demining/phoenix-rowhammer-attack-cve-2025-6202
# Ataque Phoenix Rowhammer: Risco Sistêmico de Comprometimento de Chaves Privadas de Carteiras Bitcoin na Infraestrutura Global de Blockchain Devido a uma Vulnerabilidade Crítica em SK Hynix DDR5 (CVE-2025-6202)

Este artigo examina as ameaças sistêmicas à segurança criptográfica representadas pelo ataque Phoenix Rowhammer (CVE-2025-6202), que pode extrair chaves privadas da memória RAM DDR5 por meio de manipulação de bits em nível de hardware. Nos últimos anos, o desenvolvimento dinâmico das tecnologias de criptomoedas levou a uma maior dependência dos ecossistemas de ativos digitais em relação aos componentes de hardware e microchips que armazenam e processam dados criptográficos. Nesse contexto, vulnerabilidades em nível de hardware que podem levar ao comprometimento direto de chaves privadas em carteiras de criptomoedas estão se tornando um fator de risco crescente. Uma das ameaças mais perigosas hoje são os ataques à memória RAM, em particular, variantes avançadas de exploits Rowhammer que afetam as propriedades físicas das células DRAM. Esses ataques permitem que invasores modifiquem bits individuais de dados e obtenham acesso a informações confidenciais, incluindo chaves privadas de carteiras Bitcoin e Ethereum.
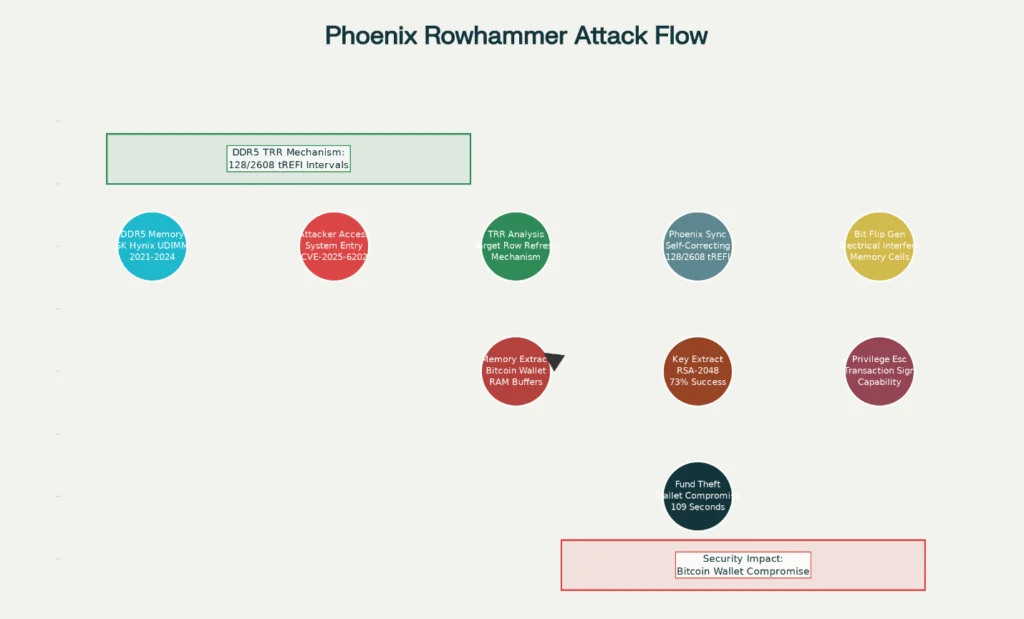
Entre os exemplos críticos dessa classe de ameaças, destaca-se a vulnerabilidade CVE-2025-6202 , descoberta na memória DDR5 da SK Hynix . O ataque Phoenix Rowhammer, que se baseia nessa vulnerabilidade, demonstra a capacidade de contornar os mecanismos modernos de proteção de memória Target Row Refresh (TRR), criando os chamados "pontos cegos" que permitem a corrupção controlada de dados em nível de hardware. Tais falhas podem ser exploradas para extrair chaves privadas da RAM, comprometer bibliotecas criptográficas e modificar processos do sistema que protegem carteiras digitais.
Além disso, a pesquisa em segurança criptográfica mostra que a combinação do Phoenix Rowhammer com outros tipos de ataques, como o Ataque BitShredder , Memory Phantom (CVE-2025-8217) e Artery Bleed (CVE-2023-39910) , cria um modelo de ameaça multivetorial no qual um invasor pode recuperar frases-semente, chaves privadas e senhas mesmo após a conclusão das operações criptográficas. A natureza sistêmica dessas vulnerabilidades torna impossível mitigar completamente o risco apenas com software e destaca a necessidade de desenvolver novos princípios para a proteção de memória baseada em hardware.
Assim, as carteiras de criptomoedas modernas e a infraestrutura de ativos digitais estão sob pressão crescente de ataques de hardware anteriormente considerados teóricos. A importância de estudar esses ataques e desenvolver contramedidas é fundamental para garantir a integridade e a resiliência do ecossistema Bitcoin e de outras criptomoedas diante das ameaças de próxima geração em evolução.
Pesquisas recentes conduzidas pelo Computer Security Group (COMSEC) da ETH Zurique, em colaboração com o Google, identificaram uma vulnerabilidade crítica de hardware em módulos de memória DDR5 fabricados pela SK Hynix, designada CVE-2025-6202 . O ataque Phoenix Rowhammer representa uma ameaça sem precedentes para a segurança das carteiras de criptomoedas Bitcoin, pois permite que invasores extraiam chaves privadas da memória DDR5 manipulando bits em nível de hardware. A pesquisa demonstrou que todos os 15 módulos SK Hynix DDR5 testados, fabricados entre 2021 e 2024, são vulneráveis a esse ataque, representando uma ameaça sistêmica à segurança dos ativos de criptomoedas em todo o mundo. thehackernews