
 davidcarliez/cover
Mantenha dados privados, infraestrutura interna e segredos fora dos agentes de codificação na nuvem sem quebrar seu fluxo de trabalho.

Mantenha dados privados, infraestrutura interna e segredos fora dos agentes de codificação em nuvem sem quebrar seu fluxo de trabalho.


Instalar · Início rápido · Políticas · Monitoramento · Pi / OMP · Segurança
Cover é um proxy de privacidade bidirecional para agentes de codificação com IA. Ele substitui valores sensíveis correspondentes localmente por substitutos realistas e determinísticos antes que uma requisição saia da sua máquina, e então traduz os falsos correspondentes em respostas normais e em streaming de volta para os originais. O modelo recebe contexto coerente; seu agente e ferramentas continuam funcionando com o ambiente real.
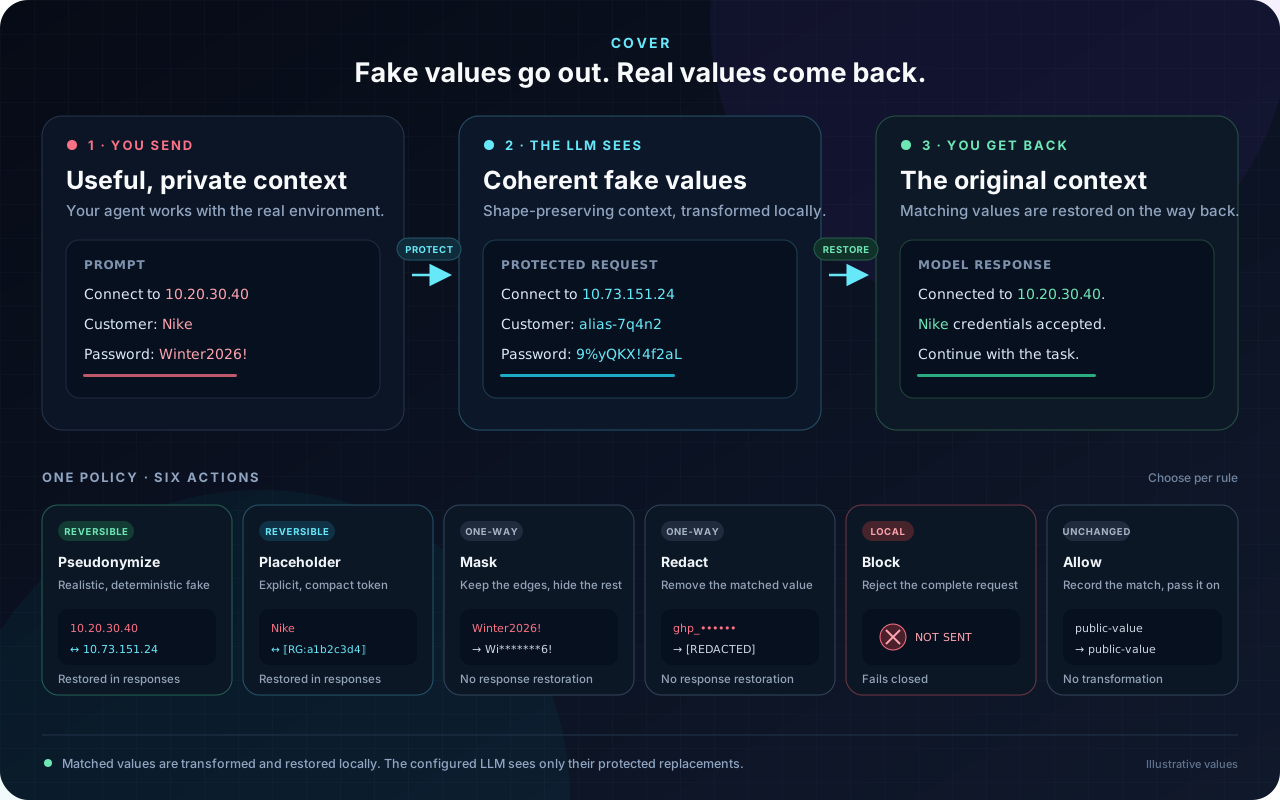
Use regras reversíveis de pseudonymize ou placeholder quando a conversa precisar continuar funcionando de ponta a ponta. Use regras unidirecionais de mask ou redact quando a restauração não for necessária, block para interromper uma requisição localmente, e allow para uma exceção explícita.
Os clientes suportados incluem Codex, Claude Code, Cursor, Pi / Oh My Pi, e SDKs e roteadores compatíveis com OpenAI ou Anthropic.
O instalador baixa a versão para seu SO e CPU, verifica-a em relação aos checksums SHA-256 publicados, instala-a atomicamente em ~/.local/bin/cover, configura os clientes selecionados e inicia o proxy.
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | bash
Nenhuma toolchain Go ou checkout Git é necessário. Você só precisa de curl, um extrator
de arquivos (tar no Linux/macOS ou unzip no Windows), e sha256sum,
shasum, ou openssl para verificação.
Arquivos pré-compilados para Linux, macOS e Windows e seus checksums estão disponíveis em GitHub Releases.
Para uma instalação não interativa:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_AGENTS=openai,claude bash
Fixe uma versão ou instale apenas o binário com as variáveis de ambiente aplicadas ao processo bash:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_VERSION=v0.1.0 COVER_SKIP_SETUP=1 bash
git clone https://github.com/DavidCarliez/cover.git
cd cover
go build -o cover ./cmd/cover
install -m 0755 cover ~/.local/bin/cover
O binário principal não tem dependência de cgo. A compilação cruzada padrão do Go funciona:
GOOS=linux GOARCH=arm64 go build -o cover-linux-arm64 ./cmd/cover
GOOS=windows GOARCH=amd64 go build -o cover.exe ./cmd/cover
| Área | Funcionalidade coberta |
|---|---|
| Política | Regras declarativas com ações allow, placeholder, pseudonymize, mask, redact e block |
| Substituições realistas | Geradores determinísticos para endereços IP, hosts, domínios, e-mails, nomes de usuário, senhas, UUIDs, URLs, aliases, identificadores numéricos, IBANs e números de telefone |
| Regras sensíveis ao contexto | Chaves JSON dentro de strings de resultado de ferramentas, cabeçalhos HTTP, cookies, parâmetros de consulta e campos de formulário, além de regex e detectores integrados |
| Identidades estáveis | Pseudônimos HMAC vinculados à chave de instalação permanecem consistentes entre requisições, sessões e reinicializações |
| Segurança de mapeamento | Mapeamentos reversíveis limitados, isolados por sessão e apenas em memória, com TTL e limites de capacidade |
| Inspeção | cover inspect pré-visualiza o JSON protegido sem contatar um LLM |
| Diagnósticos | cover doctor verifica a política, a saúde do daemon, o comportamento local de fail-closed e o roteamento do Codex |
| Monitoramento | Visualizações de auditoria e monitoramento apenas de metadados, além de inspeção explícita apenas ao vivo do conteúdo capturado e encaminhado |
| Reforço de proxy | Listeners em loopback por padrão, limites de corpo e stream, erros genéricos seguros e parsing fail-closed |
| Compatibilidade com streaming | Restauração de OpenAI Responses, Chat Completions e Anthropic SSE entre eventos delta, heartbeats e canais intercalados; argumentos de ferramentas seguros para JSON |
| Compatibilidade com Codex | Configuração da API Responses e do roteador, verificações de compressão e campos encrypted_content imutáveis |
| Passe semântico opcional | Um detector local llama.cpp pode inspecionar texto livre que as expressões regulares não capturam |
cover init             # write ~/.config/cover/config.yaml
cover start --detach   # run in the background
cover doctor           # verify the local setup
cover test             # local redaction round trip, no network call
cover monitor          # watch privacy-safe request metadata
cover init solicita OpenAI, Anthropic ou um upstream personalizado. A configuração
completa está documentada em configs/config.example.yaml.
| Comando | Finalidade |
|---|---|
cover install | Configura clientes, exportações de shell e o proxy em segundo plano |
cover init | Cria o arquivo de configuração |
cover start [--detach] | Inicia o Cover em primeiro ou segundo plano |
cover stop | Para o processo em segundo plano |
cover restart | Reinicia-o em segundo plano |
cover status [--json] | Mostra o status do processo, do listener e do upstream (com dados sensíveis ocultos) |
cover version [--json] | Mostra a versão de build, o commit e a data |
cover update [--version vX.Y.Z] | Instala uma release verificada do GitHub; reinicia e verifica a saúde se estiver em execução (Linux/macOS) |
cover update --rollback | Restaura o binário anterior, preservando a configuração |
cover env | Imprime as exportações de shell para os clientes configurados |
cover test | Executa uma verificação sintética local de ocultação e restauração |
cover inspect request.json | Pré-visualiza exatamente o que o Cover encaminharia |
cover doctor [--json] | Executa verificações de configuração, privacidade, daemon e roteamento |
cover monitor | Mostra metadados seguros recentes e acompanha novos eventos |
cover monitor --show-content | Mostra um par original sensível → substituição por linha; adicione --json para eventos completos |
cover models pull | Baixa o runtime e o modelo opcional do detector local |
cover models status | Informa a instalação e a configuração do detector local |
cover completion | Gera scripts de autocompletar para o shell |
