
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
autoscan — Escaneamento Automatizado, Pentesting , Exploração e Relatórios | Kitploit

Ferramentas/GitHubGitHub/darksh3llgr/autoscan
Scanners de VulnerabilidadesFrameworks de ExploraçãoTestes de Penetração
GitHubdarksh3llgr/autoscan

autoscan

Escaneamento Automatizado, Pentesting , Exploração e Relatórios

Ver Repositório
21338há 4 anosRevisado pelo Kitploit
Compartilhar

autoscan.sh

Visão Geral autoscan.sh

é uma ferramenta de teste de penetração totalmente automatizada ligada ao Metasploit, nmap e outras ferramentas gratuitas disponíveis e relata tudo isso no faraday (faraday é uma ferramenta, você pode usá-lo para outras ferramentas de relatório de código aberto, um exemplo é exportá-lo para o jira). O Autoscan identifica o status de todas as portas abertas, pesquisa vulnerabilidades no sistema alvo e executa explorações disponíveis.

Procedimento

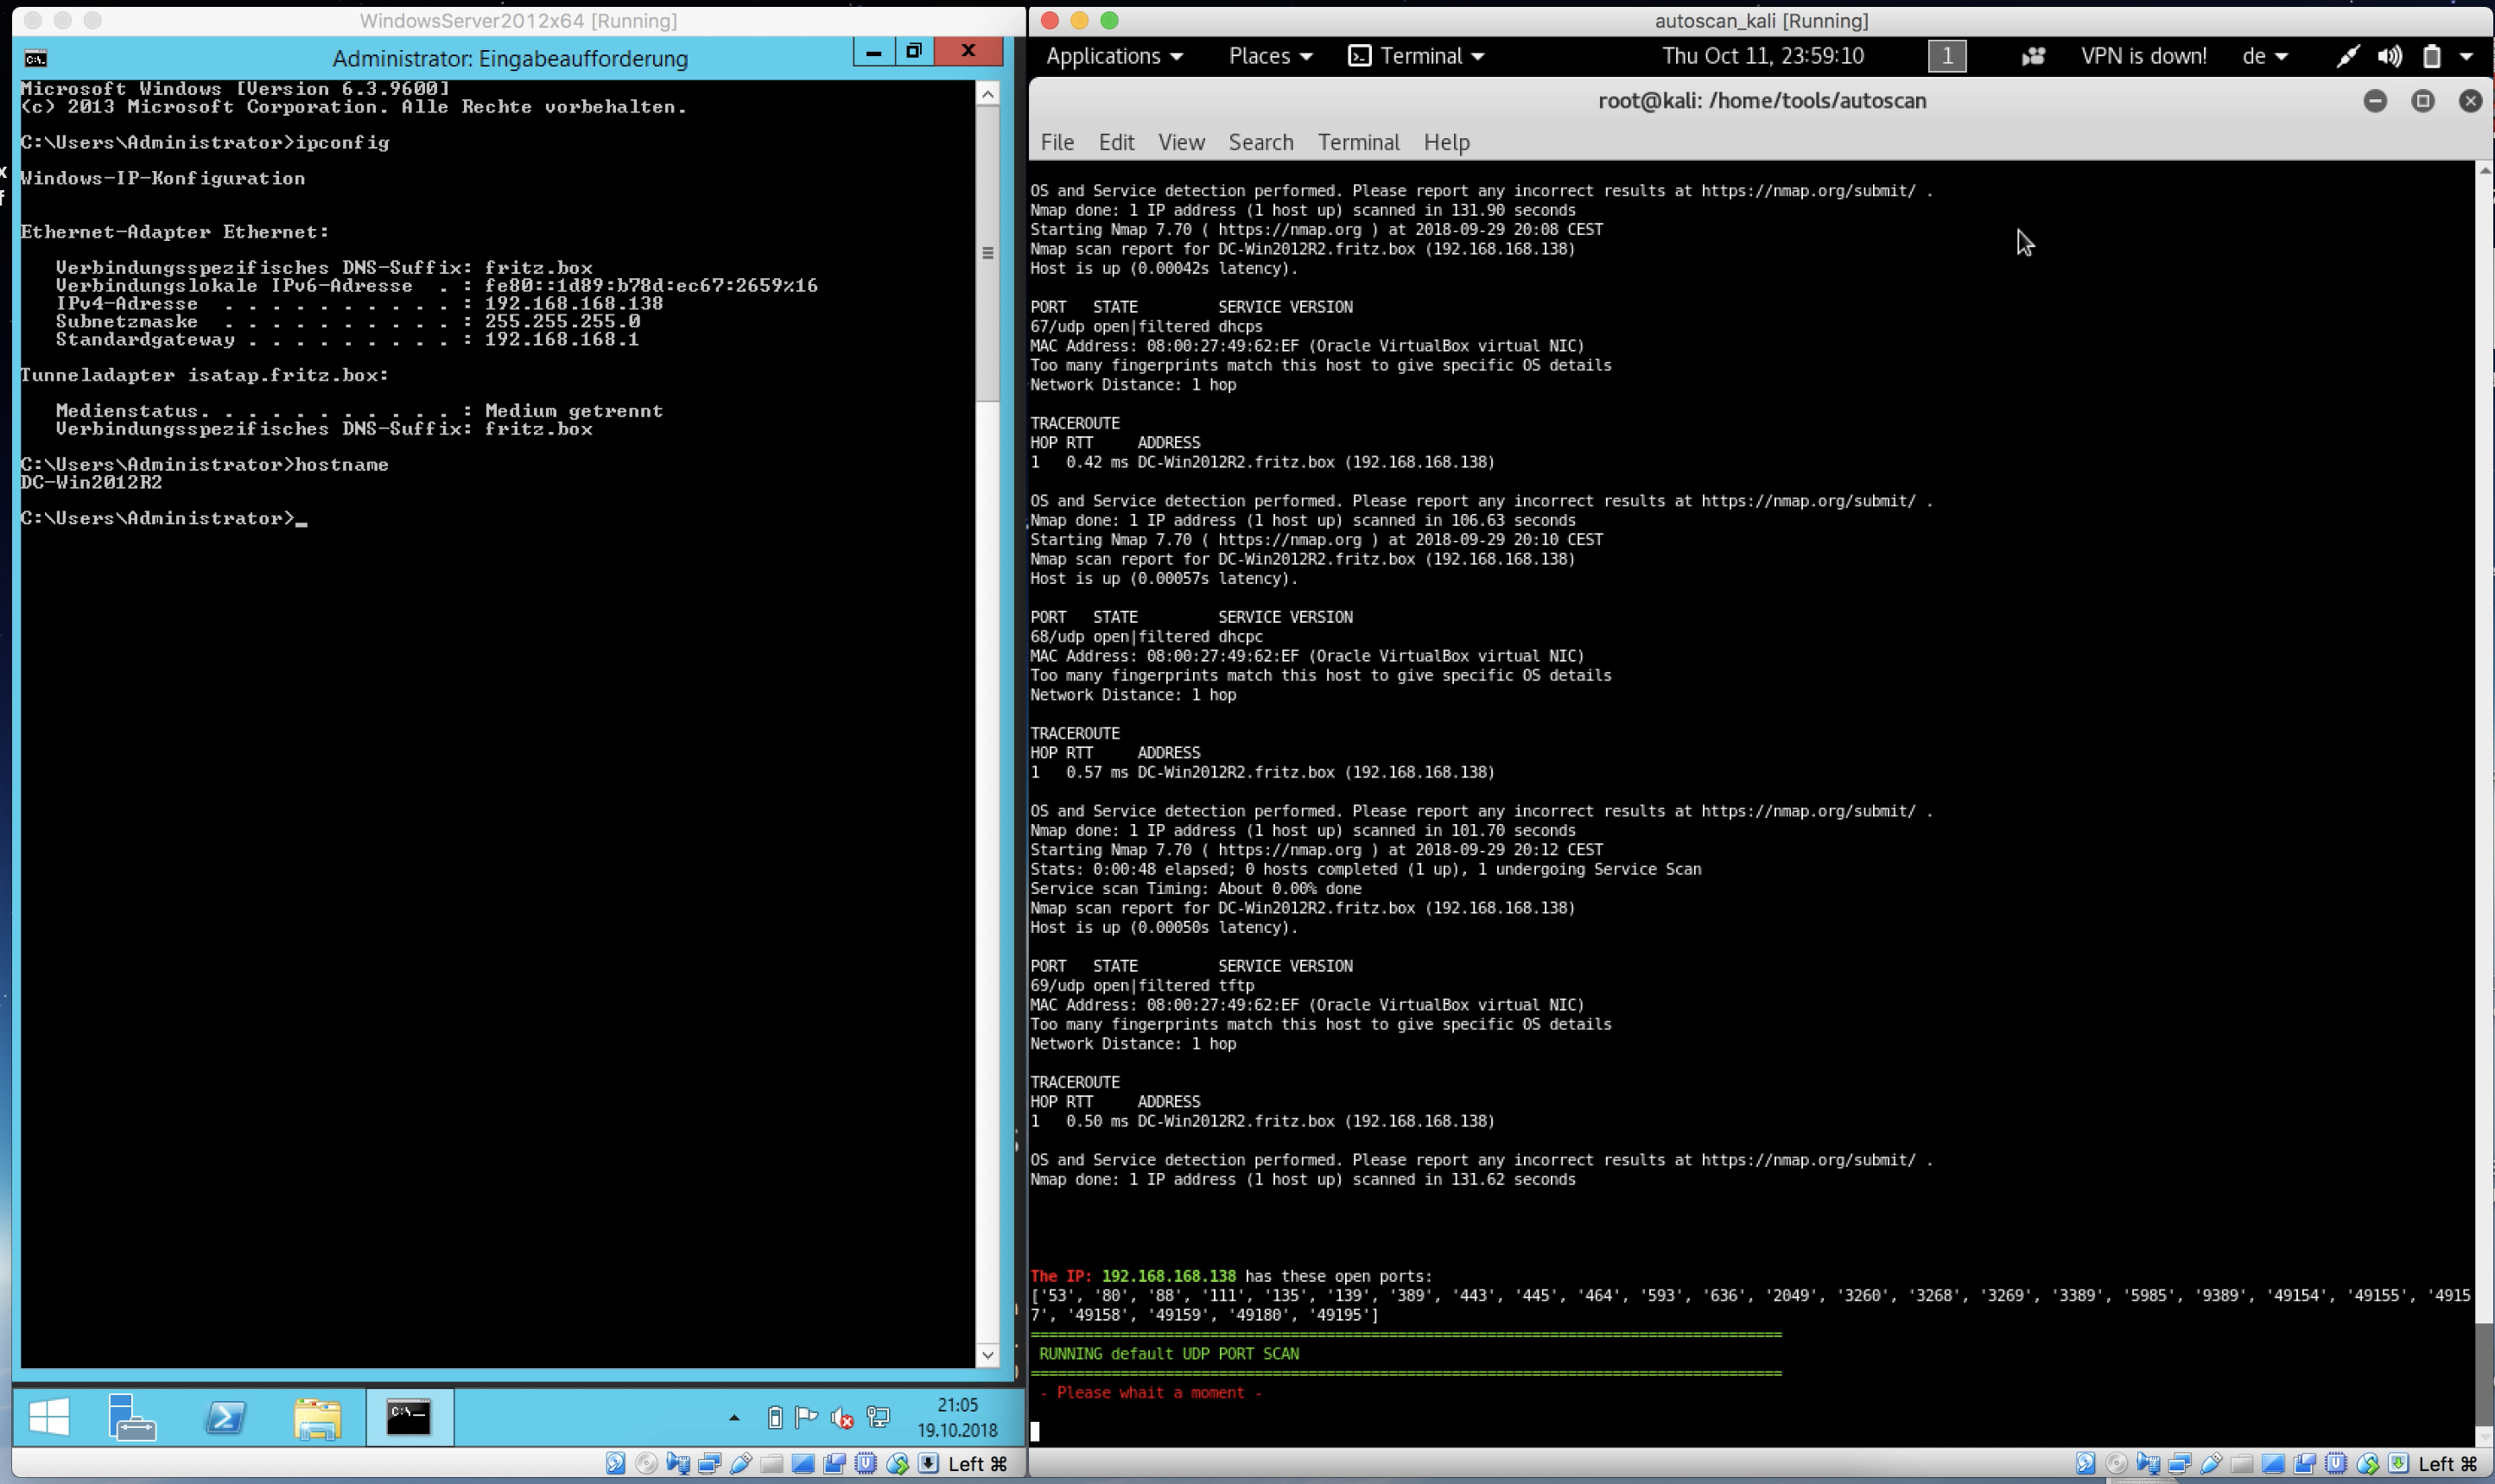
  • Escanear todas as portas TCP e as portas UDP mais usadas.
  • Muitos serviços enumerados e explorados.
  • Para cada ação da ferramenta, gere um arquivo de log. O pentester pode pegar um café (ou dois...) e ler os logs assim que a varredura for concluída.
  • então o pentest real pode começar ;-)
  • Enumere o SO do sistema e inicie explorações para este SO. Enumere os serviços em execução nas portas e inicie outra ferramenta ou exploit, ou ambos.
  • Importe todos os arquivos xml, csv e nessus gerados para o servidor de relatórios e colaboração faraday. (Não sou o proprietário dessas ferramentas!) A maioria das ferramentas é iniciada a partir de $TOOL_DIR. Portanto, se uma ferramenta não existir, verifique se a ferramenta necessária está instalada ou vinculada ao seu diretório de ferramentas (../autoscan/tools/).

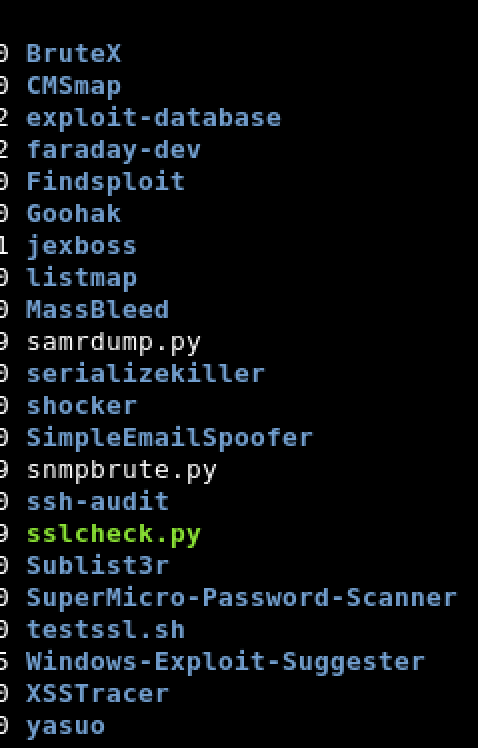
Outras ferramentas

#Brutex #CMSmap #exploit-database #Findsploit #Goohak #listmap #MassBled #serializekiller #shoker #ssh-audit #Sublist3r #testssl #Windows-Exploit-Suggester #XSSTracer #yasuo #arachni #wpscan #... #.. #. #Escanear todas as portas TCP e as portas UDP mais usadas.

AVISO LEGAL Esta ferramenta refere-se a TI, hacking, programação e computador | rede | segurança de software. A palavra "Hack", "Pen Testing", "Hacking", usada nestas páginas do projeto, é referida como "Ethical Hack" ou "Ethical Hacking". Esta não é uma ferramenta que fornece informações ilegais. Não promovemos hacking nem cracking de software. Todas as informações fornecidas nestas páginas são apenas para fins educacionais.

Relatórios

Para relatórios, você precisa de uma licença comercial da Farady. Esta ferramenta nunca inclui uma licença Faraday. Para mais informações sobre o faraday, entre em contato com a equipe do faraday.

Instalar e executar

Você precisa, antes de usá-lo, instalar algumas ferramentas. A maioria dessas ferramentas está (pré-)instalada no Kali Linux. Este script foi testado com Kali Linux. O script de instalação existe, mas está em desenvolvimento. Se você usá-lo, use-o por sua própria conta e risco. Baixe os scripts para /home/tools/autoscan. Se o diretório não existir, crie-o. Clone o repositório nesta pasta.

Windows

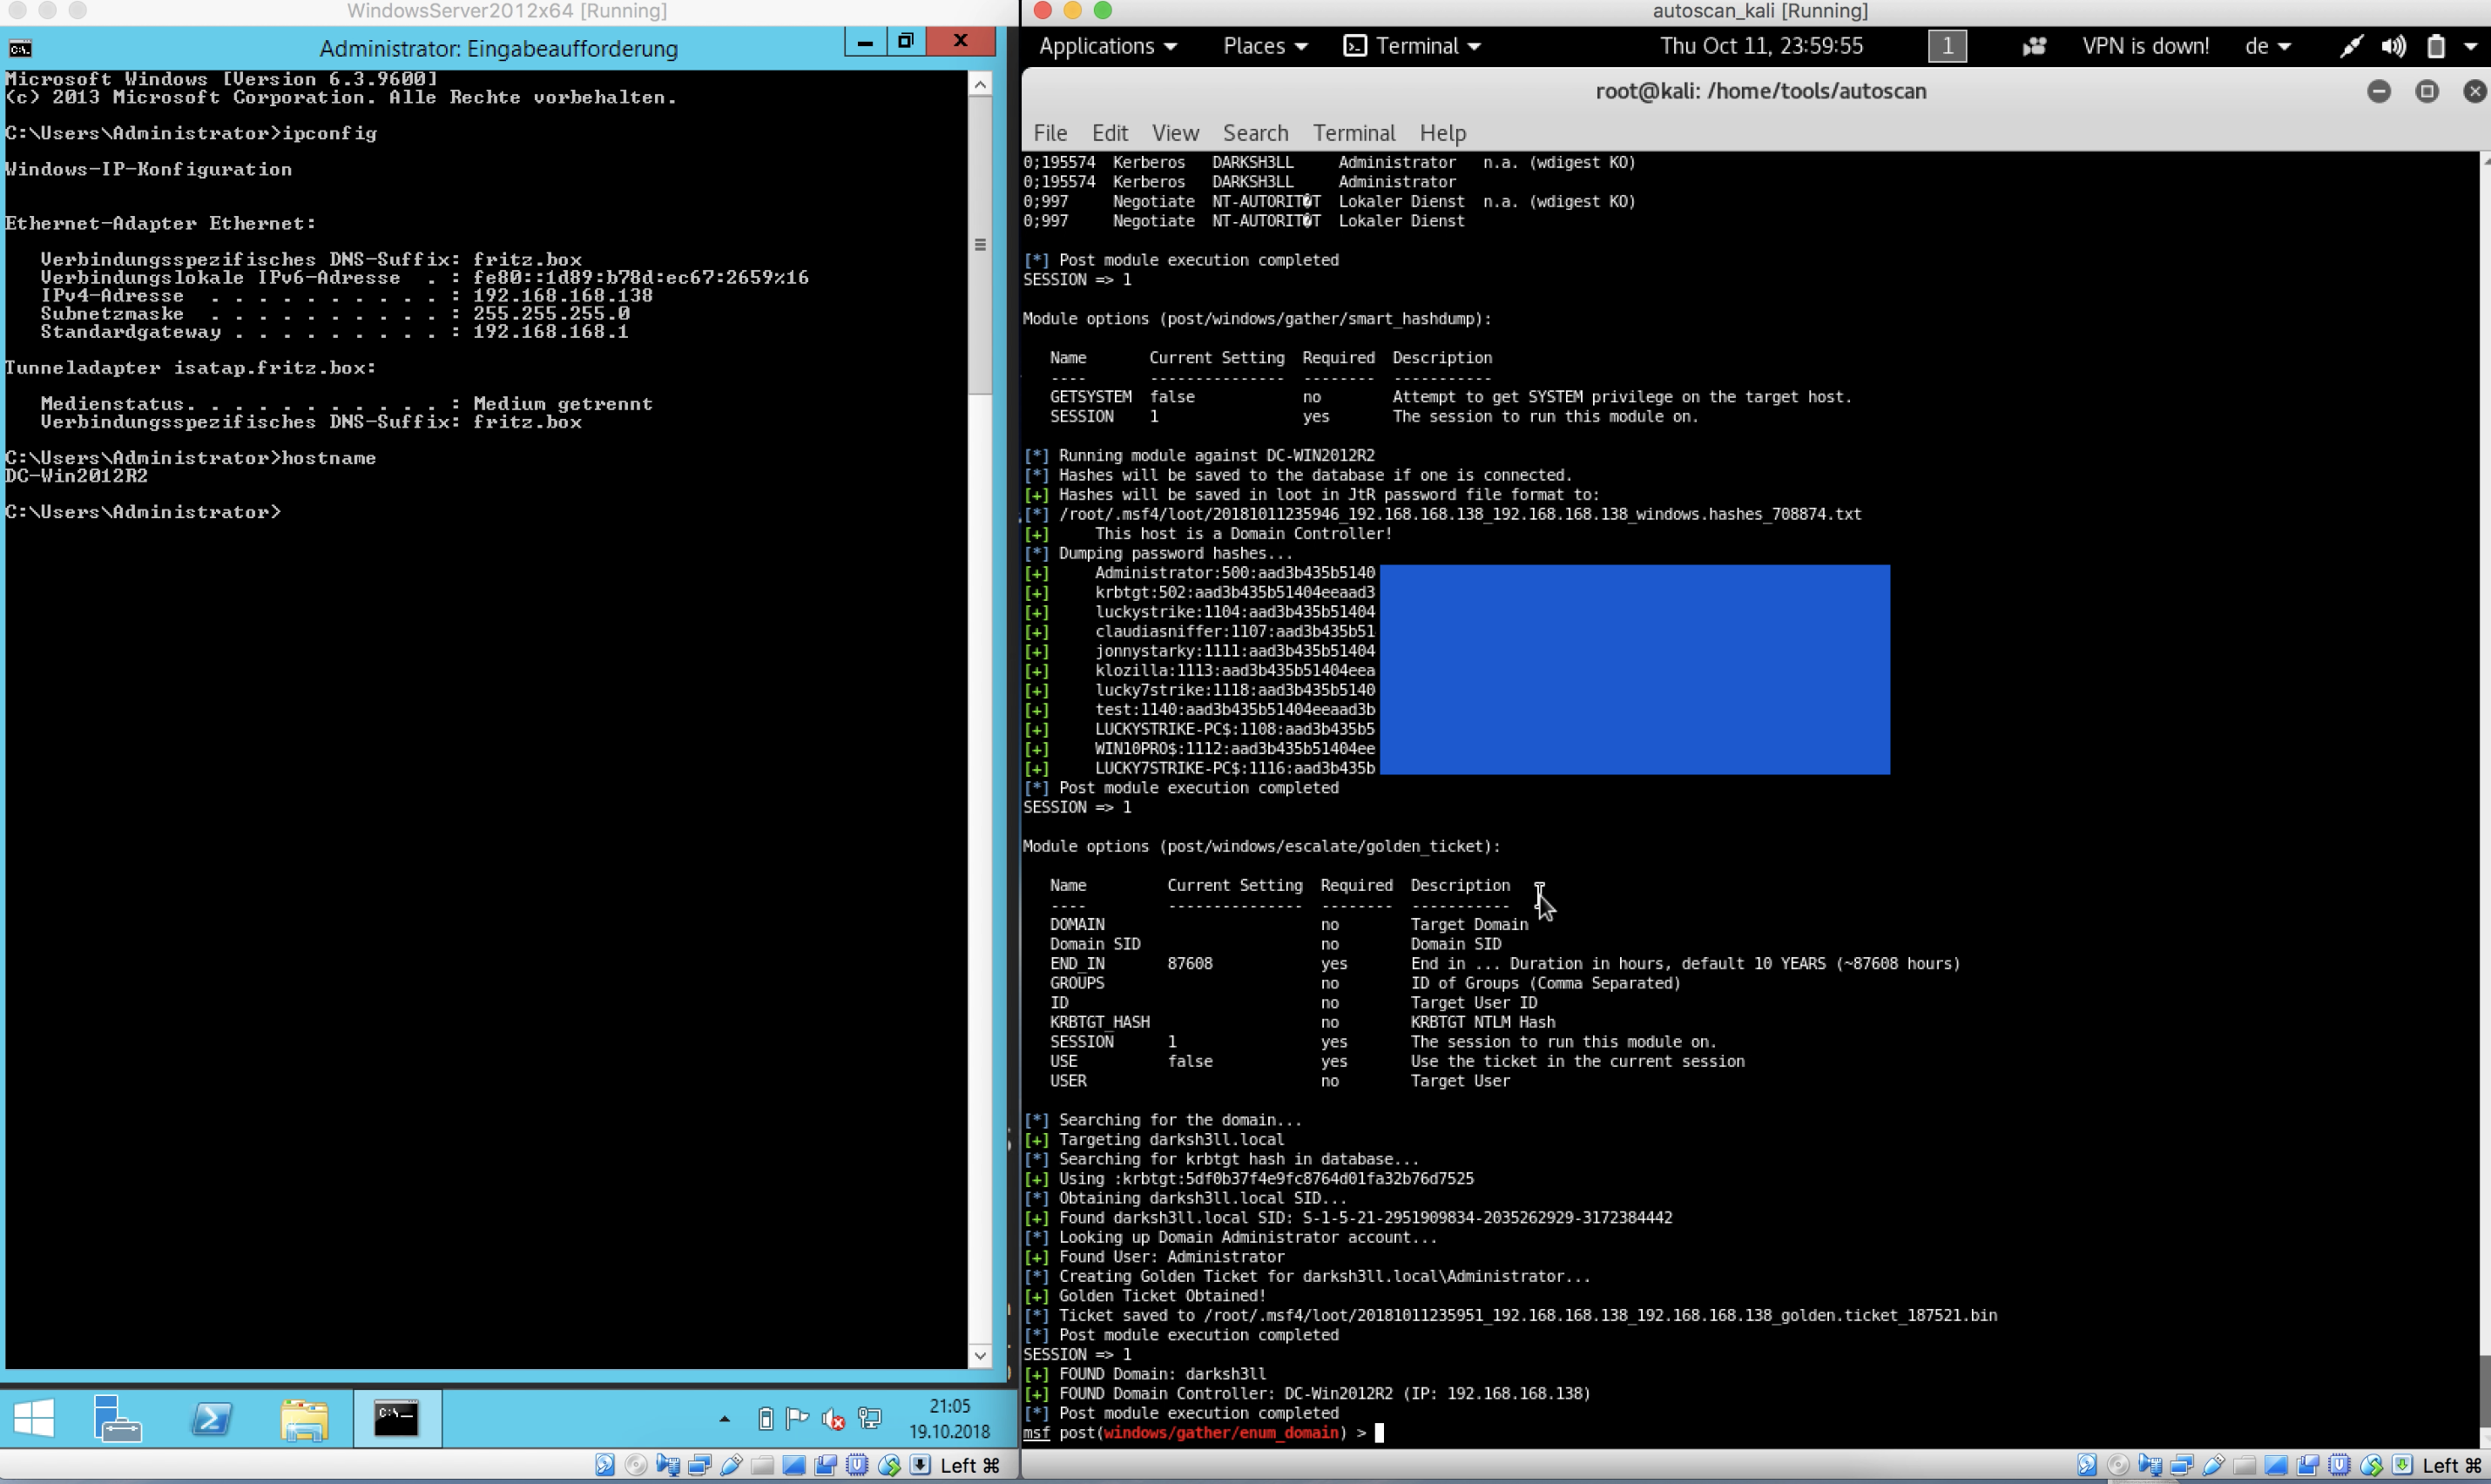
Este script usa explorações padrão para explorar Windows Server 2012, Win7, WinXP e outros sistemas operacionais baseados em Windows, sites, sistemas CMS e outros serviços.

Linux

A funcionalidade de explorar sistemas operacionais remotos do tipo Unix está em andamento. Mas muitos serviços são enumerados e explorados mesmo que o servidor seja um host Linux.

Desenvolvimento

Novas ferramentas estão em andamento. Estas ferramentas no momento têm problemas, então nunca dou garantia de funcionamento sem erros. Se você usar, use por sua própria conta e risco.

Interface web

Existe, é um script PHP simples, em desenvolvimento.

Vídeo

Sim, não no youtube :-)

Imagens

a fazer

  • função de exportação para o jira
  • iniciar varredura nessus
  • iniciar uma varredura burp com a api do burp
  • adicionar mais ferramentas e explorações
  • resolver todos os problemas e completar o script de instalação
  • adicionar suporte ao veil e nps_payload para distribuir o payload pela porta smb
  • adicionar extração de silver ticket kerberos sem msf
  • mais em enumeração smb e enum4linux ....
  • comparar mais a saída, exemplo: se porta 445 e sistema win então faça .... também em linux .....
  • ...... ......
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →