
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
OFBiz-Attack — Uma Ferramenta Para Ataque CVE-2023-49070/CVE-2023-51467 | Kitploit

Ferramentas/GitHubGitHub/d0g3-8bit/ofbiz-attack
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleDesenvolvimento de Payloads
GitHubd0g3-8bit/ofbiz-attack

OFBiz-Attack

Uma Ferramenta Para Ataque CVE-2023-49070/CVE-2023-51467

Ver Repositório
18131há 2 anosAinda não revisado
Compartilhar

OFBiz-Attack

Uma ferramenta para ataque CVE-2023-49070/CVE-2023-51467

Ambiente de Teste

vulhub/ofbiz:18.12.09

Uso

Iniciar

java -jar OFBiz-Attack.jar

Há três módulos, que são:

  • Detecção de vulnerabilidade

    1

    Apenas insira a URL alvo, sem necessidade de adicionar rotas extras, caso contrário afetará a utilização dos módulos subsequentes. Suporta apenas solicitações HTTPS, a velocidade de execução depende do desempenho do servidor web.

    Após a verificação, não modifique a URL, pois as explorações posteriores obterão a URL deste campo.

  • Execução de comandos

    Antes de usar, é necessário concluir a verificação da vulnerabilidade. Usa CVE-2023-51467 para executar comandos, também facilita o retorno da saída.

    2

    Se a execução falhar, retornará a mensagem 'Not executed for security reason'.

    Alguns comandos não podem ser executados porque (possivelmente) o arquivo security.properties contém uma lista negra.

    3

    Mas ainda é possível executar um reverse shell. Se a experiência deste módulo não for boa, por favor, vá para o próximo módulo.

  • Injeção de cavalo de memória

    ⚠️ Use com cuidado, danos irreversíveis.

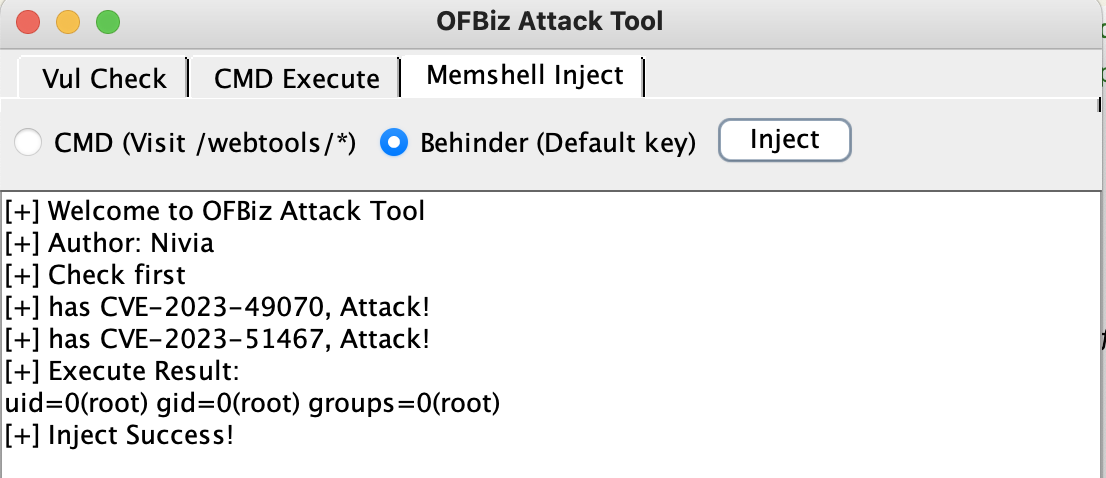
    Antes de usar, é necessário concluir a verificação da vulnerabilidade. Usa a desserialização do CVE-2023-49070 para injetar um cavalo de memória. O módulo suporta injeção de cavalo de memória CMD/Behinder; em princípio, apenas um tipo pode ser injetado.
    4

    Conecte-se ao Behinder, senha padrão, não esqueça a / no final.

    5

    Ambos os cavalos de memória são injetados no Filter do caminho /webtool/*.

Conclusão

⚠️ Esta ferramenta é apenas para aprendizado e comunicação, não a use para fins ilegais.

Se os módulos lhe proporcionaram uma experiência ruim, pedimos desculpas. Por favor, dê sugestões para a ferramenta, pois melhorias futuras serão feitas. 🙏

Obrigado por usar.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





