cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Passo a passo da exploração do CVE-2025-53770 (ToolShell) em um laboratório LetsDefend, abrangendo RCE, implantação de web shell e análise de resposta a incidentes.

TL;DR Ei, neste laboratório do LetsDefend mergulhei em um zero-day do SharePoint chamado ToolShell (CVE-2025-53770). Basicamente, simulei um ataque real onde uma requisição POST maliciosa contornou a autenticação, executou PowerShell para roubar chaves MachineKeySection, compilou payload.exe e instalou uma web shell (spinstall0.aspx). Registrei tudo, analisei o comportamento e contive o host. Este README cobre o ataque, meus passos e lições aprendidas.
Visão Geral do Laboratório
Ferramentas Utilizadas:
Windows PowerShell
VirusTotal
AbuseIPDB
Gerenciamento de Logs LetsDefend
Segurança de Endpoint LetsDefend
Inteligência de Ameaças LetsDefend
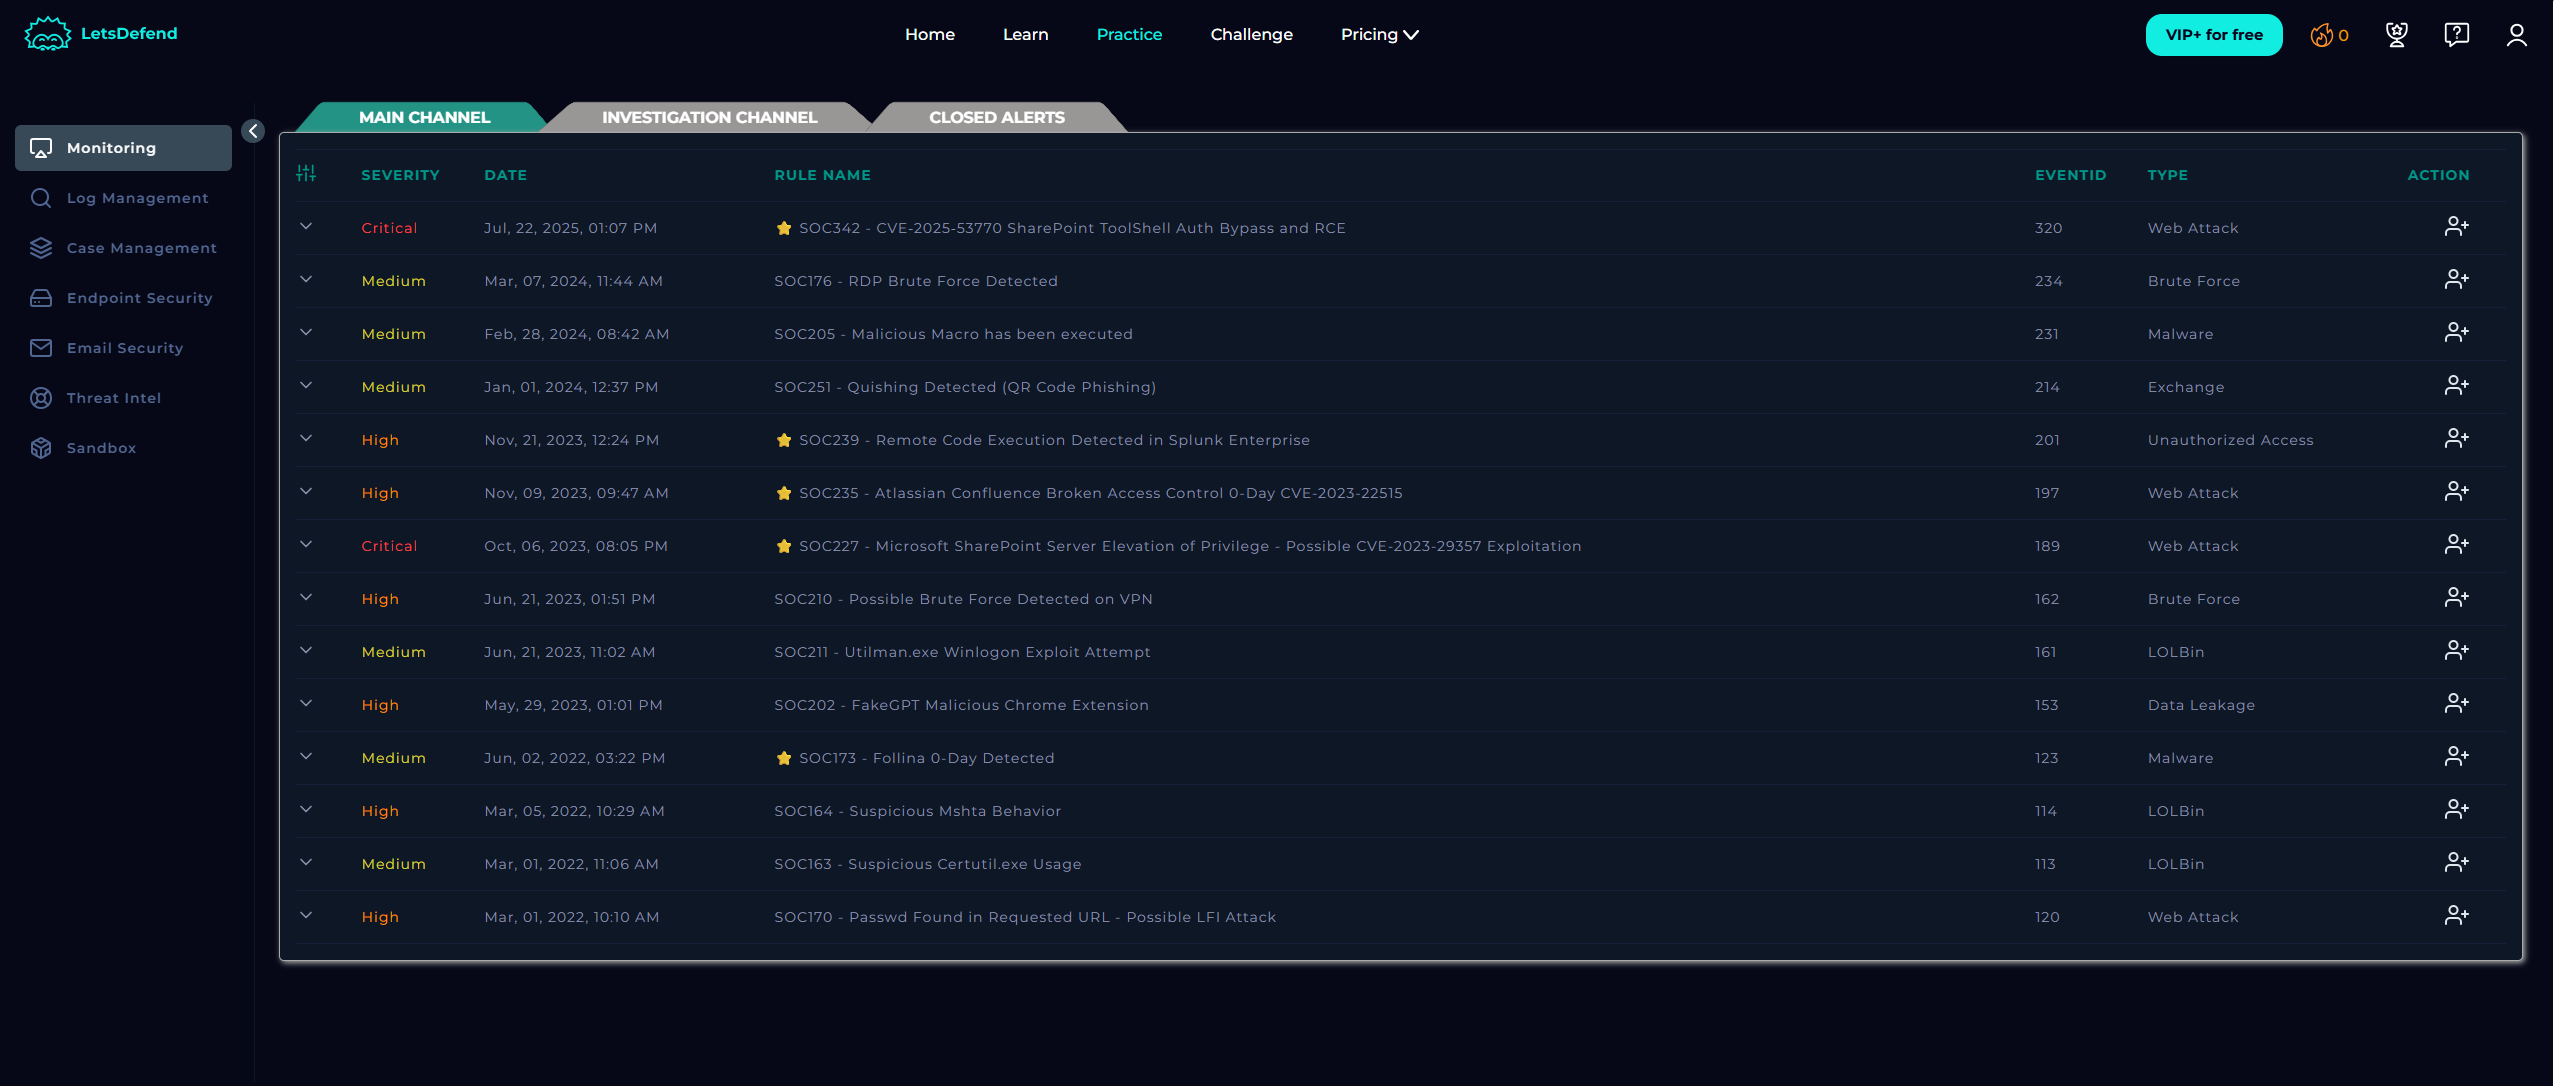
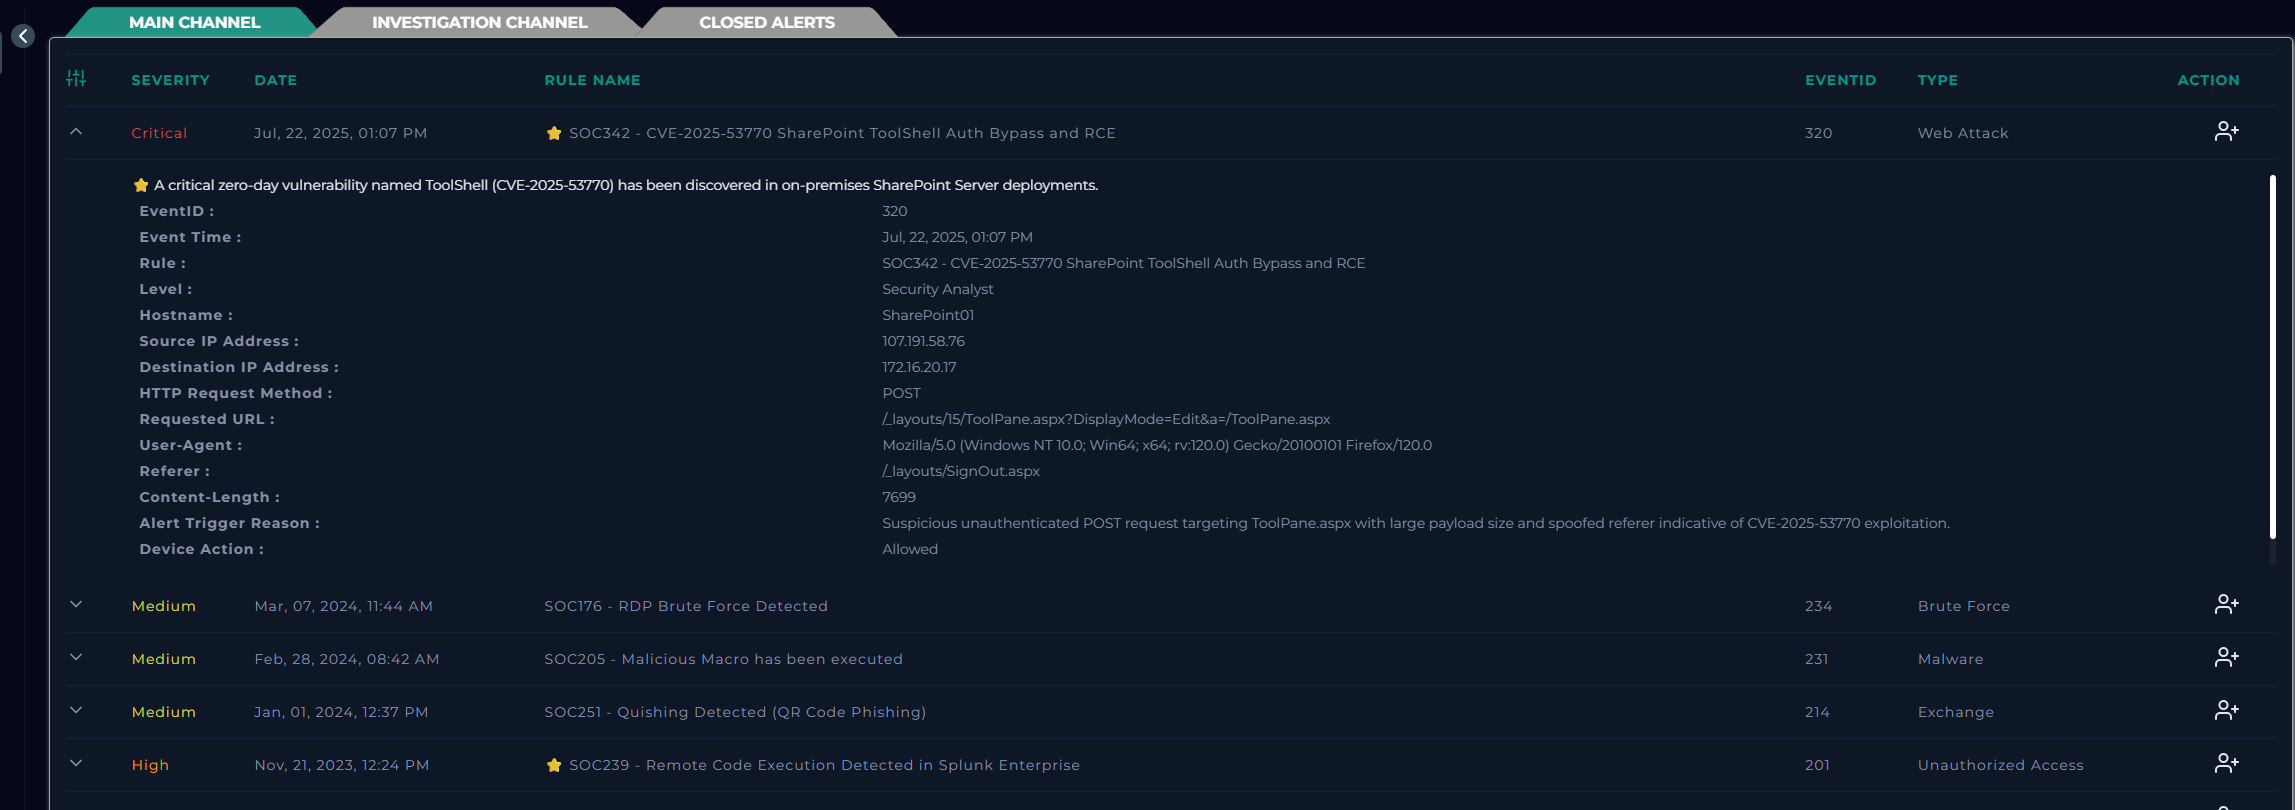
EventID : 320
Hora do Evento : 22 de julho de 2025, 01:07 PM
Regra : SOC342 - CVE‑2025‑53770 SharePoint ToolShell Bypass de Autenticação e RCE
Nível : Analista de Segurança
Hostname : SharePoint01
Endereço IP de Origem : 107.191.58.76
Endereço IP de Destino : 172.16.20.17
Método da Requisição HTTP : POST
URL Requisitada : /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx User-Agent : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Referer : /_layouts/SignOut.aspx
Content-Length : 7699
Motivo do Disparo do Alerta : Requisição POST não autenticada suspeita direcionada ao ToolPane.aspx com tamanho de payload grande e referer falsificado indicativo de exploração do CVE-2025-53770.
Ação do Dispositivo : Permitido
Visão Geral Em 22 de julho de 2025, nosso monitoramento de segurança sinalizou um ataque crítico de zero-day contra uma instância on-premises do SharePoint Server chamada SharePoint01.
Detalhes do CVE:
Catálogo CISA KEV: Entrada publicada em 20 de julho de 2025
Vetor de Ataque: Requisição POST ao endpoint /ToolPane.aspx, cabeçalho referer falsificado, payload malicioso grande
Origem: IP 107.191.58.76, Vultr Holdings, LLC, EUA
Sobre o SharePoint O Microsoft SharePoint é a espinha dorsal da colaboração empresarial e gerenciamento de documentos. É essencialmente um espaço seguro e organizado em nuvem para arquivos, fluxos de trabalho e aplicativos internos.
Usos Principais:
Gerenciamento de Documentos: Versionamento, trilhas de auditoria, controle de arquivos
Colaboração: Vários usuários editando o mesmo documento simultaneamente
Portais Web Internos: Notícias, atualizações, informações de RH, políticas
Fluxos de Trabalho Automatizados: Aprovações, formulários, notificações
Integração: Fortemente ligado ao Teams, Outlook, Pacote Office, Power BI
Considerações de Segurança:
Autenticação: AD ou SSO
Criptografia: Dados em repouso e em trânsito
Web Parts & Layouts: Podem ser explorados se mal configurados
Gerenciamento de Patches: Crítico para prevenir ataques de zero-day
CVE-2025-53770, também chamado de ToolShell, é um zero-day do SharePoint explorado ativamente na natureza. É uma vulnerabilidade crítica de desserialização em servidores Microsoft SharePoint on-premises que permite execução remota de código (RCE) não autenticada. Ele se combina com outras falhas do SharePoint (CVE-2025-49704 e CVE-2025-49706) para comprometer totalmente os sistemas. Possui uma pontuação CVSS de 9.8, o que significa que é crítico.
Eles enviam web shells maliciosas como spinstall0.aspx através do endpoint ToolPane.aspx usando cabeçalhos referer falsificados para contornar a autenticação.
Eles extraem valores críticos de MachineKey da configuração do SharePoint para gerar payloads ViewState confiáveis para acesso persistente.
e posteriormente implantam ransomware (por exemplo, a variante "Warlock") ou exfiltram credenciais e configuram backdoors.
Primeira divulgação pública: 19 de julho de 2025 (blog da Microsoft)
Patches lançados: 20–21 de julho de 2025
Entrada no catálogo KEV da CISA: 20 de julho de 2025
Analisei o endereço IP do remetente (IP de Origem) no VirusTotal
Endereço IP de Origem : 107.191.58.76
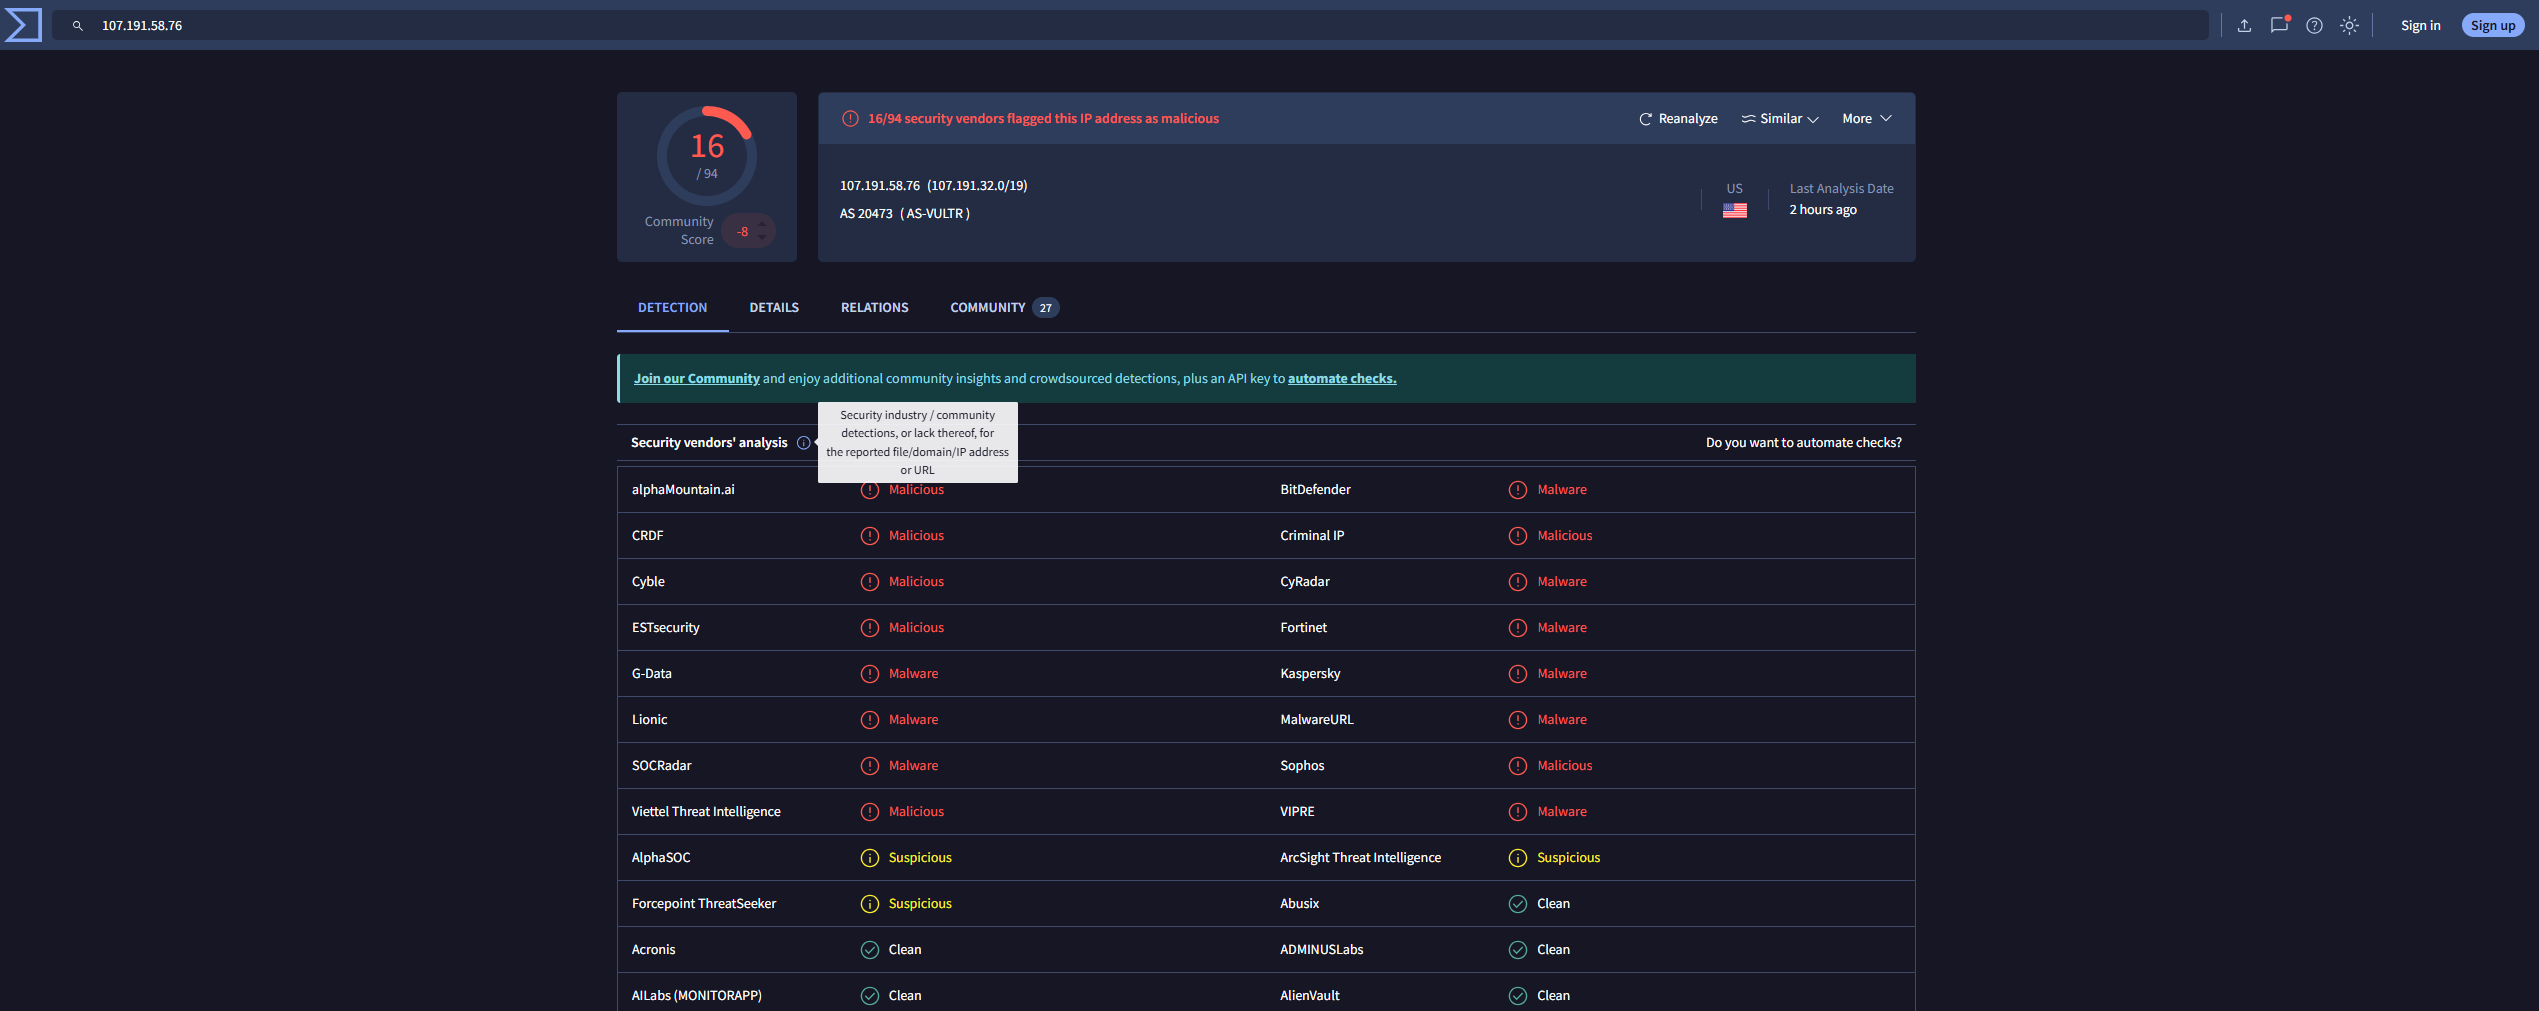
Com isso já sei que o IP é malicioso
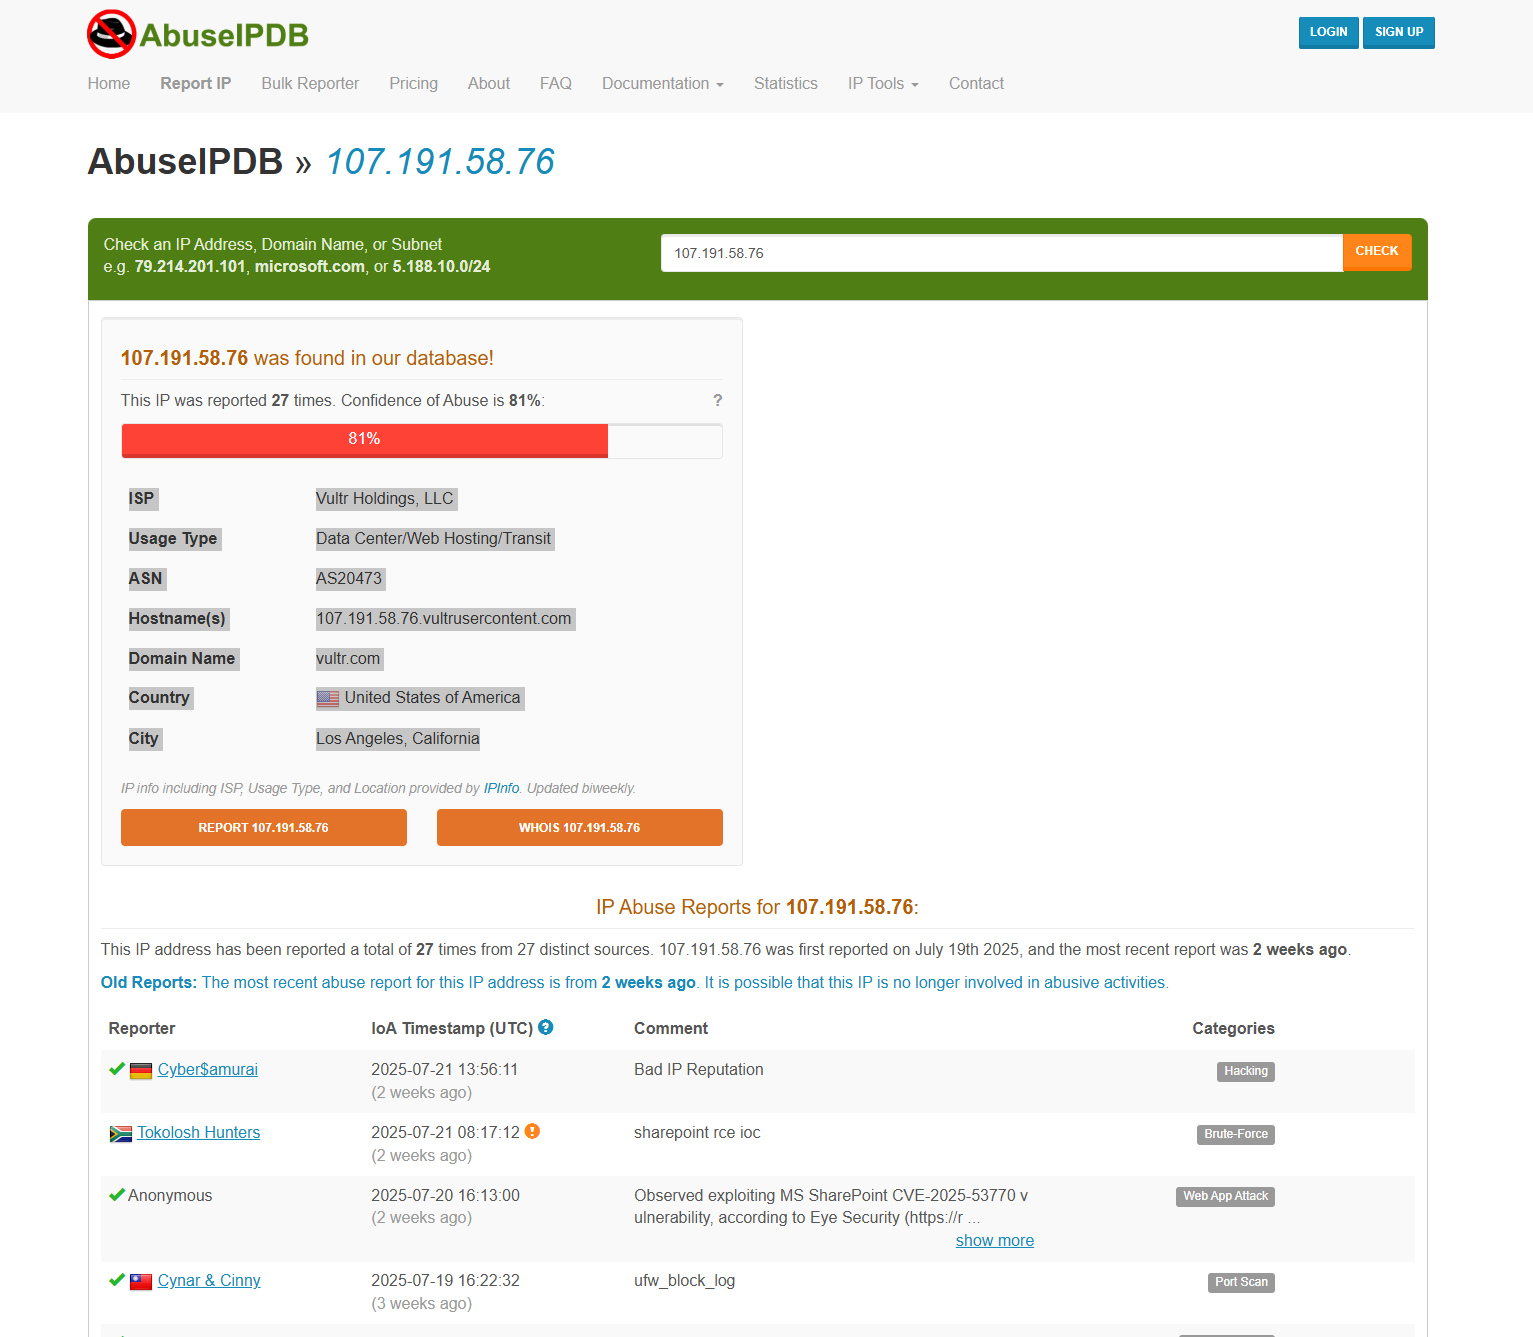
Agora preciso pesquisar a localização do IP com a ajuda do AbuseIPDB
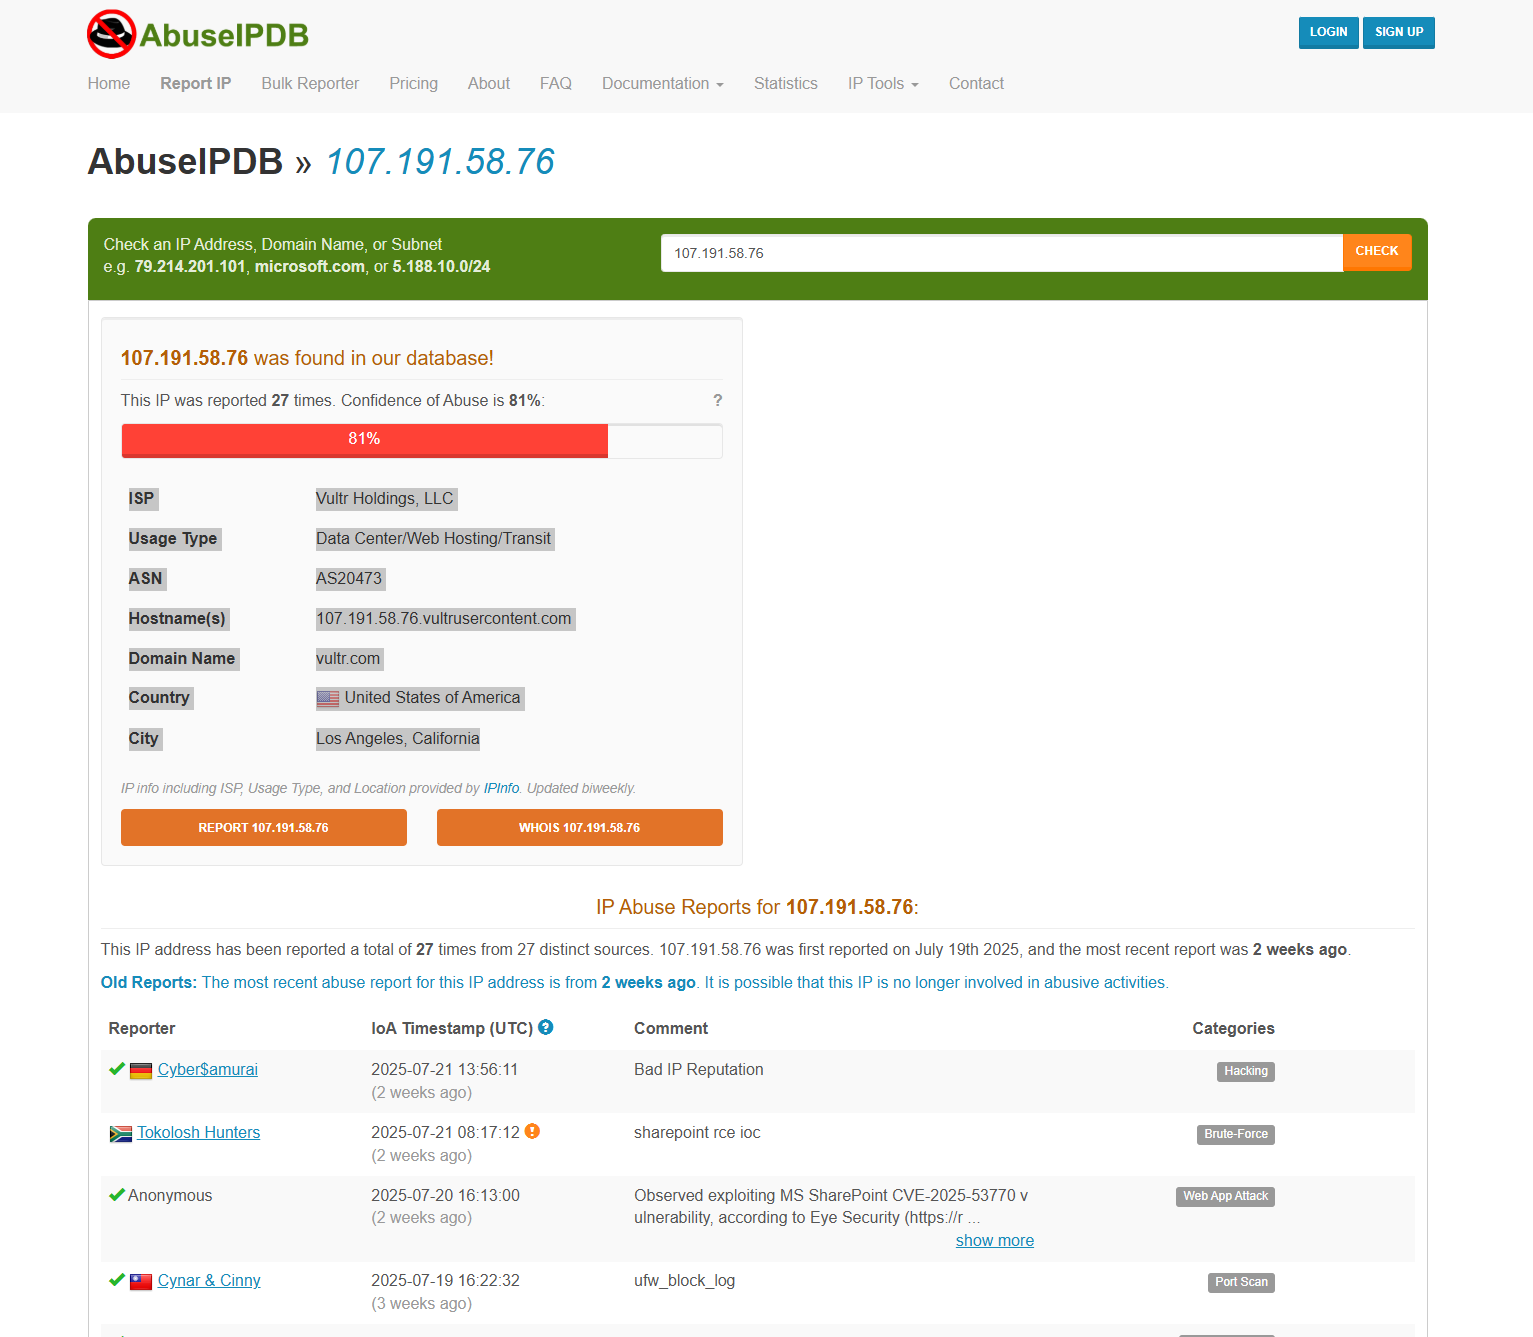
Foi o que obtive:
ISP : Vultr Holdings, LLC
Tipo de Uso - Data Center/Web Hosting/Trânsito
ASN - AS20473
Hostname(s) - 107.191.58.76.vultrusercontent.com
Nome de Domínio - vultr.com
País - Estados Unidos da América
Cidade - Los Angeles, Califórnia
IP conhecido por hacking, força bruta, ataque a aplicações web, varredura de portas, envenenamento de DNS
Como um Analista Júnior resolvendo isso como procedi primeiro procurei o host na segurança de endpoint com o nome "SharePoint01".
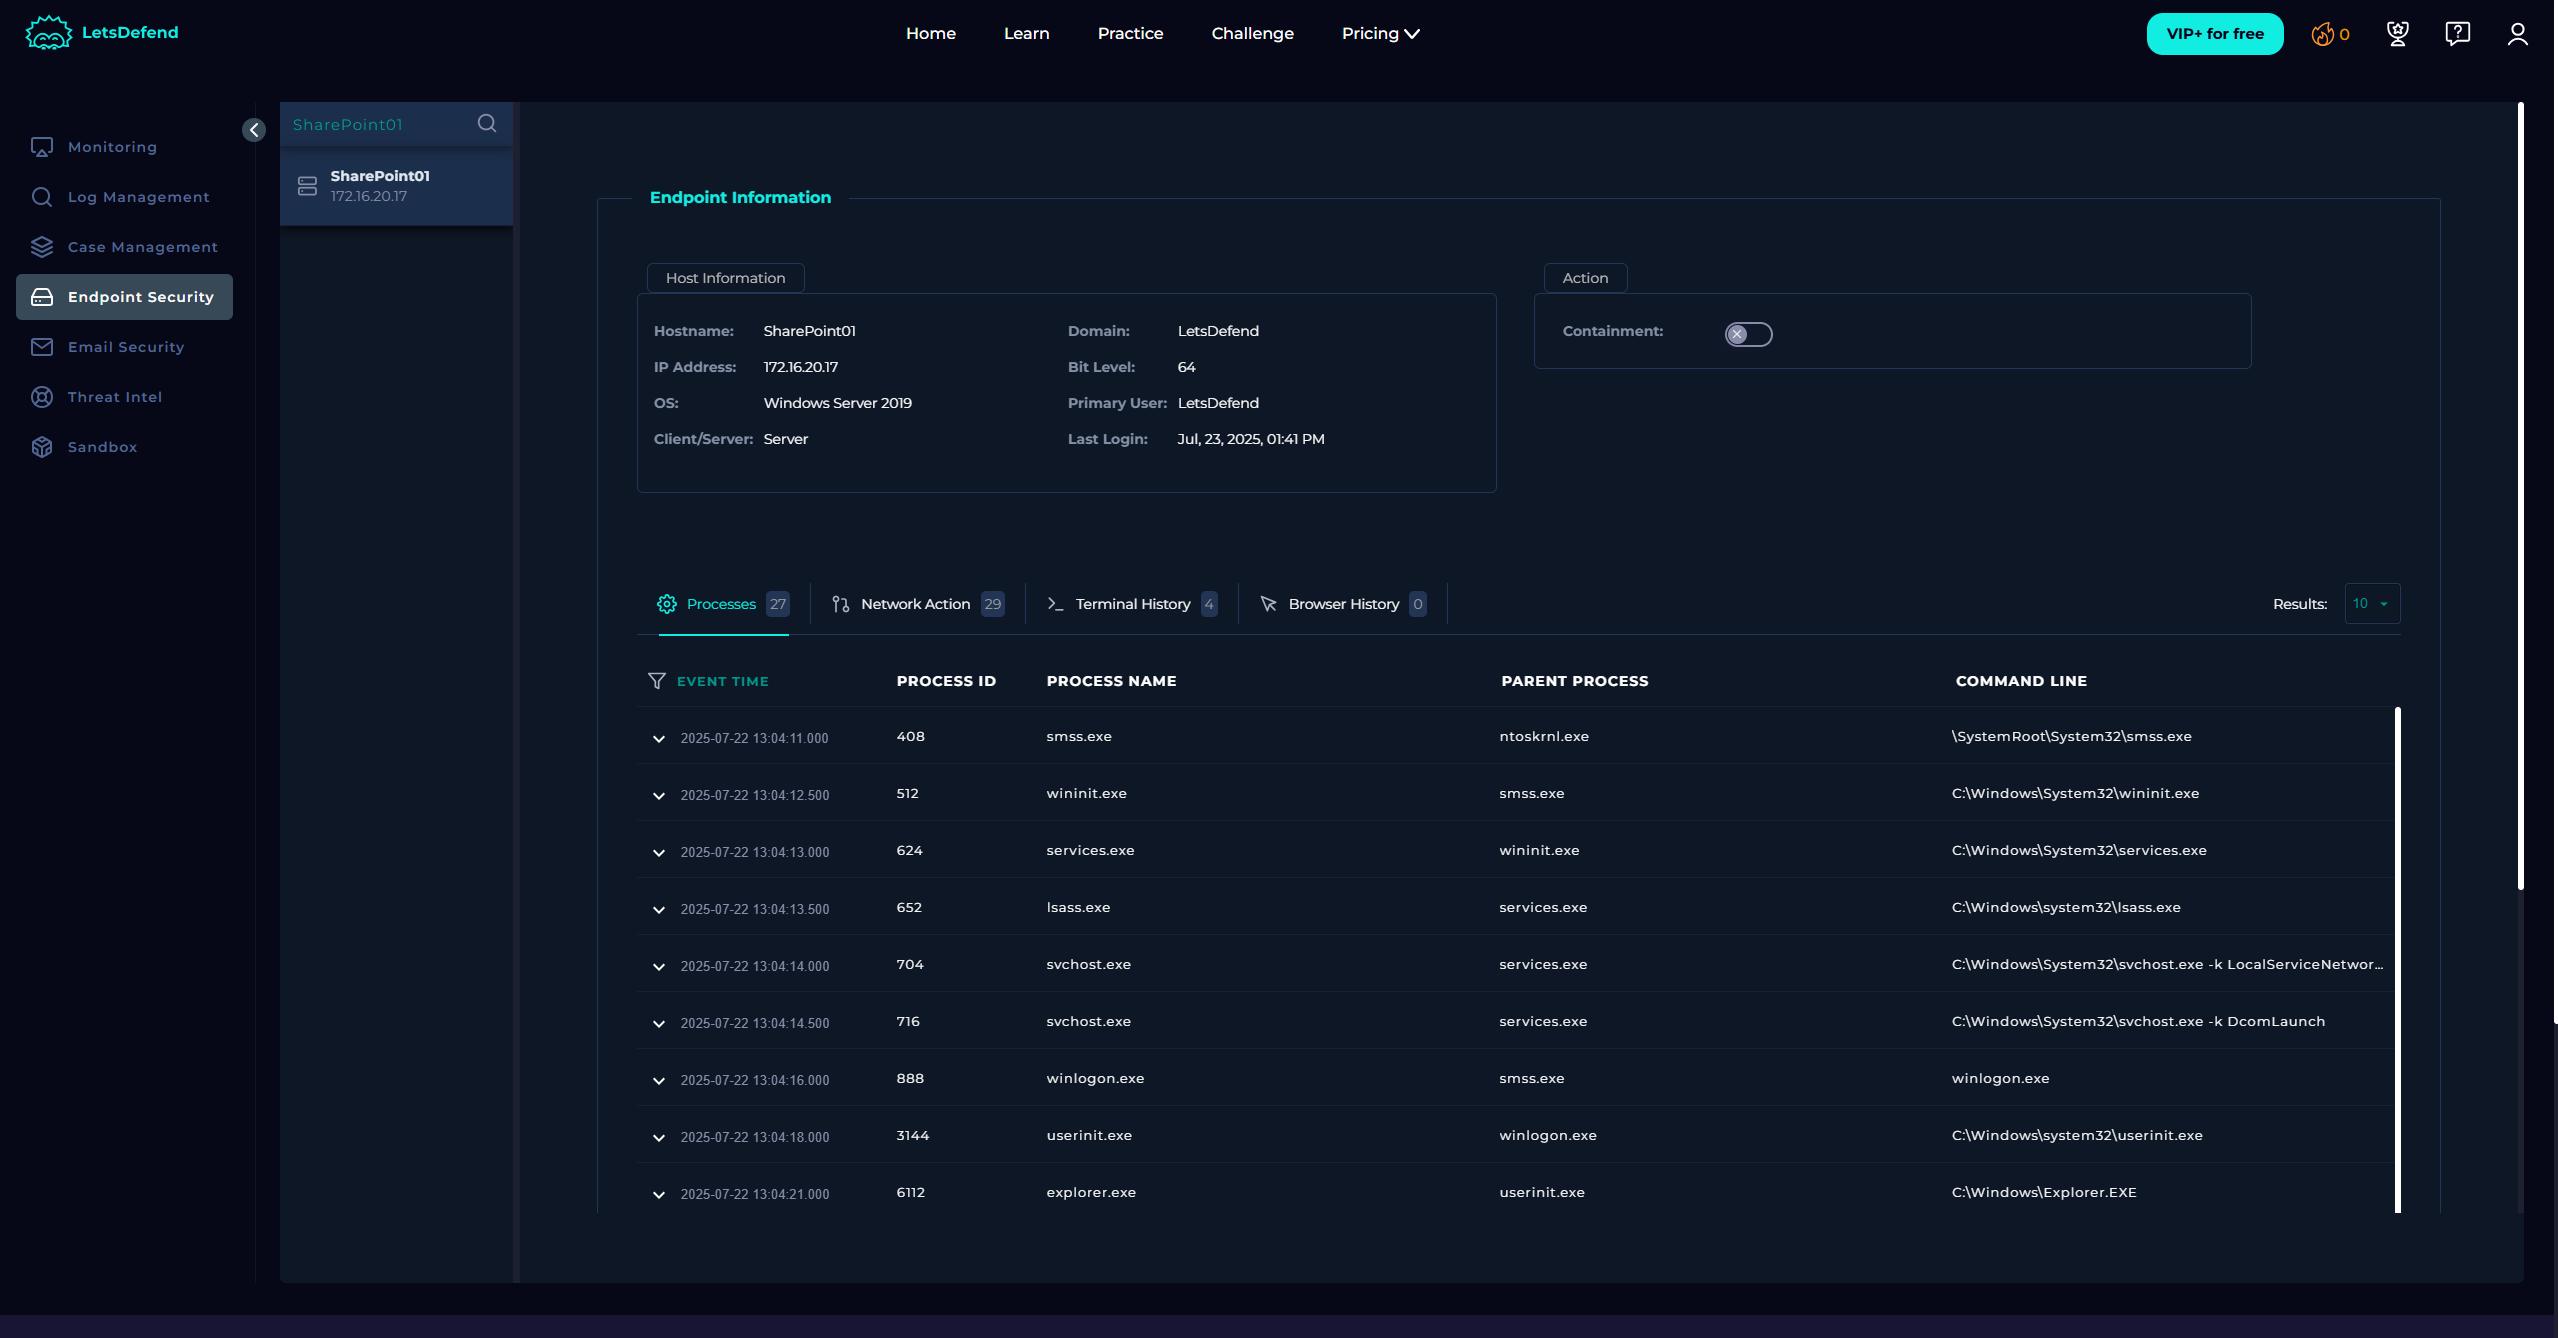
após localizar o host, fui ao histórico do terminal, encontrei uma linha de comando
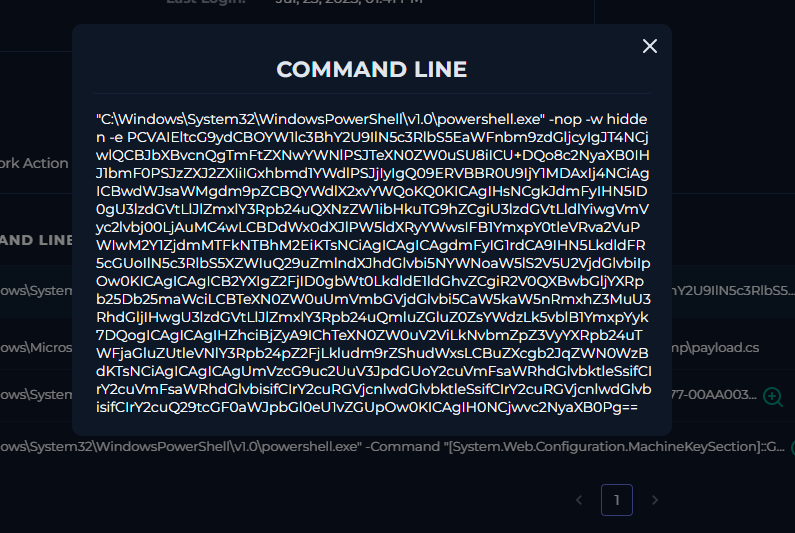
o que está acontecendo no comando?
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ Executa o PowerShell diretamente do diretório do sistema.
-nop
→ Sem perfil — ignora scripts de perfil do PowerShell para evitar detecção ou interferência.
-w hidden
→ Executa com janela oculta para que o usuário não veja.
-e
vamos decodificar isso