 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Relatório detalhado de incidente e análise educacional da tentativa de exploração da CVE-2022-41082 (ProxyNotShell) no Microsoft Exchange Server, incluindo métodos de detecção, IoCs e etapas de mitigação.

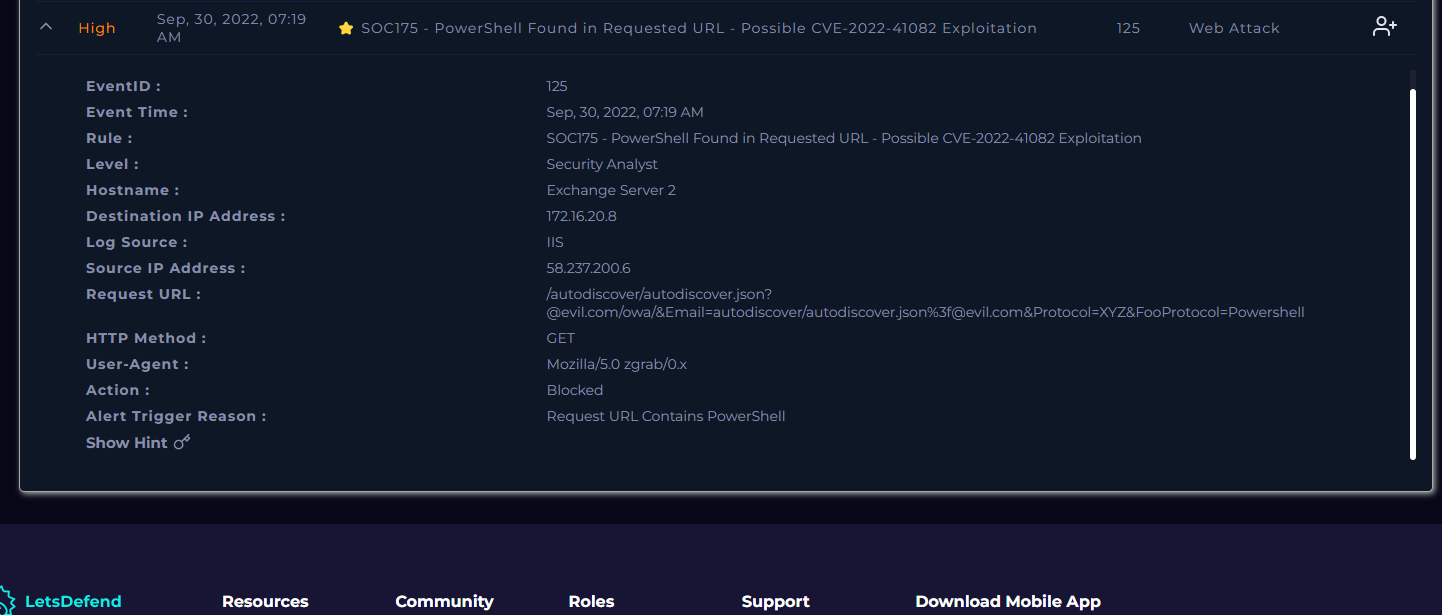
| Atributo Chave | Valor |
|---|---|
| ID do Evento | 125 |
| Horário do Evento | 30 de Setembro de 2022, 07:19 AM |
| Regra | SOC175 - PowerShell encontrado na URL solicitada |
| Nível | Analista de Segurança |
| Nome do Host | Exchange Server 2 |
| Endereço IP de Destino | 172.16.20.8 |
| Fonte do Log | IIS |
| Endereço IP de Origem | 58.237.200.6 |
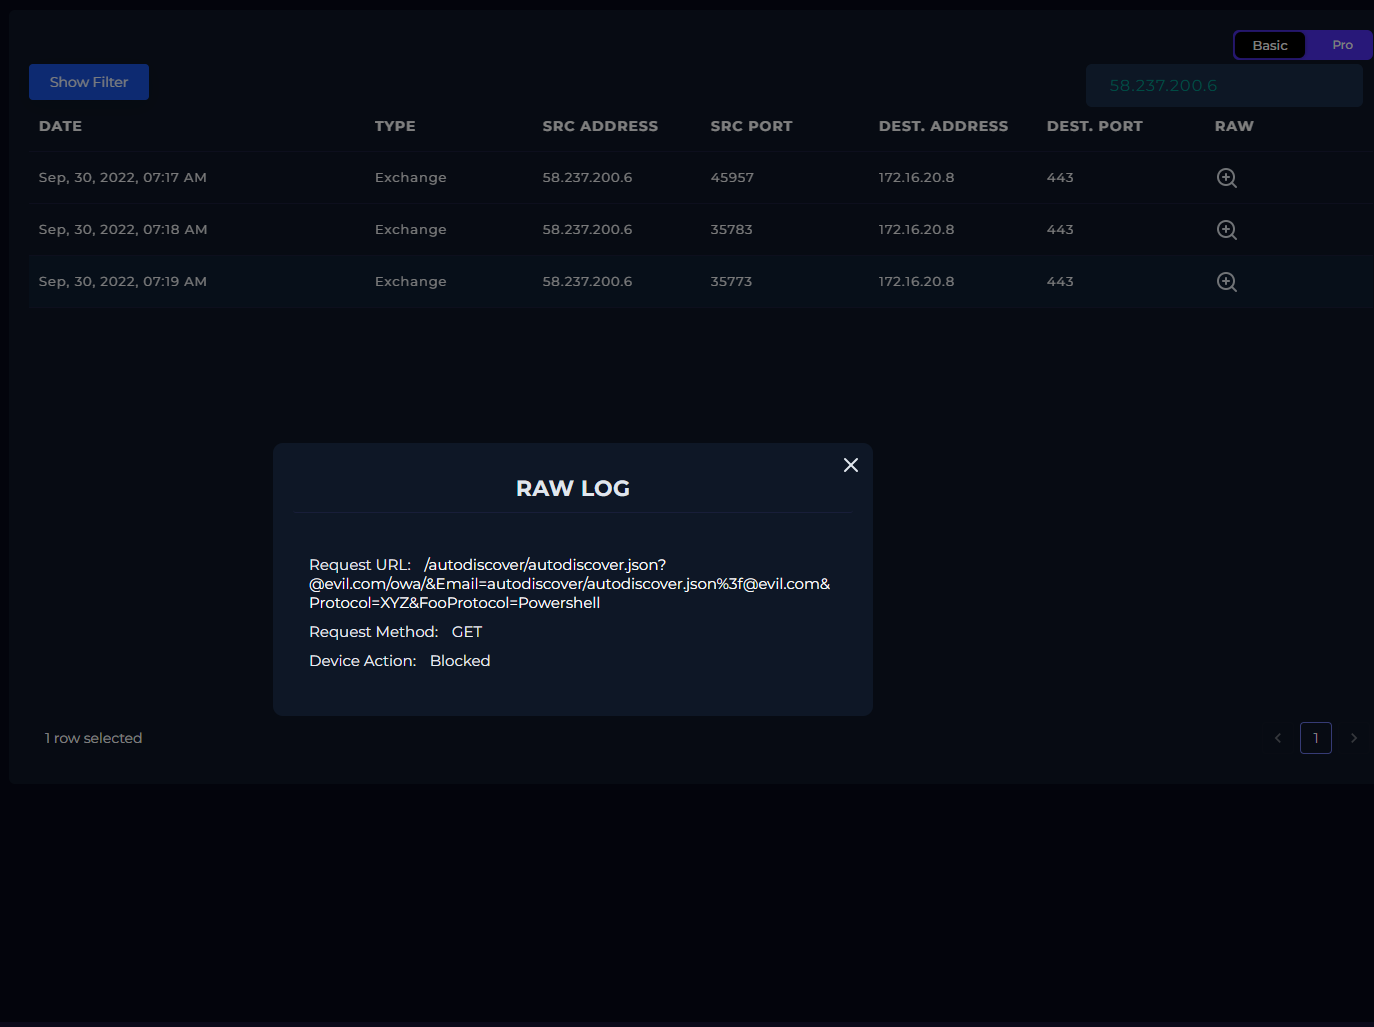
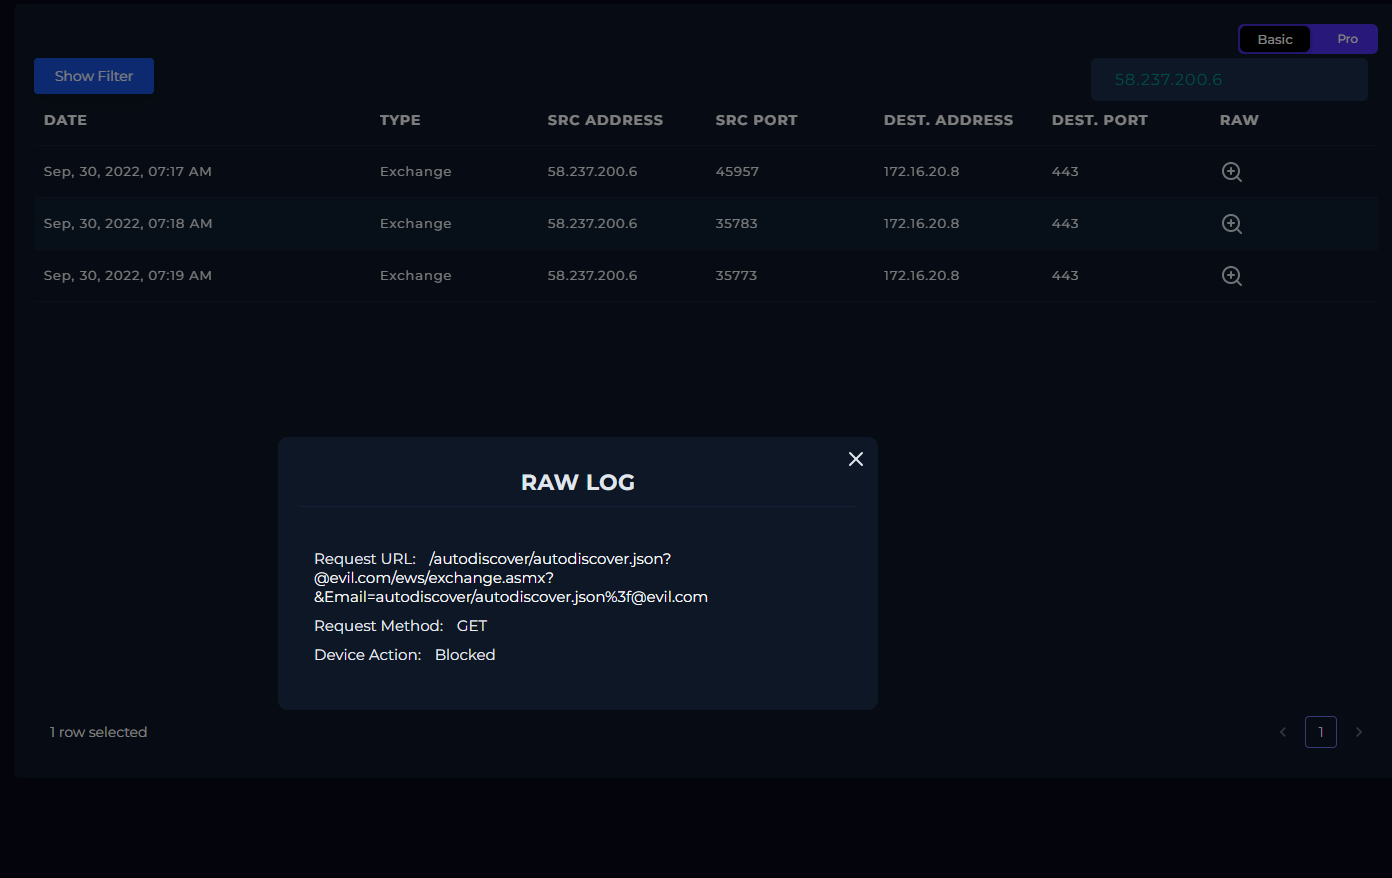
| URL da Solicitação | /autodiscover/[email protected]/owa/&Email=autodiscover/autodiscover.json%[email protected]&Protocol=XYZ&FooProtocol=Powershell |
| Método HTTP | GET |
| User-Agent | Mozilla/5.0 zgrab/0.x |
| Ação | Bloqueado |
| Motivo do Disparo do Alerta | URL da Solicitação Contém PowerShell |
CVE-2022-41082 é uma vulnerabilidade crítica de Execução Remota de Código (RCE) que afeta o Microsoft Exchange Server. Foi descoberta em Setembro de 2022 e é frequentemente explorada em conjunto com CVE-2022-41040, fazendo parte da cadeia de exploração ProxyNotShell.
A vulnerabilidade CVE-2022-41082 é acionada quando um invasor consegue acessar o endpoint PowerShell em um Exchange Server exposto.
Os invasores podem elevar privilégios e executar comandos arbitrários no servidor por meio do PowerShell remoto.
Essa vulnerabilidade é tipicamente explorada por meio de uma URL manipulada que contorna as verificações de autenticação quando combinada com CVE-2022-41040 (uma vulnerabilidade SSRF).
'C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\'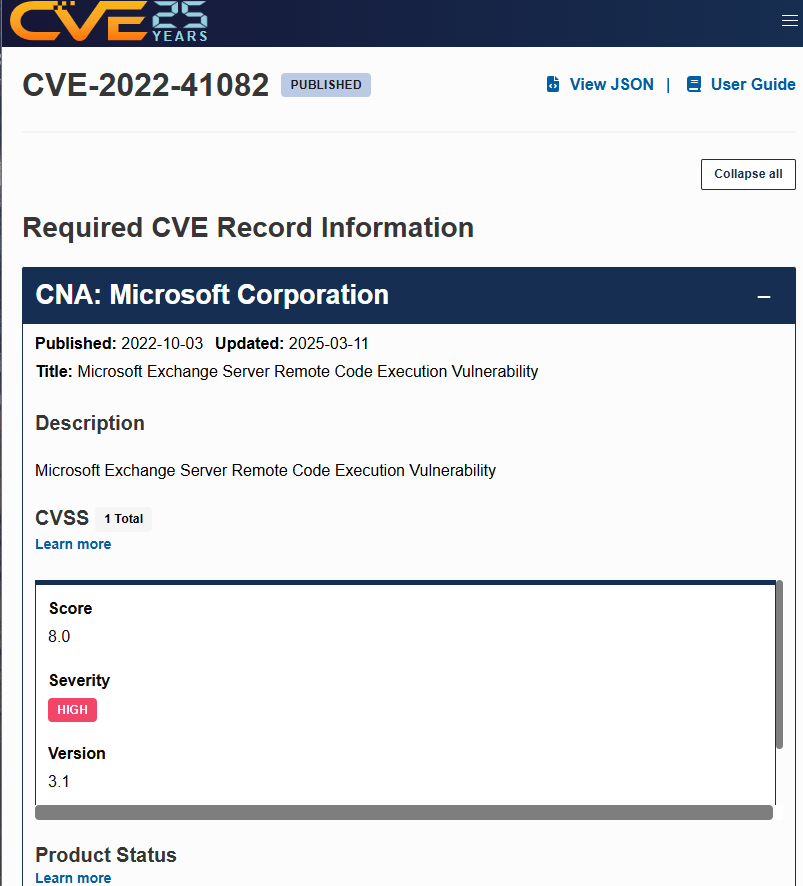
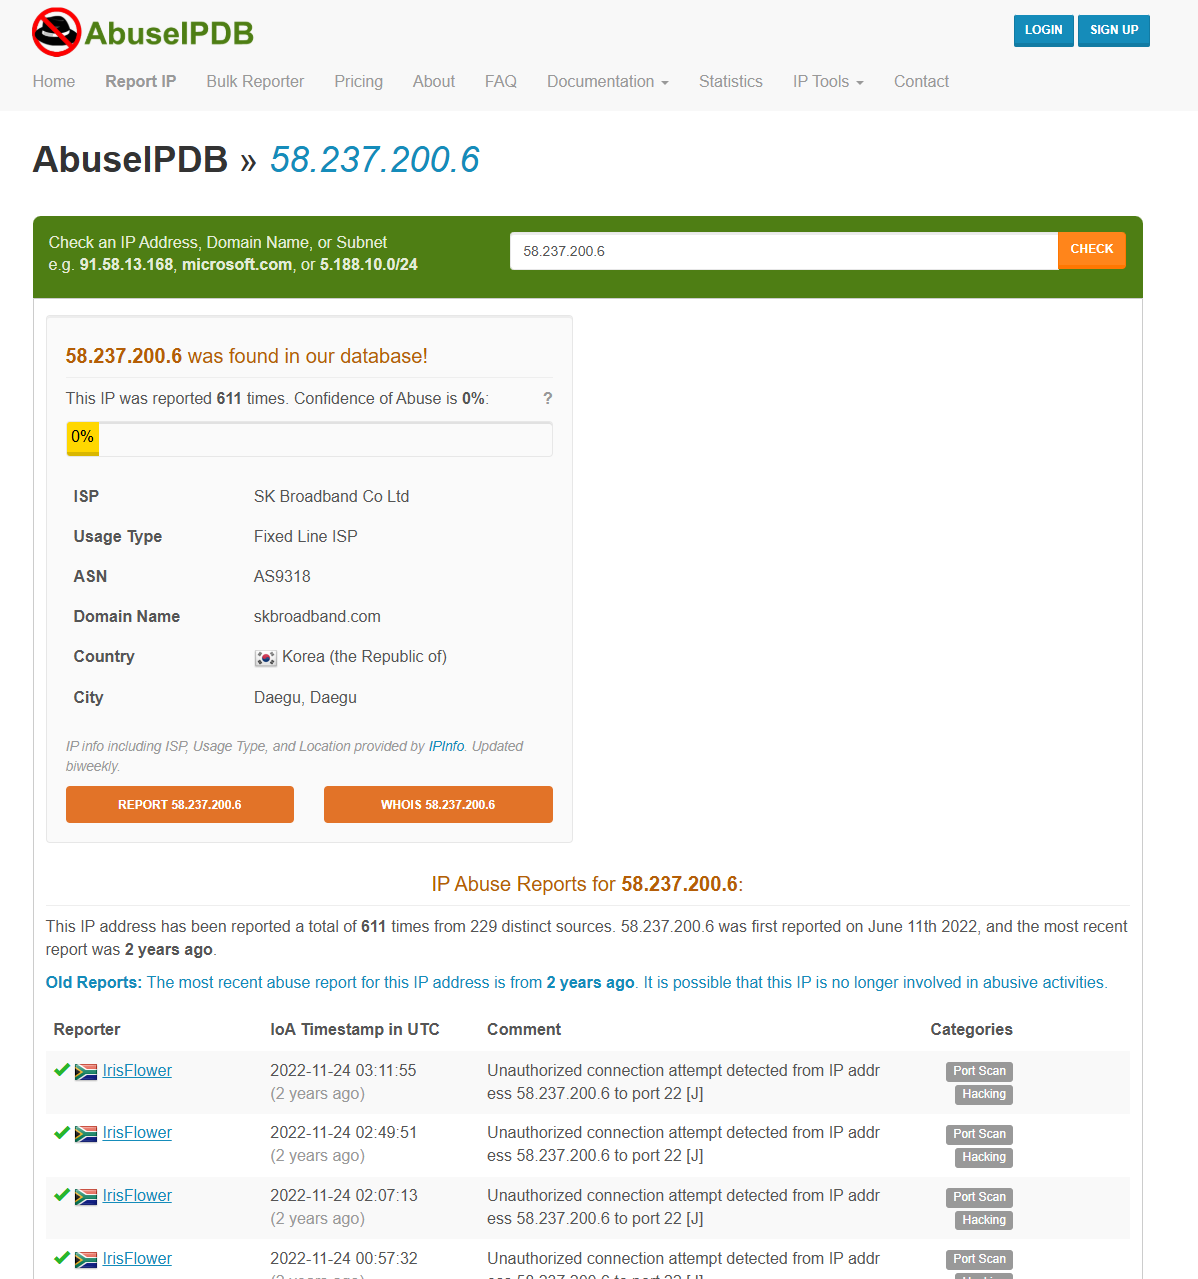
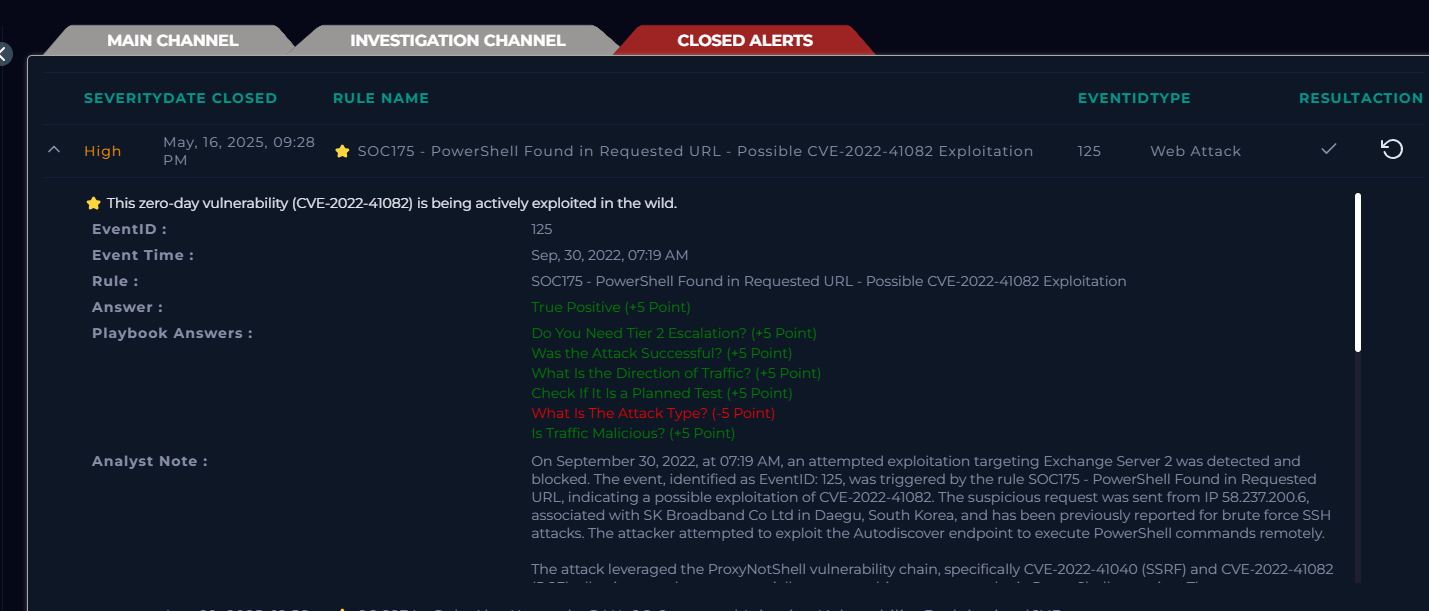
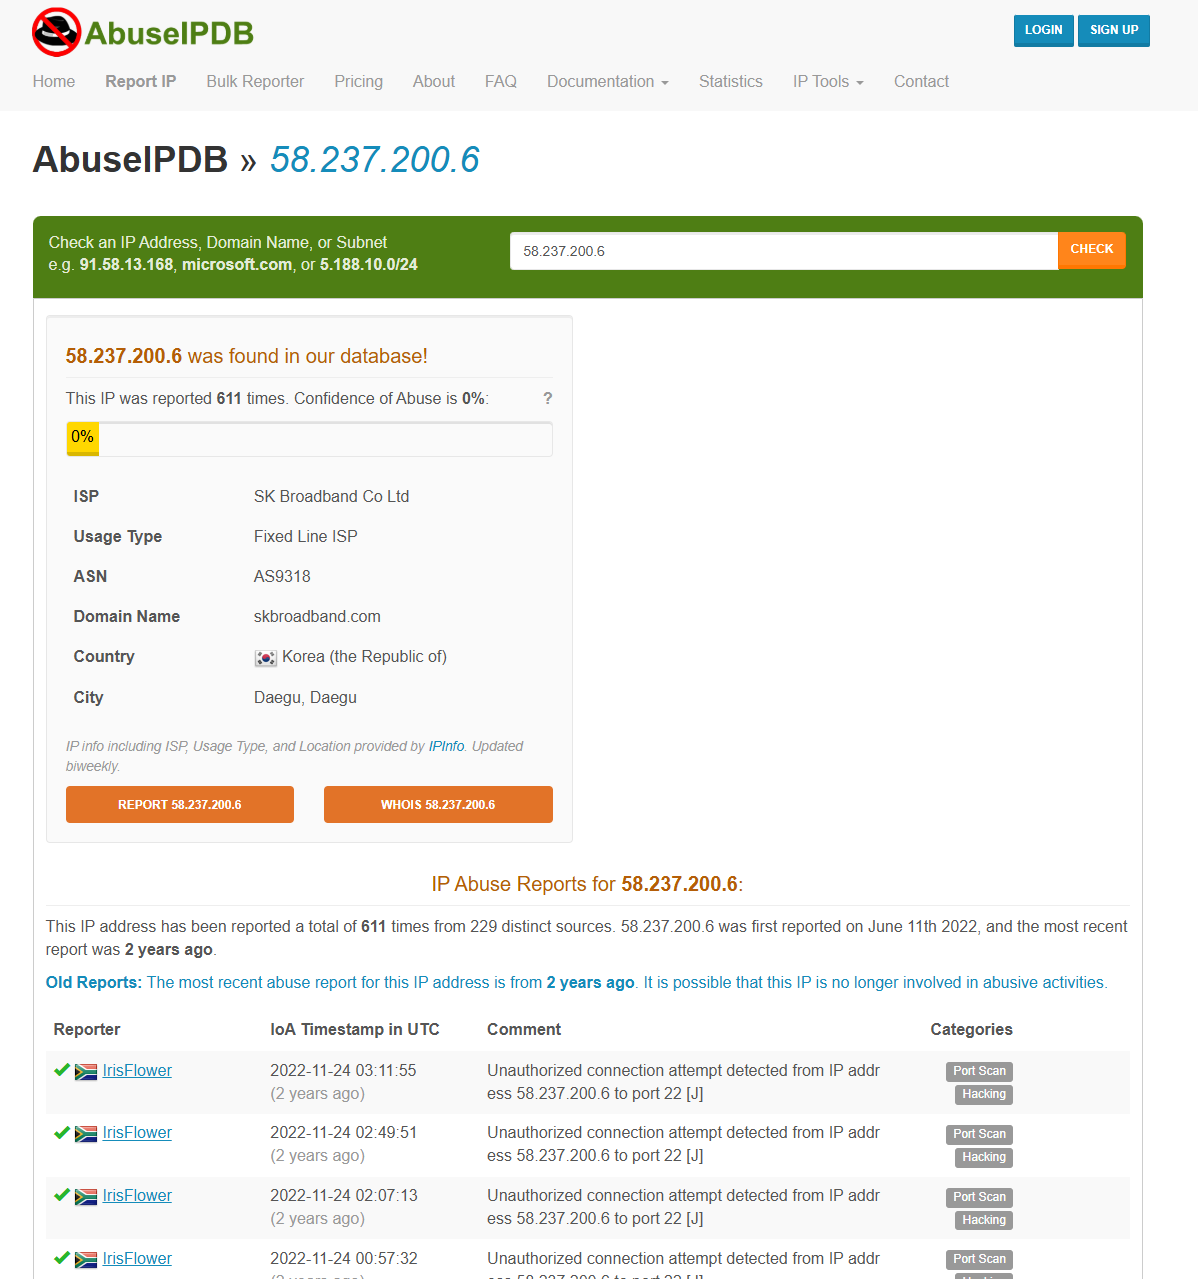
Em 30 de Setembro de 2022, às 07:19 AM, uma tentativa de exploração visando Exchange Server 2 foi detectada e bloqueada. O evento, identificado como EventID: 125, foi acionado pela regra SOC175 - PowerShell encontrado na URL solicitada, indicando uma possível exploração do CVE-2022-41082. A solicitação suspeita foi enviada do IP 58.237.200.6, associado à SK Broadband Co Ltd em Daegu, Coreia do Sul, e já havia sido relatado anteriormente por ataques de força bruta SSH. O invasor tentou explorar o endpoint Autodiscover para executar comandos PowerShell remotamente.
O ataque aproveitou a cadeia de vulnerabilidades ProxyNotShell, especificamente CVE-2022-41040 (SSRF) e CVE-2022-41082 (RCE), permitindo que invasores executassem potencialmente comandos arbitrários via PowerShell remoto. A solicitação foi identificada como maliciosa devido à presença de URIs do PowerShell na URL e ao uso do user-agent zgrab, indicativo de varredura automatizada ou tentativas de exploração. O ataque foi bloqueado com sucesso, evitando potencial execução remota de código e comprometimento do sistema.
Para mitigar essa ameaça, é essencial garantir que todos os Exchange Servers estejam atualizados e que regras de reescrita de URL sejam aplicadas para bloquear padrões maliciosos conhecidos. Além disso, implementar monitoramento aprimorado de logs e bloqueio de IP para o ator da ameaça identificado ajudará a prevenir tentativas futuras. Recomenda-se restringir o acesso externo aos endpoints Autodiscover e desabilitar o PowerShell Remoto para contas não administrativas. Vigilância e monitoramento contínuos são cruciais para identificar e mitigar ameaças semelhantes no futuro.