

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PurpleOps — Uma aplicação web auto-hospedada de código aberto para gerenciamento de equipes purple. | Kitploit

Ferramentas/GitHubGitHub/cybercx-sta/purpleops
Frameworks de Testes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHubcybercx-sta/purpleops

PurpleOps

Uma aplicação web auto-hospedada de código aberto para gerenciamento de equipes purple.
Ver RepositórioSite
3125447há 2 mesesRevisado pelo Kitploit
Compartilhar


Logotipo PurpleOps
PurpleOps

Uma aplicação web de gestão de purple team auto-hospedada e de código aberto.

Principais Funcionalidades • Instalação • Contacte-nos • Créditos • Licença
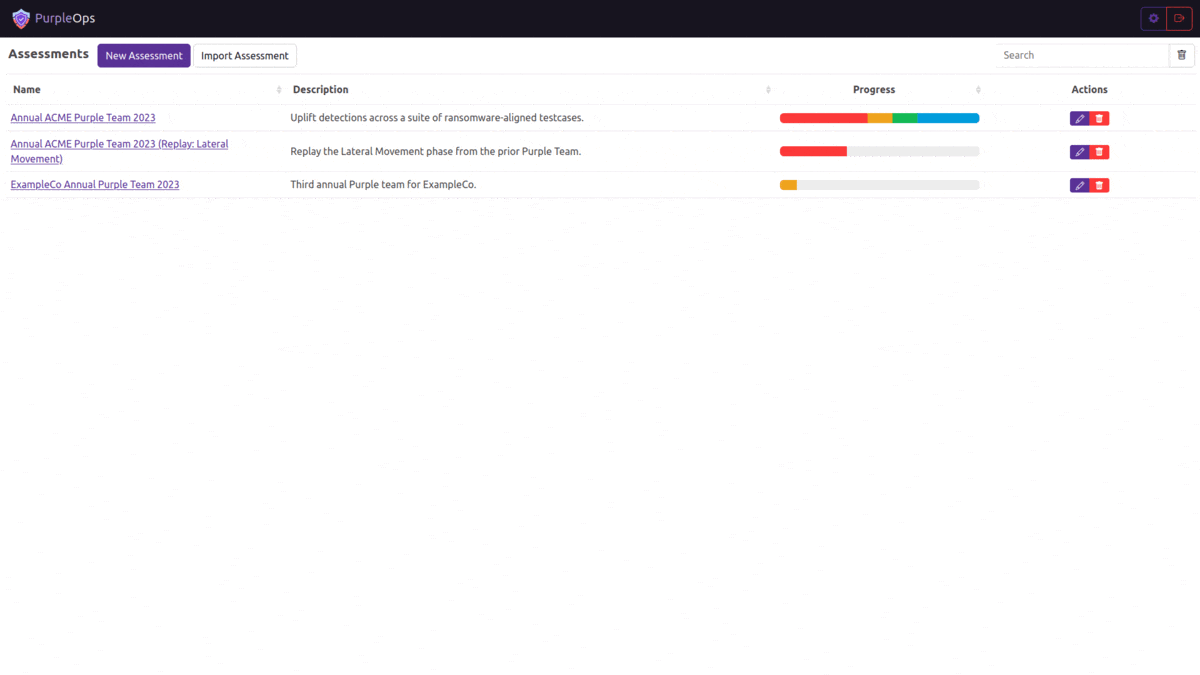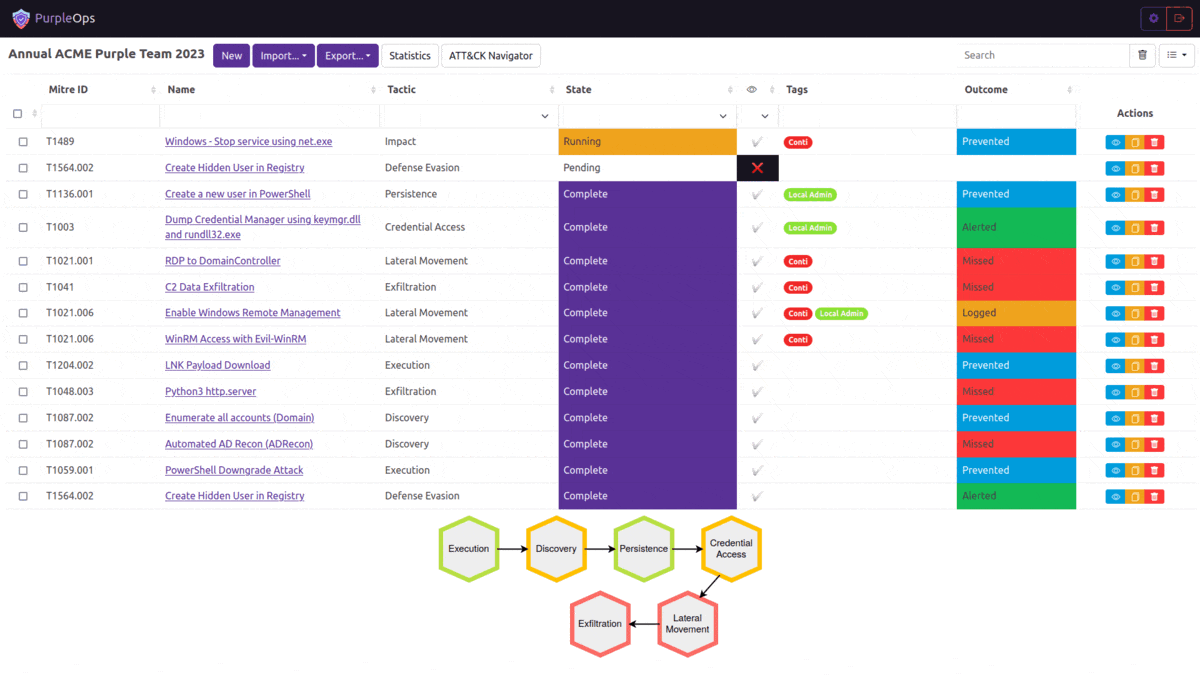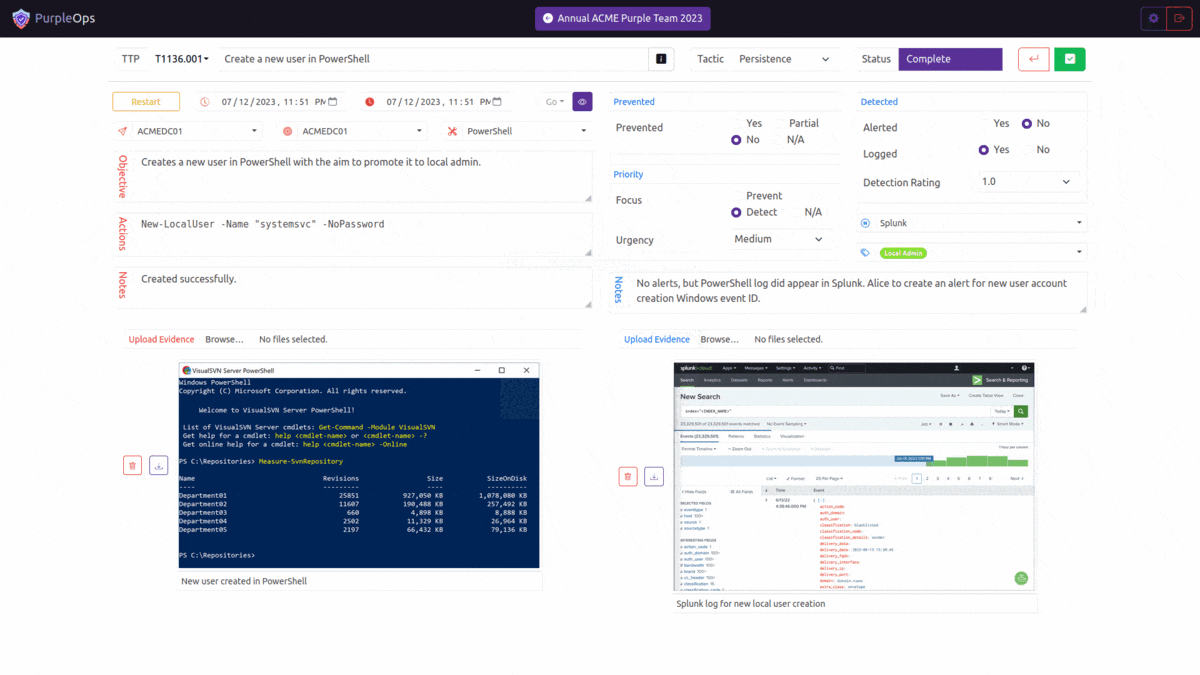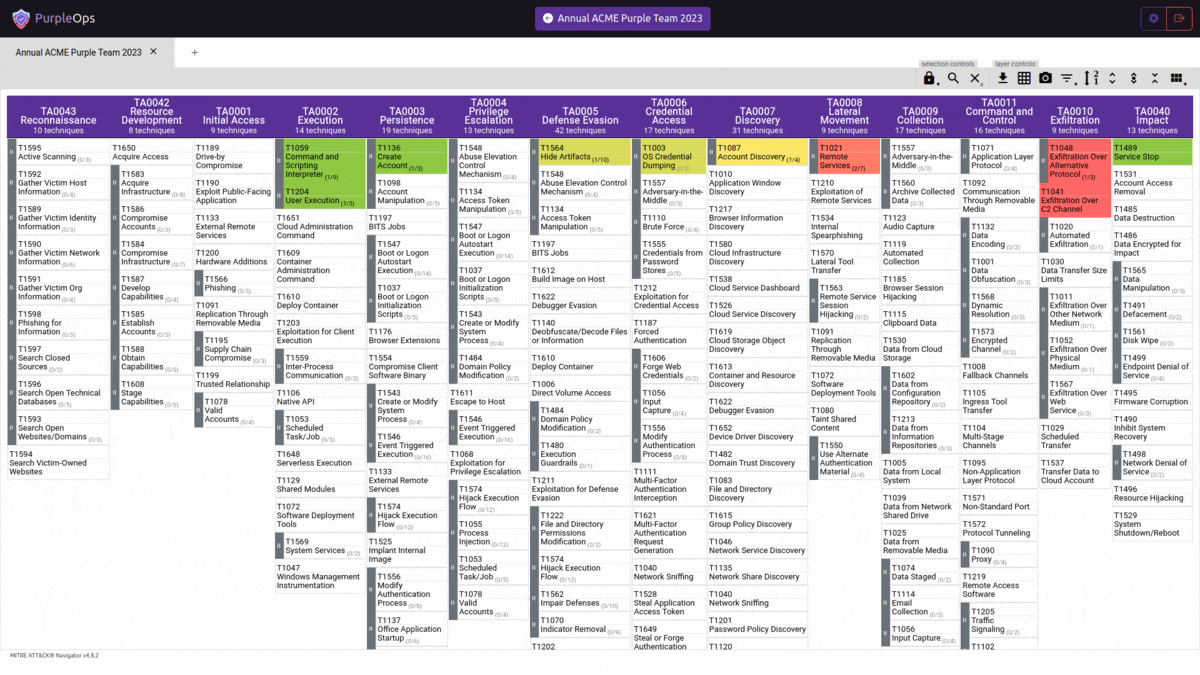
Principais Funcionalidades

  • Compromissos modelo e casos de teste
  • Amigável a frameworks
  • Controlo de Acesso Baseado em Funções e MFA
  • Relatórios DOCX incorporados + suporte a modelos personalizados

Como o PurpleOps é diferente:

  • Sem necessidade de atribuição
  • Personalizável, sem cláusulas de "proibição de engenharia reversa"
  • Sem complicações excessivas com tomcat, redis, transplante manual de base de dados e um modelo de permissões obscuro

Instalação

Padrão

# Clone este repositório
$ git clone https://github.com/CyberCX-STA/PurpleOps

# Entre no repositório
$ cd PurpleOps

# Altere as configurações do PurpleOps (se quiser personalizar algo, mas deve funcionar imediatamente)
$ nano .env

# Execute a aplicação com docker (adicione `-d` para executar em segundo plano)
$ sudo docker compose up

# PurpleOps deve agora estar disponível em http://localhost:5000, é recomendado adicionar um proxy reverso como nginx ou Apache à sua frente se quiser expor isto ao exterior.

Kali

# Instale docker-compose
sudo apt install docker-compose -y

# Clone este repositório
$ git clone https://github.com/CyberCX-STA/PurpleOps

# Entre no repositório
$ cd PurpleOps

# Altere as configurações do PurpleOps (se quiser personalizar algo, mas deve funcionar imediatamente)
$ nano .env

# Execute a aplicação com docker (adicione `-d` para executar em segundo plano)
$ sudo docker-compose up

# PurpleOps deve agora estar disponível em http://localhost:5000, é recomendado adicionar um proxy reverso como nginx ou Apache à sua frente se quiser expor isto ao exterior.

Manual

# Alternativamente
$ sudo docker run --name mongodb -d -p 27017:27017 mongo
$ pip3 install -r requirements.txt
$ python3 seeder.py
$ python3 purpleops.py

Proxy Reverso NGINX + Certbot

Substitua 2x purpleops.example.com pelo seu FQDN e certifique-se de que a sua máquina está aberta à internet nas portas 80/443.

sudo apt install nginx certbot python3-certbot-nginx -y
sudo nano /etc/nginx/sites-available/purpleops # Cole o ficheiro abaixo
sudo ln -s /etc/nginx/sites-available/purpleops /etc/nginx/sites-enabled/
sudo certbot --nginx -d purpleops.example.com
sudo service nginx restart
server {
  listen 80;
  server_name purpleops.example.com;

  location / {
      proxy_pass http://localhost:5000;
      proxy_set_header Host $host;
      proxy_set_header X-Real-IP $remote_addr;
  }
}

Lista de permissões de IP com ufw

sudo apt install ufw -y
sudo ufw allow 22
sudo ufw deny 80
sudo ufw deny 443
sudo ufw insert 1 allow from 100.100.100.100/24 to any port 443
sudo ufw enable

Redefinir MFA

sudo docker exec -it purpleops flask --app purpleops.py shell
from model import User; user = User.objects(email="[email protected]").first(); user.tf_totp_secret = None; user.save()

Contacte-nos

Adoraríamos ouvir de si, se algo estiver avariado ou tiver uma ideia para melhorar, adicione um ticket ou contacte-nos no Discord do PurpleOps ou envie-nos um e-mail para [email protected] | @_w_m__

Créditos

  • Atomic Red Team (LICENSE) por comandos de exemplo
  • CyberCX por apoio fundamental

Licença

Apache

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






