Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/csandker/azure-accesspermissions
Autenticação e AutorizaçãoSegurança de Infraestrutura em NuvemReconhecimentoColeta de InformaçõesTestes de PenetraçãoSegurança na NuvemGerenciamento de Identidade e Acesso (IAM)Archived
Compartilhar
GitHub
csandker/azure-accesspermissions

Azure-AccessPermissions

Script PowerShell para enumerar permissões de acesso do Azure Active Directory, incluindo atribuições de funções, principais de serviço e configurações de acesso privilegiado para auditoria de segurança.

Ver Repositório
1101851há 3 anosRevisado pelo Kitploit

Azure-AccessPermissions

Script PowerShell fácil de usar para enumerar permissões de acesso em um ambiente Azure Active Directory.

Detalhes de contexto podem ser encontrados nos posts do blog que acompanham:

  • Desvendando os Principals e Permissões de Acesso do Azure Active Directory
  • Desvendando as Permissões do Azure Active Directory II: Acesso Privilegiado

Requisitos

Para executar este script, você precisará destes dois módulos PowerShell:

  • Microsoft.Graph
  • AADInternals
  • AzureADPreview

Todos podem ser instalados diretamente no PowerShell:

PS:> Install-Module Microsoft.Graph
PS:> Install-Module AADInternals
PS:> Install-Module AzureADPreview

Uso

Primeira utilização

O script usa uma interface de login baseada em navegador para se conectar ao Azure. Se você executar a ferramenta pela primeira vez, pode encontrar o seguinte erro

[*] Connecting to Microsoft Graph...
WARNING: WebBrowser control emulation not set for PowerShell or PowerShell ISE!
Would you like set the emulation to IE 11? Otherwise the login form may not work! (Y/N): Y
Emulation set. Restart PowerShell/ISE!

Erro na primeira execução

Para resolver isso, simplesmente permita que o PowerShell emule o navegador e execute novamente seu comando.

Exemplo de uso

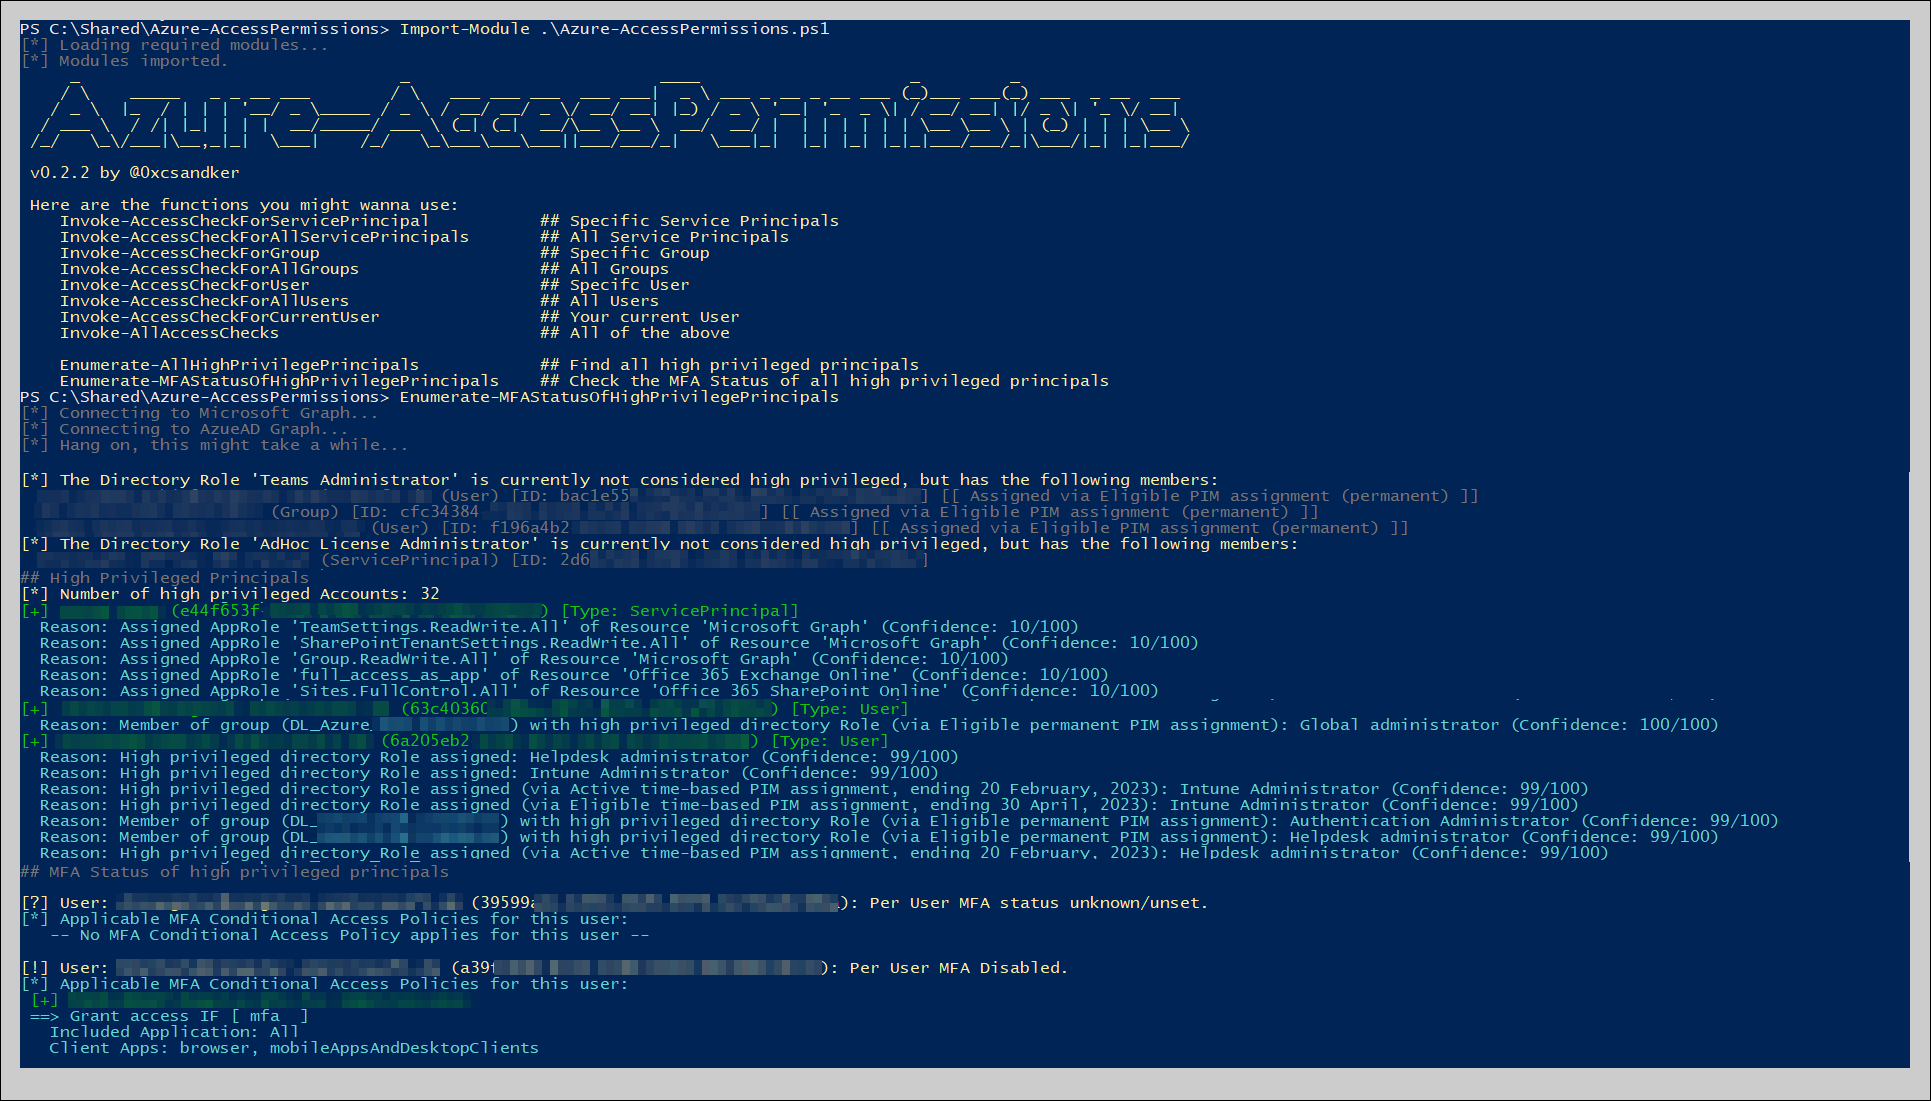
Importe e execute, nenhum argumento é necessário.

Nota: Na primeira execução, você provavelmente terá que autenticar duas vezes (uma vez no Microsoft Graph e outra no Azure AD Graph). Talvez eu unifique isso em um único login no futuro...

PS:> Import-Module .\Azure-AccessPermissions.ps1

Exemplo de saída

Exemplo de saída

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →