Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Next.js-RCE-Scanner-BurpSuite-Extension- — Use o burp para detectar automaticamente a vulnerabilidade CVE-2025-55182 RCE do Next.js. | Kitploit
Ferramentas/GitHubGitHub/cr4at0r/next.js-rce-scanner-burpsuite-extension-
Scanners de VulnerabilidadesGeração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubcr4at0r/next.js-rce-scanner-burpsuite-extension-

Next.js-RCE-Scanner-BurpSuite-Extension-

Use o burp para detectar automaticamente a vulnerabilidade CVE-2025-55182 RCE do Next.js.

Ver Repositório
26112há 11 mesesRevisado pelo Kitploit
Compartilhar

CVE-2025-55182 Extensão Burp para RCE no Next.js

Recursos

  • Varredura passiva: detecta automaticamente todos os sites Next.js que passam pelo Burp

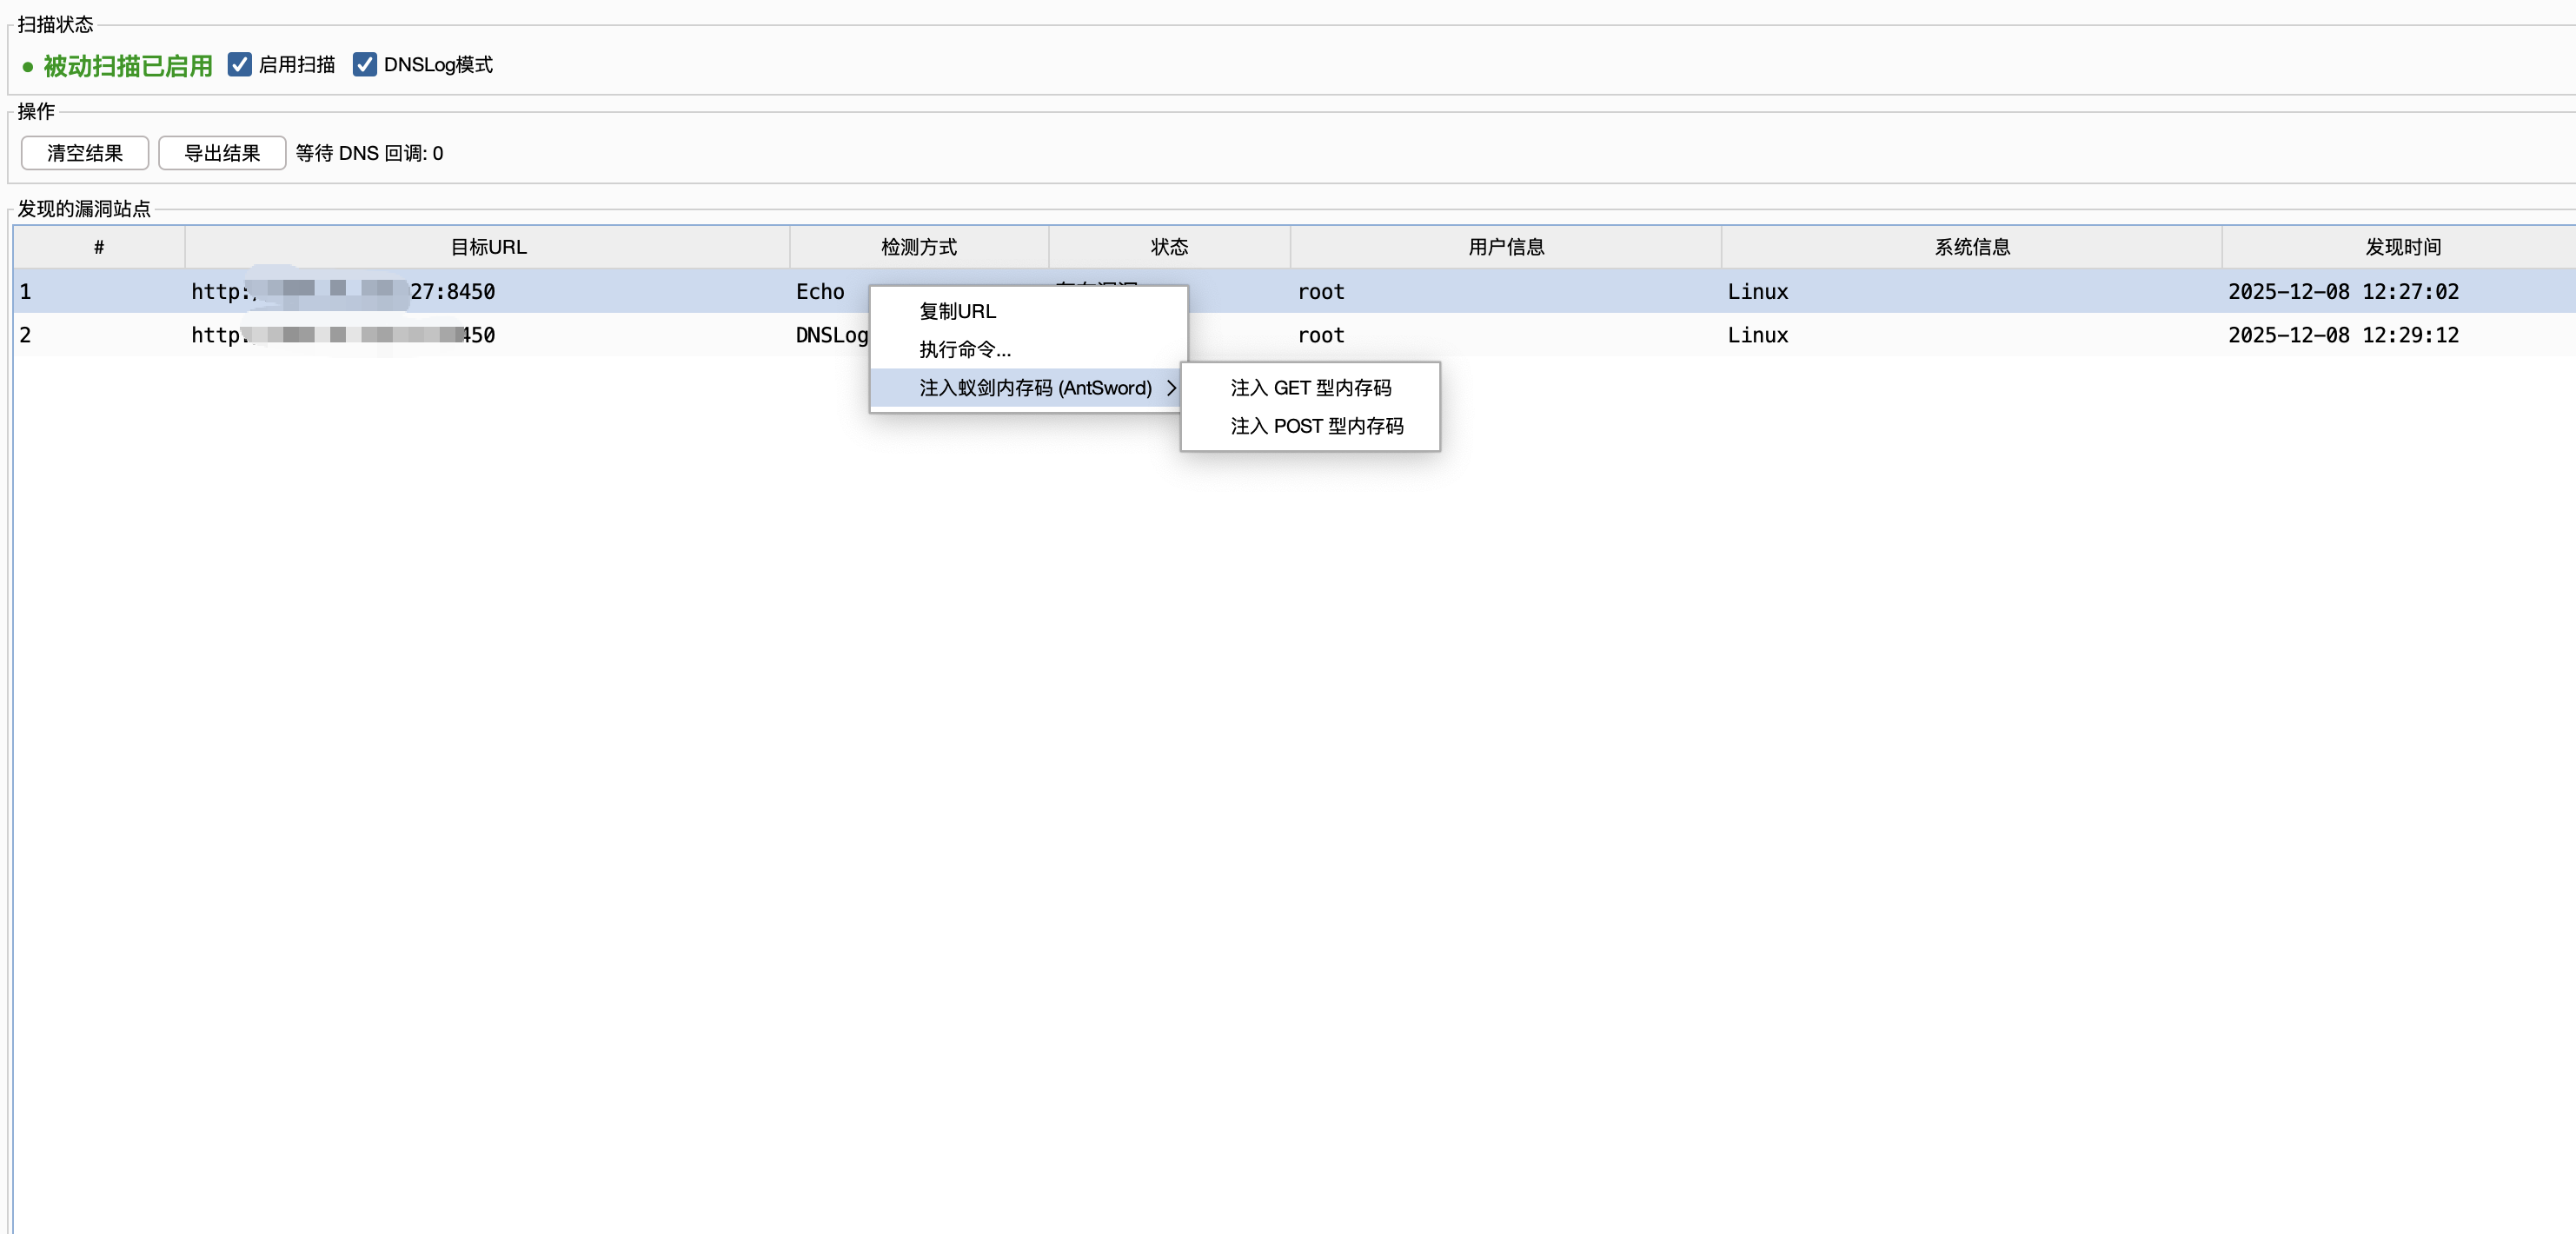
Injeção de código de memória (v2.2 Novo!)

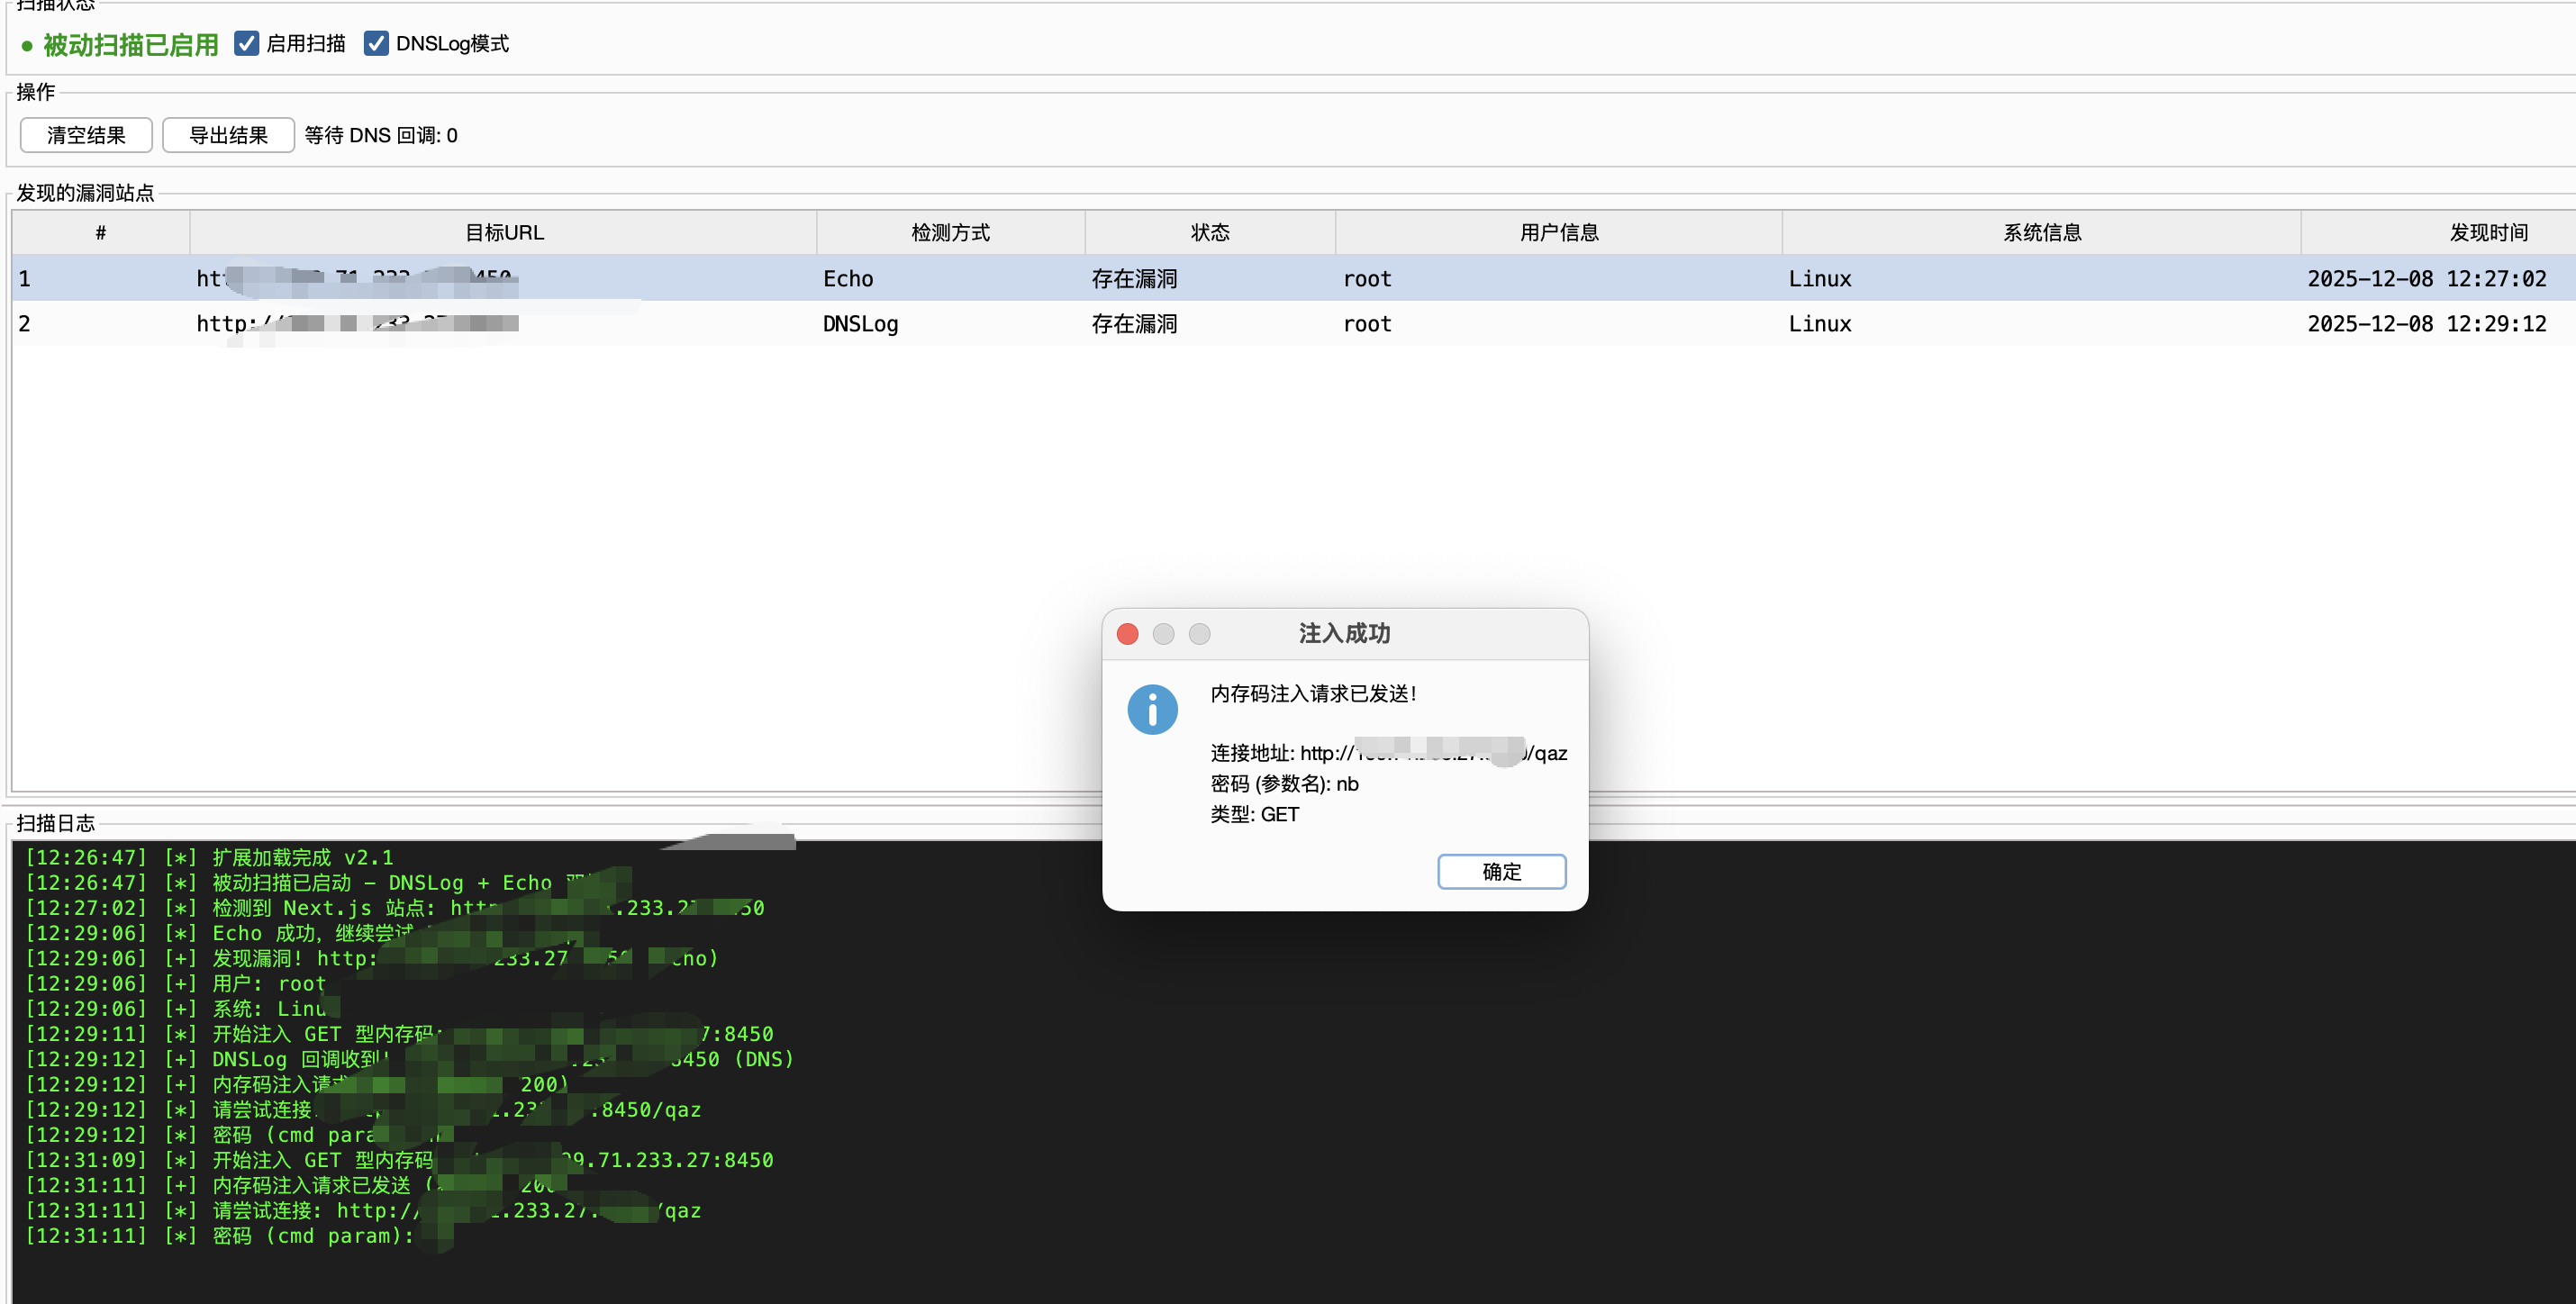
Clique com o botão direito na solicitação de destino, selecione 注入蚁剑内存码 (AntSword); há suporte para injeção de código de memória dos tipos GET e POST.

  • Endereço de conexão: http://target/qaz
  • Senha de conexão: nb
  • Codificador: default (nenhum codificador específico é necessário)

Após a injeção bem-sucedida, você pode conectar diretamente ao endereço usando o AntSword para gerenciamento.

Lógica de detecção de vulnerabilidades

  • Método Echo: envia echo [random] e verifica a resposta; é rápido e não requer conexão externa.
  • Método DNSLog: usa o Burp Collaborator para enviar payloads nslookup/curl/wget, com suporte à detecção sem retorno visível.
  • Detecção dupla: por padrão, usa os dois métodos simultaneamente para garantir a máxima taxa de detecção.
  • Detecção dupla: [novo] executa simultaneamente as verificações Echo e DNSLog (Burp Collaborator) para garantir que nenhuma vulnerabilidade passe despercebida
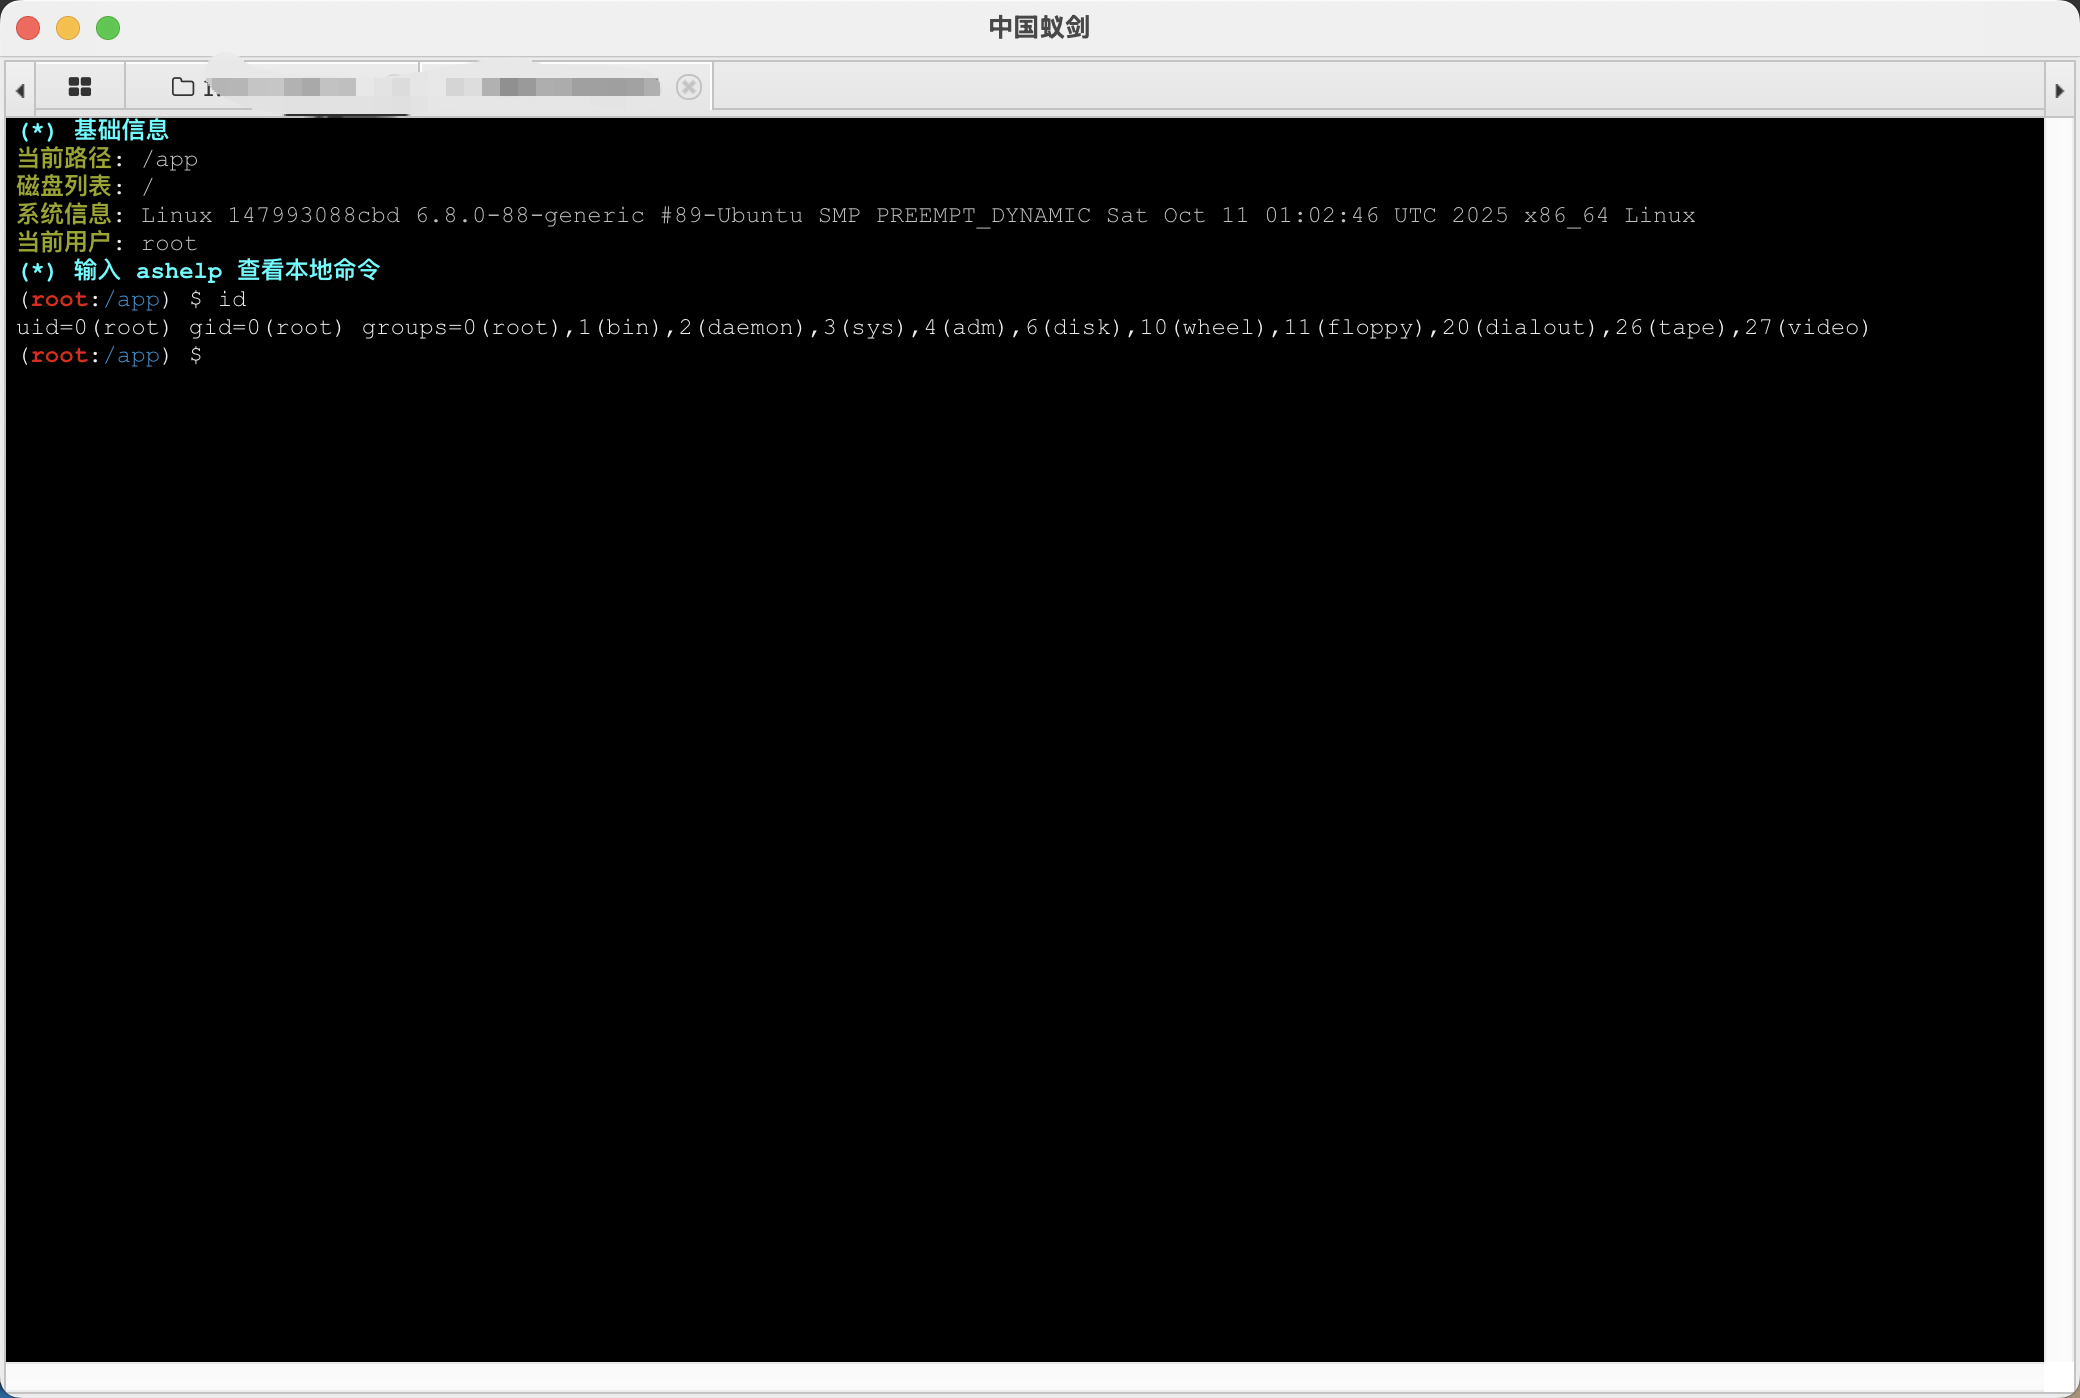
  • Exploração automática: após detectar a vulnerabilidade, coleta automaticamente informações de privilégios e do sistema
  • Lista de resultados: exibe todos os sites vulneráveis em formato de tabela alt text
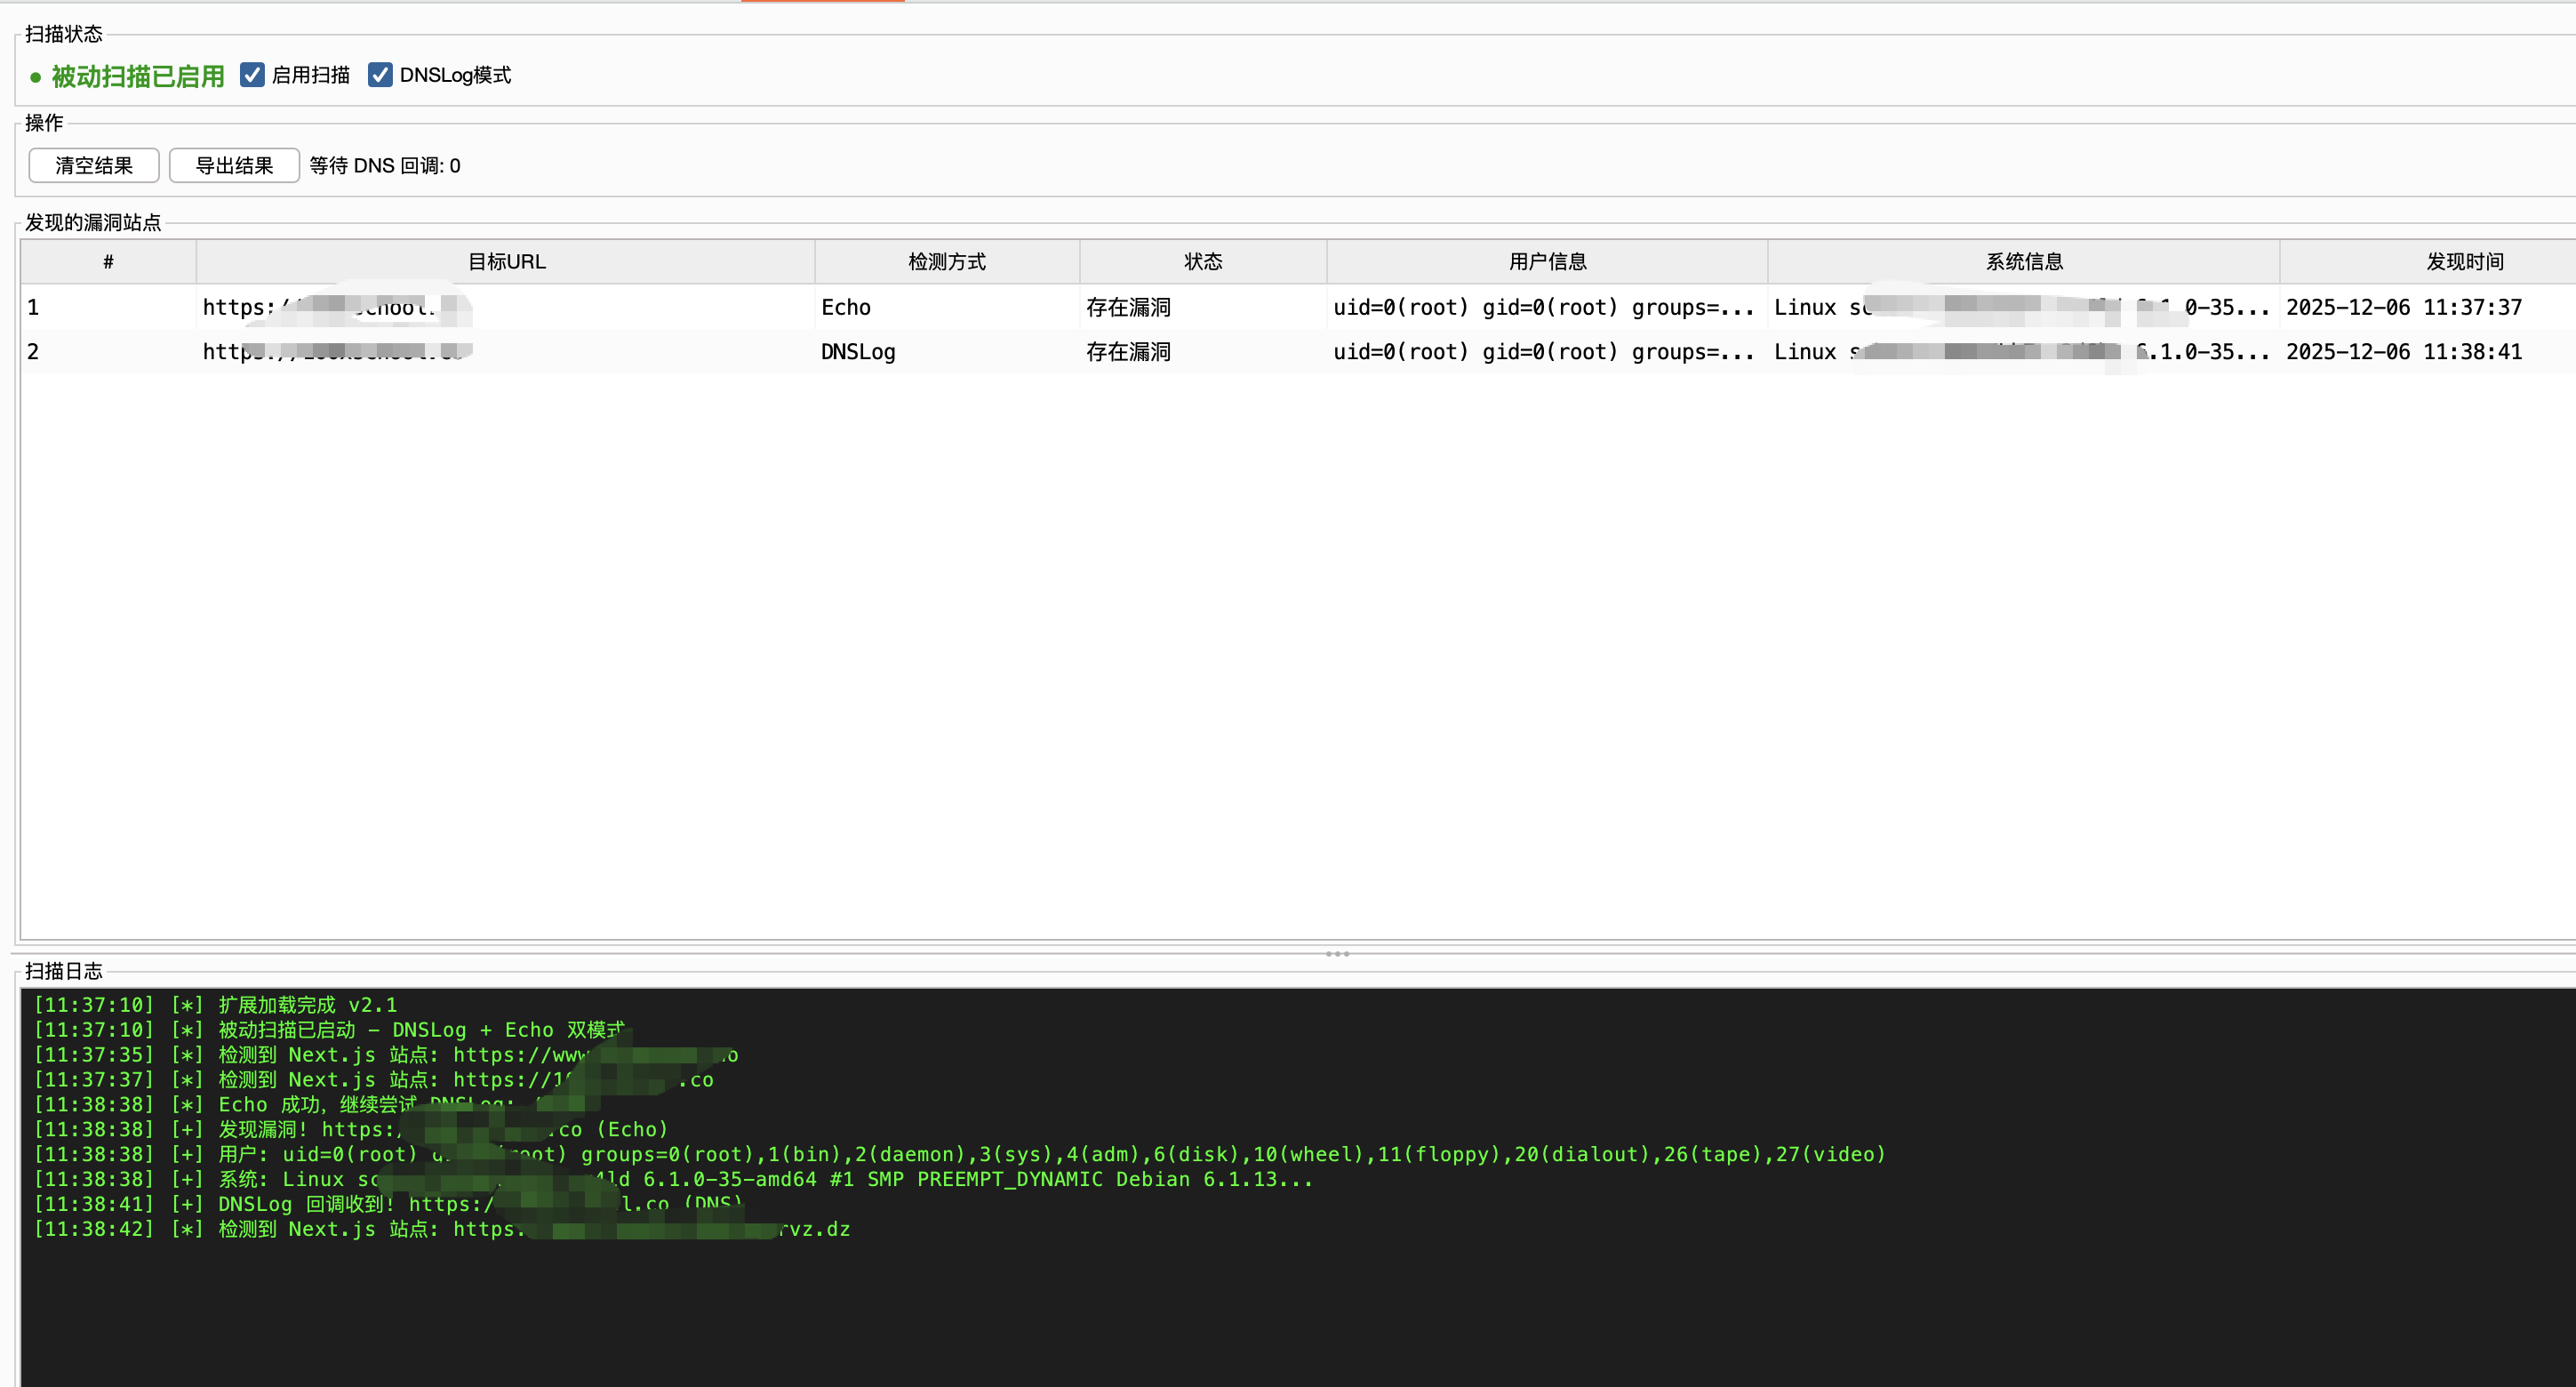
  • Execução de comandos: clique com o botão direito na tabela para executar comandos personalizados no alvo e injetar webshell de memória alt text
  • Conexão com webshell de memória: conexão via AntSword alt text alt text
Instalação

  1. Baixe o arquivo nextjs-rce-scanner-2.2.0.jar
  2. Burp Suite → Extender → Extensions → Add
  3. Extension type: Java
  4. Selecione o arquivo JAR

Uso

  1. Após carregar a extensão, a aba "Next.js RCE" aparecerá
  2. Basta navegar normalmente pelos sites
  3. A extensão detecta automaticamente sites Next.js e testa a vulnerabilidade
  4. Os sites vulneráveis detectados serão exibidos na tabela

Teste manual

Clique com o botão direito em qualquer solicitação no Burp → "Testar vulnerabilidade RCE do Next.js"

Execução de comandos

  1. Clique com o botão direito no site vulnerável na tabela
  2. Selecione "Executar comando..."
  3. Digite o comando

Next.js RCE Scanner v2.2.0 (CVE-2025-55182)-BurpExtension

cd CVE-2025-55182-BurpExtension
mvn clean package -DskipTests

O JAR é gerado em target/nextjs-rce-scanner-2.2.0.jar


Agradecimentos ao @Ruoji pela sugestão da abordagem de detecção via DNSLOG e pelo POC do webshell de memória.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →