 completetech-security/vm2-nesting-check
Verificador offline de evidências vm2 para CVE-2026-92935. Evidências de pacote sandbox e aninhamento. Python autônomo; relatórios JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-92935: escape de aninhamento de require em formato de array no vm2 (alias GHSA-8hr7-r645-pc6w).
Ele compara versões do pacote vm2 fornecidas explicitamente com os intervalos de advisories revisados e relata o que essa evidência de versão mostra e não mostra. Python 3.10+, apenas biblioteca padrão; o único executável vm2_nesting_check.py pode ser copiado isoladamente. Ele nunca acessa sites, importa código de aplicação, executa um gerenciador de pacotes ou executa payloads de exploit.
potentially_affected não é exploração. Significa que a versão relatada está no intervalo afetado documentado. As pré-condições da aplicação e a explorabilidade não foram estabelecidas, e cada linha mantém exploitability: not_tested.fixed_version_reported não é uma atestação de patch. Ele apenas descreve uma alegação de versão; nunca atesta patches instalados ou segurança.unknown não é nem limpo nem falha. Versões ausentes, conflitantes, malformadas, pré-lançamento, qualificadas e builds personalizados/de fornecedor permanecem unknown, assim como qualquer coisa fora dos intervalos revisados.74aa57ba5df05c34d17ae67912cd26ec2335201b, com comparação de intervalos específica do pacote e a correção de CSV com espaços em branco mistos. Nenhum repositório complementar é necessário.# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json
# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding
# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v
Pelo menos um entre --version, --inventory, --csv-list ou --source é obrigatório. --tool-version imprime a versão do verificador (atualmente 1.1.0).
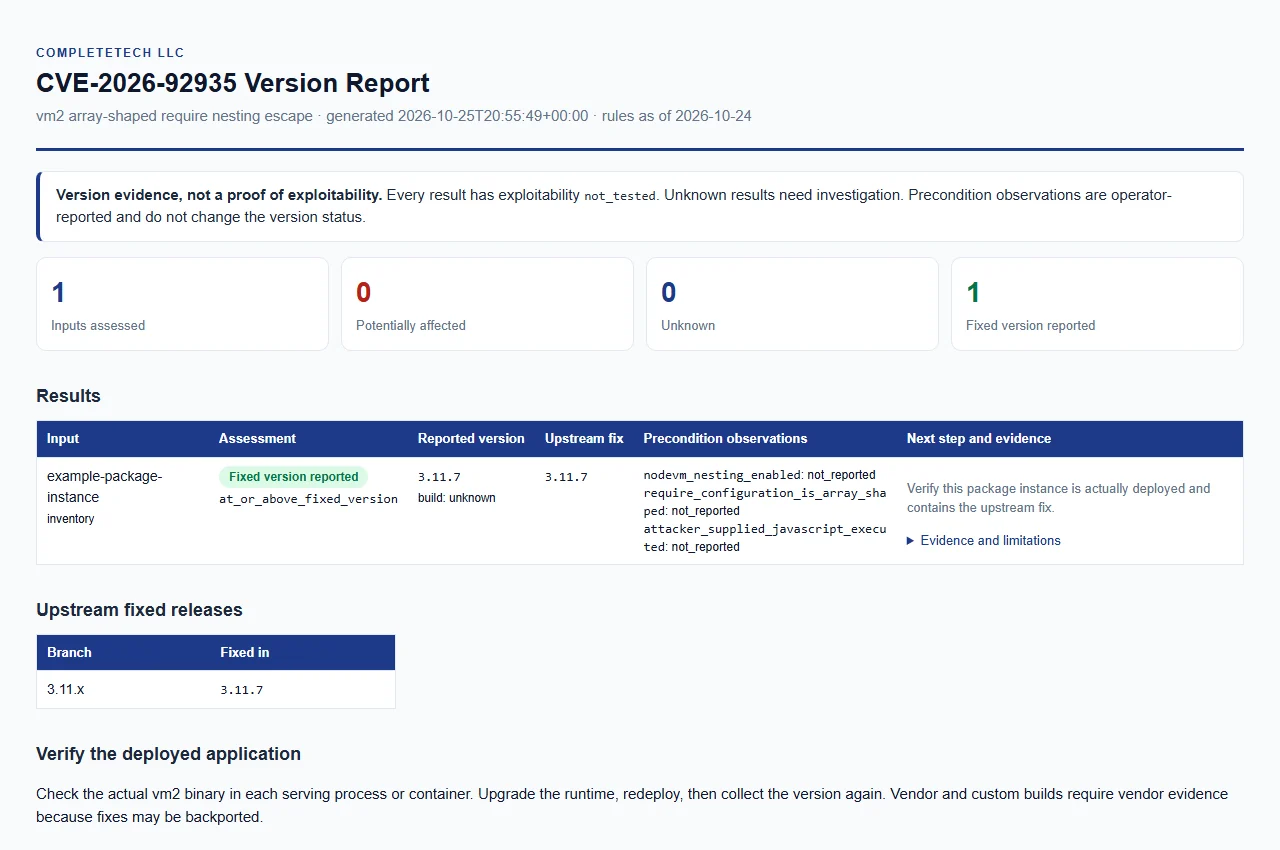
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Aviso primário e banco de dados revisado recuperados em 2026-10-24 (rules_as_of).
O intervalo afetado documentado é de 3.11.4 até 3.11.6. A versão corrigida revisada é 3.11.7, e a linha corrigida revisada é 3.11.x.
| Versão de exemplo reportada | Resultado |
|---|---|
| 3.11.3 | unknown |
| 3.11.4 | potentially_affected |
| 3.11.6 | potentially_affected |
| 3.11.7 | fixed_version_reported |
| 3.11.8 | fixed_version_reported |
| 3.12.0 | unknown |
| 4.0.0 | unknown |
Notas sobre os limites:
v inicial é aceito (v3.11.7). Versões ausentes, conflitantes, malformadas, pré-lançamento, qualificadas, builds personalizados/de fornecedor permanecem unknown.--build-source (ou o campo build_source) com valor em branco, unknown (o padrão), upstream, official ou official_upstream é comparado como upstream. Qualquer outro valor, como um nome de fornecedor, resulta em unknown porque requer evidência independente de correção.Cada valor de entrada é uma instância de pacote separada; o verificador não reconcilia evidências entre entradas para uma única instância. As entradas podem ser combinadas em uma única execução.
