 completetech-security/sharp-vectorfreed-check
Verificador offline de evidências Sharp / librsvg para CVE-2026-96889. Evidências de versão e build do Sharp e librsvg. Python autônomo; relatórios JSON/CSV/HTML; sem payloads de exploit.




Um verificador de evidências offline para CVE-2026-96889 / GHSA-wq5f-xc86-pv6w, a vulnerabilidade de memória do librsvg usada através do Sharp. Ele classifica as versões, a proveniência e a configuração que você informa; ele não inspeciona um sistema em execução.
O verificador mantém separados a biblioteca nativa selecionada, a versão informada, a proveniência, a plataforma, a libc, o caminho de entrada SVG e o hardening. Ele não importa o Sharp, não executa aplicações, não decodifica uma imagem, não envia uma sonda, não testa a alcançabilidade nem detecta comprometimento. Todo resultado mantém exploitability: not_tested.
Os resultados descrevem as evidências fornecidas, não o estado verificado em tempo de execução. Use o verificador apenas para ativos que você está autorizado a avaliar, e mantenha inventários e relatórios reais fora do controle de versão.
python3 ou um executável versionado quando apropriado; python --version deve reportar 3.10 ou posterior.sharp_rsvg_rce_check.py. Nenhum pacote, Node.js, arquivo complementar ou acesso à rede é necessário.python sharp_rsvg_rce_check.py --sharp-version 0.35.4 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --sharp-version 0.35.5 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --library-source global --librsvg-version 2.63.2 --librsvg-build-source upstream
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format json
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format html --output report.html
Os dois primeiros comandos avaliam um pacote oficial Sharp abaixo e na sua correção reportada, o terceiro um librsvg global reportado de forma independente, e os dois últimos um inventário sintético. examples/inventory.json é sintético. Sem --output, o relatório é impresso em stdout (JSON por padrão).
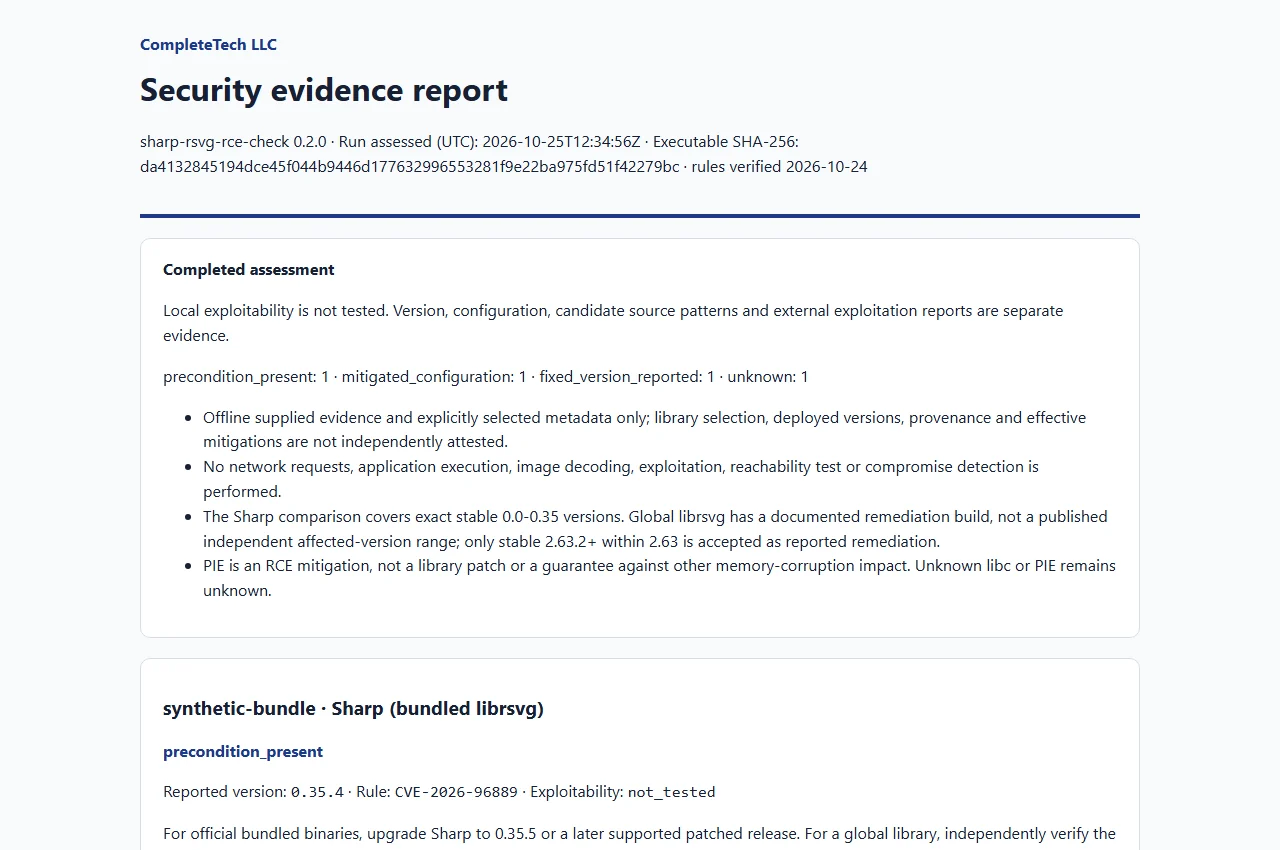
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real. As imagens de pré-visualização são capturas de tela desse exemplo, não a saída de um sistema real.
Execute python sharp_rsvg_rce_check.py --help para obter a lista completa de opções. Forneça um inventário, pelo menos uma versão reportada ou arquivos de adaptador explícitos:
--inventory FILE, um inventário JSON limitado do schema-v1. Não pode ser combinado com opções por ativo.--sharp-version, --librsvg-version, --library-source, --platform, --libc, --node-pie, --svg-decoder e --untrusted-svg. --sharp-version e --librsvg-version são repetíveis para que observações conflitantes sejam preservadas em vez de mescladas.--evidence-root (consulte Adaptadores de metadados locais e de origem).Nenhum diretório é varrido implicitamente. Os valores dos campos, limites e o formato do inventário estão na referência e no schema do inventário.
--library-source bundled significa que o processo implantado é reportado como usando o pacote oficial Sharp.--sharp-build-source upstream é uma declaração do operador, não proveniência verificada.--library-source global com evidência independente da biblioteca nativa (--librsvg-version, --librsvg-build-source) para esse caso.| Status | Significado |
|---|---|
unknown | A seleção, a versão exata, a proveniência ou a cobertura de regras suportadas não conseguem estabelecer o estado de correção do componente selecionado. |
potentially_affected | Um pacote oficial Sharp reportado está abaixo da sua correção. As condições de execução permanecem separadas; isto não confirma a explorabilidade. |
precondition_present | Esse pacote afetado e as condições reportadas pelo operador correspondem às condições documentadas de possível RCE. Nenhuma verificação ao vivo foi realizada. |
mitigated_configuration | Um pacote afetado permanece registrado enquanto um operador relata bloqueio efetivo de SVG ou Node PIE. Não é um resultado corrigido ou seguro. |
fixed_version_reported | O componente selecionado atende ao seu limite de remediação revisado. Isto não atesta o binário implantado nem o conjunto de patches. |
A avaliação de versão do componente selecionado é separada das suas dimensões de plataforma, pré-condição e mitigação. fixed_version_reported é um resultado de versão reportada: não é nem um patch implantado verificado nem uma garantia de segurança, e potentially_affected não é explorabilidade confirmada. Um resultado global classifica a biblioteca nativa fornecida de forma independente, não um pacote Sharp instalado. |
A ausência de libc ou PIE permanece unknown nas dimensões de pré-condição. Uma plataforma não-glibc ou a ausência reportada de um caminho de entrada não confiável não elimina o bug de memória subjacente. PIE aborda a condição documentada de RCE; outros impactos de corrupção de memória podem permanecer.
Falhas operacionais (saída 2) são distintas dos resultados da avaliação.

