 completetech-security/scan-results-bridge
Conversor offline de relatórios de segurança para SARIF 2.1.0 e NDJSON com validação de esquema e proveniência de evidências preservada. Sem varredura ou uploads.



Conversão offline de relatórios JSON do verificador de segurança CompleteTech para SARIF 2.1.0 ou NDJSON, com uma projeção padrão que preserva a privacidade.
scan_results_bridge.py lê relatórios JSON locais existentes e grava SARIF 2.1.0
ou NDJSON. É opcional: os verificadores individuais não dependem dele.
exploitability: not_tested; nada do que emite confirma exploração, e uma
versão corrigida reportada nunca é um patch implantado verificado nem uma alegação de segurança.jsonschema é necessário apenas para a verificação
opcional de desenvolvimento do SARIF emitido.O exemplo incluído é sintético.
# Convert a report to SARIF (the output file must not already exist)
python scan_results_bridge.py --input examples/report.json --format sarif --output report.sarif

# NDJSON to stdout, publishing reported relative source paths
python scan_results_bridge.py --input examples/report.json --format ndjson --include-relative-paths

# A legacy node2shell-check report (placeholder file name), failing CI on findings or unknowns
python scan_results_bridge.py --input node-report.json --input-schema node2shell-v1 --fail-on either

# Run the tests and show all options
python -m unittest -v
python scan_results_bridge.py --help
Mantenha relatórios não relacionados fora dos commits.
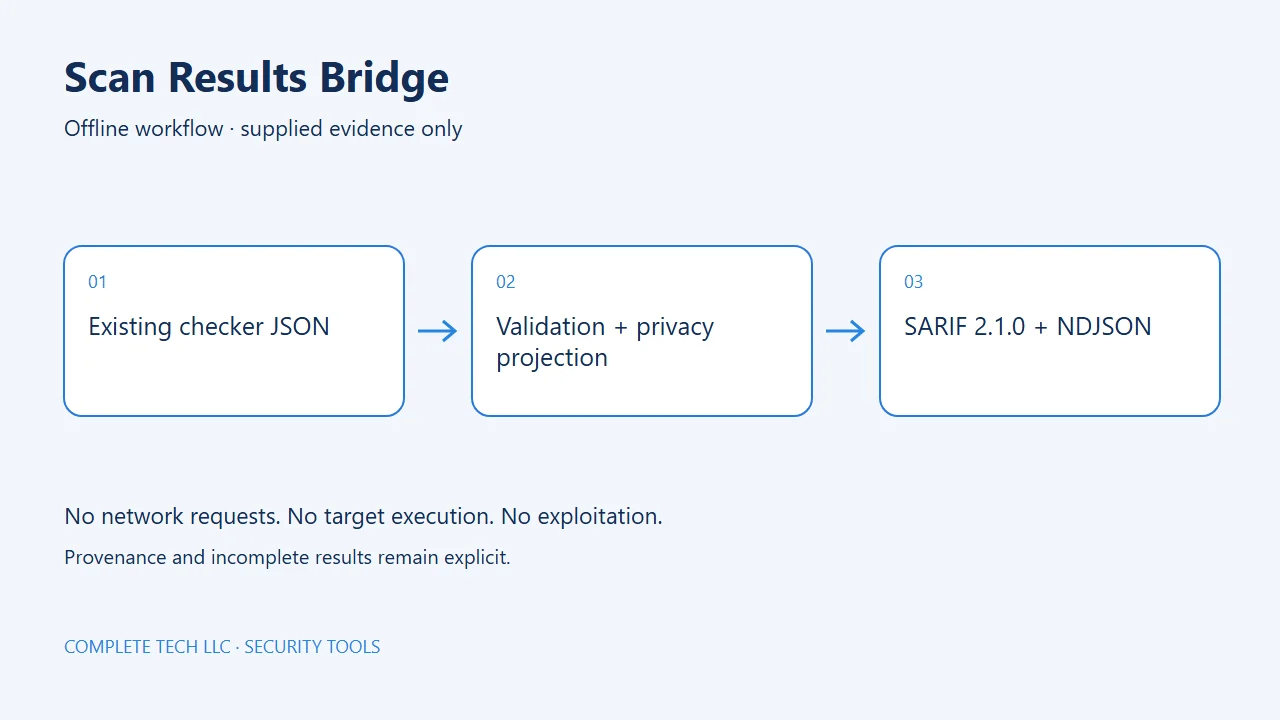
A ferramenta utiliza apenas evidências locais fornecidas. Ela não contata alvos nem executa o software que está sendo avaliado.
python scan_results_bridge.py --input REPORT [--input REPORT ...]
    [--input-schema PROFILE] [--format {sarif,ndjson}] [--include-relative-paths]
    [--fail-on {none,findings,unknown,either}] [--output FILE [--force]]
| Opção | Significado |
|---|---|
--input FILE | Obrigatório. Um arquivo JSON de relatório existente; repita para até 20 entradas. |
--input-schema PROFILE | Contrato de entrada; padrão contract-v1.0. Um perfil se aplica a todas as entradas na invocação. |
--format {sarif,ndjson} | Formato de saída; padrão sarif. |
--include-relative-paths | Opte por publicar caminhos de origem válidos reportados. Localizações derivadas de inventário nunca são publicadas. Consulte Privacidade e evidências. |
--fail-on {none,findings,unknown,either} | Código de saída de política 1 após saída bem-sucedida; padrão none. Consulte Códigos de saída. |
--output FILE | Gravar em um novo arquivo em vez de stdout. |
--force | Substituir um arquivo --output existente atomicamente. Nunca substitui uma entrada ou o próprio verificador. |
--output existente é recusado, a menos que
--force seja fornecido.--force.| Código | Significado |
|---|---|
0 | Conversão bem-sucedida, todas as entradas reportaram complete: true, e a política --fail-on selecionada foi satisfeita. |
1 | Conversão bem-sucedida e gravada, mas --fail-on foi acionado. |
2 | Falha operacional: entrada malformada, não suportada ou acima do limite, saída protegida ou não gravável, ou uma entrada que reporta complete: false. Uma entrada incompleta ainda é convertida e gravada antes da saída, e é marcada como incompleta na saída. |
130 | Interrompido. |
Políticas --fail-on:
| Política | Sai com 1 quando a saída contém |
|---|---|
none (padrão) | Nunca. |
findings | potentially_affected, precondition_present ou likely_exposed. |
unknown | unknown, unsupported_runtime ou source_discrepancy. |
either | Qualquer um dos acima. |
Uma saída de política nunca suprime resultados. O código de saída 2 tem precedência sobre 1. Falhas operacionais são distintas dos resultados de avaliação.
Selecione o perfil explicitamente com --input-schema; um perfil se aplica a todas as
entradas em uma invocação. Ferramentas ou versões não suportadas e evidências canônicas malformadas ou
contraditórias falham de forma fechada com saída 2. O validador canônico
é fornecido a partir do
contrato comum do Sharp
sob a mesma licença de código; nenhum pacote compartilhado instalado é necessário.
