
 completetech-security/node-cve-2026-58039-check
Verificador offline de evidências em Node.js para CVE-2026-58039: bypass do sistema de arquivos no relatório de processos do Permission Model. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-58039 — Node.js: bypass do sistema de arquivos do process-report do Permission Model.
Ele compara as versões do Node.js informadas por um operador com as versões corrigidas indicadas no aviso do Node.js e grava um relatório em CSV, JSON ou HTML. É um auxílio de triagem para evidências de versão, não um scanner de vulnerabilidades nem uma ferramenta de exploração.
unknown.exploitability: not_tested. Um resultado potentially_affected não é exploração confirmada, e fixed_version_reported não é garantia de segurança nem atestação de patch implantado.node_cve_2026_58039_check.py pode ser copiado isoladamente.# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
Pelo menos um de --version, --inventory ou --csv-list é obrigatório. Sem --output, o relatório vai para stdout; o formato padrão é csv.
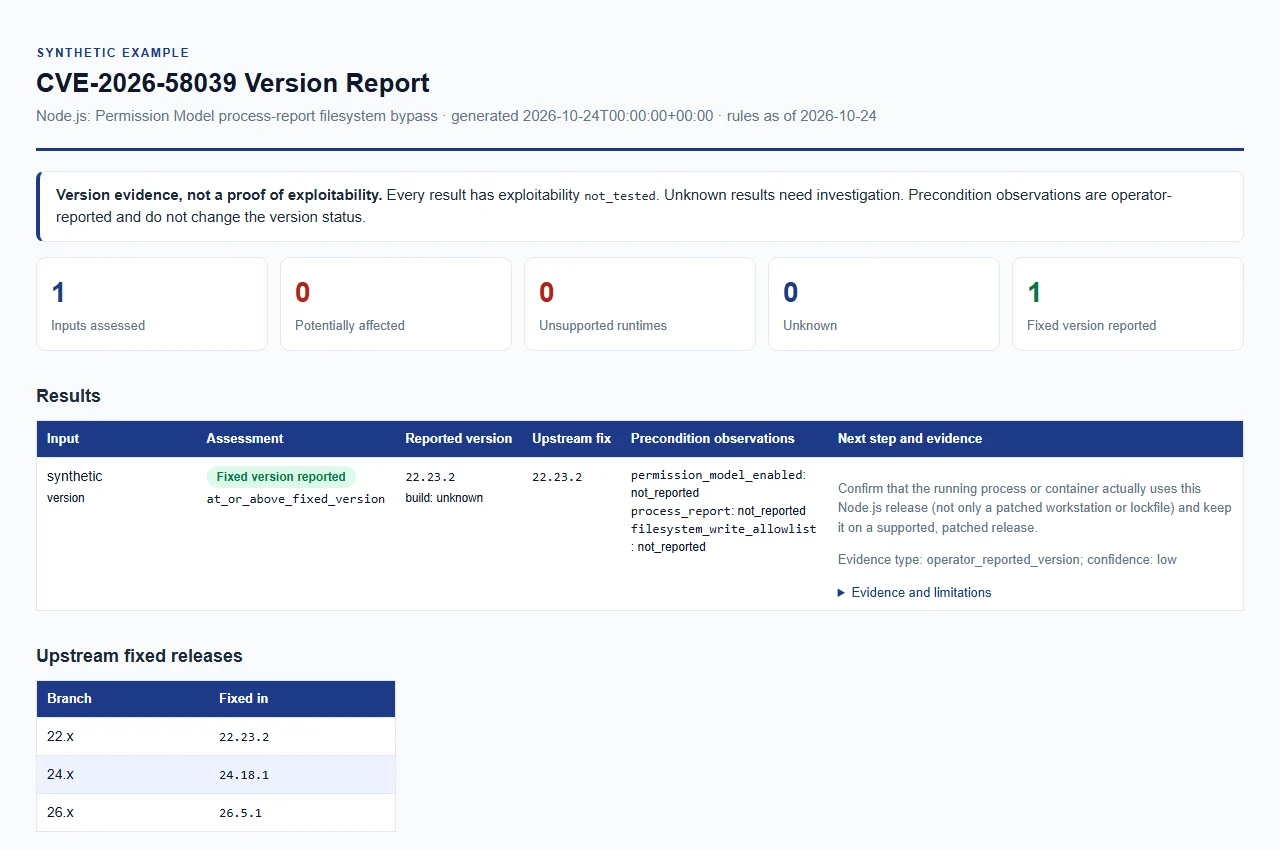
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
| Opção | Significado |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão do Node.js fornecida explicitamente; um v inicial é aceito. Repetível; cada valor descreve um runtime separado. |
--build-source SOURCE | Proveniência das builds de --version, no máximo 512 caracteres. unknown (padrão), upstream, official e official_upstream (ou um valor vazio) são comparados como builds upstream; qualquer outro valor é tratado como build de fornecedor ou personalizada e permanece unknown. |
--permission-model-enabled, --process-report, --filesystem-write-allowlist | Cada um aceita true ou false. Observação do operador aplicada às entradas de --version; não altera o resultado da versão. |
--inventory FILE | Inventário JSON (consulte Formatos de inventário). Repetível. |
--csv-list FILE | Inventário CSV. Repetível. |
--format {csv,json,html} | Formato de saída; padrão csv. Todos os formatos carregam as mesmas evidências. |
--output FILE | Grava o relatório em um novo arquivo em vez de stdout. O diretório já deve existir. |
--force | Substitui um arquivo de saída existente. Sem ele, os relatórios existentes são protegidos. Os arquivos de entrada nunca são sobrescritos, mesmo com --force. |
--brand NAME | Nome da organização exibido no relatório HTML, no máximo 512 caracteres; padrão CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. |
--tool-version | Imprime o nome e a versão do verificador. Observe que --version é a versão do Node.js a ser avaliada, não a versão do verificador. |
Revisado em 2026-10-24 com base no aviso oficial de lançamento e nas versões corrigidas vinculadas.
| Major do Node.js | Versão corrigida |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
O fornecedor não especifica uma versão de introdução no aviso de lançamento. Para cada major listado, versões abaixo da sua versão corrigida exigem remediação. Builds não listadas, personalizadas/backportadas e de pré-lançamento precisam de evidência explícita; não rotule builds desconhecidas como seguras.
| Status | Significado |
|---|---|
potentially_affected | Uma versão simples reportada está abaixo da versão corrigida do seu major listado. Requer revisão de remediação. |
fixed_version_reported | A versão simples reportada é a versão corrigida listada ou uma posterior no mesmo major. Esta é uma versão reportada, não uma atestação de patch implantado. |
unsupported_runtime | O major reportado está em fim de vida no cronograma de lançamento do Node.js (majors 0, 4–21, 23 e 25 conforme revisado em 2026-10-24; o major 0 é uma inferência). Esta é uma orientação de atualização, não uma afirmação de que esta falha específica exista em todas as builds históricas. |
unknown | A evidência está ausente ou não é classificável: sem versão, versões conflitantes, versões de pré-lançamento ou de outra forma qualificadas, builds de fornecedor/backportadas/personalizadas (que exigem evidência do fornecedor), ou majors ativos/futuros não cobertos por este snapshot de regras. |






