 completetech-security/node-cve-2026-106074-check
Verificador offline de evidências em Node.js para CVE-2026-106074: duplicação de cache de entropia criptográfica em snapshots. Python em arquivo único; relatórios JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-106074 — Node.js: duplicação do cache de entropia criptográfica em snapshots.
Ele compara as versões do Node.js informadas com as versões corrigidas indicadas na versão de segurança oficial do Node.js de outubro de 2026 e classifica cada uma como potentially_affected, fixed_version_reported, unsupported_runtime ou unknown. Os resultados são evidências de triagem, não uma avaliação em tempo de execução, uma atestação de correção ou uma verificação de exploração.
unknown.exploitability: not_tested.Python 3.10 ou mais recente e apenas a biblioteca padrão. Não há dependências de execução, e node_cve_2026_106074_check.py pode ser copiado e usado de forma autônoma. A CI executa os testes no Ubuntu e no Windows com Python 3.10 e 3.14.
# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help
CSV é o formato padrão e stdout é o destino padrão. --version é repetível e pode ser combinado com --inventory e --csv-list; cada valor ou entrada descreve um runtime separado. JSON, CSV e HTML são renderizados a partir da mesma evidência. Consulte Opções de linha de comando para obter detalhes.
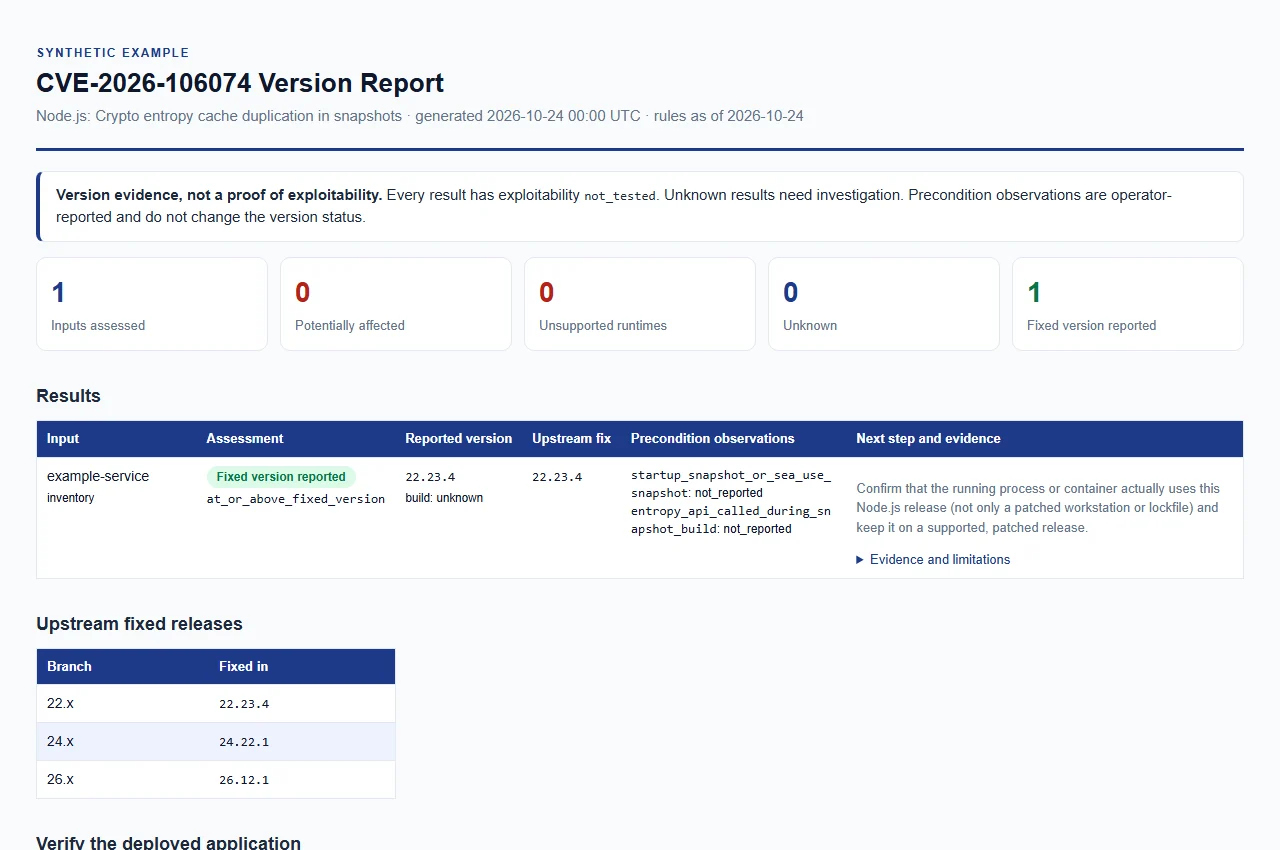
Abra o relatório de exemplo sintético. Ele usa apenas dados de exemplo e não é uma avaliação real.
Regras revisadas em 2026-10-24 com base no aviso oficial de lançamento e nas versões corrigidas vinculadas (o aviso foi publicado em 2026-10-21).
| Versão principal do Node.js | Versão corrigida |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Para cada versão principal listada, as versões abaixo da sua versão corrigida exigem remediação. O fornecedor não especifica uma versão de introdução no aviso de lançamento, portanto, toda versão anterior de uma versão principal listada é tratada como potencialmente afetada.
| Versão reportada | Resultado |
|---|---|
| Versão simples abaixo da versão corrigida de uma versão principal listada | potentially_affected |
| Versão corrigida, ou uma versão simples posterior na mesma versão principal listada | fixed_version_reported |
| Versão principal que está em fim de vida no cronograma de lançamento do Node.js | unsupported_runtime |
| Qualquer outra versão principal (não listada e não em fim de vida no cronograma revisado) | unknown |
| Versão ausente, conflitante, malformada, pré-lançamento, nightly ou outra versão qualificada | unknown |
| Origem de build de fornecedor, distribuição, personalizada ou não reconhecida | unknown |
Notas sobre estas regras:
unsupported_runtime é uma orientação de atualização, não uma afirmação de que esta falha específica existe em todas as builds históricas. Aplica-se às versões principais 4–21, 23 e 25, conforme listado no cronograma de lançamento do Node.js revisado em 2026-10-24, e à versão principal 0 por inferência (o cronograma lista apenas 0.8, 0.10 e 0.12, todas encerradas até 2016-12-31).unknown (o padrão), upstream, official ou official_upstream, ou nenhuma, é comparada como uma versão upstream; qualquer outro valor é tratado como build de fornecedor ou personalizada.fixed_version_reported é uma declaração sobre a versão reportada. Não é prova do runtime implantado nem um patch implantado verificado; um lockfile ou uma estação de trabalho corrigida não estabelece o que o processo em execução utiliza.v inicial. Apenas versões simples MAJOR.MINOR.PATCH são comparadas.Cada entrada descreve um runtime Node.js. As entradas são limitadas conforme descrito em Limites, códigos de saída e interrupção.







