
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
beacon_health_check — Este script aggressor usa o campo de nota de um beacon para indicar o estado de saúde de um beacon. | Kitploit
Ferramentas/GitHubGitHub/cobalt-strike/beacon_health_check
Frameworks de Testes de PenetraçãoComando e ControleRed Teaming
GitHubcobalt-strike/beacon_health_check

beacon_health_check

Este script aggressor usa o campo de nota de um beacon para indicar o estado de saúde de um beacon.

Ver Repositório
1432327há 5 anosRevisado pelo Kitploit
Compartilhar

Script Agressor de Verificação de Saúde do Beacon

Joe Vest (Twitter: @joevest)

Descrição

Este script agressor utiliza o campo de nota do beacon para indicar o estado de saúde de um beacon. Isso é feito por meio de...

  • Rastreando o tempo atual de sono/jitter de cada beacon
  • Calculando a saúde com base em um "tempo máximo esperado de check-in"
  • Atualizando o campo de nota com um ícone apropriado a cada minuto usando o evento heartbeat_1m
  • Marcando novos beacons como "NEW" com a hora de chegada
  • Adicionando o ID do beacon e o PID à mensagem inicial do log de eventos do beacon

Demonstração

Demonstração no YouTube

Verificações de Saúde e Ícones

☑ - símbolo indica beacon como ativo e funcionando

Calculado como último check-in menor que o tempo máximo esperado de check-in (sleep + (sleep * .01 * jitter))

ou seja, um beacon com sleep 300 20 teria um tempo máximo esperado de check-in de 360, calculado como 300 + (300 * .01 * 20).

💀 - símbolo indica beacon morreu

Calculado como o tempo do último check-in maior que o tempo máximo esperado de check-in * 2. Isso é conhecido como "tempo de morte".

ou seja, um beacon com sleep 300 20 teria um tempo de morte de 720.

❎ - símbolo indica beacon foi morto por um operador.

Se beacon['alive'] for falso, então um operador matou/saiu deste beacon e o beacon confirmou o comando de saída.

⚠ - símbolo indica beacon como morrendo

Calculado como último check-in maior que o tempo máximo esperado de check-in e menor que o tempo de morte.

⏸ - símbolo indica beacon como pausado.

Este é um beacon vinculado que foi desconectado mas ainda é considerado vivo. Esses beacons dependem de um pai para comunicação. Em vez de marcá-los como mortos, eles são marcados como pausados. Não há uma boa maneira de rastrear processos de beacons desconectados.

O seguinte mostra a aparência desses ícones no cliente Cobalt Strike.
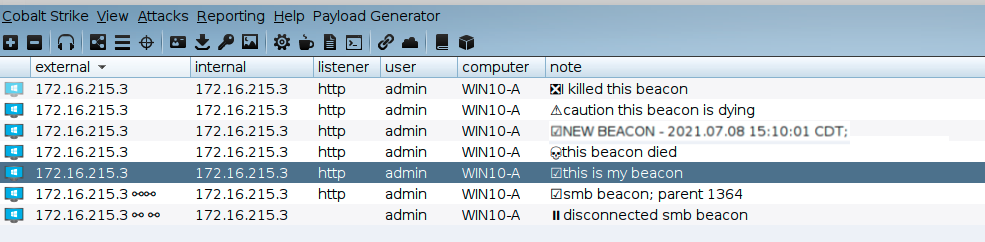
Beacon Health Status Icons

O ID do beacon e o PID foram adicionados à mensagem inicial do log de eventos do beacon.
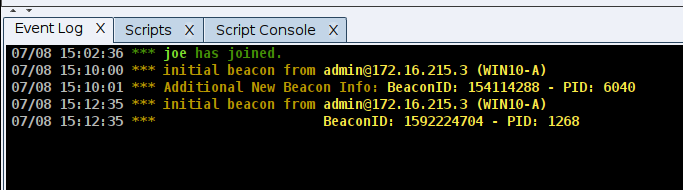
Additional info in the event log for new beacons

Uso

Carregue o arquivo beaconhealth.cna através do gerenciador de scripts.

Use a função get_BeaconHealthCheck_settings no console de scripts para visualizar o rastreador de sono/jitter do beacon.


O que você deve saber sobre o script

  • Ele usa o campo de Nota. Você é livre para editar como desejar. O primeiro caractere da nota será atualizado durante uma verificação de saúde com o símbolo apropriado.
  • Beacons vinculados não têm um sono. Os sonos são rastreados pelo pai do beacon vinculado.
  • As configurações de sono não são verificadas antes de serem rastreadas. Definir o sono em um beacon morto pode fazer com que o símbolo mude antes que o sono real seja processado pelo beacon.
  • A verificação de saúde é projetada para monitorar beacons de execução mais longa.
    • A saúde é medida a cada minuto
    • Isso ainda pode ser muito agressivo
    • Você pode ajustar o tempo alterando o evento de batimento cardíaco que inicia uma verificação.
  • O banco de dados de rastreamento não é persistente. Se você fechar o cliente Cobalt Strike e reconectar, o banco de dados será atualizado e os beacons podem ser marcados como NEW
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




