
Suíte de testes de segurança móvel de código aberto para iOS e Android. Anteriormente Passionfruit.


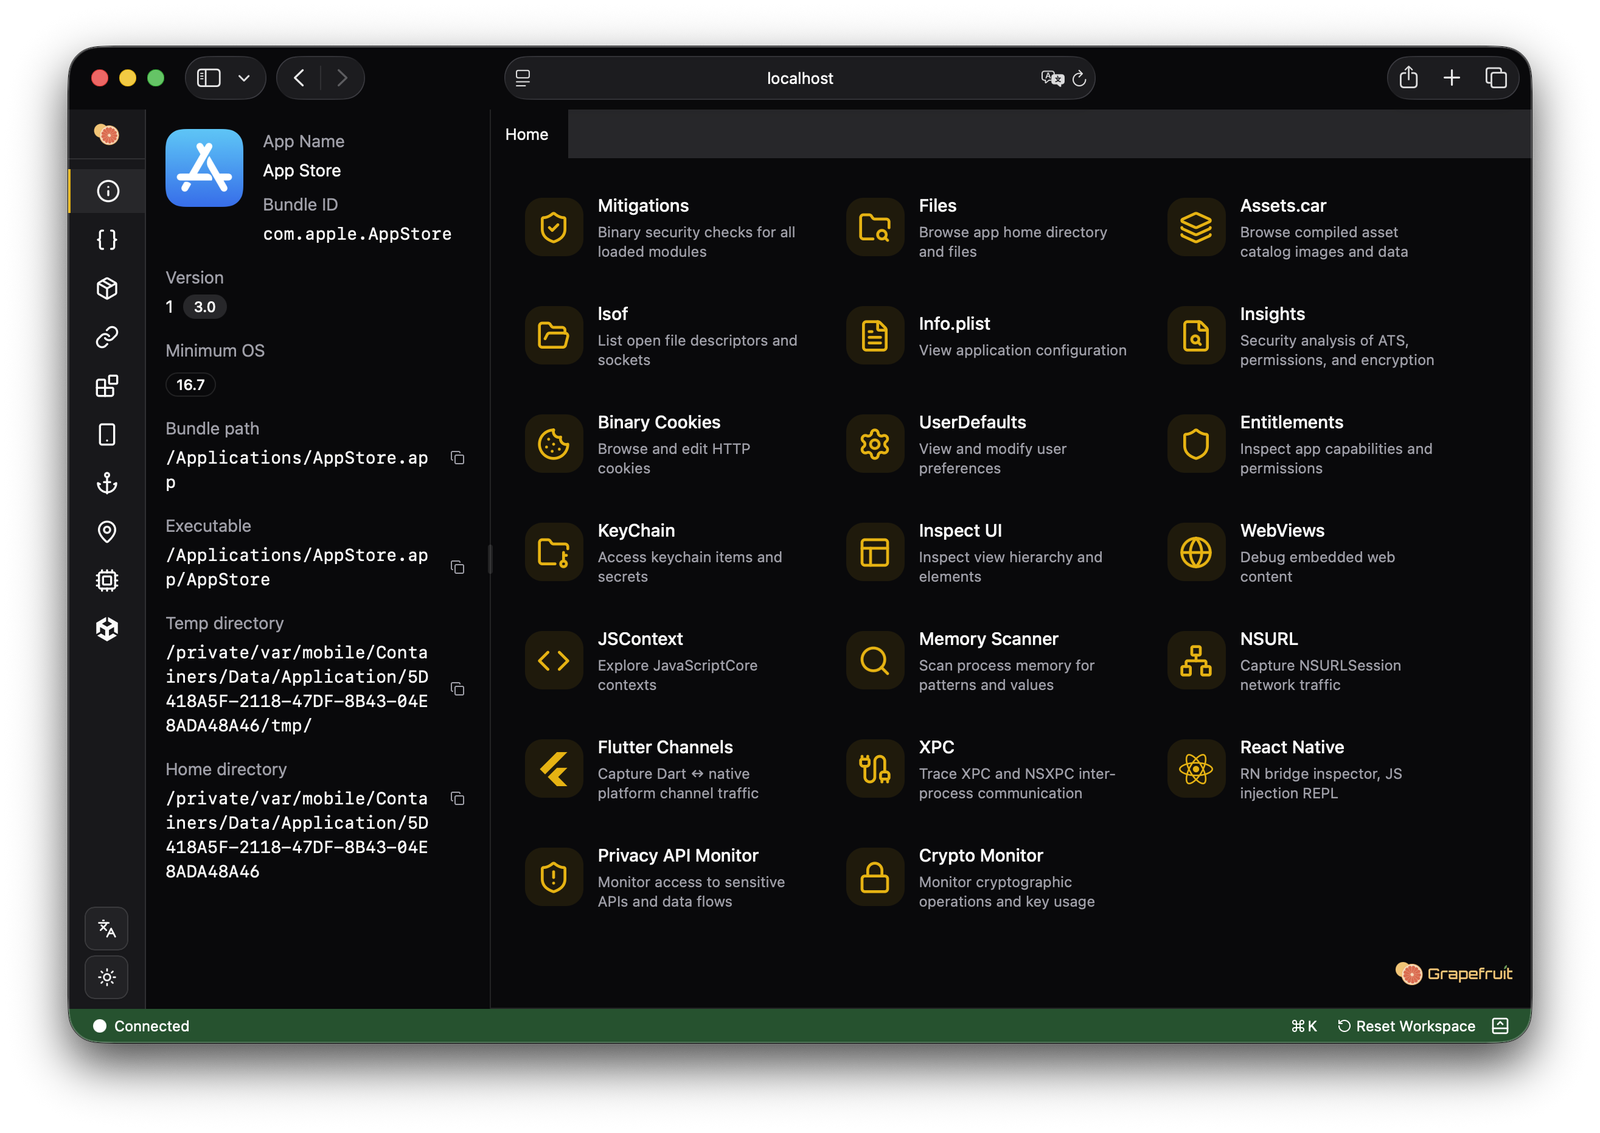
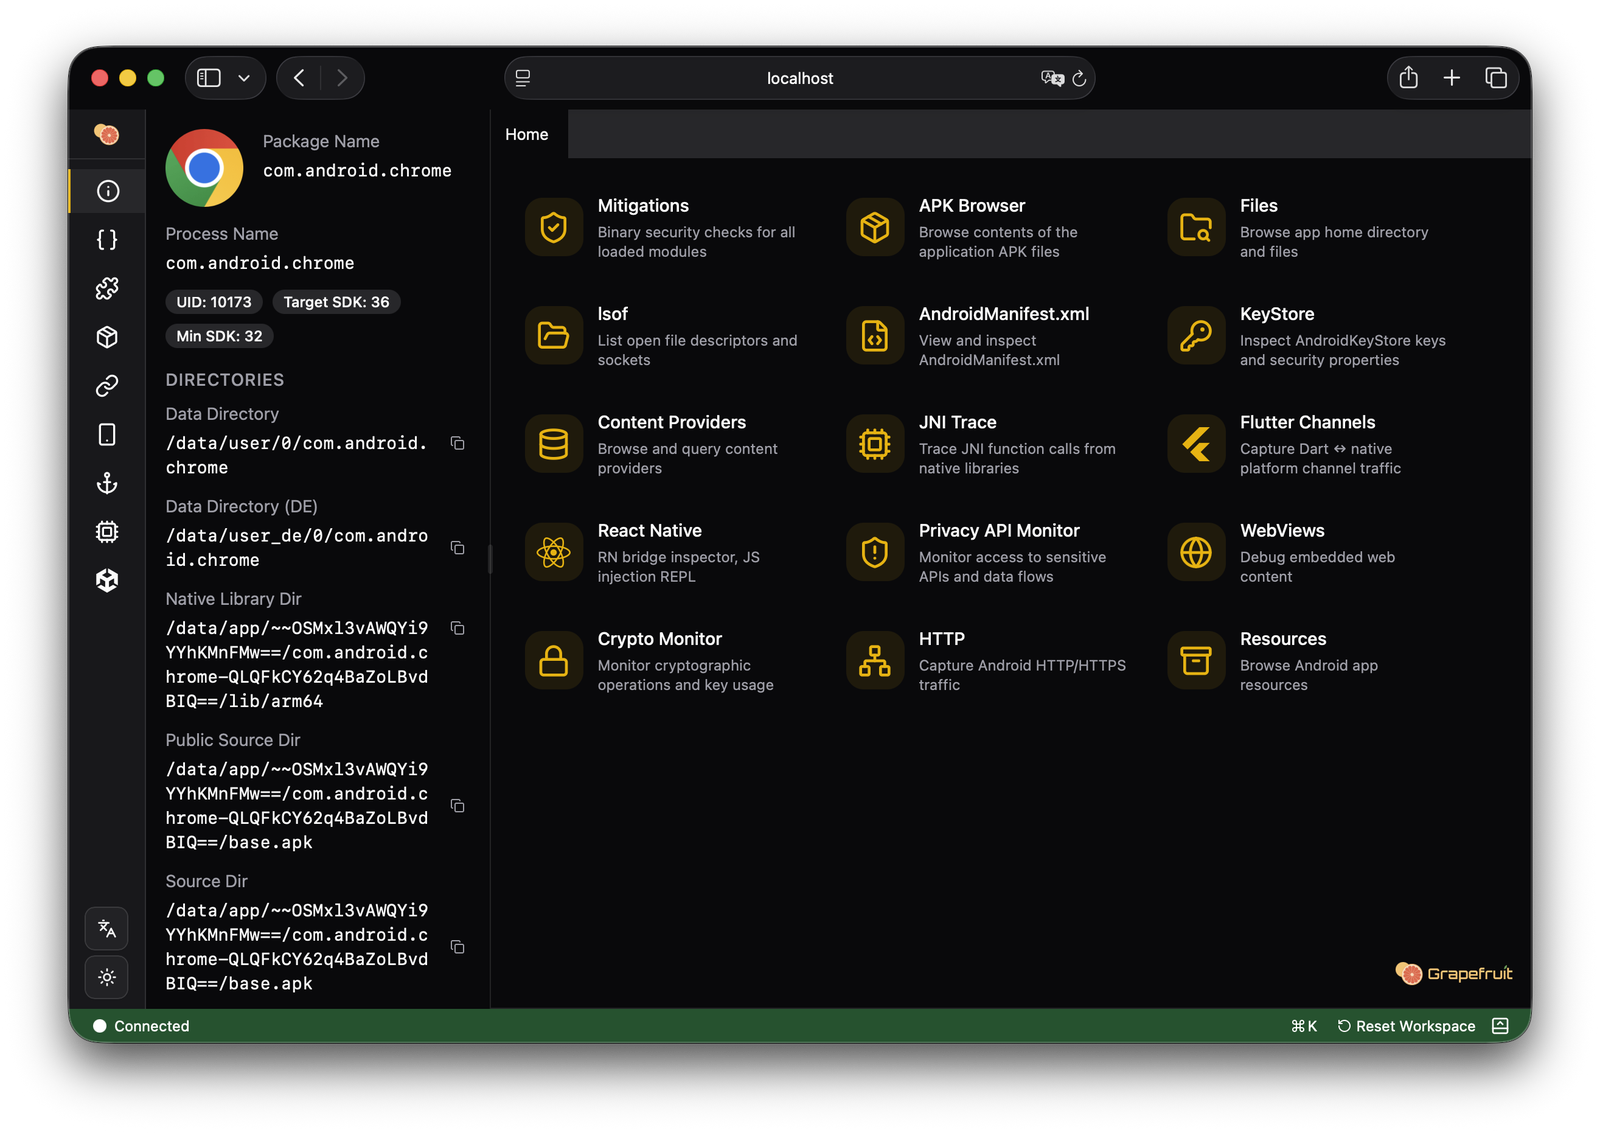
Kit de ferramentas de instrumentação de aplicações móveis em tempo de execução, desenvolvido com Frida. Inspecione, faça hook e modifique aplicações móveis através de uma interface web.
Agora é compatível com iOS e Android!
Requer o servidor Frida em execução no seu dispositivo. Siga primeiro os guias oficiais de configuração(Android).
npm (recomendado, requer Node.js 22.18+)
npm install -g igf
igf
Ou execute sem instalar (requer Node.js 22.18+)
npx igf
Binários pré-compilados para macOS, Linux e Windows estão disponíveis em GitHub Releases. Tanto o desenvolvimento a partir do código-fonte quanto os executáveis pré-compilados usam Node.js; consulte o guia de desenvolvimento para o fluxo de trabalho com npm.
igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message
| Variável | Descrição | Padrão |
|---|---|---|
HOST | Endereço de bind do servidor | 127.0.0.1 |
PORT | Porta do servidor | 31337 |
FRIDA_VERSION | Versão principal do Frida (16 ou 17) | 17 |
FRIDA_TIMEOUT | Tempo limite de operação do Frida (ms) | 1000 |
PROJECT_DIR | Diretório do projeto para dados/cache/logs | .igf no cwd |
Flags de linha de comando têm precedência sobre variáveis de ambiente quando ambas estão definidas.
Este projeto não inclui bypasses integrados para proteções anti-tampering:
Justificativa: Soluções RASP (Runtime Application Self-Protection) evoluem continuamente para detectar frameworks de instrumentação. Manter bypasses eficazes exige esforço contínuo para acompanhar novos métodos de detecção, introduzindo carga significativa de manutenção e potenciais problemas de estabilidade. Esses bypasses também são altamente específicos de cada aplicação, tornando soluções de propósito geral frágeis.
Em vez de fornecer bypasses integrados frágeis, o Grapefruit concentra-se em capacidades de instrumentação e inspeção que se combinam bem com ferramentas de bypass dedicadas.
Abordagens recomendadas para avaliações autorizadas onde o bypass de RASP é necessário:
Frida Syscall Tracer — Use frida-strace (Frida 17.8.0+) para rastrear chamadas de sistema no processo alvo. Isso ajuda a identificar artefatos de detecção e determinar quais patches são necessários antes de anexar o Grapefruit:
frida-strace -U -f com.example.app
Consulte as notas de lançamento do Frida 17.8.0 para mais detalhes.









