
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
DirtyFrag-for-dummies — Análise técnica e PoC limpo para CVE-2026-43284 (Dirty Frag), uma vulnerabilidade no xfrm-ESP do kernel Linux que permite corrupção do cache de páginas através de splice() e escritas in-place na janela de replay. | Kitploit
Ferramentas/GitHubGitHub/chernstepanov/dirtyfrag-for-dummies
Análise de VulnerabilidadesExploraçãoPapers e PesquisaAprendizado e EducaçãoExploração de Binários
GitHubchernstepanov/dirtyfrag-for-dummies

DirtyFrag-for-dummies

Análise técnica e PoC limpo para CVE-2026-43284 (Dirty Frag), uma vulnerabilidade no xfrm-ESP do kernel Linux que permite corrupção do cache de páginas através de splice() e escritas in-place na janela de replay.

Ver Repositório
33há 6 mesesAinda não revisado
Compartilhar

Dirty Frag / CVE-2026-43284 — Notas de Pesquisa

Visão Geral

Este repositório contém um diagrama técnico limpo e notas de suporte para a vulnerabilidade do kernel Linux comumente referida como Dirty Frag e rastreada para o caminho xfrm-ESP como CVE-2026-43284.

O problema pertence à classe mais ampla Dirty Frag descoberta por Hyunwoo Kim (@v4bel). Uma variante relacionada do RxRPC é rastreada separadamente como CVE-2026-43500.

O propósito deste material é:

  • explicar o mecanismo do bug em nível de sistema;
  • documentar a relação entre XFRM ESP, encapsulamento UDP, splice(), fragmentos skb, páginas suportadas por arquivos e corrupção do cache de páginas;
  • fornecer um diagrama pronto para publicação para relatórios, estudos de caso e briefings defensivos.

Este repositório não é um guia de exploração.

Em termos práticos, o repositório expande e documenta a prova de conceito pública original do Dirty Frag ESP em uma forma mais inspecionável. Os materiais incluídos destinam-se apenas a sistemas Linux de 64 bits.


Como funciona

Em alto nível, o problema está ligado ao manuseio incorreto no local no caminho de recebimento do xfrm ESP.

A cadeia é assim:

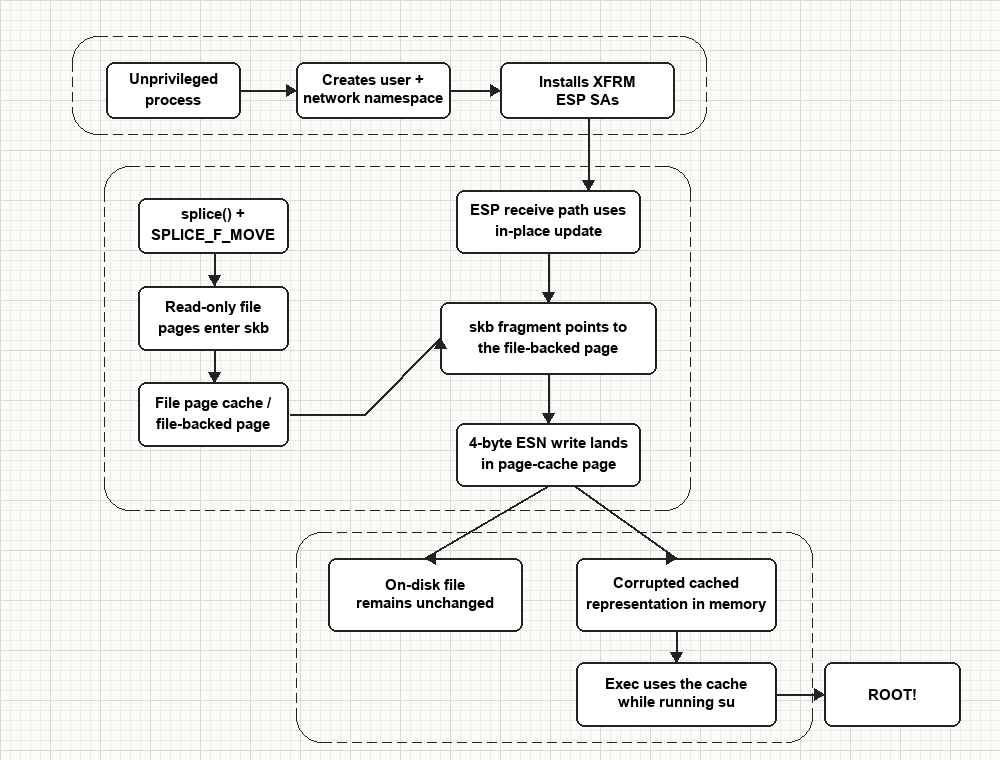
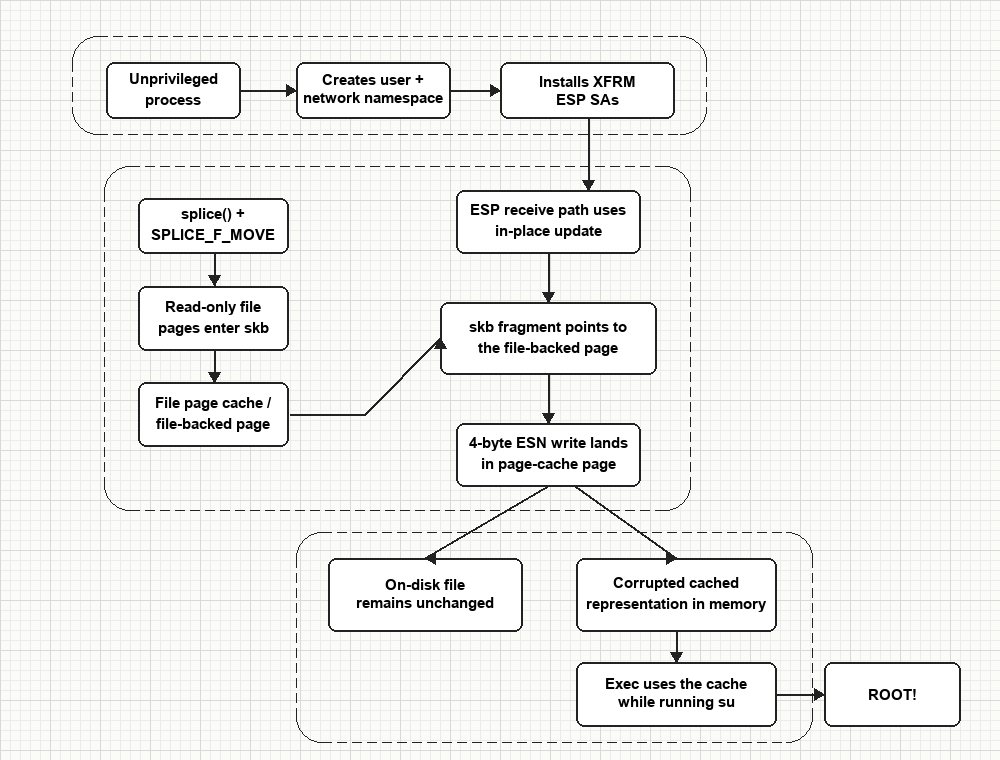
  1. um processo local não privilegiado entra em um novo namespace de usuário e rede com unshare(CLONE_NEWUSER | CLONE_NEWNET);
  2. Associações de Segurança XFRM são instaladas através de um socket Netlink;
  3. cada Associação de Segurança armazena 4 bytes de um pequeno payload ELF de 192 bytes no estado do Número de Sequência Estendido;
  4. páginas somente leitura de /usr/bin/su são movidas para um caminho de pacote UDP através de splice() e SPLICE_F_MOVE;
  5. o pacote carrega uma página suportada por arquivo como um fragmento skb;
  6. o caminho de recebimento ESP realiza uma atualização in-place da janela de replay onde a página de fragmento é tratada como gravável;
  7. escritas de 4 bytes caem na página suportada pelo cache de páginas;
  8. o arquivo em disco permanece inalterado, mas a representação em cache na memória torna-se corrompida;
  9. a execução posterior pode usar a variante modificada em vez do conteúdo limpo em disco.

Diagrama Dirty Frag


O que este repositório contém

  • poc/dirtyfrag_sim.cpp — artefato de código-fonte de pesquisa C++ limpo
  • poc/dirtyfrag — artefato binário compilado de 64 bits
  • docs/dirtyfrag-flow.png — diagrama de publicação gerado

Compilação do binário

O repositório também inclui um artefato binário C++ compilado a partir do arquivo de código-fonte C++. Exemplo de comando de compilação:

g++ -std=c++17 -o poc/dirtyfrag poc/dirtyfrag.cpp

Versões afetadas

Kernels de cac2661c53f3 (2017-01-17) até f4c50a4034e6 (2026-05-05, correção lançada).

A janela de exposição efetiva é de cerca de 9 anos.

Aviso Legal

Este repositório é fornecido apenas para pesquisa defensiva, documentação e análise educacional.

Não o utilize para atingir sistemas reais, modificar executáveis privilegiados ou obter acesso não autorizado.

A classe de vulnerabilidade foi descoberta por Hyunwoo Kim (@v4bel). Este repositório é um artefato de pesquisa limpo independente destinado a uma análise mais rápida.


Referências

  • Pesquisa e cadeia original do Dirty Frag: V4bel/dirtyfrag
  • Artigo original: dirtyfrag write-up
  • Correção do kernel para CVE-2026-43284: commit f4c50a4034e6
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →