
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CopyFail-for-dummies — Notas de pesquisa e prova de conceito para o CVE-2026-31431 do kernel Linux, documentando o bug de corrupção do cache de páginas em splice() do AF_ALG com artefatos de código-fonte e um diagrama. | Kitploit
Ferramentas/GitHubGitHub/chernstepanov/copyfail-for-dummies
Análise de VulnerabilidadesExploraçãoAnálise de BináriosPapers e PesquisaAprendizado e Educação
GitHubchernstepanov/copyfail-for-dummies

CopyFail-for-dummies

Notas de pesquisa e prova de conceito para o CVE-2026-31431 do kernel Linux, documentando o bug de corrupção do cache de páginas em splice() do AF_ALG com artefatos de código-fonte e um diagrama.

Ver Repositório
129há 6 mesesAinda não revisado
Compartilhar

Copy Fail / CVE-2026-31431 — Notas de Pesquisa

Visão Geral

Este repositório contém um diagrama técnico limpo e notas de apoio sobre a vulnerabilidade do kernel Linux comumente referida como Copy Fail e rastreada como CVE-2026-31431.

O objetivo deste material é:

  • explicar o mecanismo do bug em nível de sistemas;
  • documentar a relação entre AF_ALG, algif_aead, splice(), páginas com suporte de arquivo e corrupção do cache de páginas;
  • fornecer um diagrama pronto para publicação em relatórios, estudos de caso e briefings defensivos.

Este repositório não é um guia de exploração.

Na prática, o repositório expande e documenta o proof-of-concept público minimizado original do copy.fail em uma forma não minimizada mais inspecionável, incluindo uma variante orientada a binário C++. Os materiais incluídos são destinados apenas a sistemas de 64 bits.


Como funciona

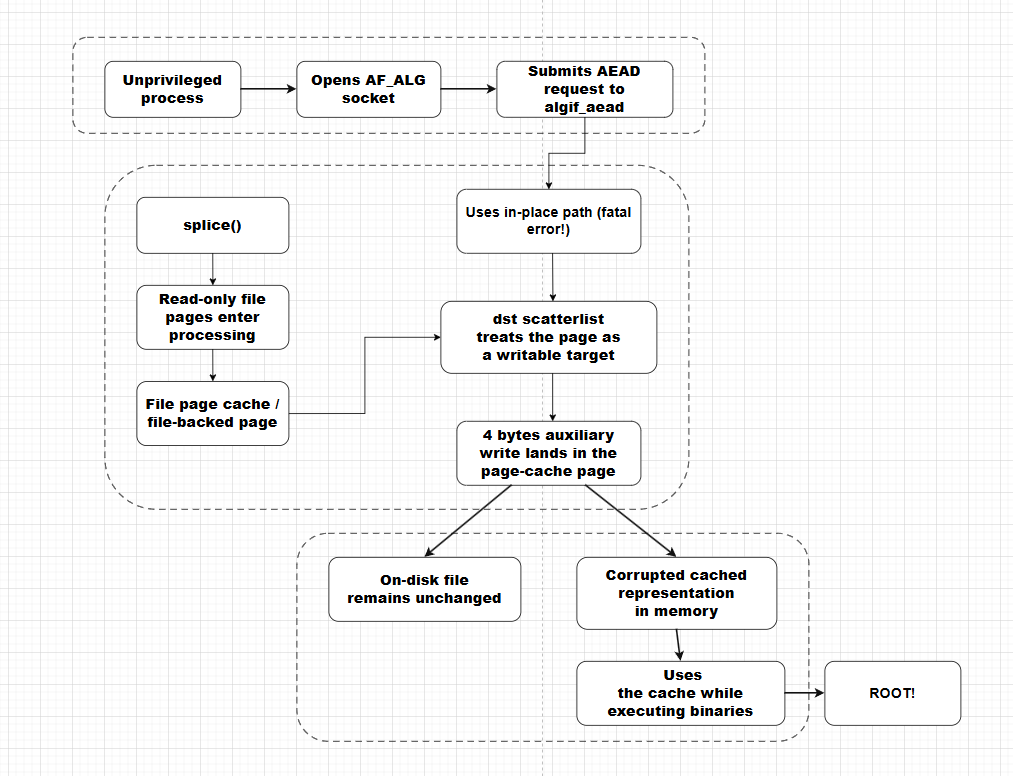
Em um nível alto, o problema está ligado ao manuseio incorreto in-place no caminho algif_aead.

A cadeia conceitual importante é:

  1. um processo local sem privilégios interage com a API de criptografia do kernel através de AF_ALG;
  2. uma solicitação AEAD é submetida ao algif_aead;
  3. páginas com suporte de arquivo podem entrar na cadeia de processamento através de um caminho de zero-copy envolvendo splice();
  4. um caminho in-place defeituoso é selecionado onde uma página pode ser tratada como destino gravável;
  5. uma pequena gravação auxiliar atinge a página com suporte do cache de páginas;
  6. o arquivo no disco permanece inalterado, mas a representação em memória em cache torna-se corrompida;
  7. a execução posterior pode consumir a representação em cache corrompida em vez do conteúdo limpo no disco.

O ponto analítico central é a divergência entre:

  • o arquivo inalterado no disco, e
  • a representação modificada em cache na memória.

Diagrama Copy Fail


O que este repositório contém

  • copyfail.cpp — artefato de código-fonte de pesquisa em C++
  • copyfail.py — artefato de código-fonte de pesquisa em Python
  • copyfail — artefato binário compilado em C++

Compilação do binário

O repositório também inclui um artefato binário C++ compilado a partir do arquivo de código-fonte C++. Exemplo de comando de compilação:

g++ -Os -s copyfail.cpp -lz -o copyfail

Aviso Legal

Este repositório é fornecido apenas para pesquisa defensiva, documentação e análise educacional.

Não o utilize para atacar sistemas reais, modificar executáveis privilegiados ou obter acesso não autorizado.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




