
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LooneyPwner — Ferramenta de exploração para CVE-2023-4911, visando a vulnerabilidade 'Looney Tunables' no glibc em várias distribuições Linux. | Kitploit
Ferramentas/GitHubGitHub/chaudharyarjun/looneypwner
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoAprendizado e Educação
GitHubchaudharyarjun/looneypwner

LooneyPwner

Ferramenta de exploração para CVE-2023-4911, visando a vulnerabilidade 'Looney Tunables' no glibc em várias distribuições Linux.

Ver Repositório
43929há 3 anosRevisado pelo Kitploit
Compartilhar

LooneyPwner

Ferramenta de exploração para CVE-2023-4911, visando a vulnerabilidade 'Looney Tunables' do glibc em várias distribuições Linux.

LooneyPwner é uma ferramenta de exploração de prova de conceito (PoC) que visa a vulnerabilidade crítica de estouro de buffer, apelidada de "Looney Tunables", encontrada na Biblioteca GNU C (glibc). Esta falha, oficialmente rastreada como CVE-2023-4911, está presente em várias distribuições Linux, representando riscos significativos, incluindo acesso não autorizado a dados e alterações no sistema.

Contexto da Vulnerabilidade

A vulnerabilidade na Biblioteca GNU C (glibc) foi divulgada na semana passada, com notáveis pesquisadores e analistas de segurança divulgando explorações PoC, indicando o potencial de ataques generalizados. A falha, descoberta por pesquisadores da Qualys, pode conceder privilégios de root a invasores em várias distribuições Linux, incluindo Fedora, Ubuntu e Debian.

O acesso root não autorizado concede aos invasores autoridade irrestrita, permitindo que eles:

  • Modificar, excluir ou roubar dados confidenciais.
  • Instalar software malicioso ou backdoors.
  • Facilitar ataques contínuos que podem permanecer não detectados por longos períodos.
  • Causar violações de dados, acessando dados de clientes, propriedade intelectual e registros financeiros.
  • Interromper operações críticas do sistema, potencialmente causando interrupções de serviço e prejudicando a reputação de uma organização.

Capacidades da Ferramenta

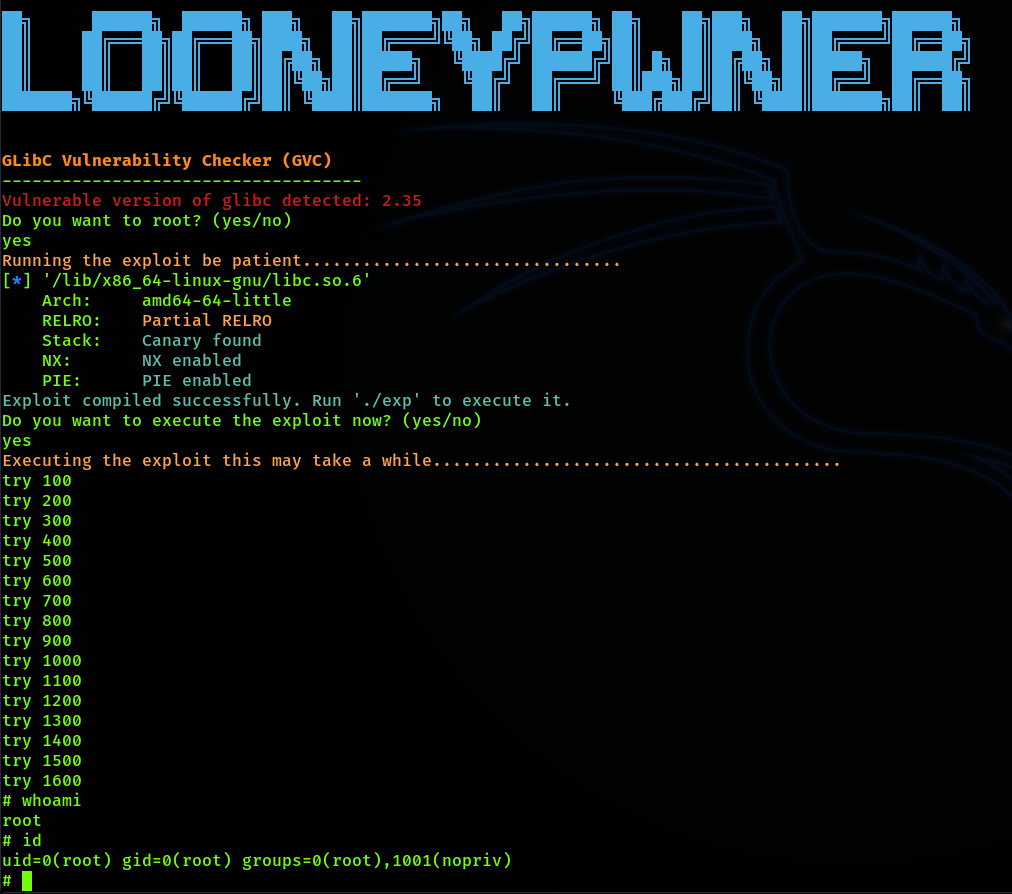
LooneyPwner explora a falha "Looney Tunables", visando versões afetadas do glibc. A ferramenta:

  • Detecta a versão instalada do glibc.
  • Verifica o status de vulnerabilidade.
  • Oferece uma opção de exploração se vulnerável.

Uso

chmod +x looneypwner.sh
./looneypwner.sh

looney

Aviso Legal

Esta ferramenta destina-se apenas a fins educacionais e pesquisa em segurança. O usuário assume toda responsabilidade por quaisquer danos ou uso indevido resultante de seu uso.

Créditos

Este código de exploração é baseado no trabalho de leesh3288. Um grande agradecimento a ele pelo trabalho fundamental na exploração.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




