 cddmp/enum4linux-ng
Uma versão de próxima geração do enum4linux (uma ferramenta de enumeração Windows/Samba) com funcionalidades adicionais como exportação JSON/YAML. Destinada a profissionais de segurança e jogadores de CTF.

Uma versão de próxima geração do enum4linux


enum4linux-ng.py é uma reescrita do enum4linux.pl de Mark Lowe (antigo Portcullis Labs, agora Cisco CX Security Labs), uma ferramenta para enumerar informações de sistemas Windows e Samba, destinada a profissionais de segurança e jogadores de CTF. A ferramenta é principalmente um invólucro em torno das ferramentas Samba nmblookup, net, rpcclient e smbclient.
Eu a fiz para fins educacionais para mim mesmo e para superar problemas com enum4linux.pl. Ela tem a mesma funcionalidade da ferramenta original (embora faça algumas coisas de forma diferente). Diferentemente da ferramenta original, ela analisa toda a saída das ferramentas Samba e permite exportar todos os resultados como arquivo YAML ou JSON. A ideia por trás disso é permitir que outras ferramentas importem os resultados e os processem posteriormente. Está planejado adicionar novos recursos no futuro.
Algumas coisas são implementadas de forma diferente em comparação com o enum4linux original. Estas são as diferenças importantes:
-Gm-A), mas pode ser ativado com -R-A em vez de -a)Gostaria de agradecer e dar crédito às pessoas do antigo Portcullis Labs (agora Cisco CX Security Labs), nomeadamente:
Além disso, gostaria de agradecer e dar crédito a:
Foi muito divertido ler o seu código! :)
Por último, mas não menos importante, gostaria de agradecer às várias pessoas que contribuíram com código, relataram problemas e forneceram sugestões úteis sobre como melhorar a ferramenta.
Se você usar a ferramenta: Não a use para fins ilegais.
Um exemplo de execução poderia ser assim:
enum4linux-ng.py -As <target> -oY out
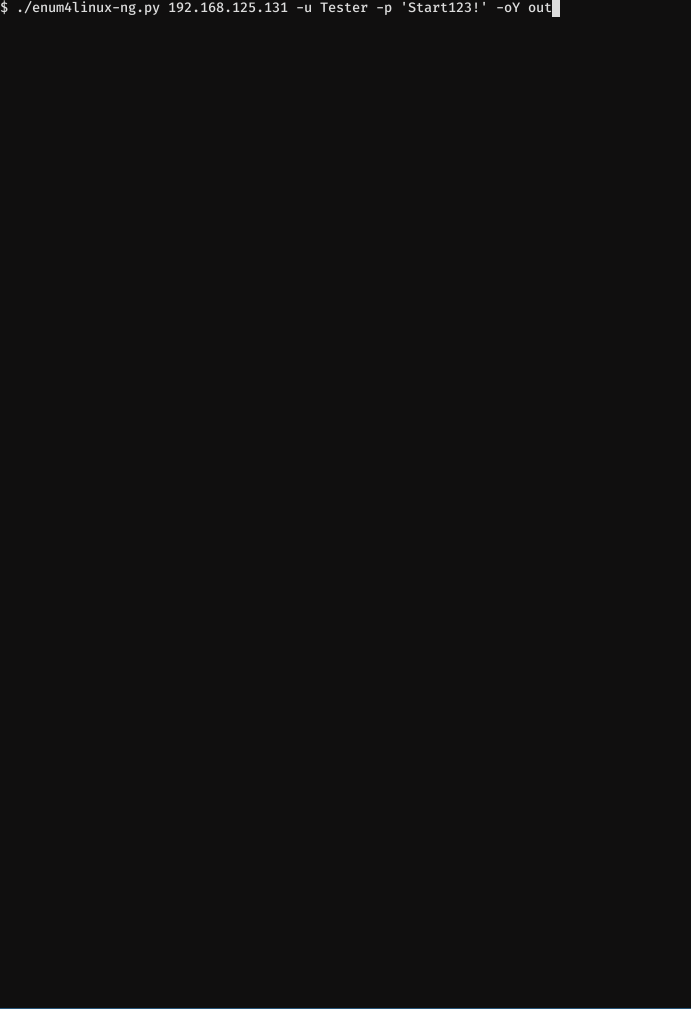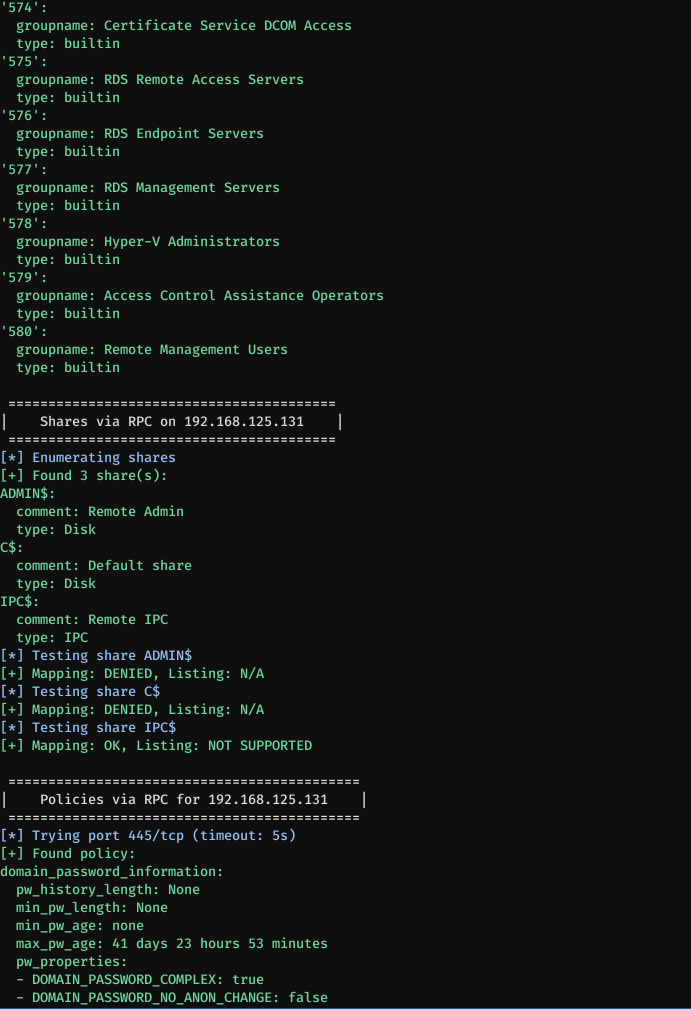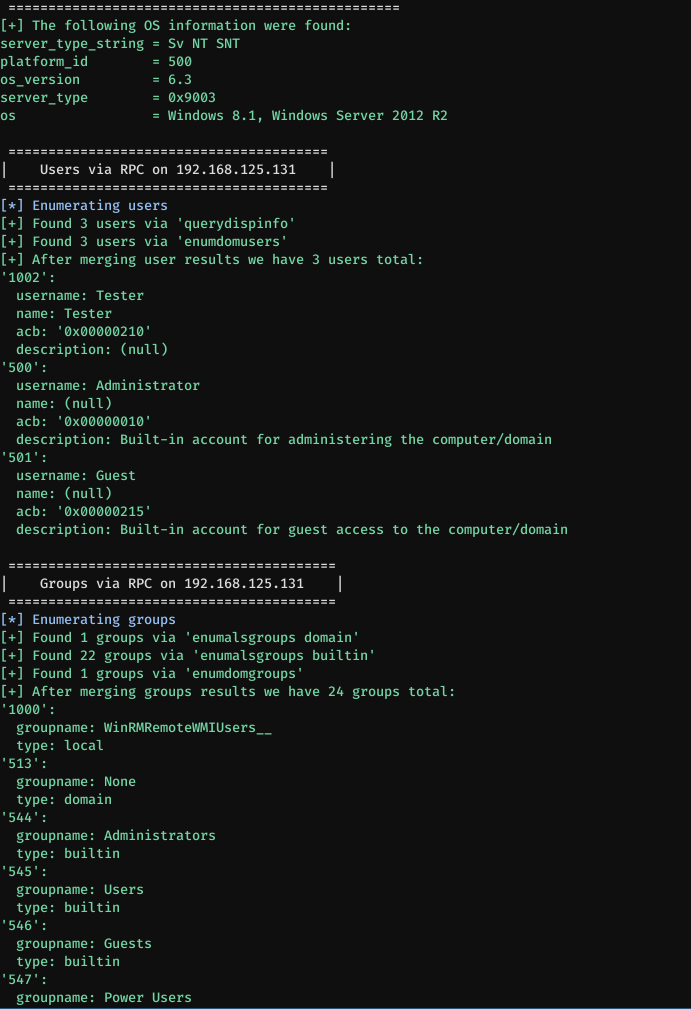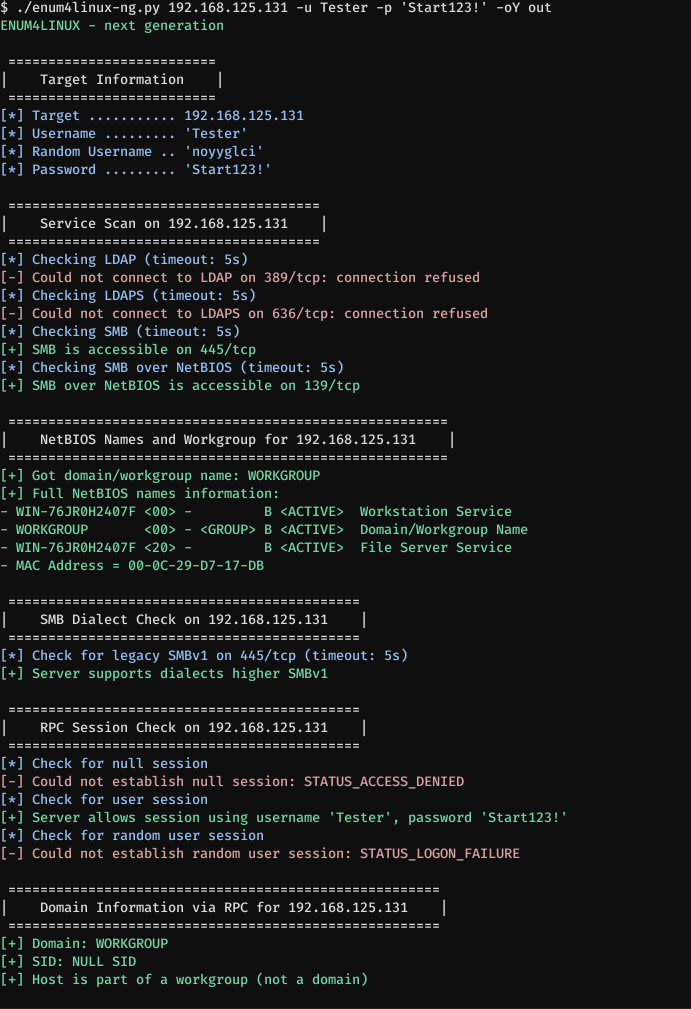
Isso demonstra uma execução contra uma instalação padrão do Windows Server 2012 R2. O seguinte comando está sendo usado:
enum4linux-ng.py 192.168.125.131 -u Tester -p 'Start123!' -oY out
Um usuário 'Tester' com senha 'Start123!' foi criado. O acesso ao firewall foi permitido. Quando a enumeração termina, eu rolo para cima para que os resultados fiquem mais claros. Como nenhuma outra opção de enumeração é especificada, a ferramenta assumirá -A que se comporta de forma semelhante à opção -a do enum4linux. O usuário e a senha são passados. A opção -oY exportará todos os dados enumerados como arquivo YAML para processamento posterior em out.yaml. A ferramenta detecta automaticamente no início que o LDAP não está em execução no host remoto. Portanto, ignorará quaisquer verificações LDAP adicionais que normalmente fariam parte da enumeração padrão.
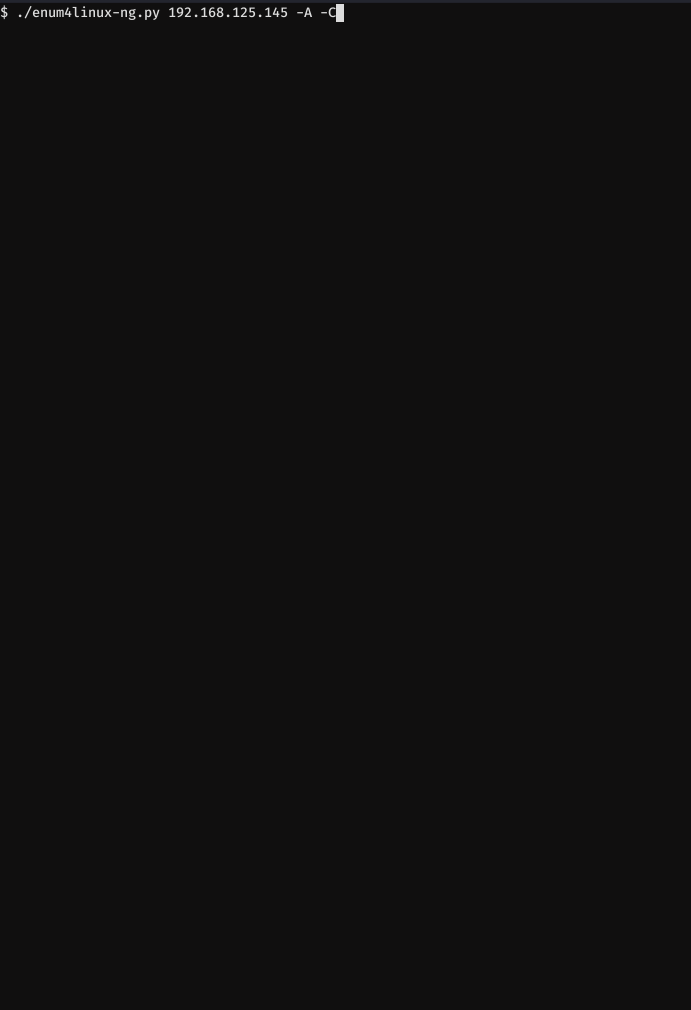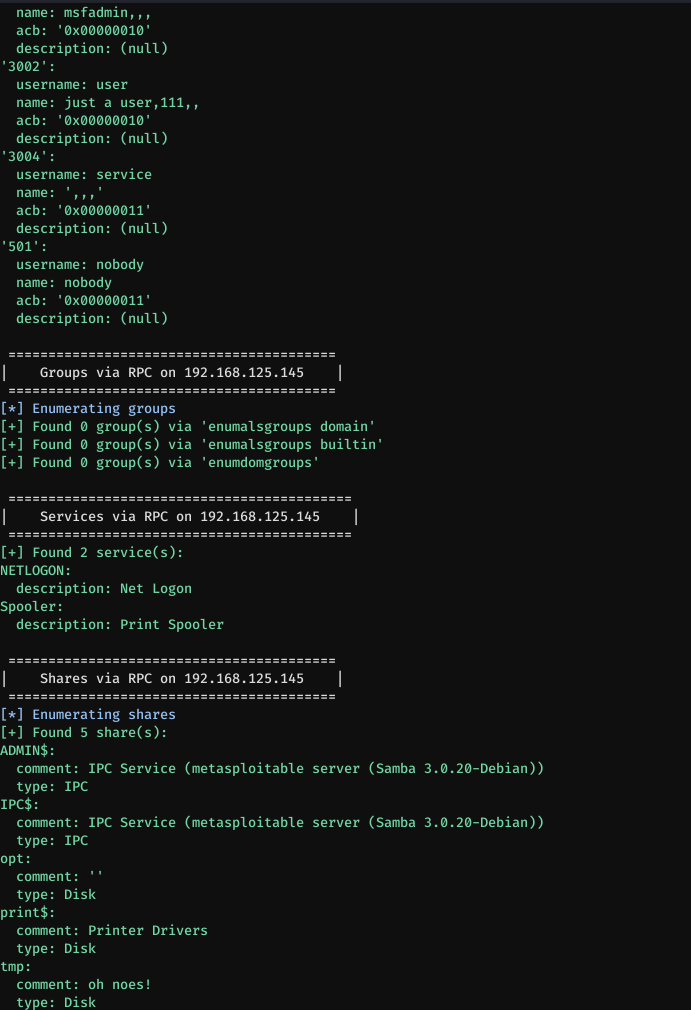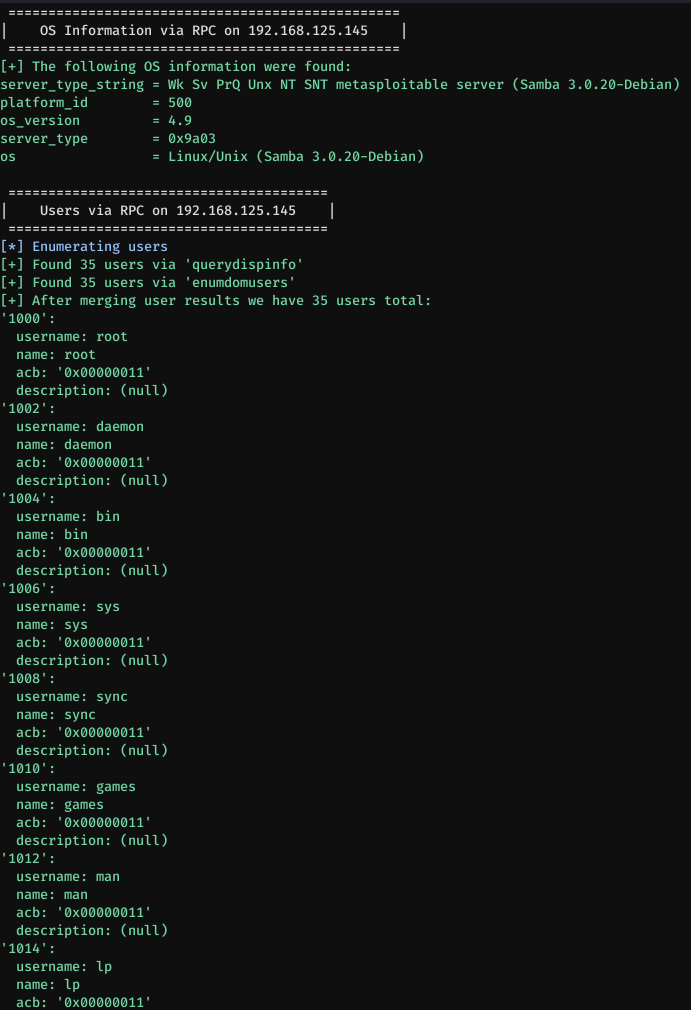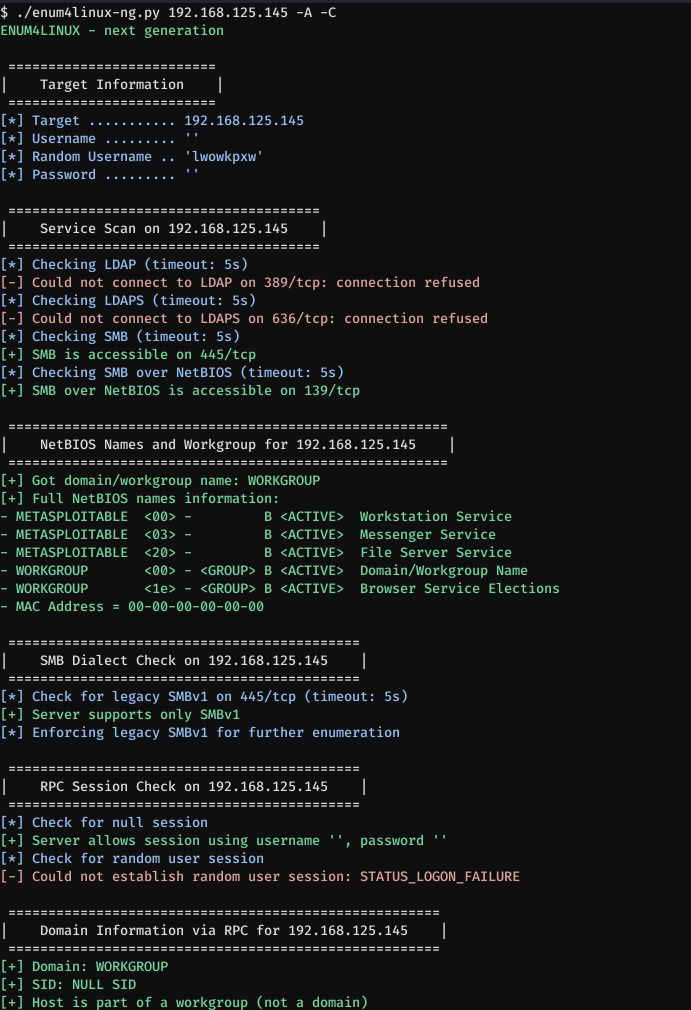
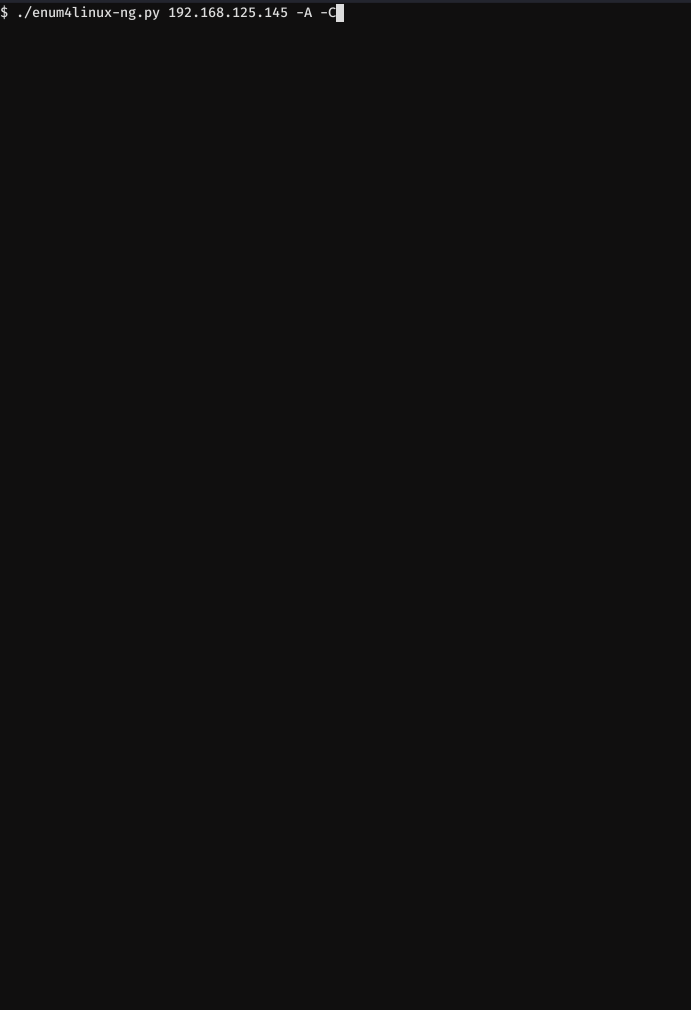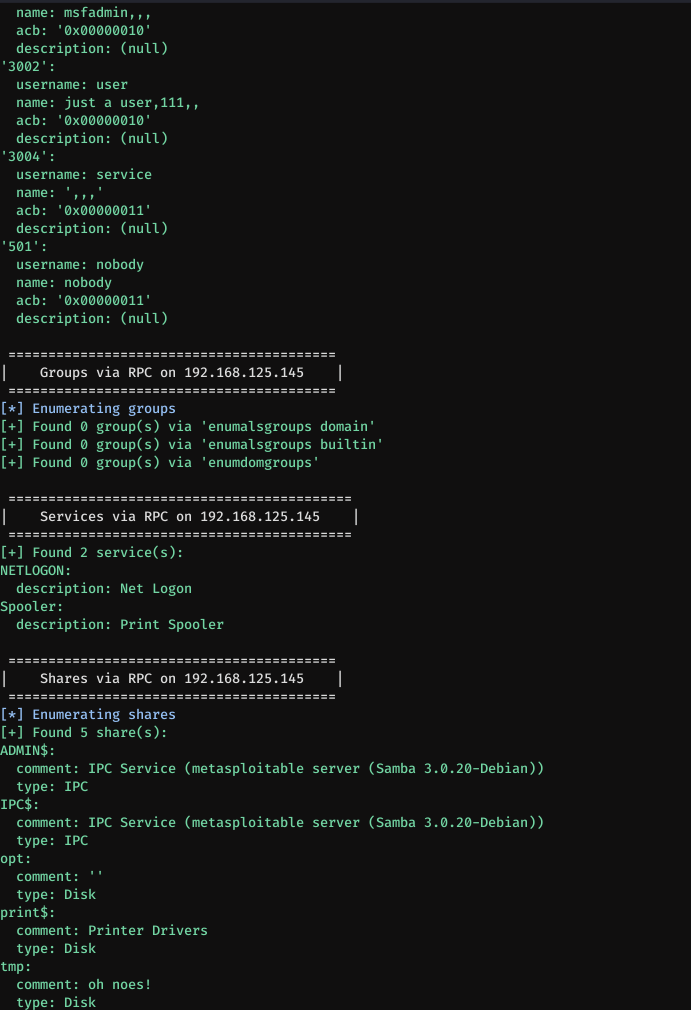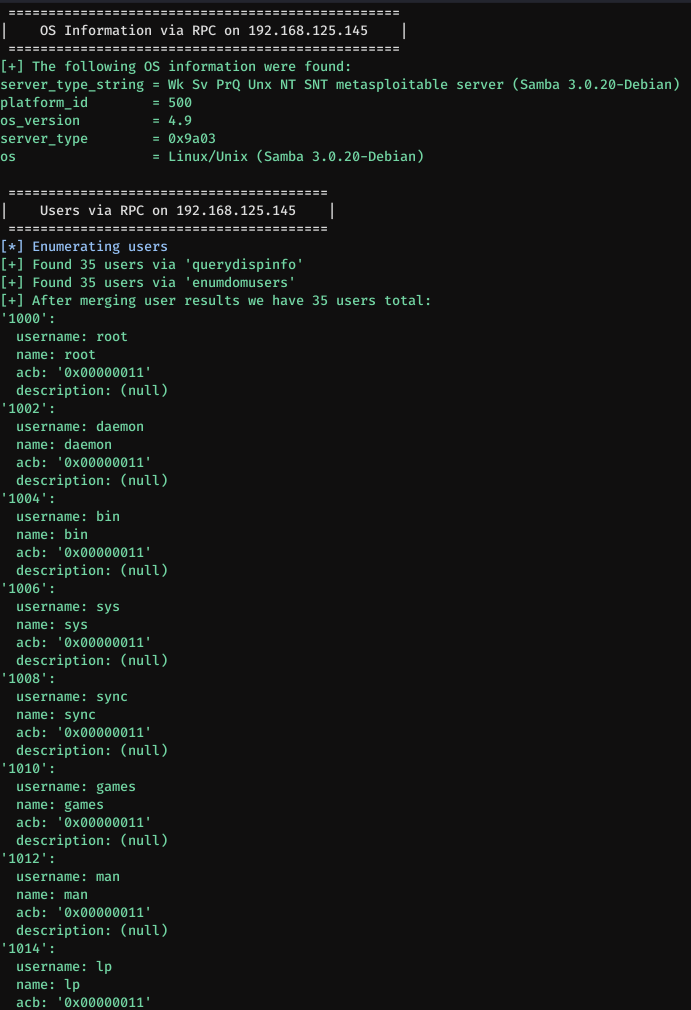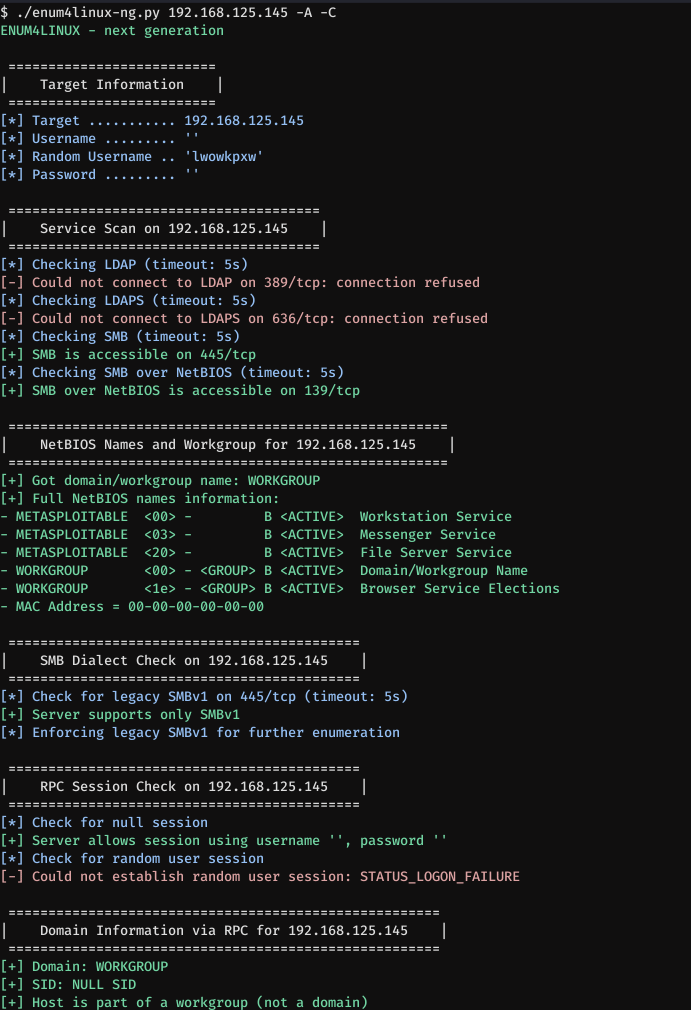
A segunda demonstração mostra uma execução contra o Metasploitable 2. O seguinte comando está sendo usado:
enum4linux-ng.py 192.168.125.145 -A -C
Desta vez, as opções -A e -C são usadas. Enquanto a primeira se comporta de forma semelhante à opção -a do enum4linux, a segunda ativará a enumeração de serviços. Desta vez, nenhuma credencial foi fornecida. A ferramenta detecta automaticamente que precisa usar SMBv1. Nenhum arquivo YAML ou JSON está sendo escrito. Novamente, eu rolo para cima para que os resultados fiquem mais claros.
usage: enum4linux-ng.py [-h] [-A] [-As] [-U] [-G] [-Gm] [-S] [-C] [-P] [-O] [-L] [-I] [-R [BULK_SIZE]] [-N] [-w DOMAIN] [-u USER]
                        [-p PW | -K TICKET_FILE | -H NTHASH] [--local-auth] [-d] [-k USERS] [-r RANGES] [-s SHARES_FILE] [-t TIMEOUT] [-v] [--keep]
                        [-oJ OUT_JSON_FILE | -oY OUT_YAML_FILE | -oA OUT_FILE]
                        host

This tool is a rewrite of Mark Lowe's enum4linux.pl, a tool for enumerating information from Windows and Samba systems. It is mainly a wrapper around the Samba
tools nmblookup, net, rpcclient and smbclient. Other than the original tool it allows to export enumeration results as YAML or JSON file, so that it can be
further processed with other tools. The tool tries to do a 'smart' enumeration. It first checks whether SMB or LDAP is accessible on the target. Depending on the
result of this check, it will dynamically skip checks (e.g. LDAP checks if LDAP is not running). If SMB is accessible, it will always check whether a session can
be set up or not. If no session can be set up, the tool will stop enumeration. The enumeration process can be interupted with CTRL+C. If the options -oJ or -oY
are provided, the tool will write out the current enumeration state to the JSON or YAML file, once it receives SIGINT triggered by CTRL+C. The tool was made for
security professionals and CTF players. Illegal use is prohibited.

positional arguments:
  host
