

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
NimDllSideload — Sideloading/proxying de DLL com Nim! | Kitploit
Ferramentas/GitHubGitHub/byt3bl33d3r/nimdllsideload
Geração de PayloadsPós-ExploraçãoAnálise de BináriosRed TeamingDesenvolvimento de PayloadsArchived
GitHubbyt3bl33d3r/nimdllsideload

NimDllSideload

Sideloading/proxying de DLL com Nim!

Ver Repositório
1751735há 3 anosRevisado pelo Kitploit
Compartilhar

Sideloading de DLLs Nim

Este repositório permite gerar facilmente DLLs Nim que pode utilizar para sideloading / proxy loading. Se não estiver familiarizado com o que é sideloading de DLL, dê uma olhada neste artigo de blog.

Como usar isto?

Coloque a DLL legítima (ou várias DLLs) que pretende usar como proxy no diretório build deste repositório e depois execute make.

Isto irá gerar dois .dlls no diretório out:

  • O de nome aleatório é a DLL original para a qual as chamadas de função serão encaminhadas via proxy
  • O outro será o seu payload

Se o sideloading for bem-sucedido, deverá ver uma caixa de mensagem (popup) e/ou um ficheiro criado no ambiente de trabalho.

Para "weaponizar" realmente o payload, pode dar uma olhada no repositório OffensiveNim para obter ideias e fragmentos de código prontos a usar :).

Como funciona?

  • dllproxy.nim é a DLL de proxy que irá executar o seu payload e encaminhar (proxy) as chamadas de função legítimas para a(s) DLL(s) original(is)
  • gen_def.py analisa a tabela de exportação da DLL original e gera um ficheiro de definição de módulo (.def).

O ficheiro .def é então passado ao linker na altura da compilação, de forma a encaminhar as chamadas de função legítimas.

Bónus - Ocultar NimMain da tabela de exportação de uma DLL Nim

Consulte este artigo da Microsoft

Repare na última linha deste ficheiro .def:

EXPORTS
	GetFileVersionInfoA=ZCnerzNI.GetFileVersionInfoA @1
	GetFileVersionInfoByHandle=ZCnerzNI.GetFileVersionInfoByHandle @2
	GetFileVersionInfoExA=ZCnerzNI.GetFileVersionInfoExA @3
	GetFileVersionInfoExW=ZCnerzNI.GetFileVersionInfoExW @4
	GetFileVersionInfoSizeA=ZCnerzNI.GetFileVersionInfoSizeA @5
	GetFileVersionInfoSizeExA=ZCnerzNI.GetFileVersionInfoSizeExA @6
	GetFileVersionInfoSizeExW=ZCnerzNI.GetFileVersionInfoSizeExW @7
	GetFileVersionInfoSizeW=ZCnerzNI.GetFileVersionInfoSizeW @8
	GetFileVersionInfoW=ZCnerzNI.GetFileVersionInfoW @9
	VerFindFileA=ZCnerzNI.VerFindFileA @10
	VerFindFileW=ZCnerzNI.VerFindFileW @11
	VerInstallFileA=ZCnerzNI.VerInstallFileA @12
	VerInstallFileW=ZCnerzNI.VerInstallFileW @13
	VerLanguageNameA=ZCnerzNI.VerLanguageNameA @14
	VerLanguageNameW=ZCnerzNI.VerLanguageNameW @15
	VerQueryValueA=ZCnerzNI.VerQueryValueA @16
	VerQueryValueW=ZCnerzNI.VerQueryValueW @17
	NimMain @19 NONAME PRIVATE

Esta última linha basicamente diz ao linker para remover o nome da função NimMain. Compilar a DLL e passar o ficheiro .def acima ao linker resulta na seguinte entrada se observarmos a tabela de exportação da .dll:
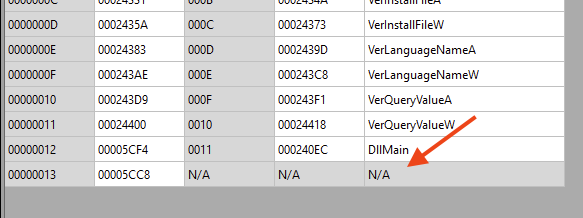

HiddenNimMain

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





