
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Email-Vulnerability-Checker — Verificador automatizado de configuração SPF e DMARC que identifica vulnerabilidades de falsificação de e-mail em domínios únicos ou em massa usando consultas DNS. | Kitploit
Ferramentas/GitHubGitHub/black-scorp10/email-vulnerability-checker
Scanners de VulnerabilidadesColeta de InformaçõesSegurança de EmailAnálise de DNS
GitHubblack-scorp10/email-vulnerability-checker

Email-Vulnerability-Checker

Verificador automatizado de configuração SPF e DMARC que identifica vulnerabilidades de falsificação de e-mail em domínios únicos ou em massa usando consultas DNS.

Ver Repositório
Site
971354há 2 anosRevisado pelo Kitploit
Compartilhar


Verificador de Vulnerabilidade de Email v2.1

Verifique se o domínio é vulnerável a spoofing usando o Email-vulnerablity-checker

Funcionalidades da Versão 2.1

  • Adicionado suporte para salvar a saída em um arquivo usando a flag -o
  • Adicionadas mais verificações que informarão com precisão o Status de Vulnerabilidade.
  • Código completamente atualizado com resultados precisos e corretos.
  • Ferramenta aprimorada e alguns ajustes visuais na ferramenta.

Verificador de Vulnerabilidade de Email

Este script verifica as configurações de SPF e DMARC de domínios de email para determinar seu status de vulnerabilidade. É útil para administradores de sistemas ou profissionais de segurança avaliarem a segurança da infraestrutura de email.

Uso

Para executar o script, execute-o com o seguinte comando:

./spfvuln.sh [opções]

Opções

  • -h, --help: Exibe a mensagem de ajuda.
  • -v: Exibe a versão do script.
  • -t : Especifica um arquivo contendo uma lista de domínios a verificar.
  • -d <domínio>: Especifica um único domínio para verificar.
  • -o <saida.txt>: Especifica um arquivo de saída para salvar os resultados.

Requisitos

  • Shell compatível com Bash: Certifique-se de que seu sistema suporta scripts Bash.
  • Comando nslookup: Certifique-se de que o comando nslookup está instalado e disponível no PATH do seu sistema.

Passos de Instalação

  1. Clone o Repositório:

    git clone https://github.com/BLACK-SCORP10/Email-Vulnerability-Checker.git
    
  2. Navegue até o Diretório:

    cd Email-Vulnerability-Checker
    
  3. Torne o Script Executável:

    chmod +x spfvuln.sh
    
  4. Instale os Requisitos:

    Para Ubuntu ou Debian:

    sudo apt update
    sudo apt install dnsutils
    

    Para CentOS ou RHEL:

    sudo yum install bind-utils   # CentOS, RHEL
    

    ou

    sudo dnf install bind-utils   # Fedora
    
  5. Verifique a Instalação:

    nslookup example.com
    

    ou

    nslookup -version
    

Uso

Exemplo de Uso

Verificando um único domínio:

./spfvuln.sh -d example.com

Verificando vários domínios a partir de um arquivo:

./spfvuln.sh -t dominios.txt

Salvando os resultados em um arquivo de saída:

./spfvuln.sh -d example.com -o saida.txt

Atualizando a ferramenta

Para atualizar sua ferramenta após o lançamento de uma nova versão, siga estes passos:

  1. Navegue até o Diretório da Ferramenta:

    cd Email-Vulnerability-Checker
    
  2. Puxe as Últimas Alterações do Repositório Remoto:

    git pull origin main
    

Notas

  • Substitua example.com pelo domínio que deseja verificar.
  • Certifique-se de que spfvuln.sh seja executável (chmod +x spfvuln.sh) antes do uso.
  • Informações detalhadas sobre as opções e funcionalidades da ferramenta podem ser encontradas executando ./spfvuln.sh -h ou ./spfvuln.sh --help.

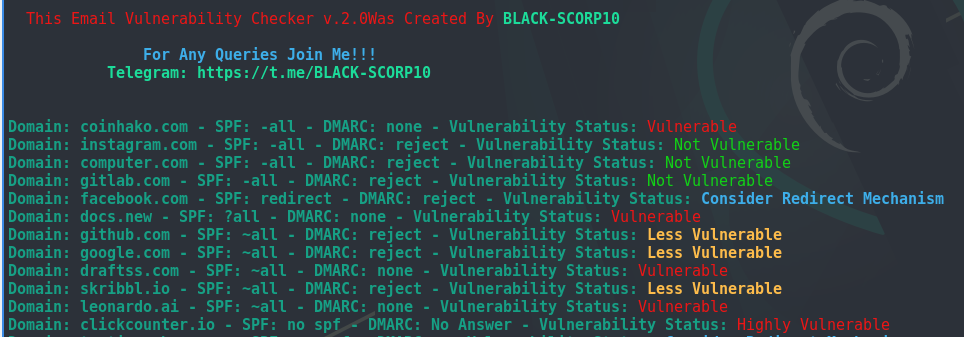
Pré-visualização

Descrição Detalhada das Flags de Configuração

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →