
 bishopfox/joro
Um framework colaborativo de exploração web.

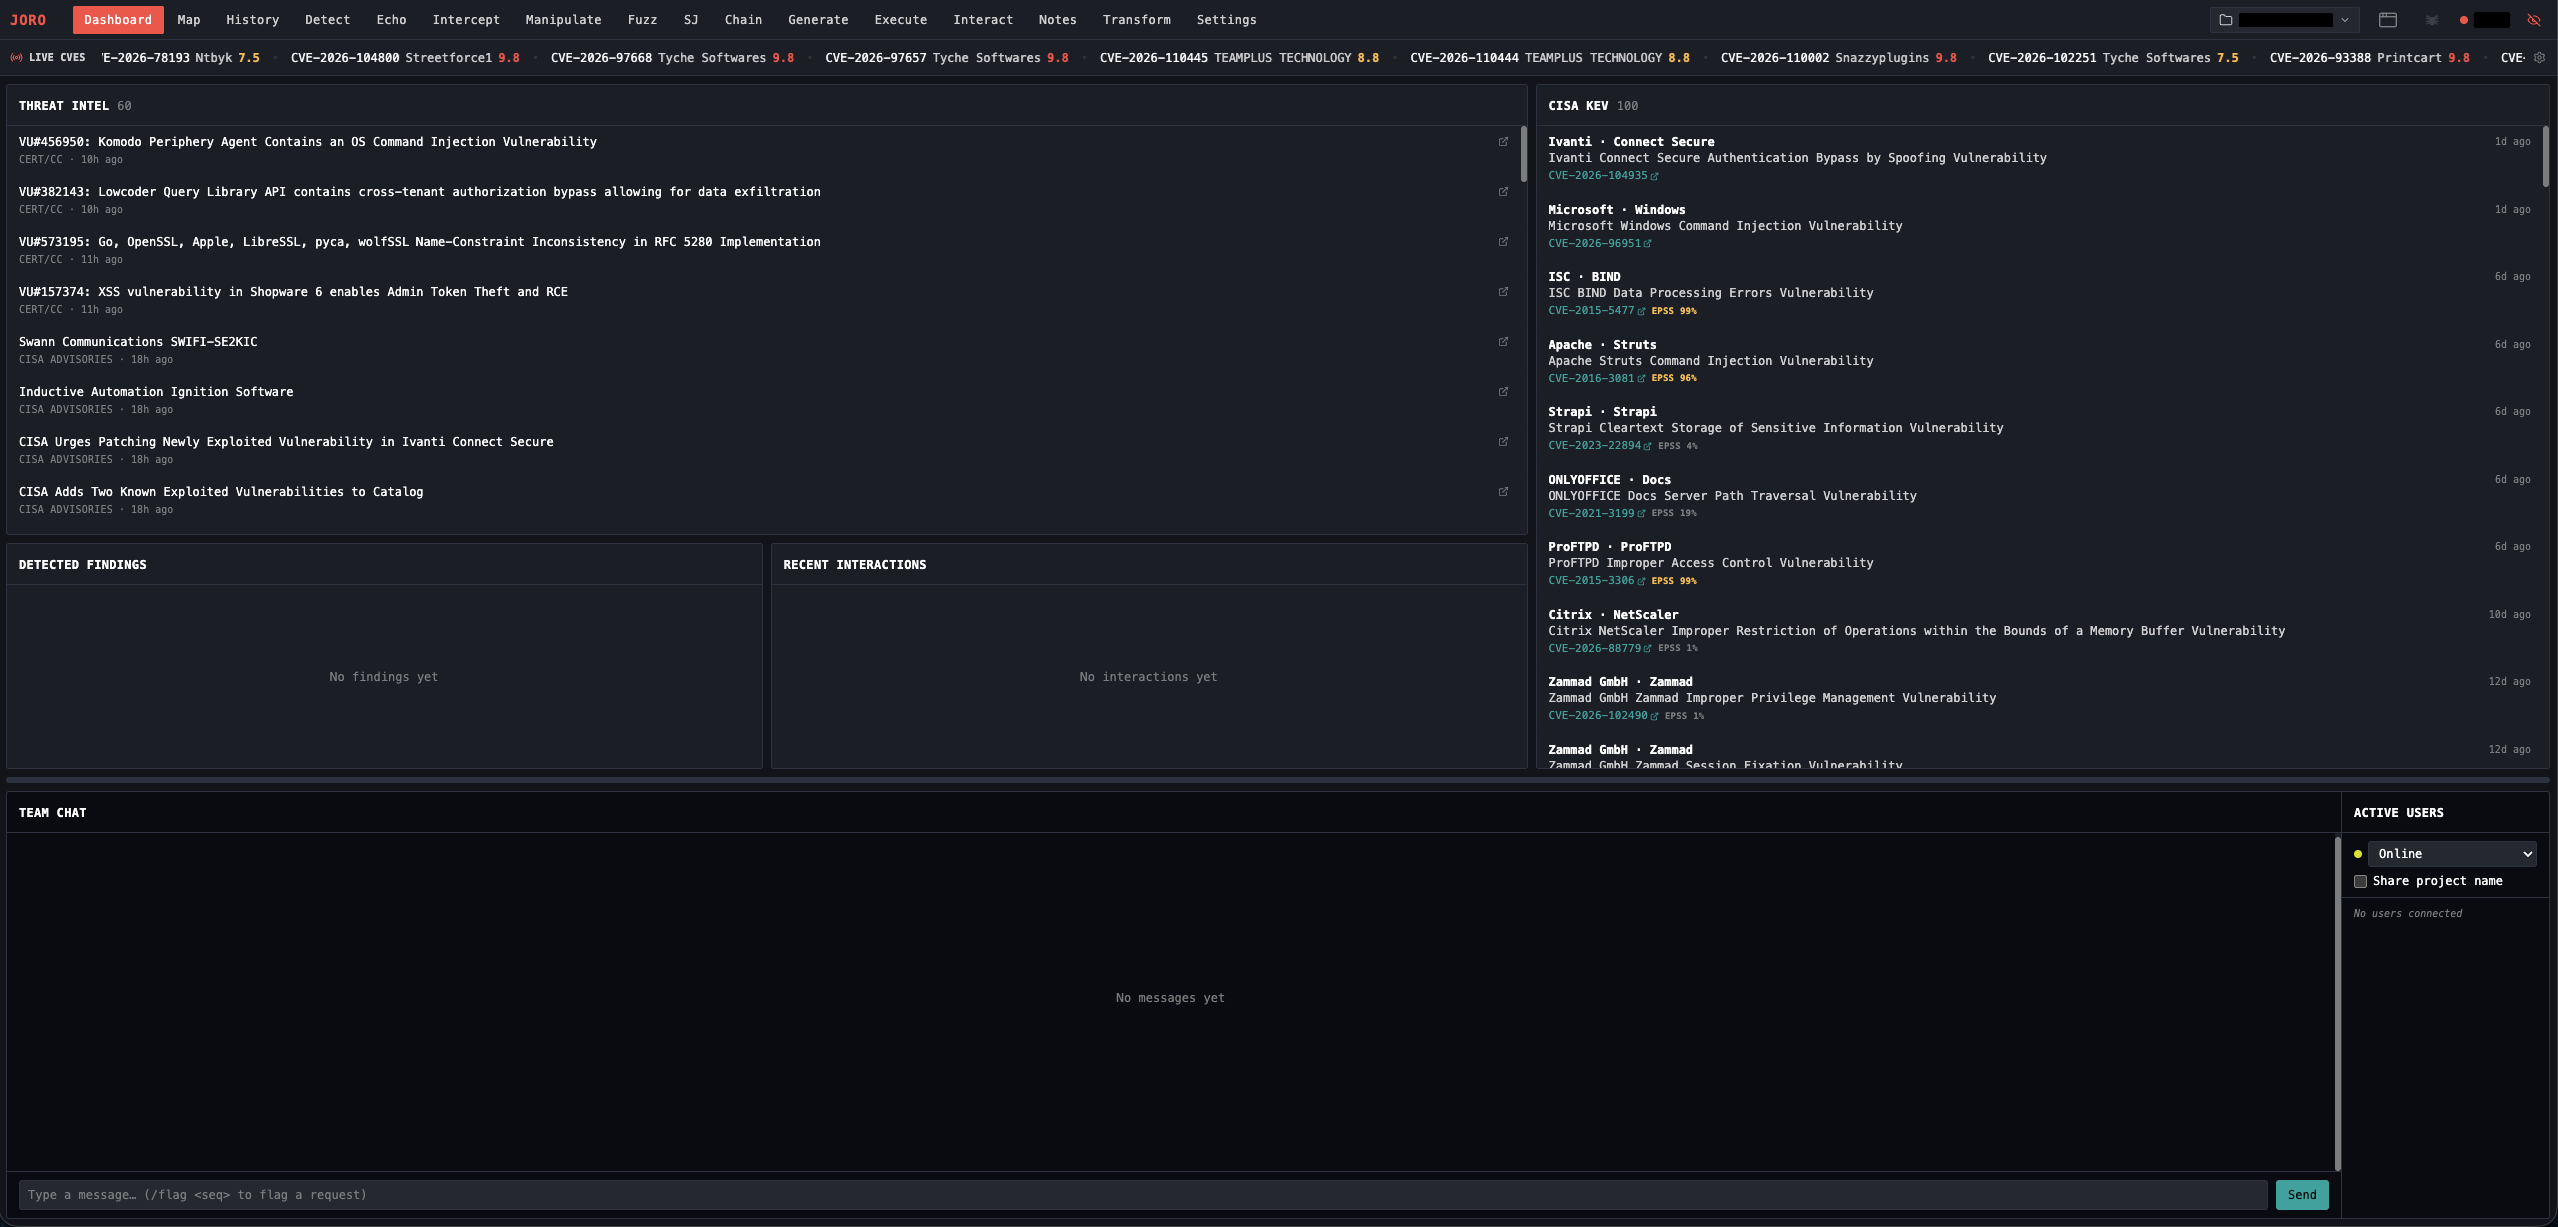
Um framework de exploração web para profissionais de segurança ofensiva. Proxy de interceptação, detecção de vulnerabilidades cegas, geração de web shell, integração com C2 e ferramentas de colaboração em um único binário com uma interface web embutida.
Aviso: Esta ferramenta destina-se apenas a testes de penetração autorizados e pesquisa de segurança. Você deve usar o Joro apenas contra sistemas que possui ou para os quais tem permissão escrita explícita para testar. O acesso não autorizado a sistemas de computador é ilegal. A Bishop Fox não assume qualquer responsabilidade e não é responsável por qualquer uso indevido ou dano causado por esta ferramenta. Use com responsabilidade.
O Joro cobre um engajamento de aplicação web de ponta a ponta: um proxy de interceptação para visualizar e editar requisições e respostas, um mapa do site e histórico pesquisável, um fuzzer, varredura passiva que revela segredos e configurações incorretas no tráfego capturado, listeners out-of-band para vulnerabilidades cegas, geração e execução de web shell, integração com Sliver e Mythic C2, e um servidor de equipe para conduzir um engajamento junto com outros operadores. O trabalho é salvo em arquivos de projeto portáteis, e plugins Go permitem que usuários de Linux e macOS adicionem qualquer funcionalidade ausente.
Obtenha um binário em Releases, depois consulte a wiki para instruções de instalação e um guia de início rápido.
Para mais informações:
O Joro é licenciado sob GPLv3, alguns subcomponentes podem ter licenças separadas. Consulte seus respectivos subdiretórios neste projeto para detalhes.
