Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/benjaminpsinclair/netbox-cve-2023-37625
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubbenjaminpsinclair/netbox-cve-2023-37625

Netbox-CVE-2023-37625

Prova de conceito para CVE-2023-37625, um XSS armazenado em Netbox Custom Links, demonstrando injeção e execução de payload.

Ver Repositório
20há 3 anosAinda não revisado
Compartilhar

Netbox-CVE-2023-37625

Descrição

Uma vulnerabilidade de cross-site scripting (XSS) armazenada no Netbox < 3.4.7 permite que atacantes executem scripts web arbitrários ou HTML através de um payload malicioso injetado nos templates de Custom Link.

Detalhes Técnicos

Uma vulnerabilidade de Cross-Site Scripting armazenada foi descoberta na função de link personalizado da aplicação web. Essa vulnerabilidade é resultado de uma sanitização insuficiente do campo Link URL.

Para reproduzir essa vulnerabilidade, os seguintes passos podem ser realizados:

  1. Navegue até Custom Links na aba Other.
  2. Crie um link personalizado com o seguinte valor de Link URL e atribua o link a um modelo. Neste exemplo, foi selecionado 'manufacturer'.
{{'test1"</a><script>alert(1)</script>'}}
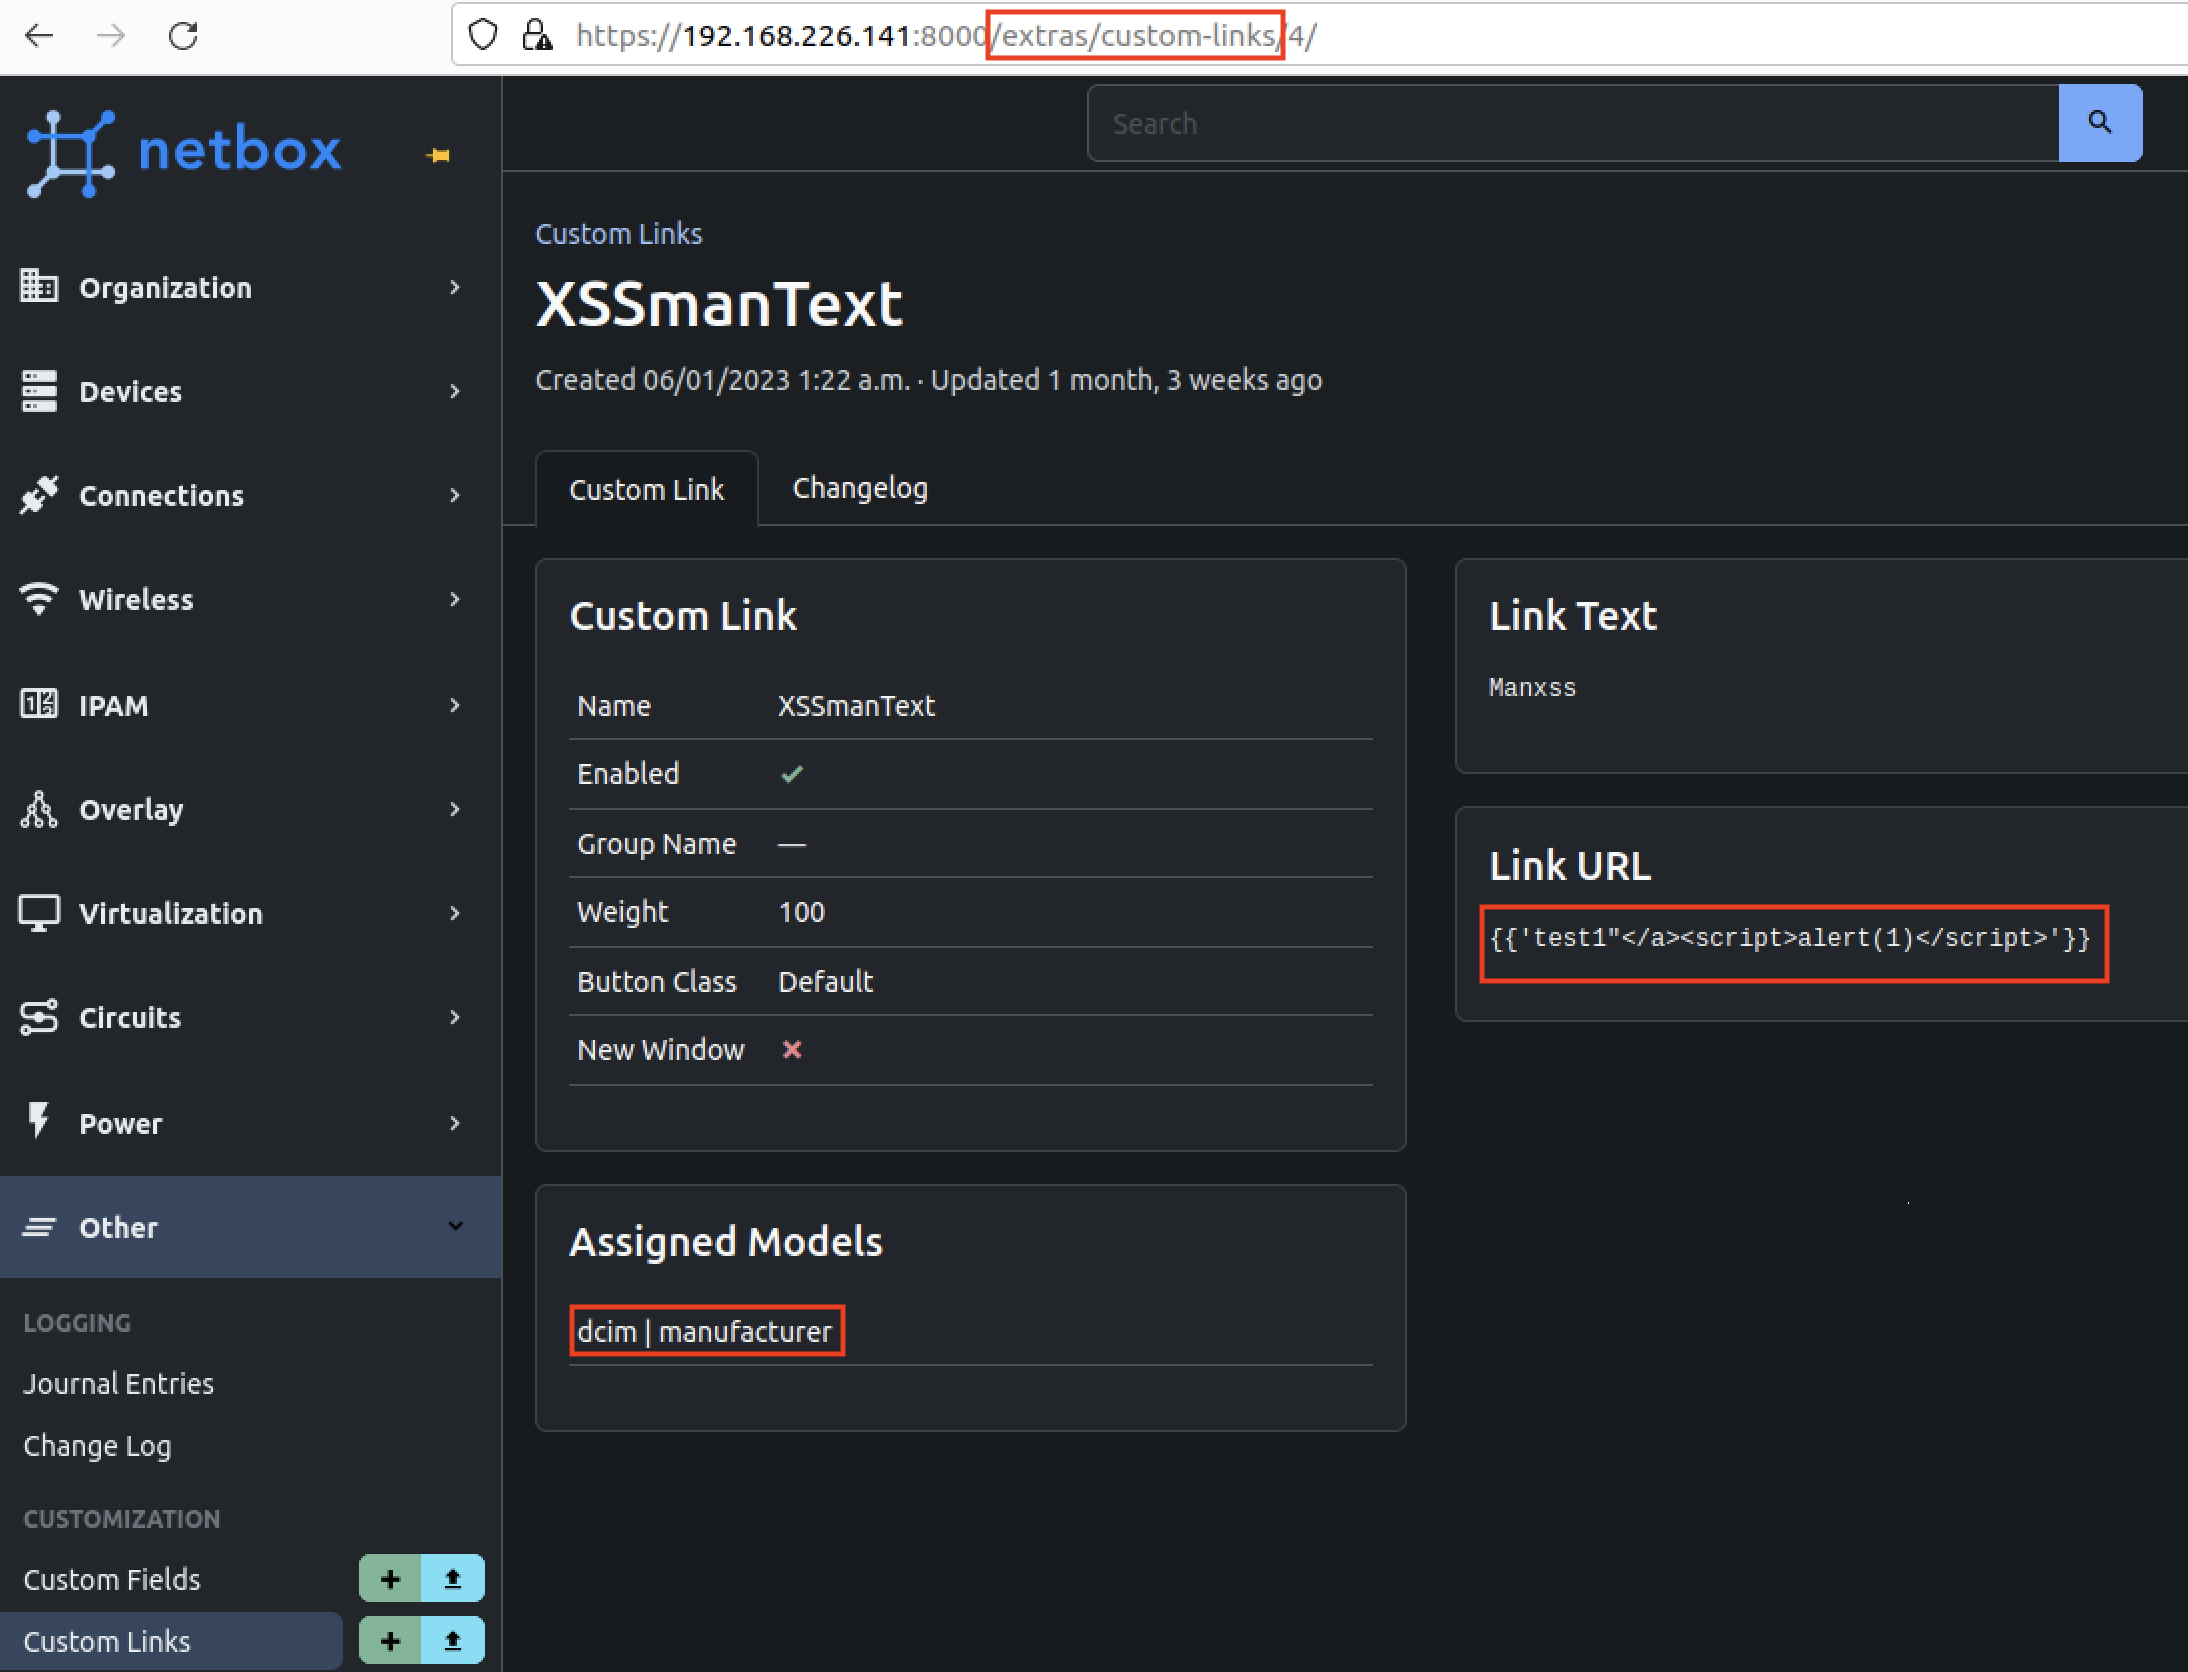
XSScustomlink
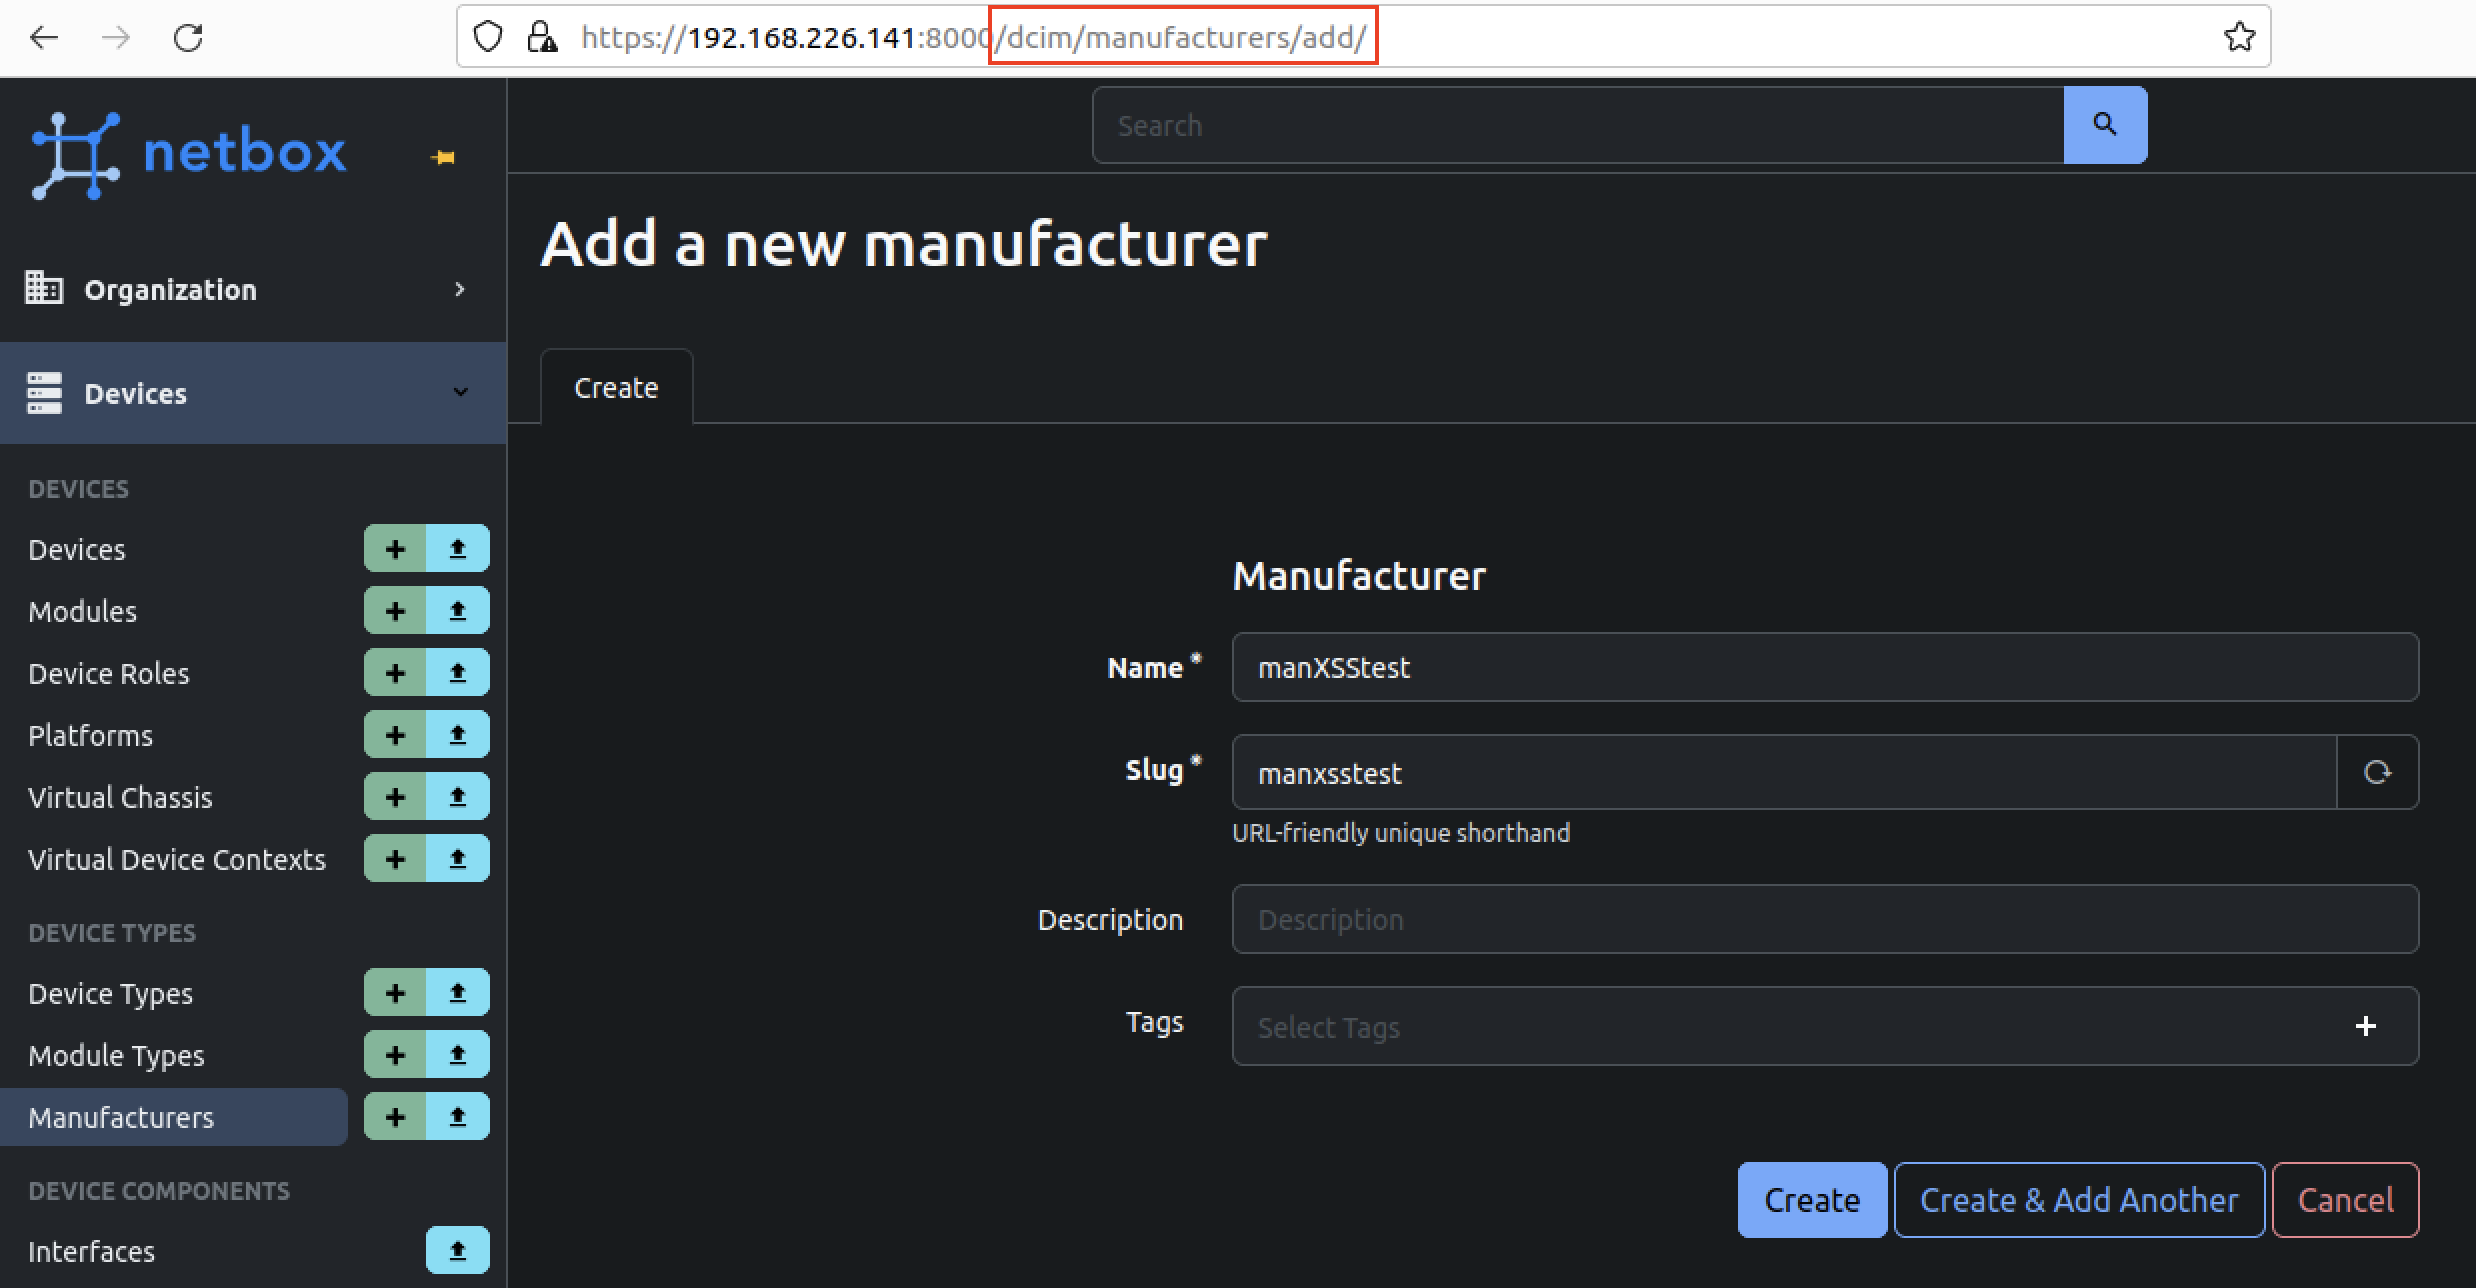
  1. Adicione um novo modelo; neste exemplo, adicione um modelo 'manufacturer'.
addmanufacturer
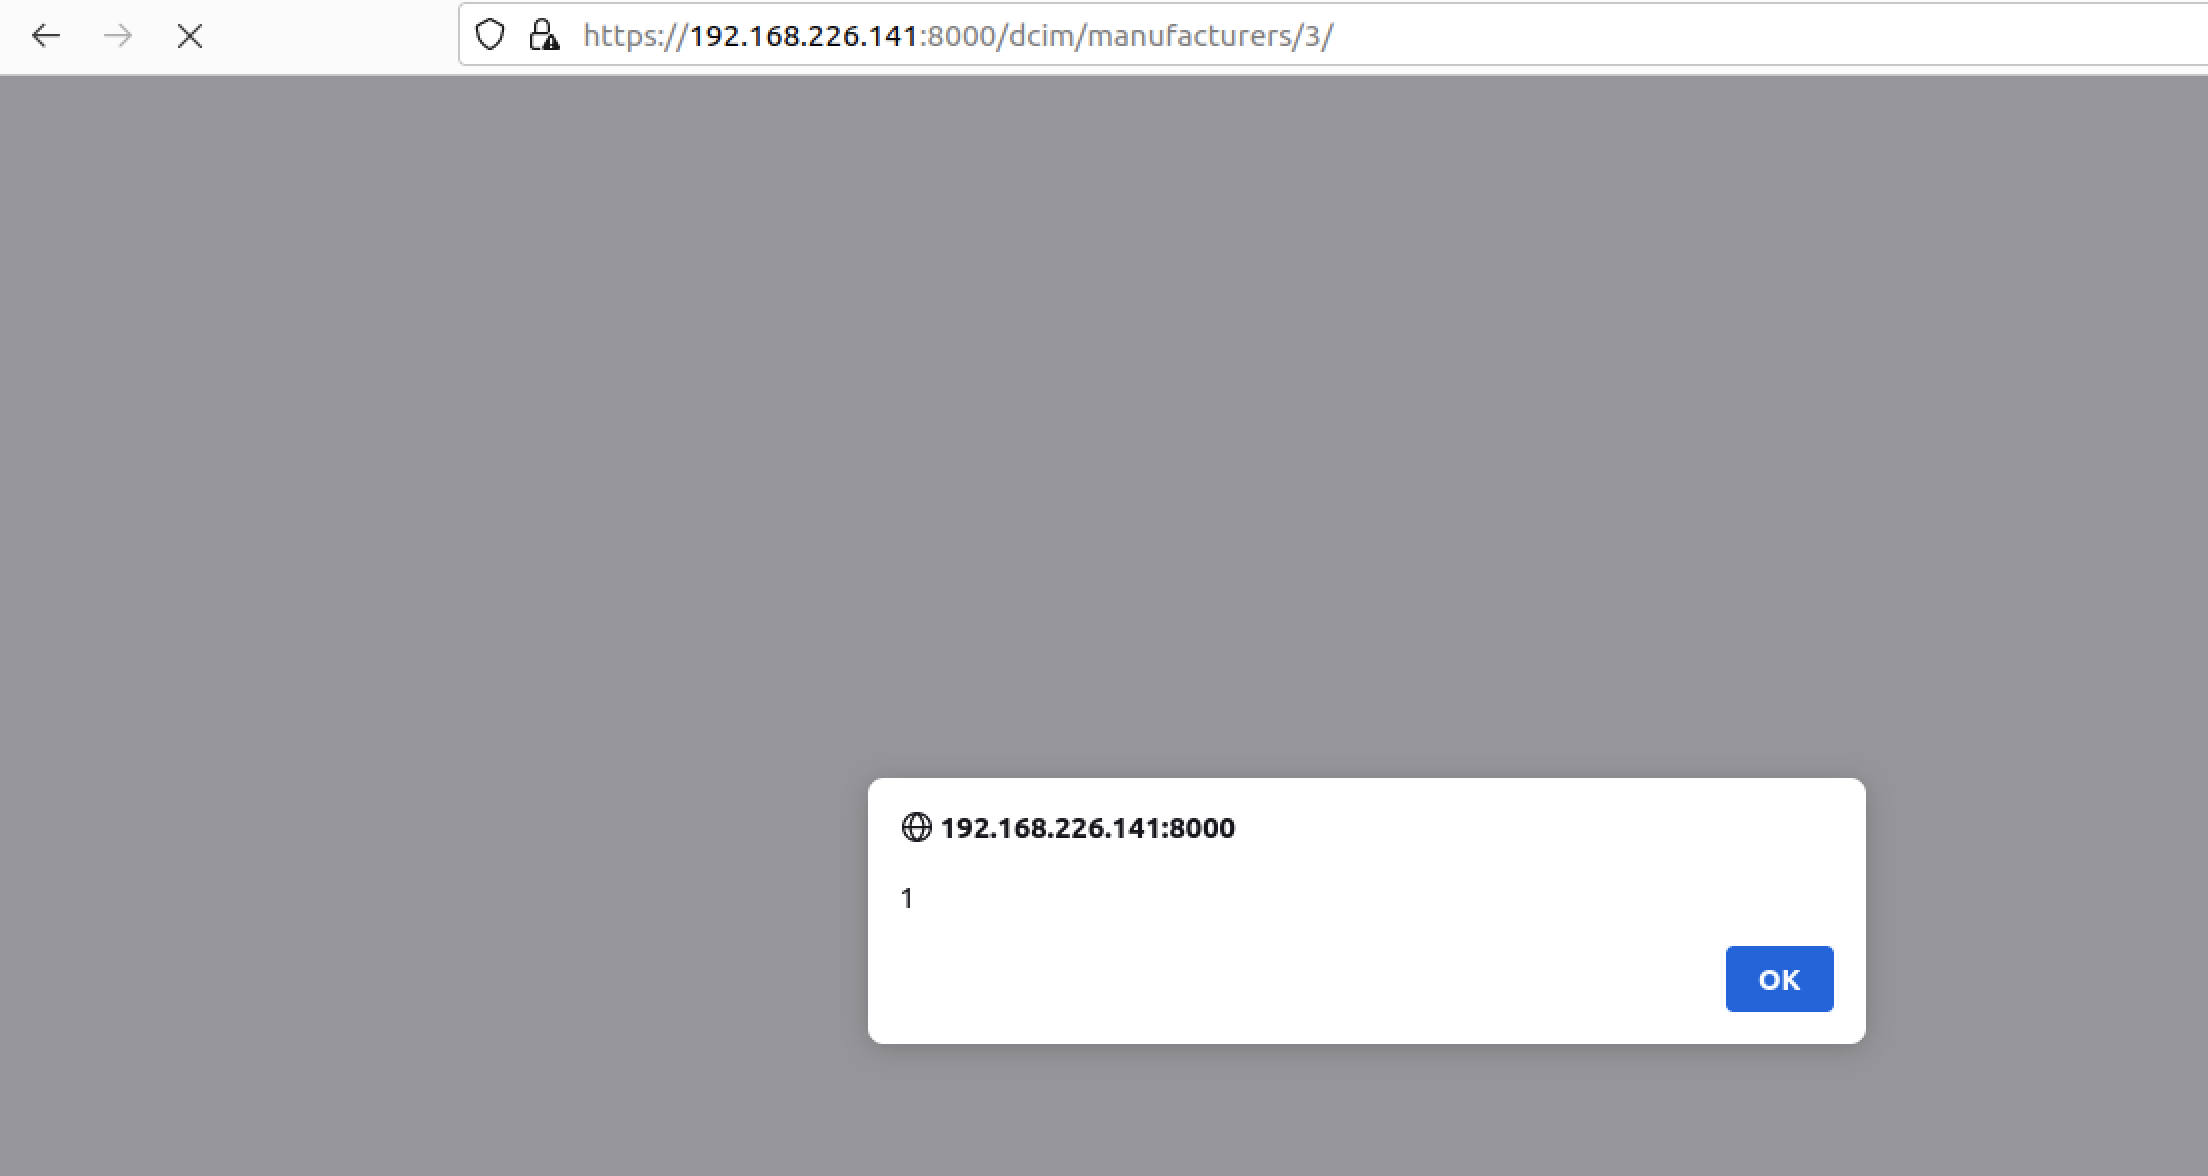
  1. Abra o modelo recém-criado como qualquer usuário autenticado e observe que a caixa de alerta foi executada.
payload
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →