Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4j-log4shell-affected — Listas de componentes afetados e aplicativos/fornecedores afetados pelo CVE-2021-44228 (também conhecido como Log4shell ou Log4j RCE). Esta lista serve como um recurso para respondedores de segurança poderem encontrar e lidar com a vulnerabilidade. | Kitploit
Ferramentas/GitHubGitHub/authomize/log4j-log4shell-affected
Análise de VulnerabilidadesInteligência de AmeaçasSegurança da Cadeia de SuprimentosAprendizado e EducaçãoResposta a IncidentesRecursos Curados
GitHubauthomize/log4j-log4shell-affected

log4j-log4shell-affected

Listas de componentes afetados e aplicativos/fornecedores afetados pelo CVE-2021-44228 (também conhecido como Log4shell ou Log4j RCE). Esta lista serve como um recurso para respondedores de segurança poderem encontrar e lidar com a vulnerabilidade.

Ver Repositório
52830há 4 anosRevisado pelo Kitploit
Compartilhar

log4j-log4shell-affected

Listas de componentes afetados e apps/fornecedores afetados pelo CVE-2021-44228 (também conhecido como Log4shell ou Log4j RCE) para respondedores de segurança.

Acreditamos que é importante classificar os fornecedores e produtos entre:

  1. Risco interno - o que você precisa corrigir primeiro para remover o risco internamente
  2. Risco externo - todos os fornecedores terceiros/quartos que têm custódia dos seus dados que podem ter sido hackeados e que você precisará monitorar e lidar depois de terminar a correção

Aqui estão as listas:

Risco Externo - Apps Afetados

ou seja, todos os fornecedores com os quais você deve se preocupar se tiver dados em seu ambiente ou se eles tiverem acesso ao seu ambiente

Risco Interno - Componentes Afetados

ou seja, componentes de software que você pode ter usado na construção de seus produtos e que devem preocupá-lo se eles o tornam vulnerável

Outros recursos úteis

Listas

Artefatos usando log4j

Apps comprometidos com confirmação

Lista de respostas de vários fornecedores, alguns afetados e outros não

Lista oficial mantida pela CISA - Governo dos EUA

Lista oficial mantida pelo NCSC - Governo da Holanda, alta frequência de atualização

Guias de como responder

Um guia rápido e simples sobre o que fazer para responder ao incidente log4j

Guia geral de resposta a incidentes caso descubra que um fornecedor terceirizado seu foi hackeado

Contribuindo

Ficamos felizes em receber contribuições da comunidade. Diretrizes de contribuição:

  • Por favor, faça um PR editando os arquivos CSV brutos.
  • Por favor, inclua uma fonte de referência para cada linha adicionada (reivindicações sem um link validado para a fonte da reivindicação não serão aceitas)

Sobre este repositório

Este repositório é mantido para simplificar a resposta para empresas e organizações, separando entre:

  1. Risco interno - Componentes de software que você precisa procurar e corrigir em seus produtos / ambiente interno
  2. Risco externo - Fornecedores/aplicativos terceiros e quartos que podem ter sido afetados e que você deve monitorar se seus dados estão sob sua custódia

Esta lista é um projeto comunitário aberto para todos contribuírem e é curada por: Logotipo da Authomize
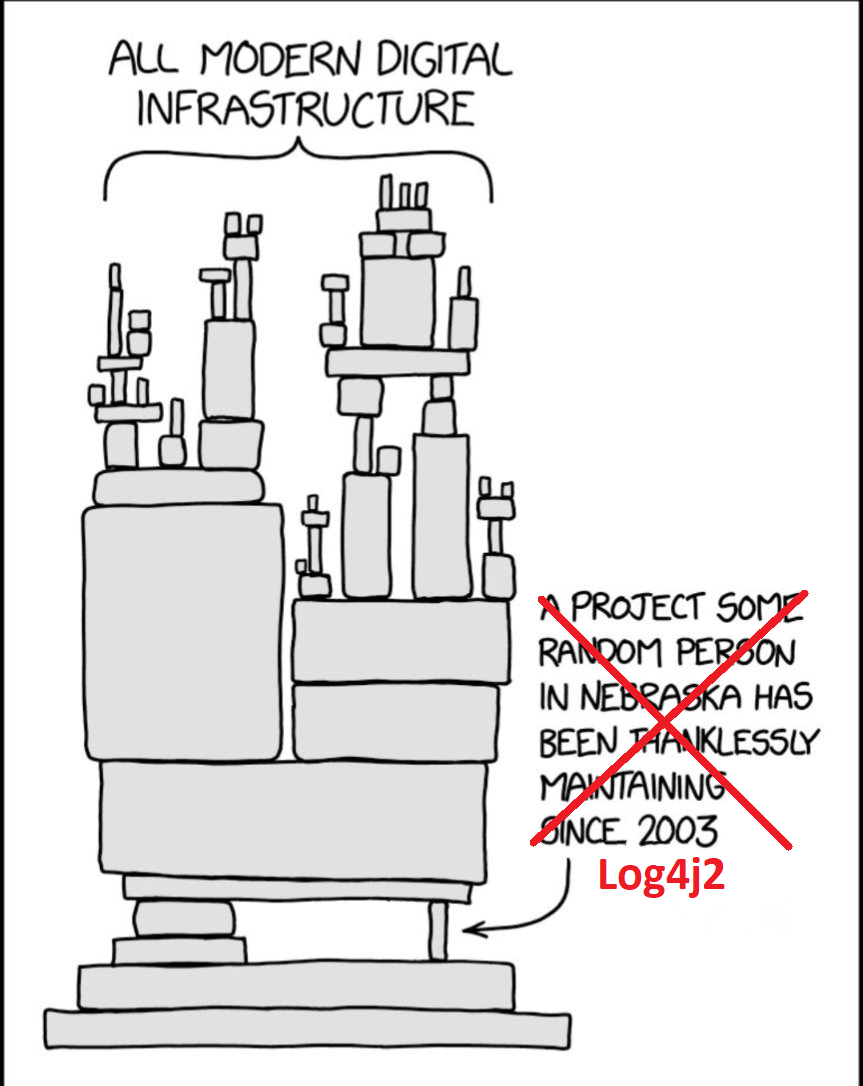
Nossa descrição favorita da situação

Meme

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →