
 ashrafzaryouh/cve-2026-32475
Documentação de advisory para CVE-2026-32475, uma vulnerabilidade crítica de upload irrestrito de arquivos (CWE-434) no Elementor Pro que leva a RCE, com orientações de detecção e etapas de mitigação.

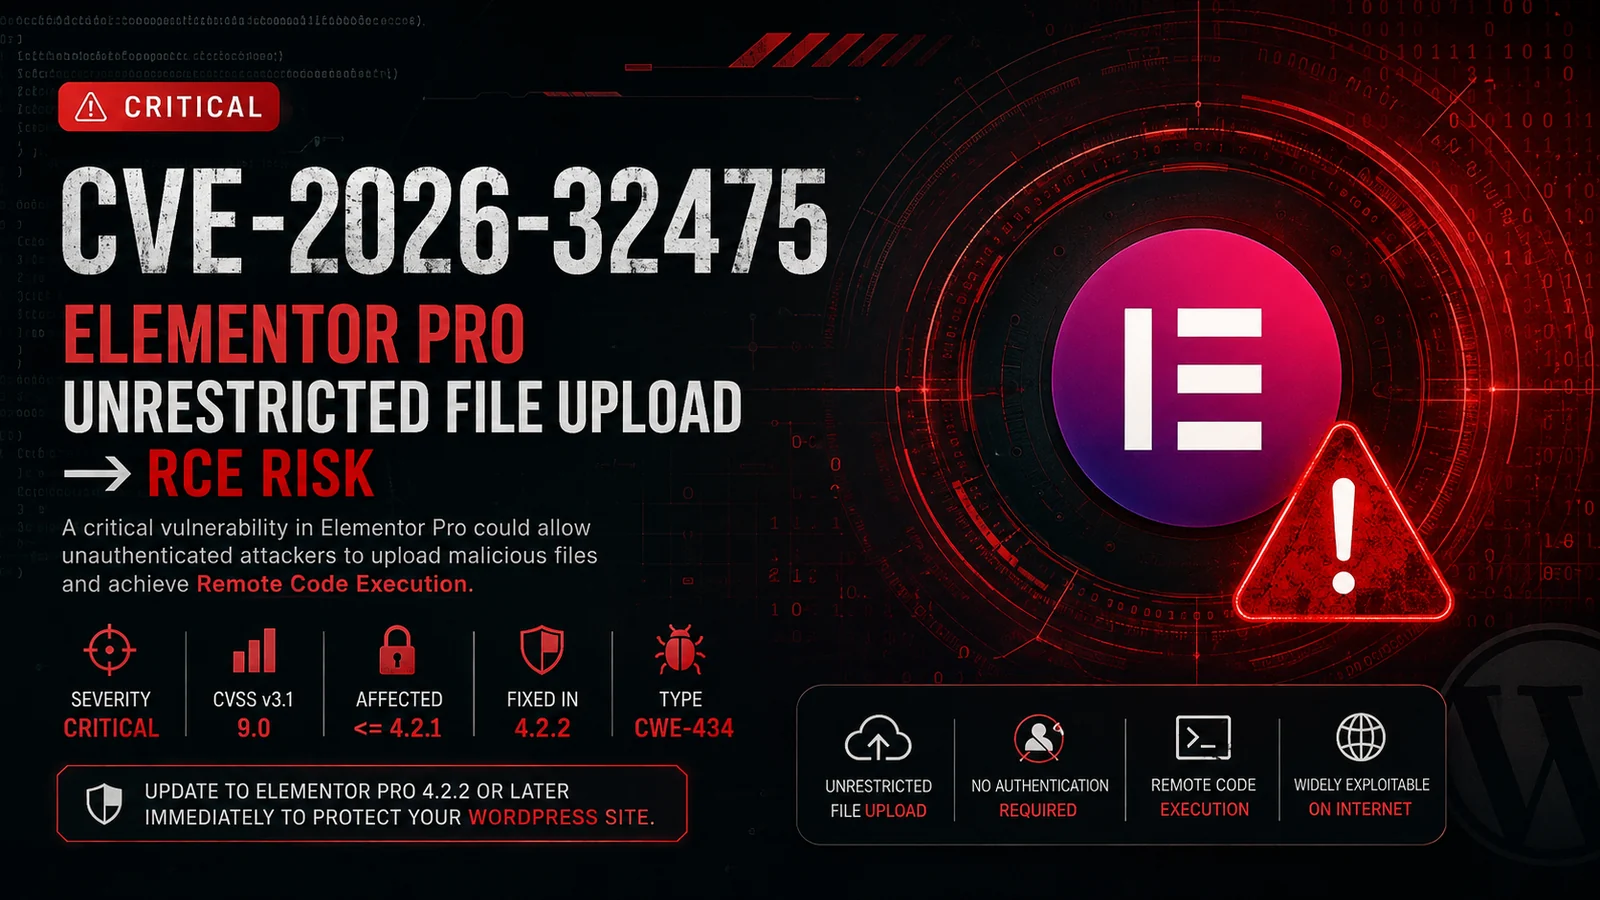

Vulnerabilidade crítica de Upload de Arquivo Irrestrito no Elementor Pro
Potencialmente levando à Execução Remota de Código (RCE)
CVE-2026-32475 é uma vulnerabilidade de segurança crítica que afeta o Elementor Pro, um plugin construtor de páginas para WordPress amplamente implantado.
A vulnerabilidade envolve restrições insuficientes em torno de uploads de arquivos, permitindo que um atacante potencialmente envie um tipo de arquivo perigoso que pode subsequentemente ser processado pelo servidor.
Em configurações vulneráveis, a exploração bem-sucedida pode levar à Execução Remota de Código (RCE) com os privilégios do processo WordPress/PHP subjacente.
Aviso de Segurança: Esta documentação descreve a vulnerabilidade e seu impacto para fins de pesquisa defensiva e testes de segurança autorizados. Nenhum payload de exploit weaponizado está incluído.
| Propriedade | Detalhes |
|---|---|
| CVE | CVE-2026-32475 |
| Produto | Elementor Pro |
| Plataforma | WordPress |
| Tipo de Vulnerabilidade | Upload Irrestrito de Arquivo com Tipo Perigoso |
| CWE | CWE-434 |
| Severidade | 🔴 Crítica |
| CVSS | 9.0 |
| Versões Afetadas | <= 4.2.1 |
| Versão Corrigida | 4.2.2 |
| Impacto Potencial | Execução Remota de Código |
A vulnerabilidade está relacionada à forma como o Elementor Pro valida e subsequentemente processa arquivos enviados.
Uma discrepância entre o estágio de validação e o estágio de processamento do arquivo pode permitir que dados de upload multipart especialmente elaborados contornem as restrições esperadas.
Conceitualmente:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
O problema de segurança, portanto, resulta de suposições inconsistentes entre o que a camada de validação considera seguro e o que a camada de processamento acaba tratando.
A exploração bem-sucedida contra uma instalação vulnerável poderia potencialmente permitir que um atacante:
O impacto real depende fortemente dos privilégios do processo WordPress/PHP e da configuração do servidor.
A vulnerabilidade está associada à funcionalidade de upload de arquivos exposta pelo Elementor Pro.
Uma cadeia de ataque simplificada pode ser representada como:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ A exploração deve ser realizada apenas contra sistemas que você possui ou tem autorização explícita para testar.
A principal remediação é atualizar:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
Na interface de administração do WordPress:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
Para instalações potencialmente expostas, investigue:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
Procure por requisições de upload multipart incomuns e arquivos inesperados aparecendo em diretórios controlados pelo WordPress.
As equipes de segurança podem monitorar:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
Indicadores adicionais podem incluir:
Para testes autorizados, uma avaliação segura deve concentrar-se em determinar se o alvo está executando uma versão afetada, em vez de implantar payloads executáveis.
Exemplo de verificação de inventário:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| Risco | Classificação |
|---|---|
| Confidencialidade | 🔴 Alto |
| Integridade | 🔴 Alto |
| Disponibilidade | 🟠 Alto |
| Explorabilidade | 🔴 Alto |
| Severidade Geral | 🔴 Crítica |
Para organizações que utilizam WordPress:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2Este repositório destina-se a pesquisa em segurança defensiva, análise de vulnerabilidades, educação e testes de penetração autorizados.
Não utilize técnicas de pesquisa ou teste de vulnerabilidades contra sistemas sem autorização explícita.
O autor não se responsabiliza pelo uso indevido das informações contidas nesta documentação.






