
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ashrafzaryouh/cve-2026-21858
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

Aviso para CVE-2026-21858 ("Ni8mare"), uma RCE não autenticada no n8n workflow automation via confusão de Content-Type em webhook, com orientações de exploração, deteção e correção.

Ver Repositório
1há 8 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-21858 — “Ni8mare”

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

Uma vulnerabilidade crítica de execução remota de código sem autenticação em uma plataforma de automação de fluxos de trabalho de código aberto.


📖 Índice

  • Visão Geral
  • Detalhes Técnicos
  • Gravidade e CVSS
  • Versões Afetadas
  • Impacto
  • Exploração
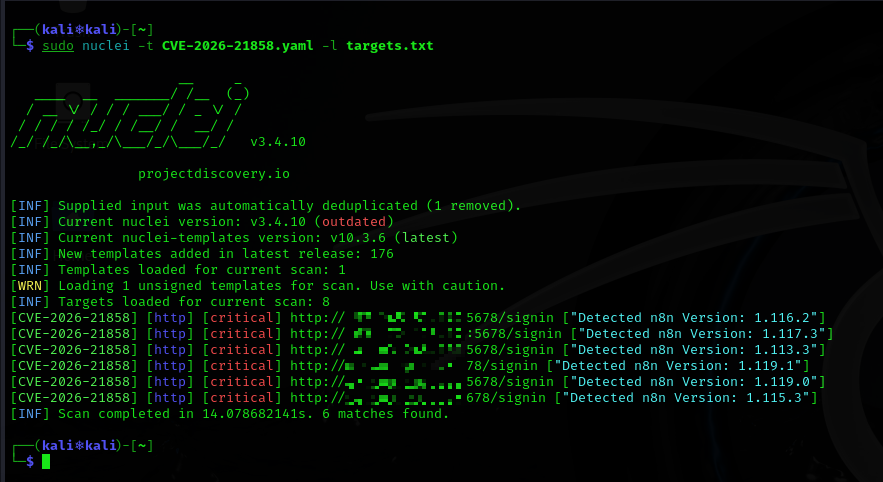
  • Detecção
  • Correção
  • Mitigação
  • Resumo

🔎 Visão Geral

CVE-2026-21858, apelidada de “Ni8mare,” é uma vulnerabilidade crítica descoberta no n8n — uma plataforma popular para a criação de fluxos de trabalho de automação (por exemplo, automatização de chamadas de API, integrações, conectores SaaS).

Ela permite que atacantes remotos não autenticados interajam com endpoints de webhook/formulário validados de forma inadequada e obtenham acesso não autorizado a arquivos e recursos internos do servidor.

Uma exploração bem-sucedida pode levar à execução remota de código (RCE) completa e à tomada total da instância.


🧠 Detalhes Técnicos

  • Causa Raiz: Validação de entrada inadequada e confusão de Content-Type na lógica de tratamento de webhook/formulário.
  • Atacantes podem enviar requisições HTTP forjadas que induzem o sistema a expor o conteúdo de arquivos ou a acionar fluxos de trabalho inseguros.
  • A falha permite que atacantes:
    • Leiam arquivos arbitrários do host
    • Exponham credenciais e tokens sensíveis
    • Forjem tokens de sessão de administrador
    • Abusem de nós de fluxo de trabalho (por exemplo, Execute Command) para executar comandos arbitrários do sistema operacional
    • Comprometam totalmente a instância do servidor

📊 Gravidade e CVSS

MétricaDetalhes
Pontuação CVSS (v3.1)10.0 — Crítica
Vetor de AtaqueRede
Privilégios NecessáriosNenhum
Autenticação Necessária❌ Nenhuma
Interação do Usuário❌ Nenhuma
Impacto na ConfidencialidadeAlto
Impacto na IntegridadeAlto
Impacto na DisponibilidadeNenhum

Isso representa a gravidade máxima possível para uma falha de execução remota de código.


📦 Versões Afetadas

A vulnerabilidade afeta a plataforma n8n de código aberto:

= 1.65.0 e < 1.121.0

id="vsurvey1"

Todas as instâncias auto-hospedadas executando versões anteriores à 1.121.0 são vulneráveis.


🔥 Impacto

Um atacante que explore esta vulnerabilidade pode:

  • 🔓 Ler arquivos arbitrários do sistema
  • 🔑 Expor credenciais de banco de dados, chaves de API, tokens
  • 🔐 Forjar sessões de autenticação
  • 🛠 Executar comandos arbitrários do sistema
  • 💥 Comprometer totalmente a máquina host
  • ↔ Pivotar para sistemas e integrações conectados

Instâncias expostas na internet pública estão particularmente em risco.

🧨 Exploração

cve-2026-21858

Esta vulnerabilidade é:

  • Remota: Nenhuma restrição de rede necessária além do acesso aos endpoints de webhook/formulário
  • Não autenticada: Nenhum login ou credencial é necessário
  • Baixa complexidade: Fácil para atacantes forjarem requisições de exploração

Evidências de varredura na internet sugerem que dezenas de milhares de instâncias potencialmente expostas permanecem acessíveis online.


🔍 Detecção

Fique atento a:

  • Requisições HTTP inesperadas com cabeçalhos Content-Type incomuns
  • Padrões de acesso a endpoints de webhook/formulário provenientes de fontes não confiáveis
  • Acesso suspeito a arquivos ou logs de execução de nós
  • Logs do servidor web mostrando execuções anormais de fluxos de trabalho

🛠 Correção

✅ Aplique o Patch Imediatamente

Atualize o n8n para a versão 1.121.0 ou posterior — esta versão inclui a correção para CVE-2026-21858.

  1. Pare sua instância atual do n8n
  2. Atualize para 1.121.0+
  3. Reinicie o serviço
  4. Valide se não restam nós não corrigidos expostos

🧱 Mitigação Temporária (Se o Patch For Adiado)

Enquanto atualiza, reduza a exposição:

  • Restringir o acesso externo a endpoints de webhook e formulários
  • Exigir autenticação para todas as requisições recebidas
  • Usar regras de firewall para limitar o tráfego de entrada
  • Desativar webhooks públicos até a aplicação do patch

🔐 Lista de Verificação de Segurança

  • Executar o n8n ≥ 1.121.0
  • Restringir o acesso à rede a IPs confiáveis
  • Rotacionar todos os segredos armazenados (chaves de API/tokens/credenciais)
  • Revisar as definições de workflow em busca de conteúdo inseguro
  • Auditar os logs de acesso em busca de tentativas de exploração

📌 Resumo

CampoValor
ID da CVECVE-2026-21858
ApelidoNi8mare
Produton8n Workflow Automation
SeveridadeCrítica (CVSS 10.0)
TipoExecução Remota de Código Não Autenticada
Autenticação NecessáriaNão
Versão Corrigida≥ 1.121.0

⚠️ Aviso Final

Se você executa o n8n **em qualquer lugar — especialmente em instâncias auto-hospedadas e expostas à internet — aplique o patch **para a versão 1.121.0 ou superior imediatamente. O risco de comprometimento total do sistema é alto, e exploits automatizados são possíveis devido aos detalhes públicos desta questão.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





