
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
burp-exporter — O Exporter é uma extensão do Burp Suite para copiar uma requisição para um arquivo ou para a área de transferência como funções de múltiplas linguagens de programação. | Kitploit
Ferramentas/GitHubGitHub/artssec/burp-exporter
Proxies Web e InterceptaçãoScripting e AutomaçãoUtilitários e Frameworks
GitHubartssec/burp-exporter

burp-exporter

O Exporter é uma extensão do Burp Suite para copiar uma requisição para um arquivo ou para a área de transferência como funções de múltiplas linguagens de programação.

Ver RepositórioSite
1783747há 5 anosRevisado pelo Kitploit
Compartilhar

Extensão Exporter para Burp Suite (Community e Pro)

GitHub watchers GitHub stars GitHub forks GitHub followers GitHub repo size GitHub

Siga-nos para saber mais sobre dicas e outras extensões Twitter Follow

Descrição

O Exporter é uma extensão do Burp Suite para copiar uma requisição para um arquivo ou para a área de transferência como funções de várias linguagens de programação. Ele também adiciona uma aba chamada Exporter onde você pode pesquisar por Requisições HTTP.

Você pode exportar como:

  • cURL
  • Wget
  • Python Request
  • Perl LWP
  • PHP HTTP_Request2
  • Go Native
  • NodeJS Request
  • jQuery AJAX
  • PowerShell
  • HTML Forms
  • Ruby Net::HTTP
  • JavaScript XHR

Requisitos

  • Jython >= 2.7.1

Instalação (Função Importar)

  • Baixe o Exporter.py
  • No Burp Suite, na aba Extender > Extensions, clique no botão Add, selecione o tipo de extensão Python e carregue o arquivo Exporter.py.

Uso

Você pode exportar a Requisição HTTP a partir de:

  • Target > Tree and Site map
  • Proxy > Intercept
  • Proxy > HTTP history
  • Repeater
  • Intruder > Positions and Results
  • Search results
  • Scanner results

Captura de Tela

Clique com o botão direito > Extensions > Exporter > to File/ to Clipboard ou Send to Exporter:
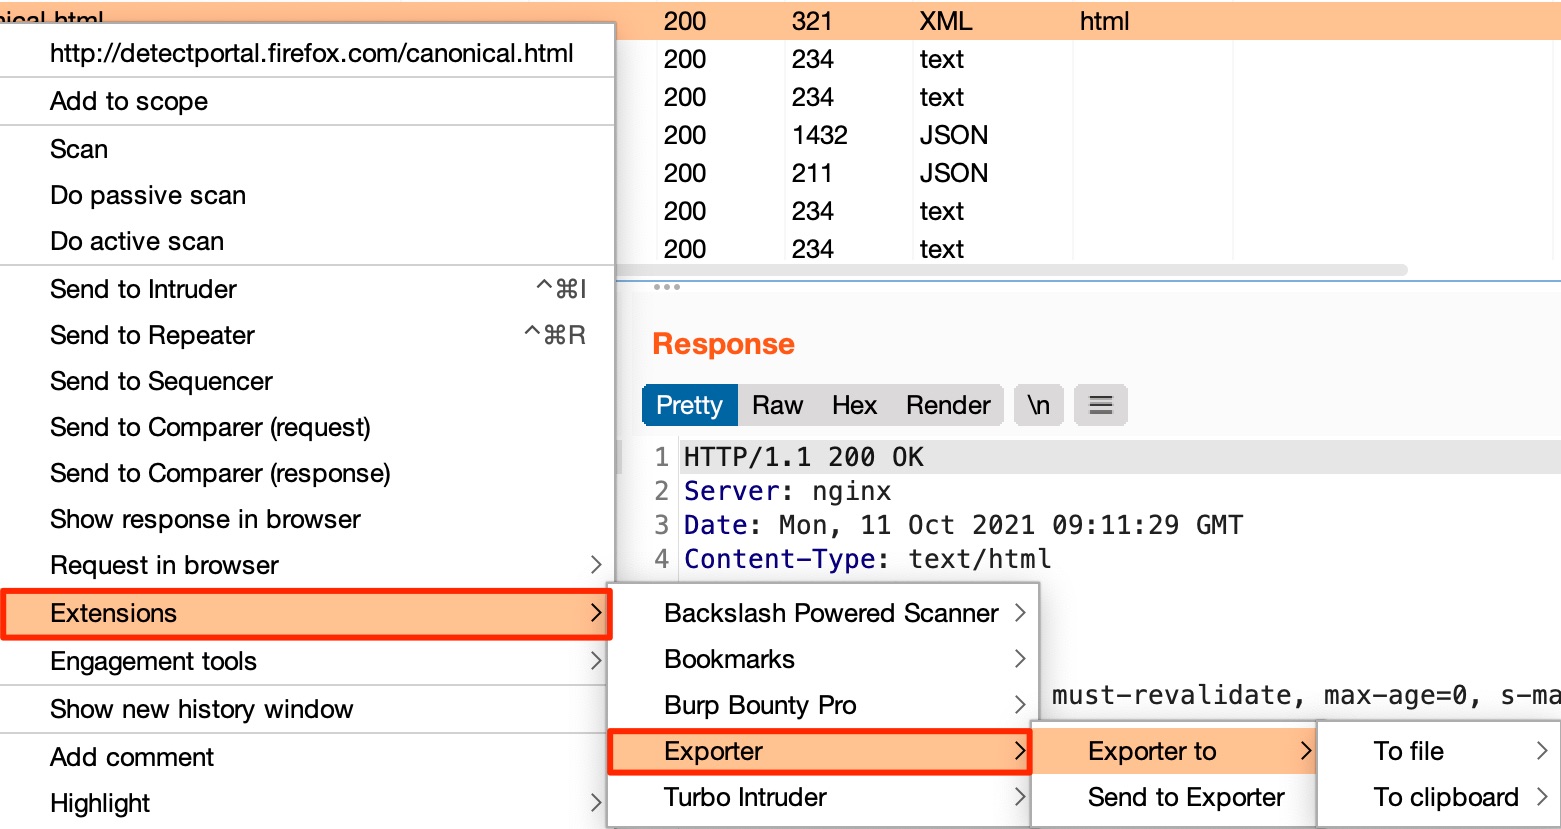
Screenshot_Exporter_01.jpg

Você também pode enviar Requisições HTTP para a aba Exporter e então selecionar os trechos de código preferidos:
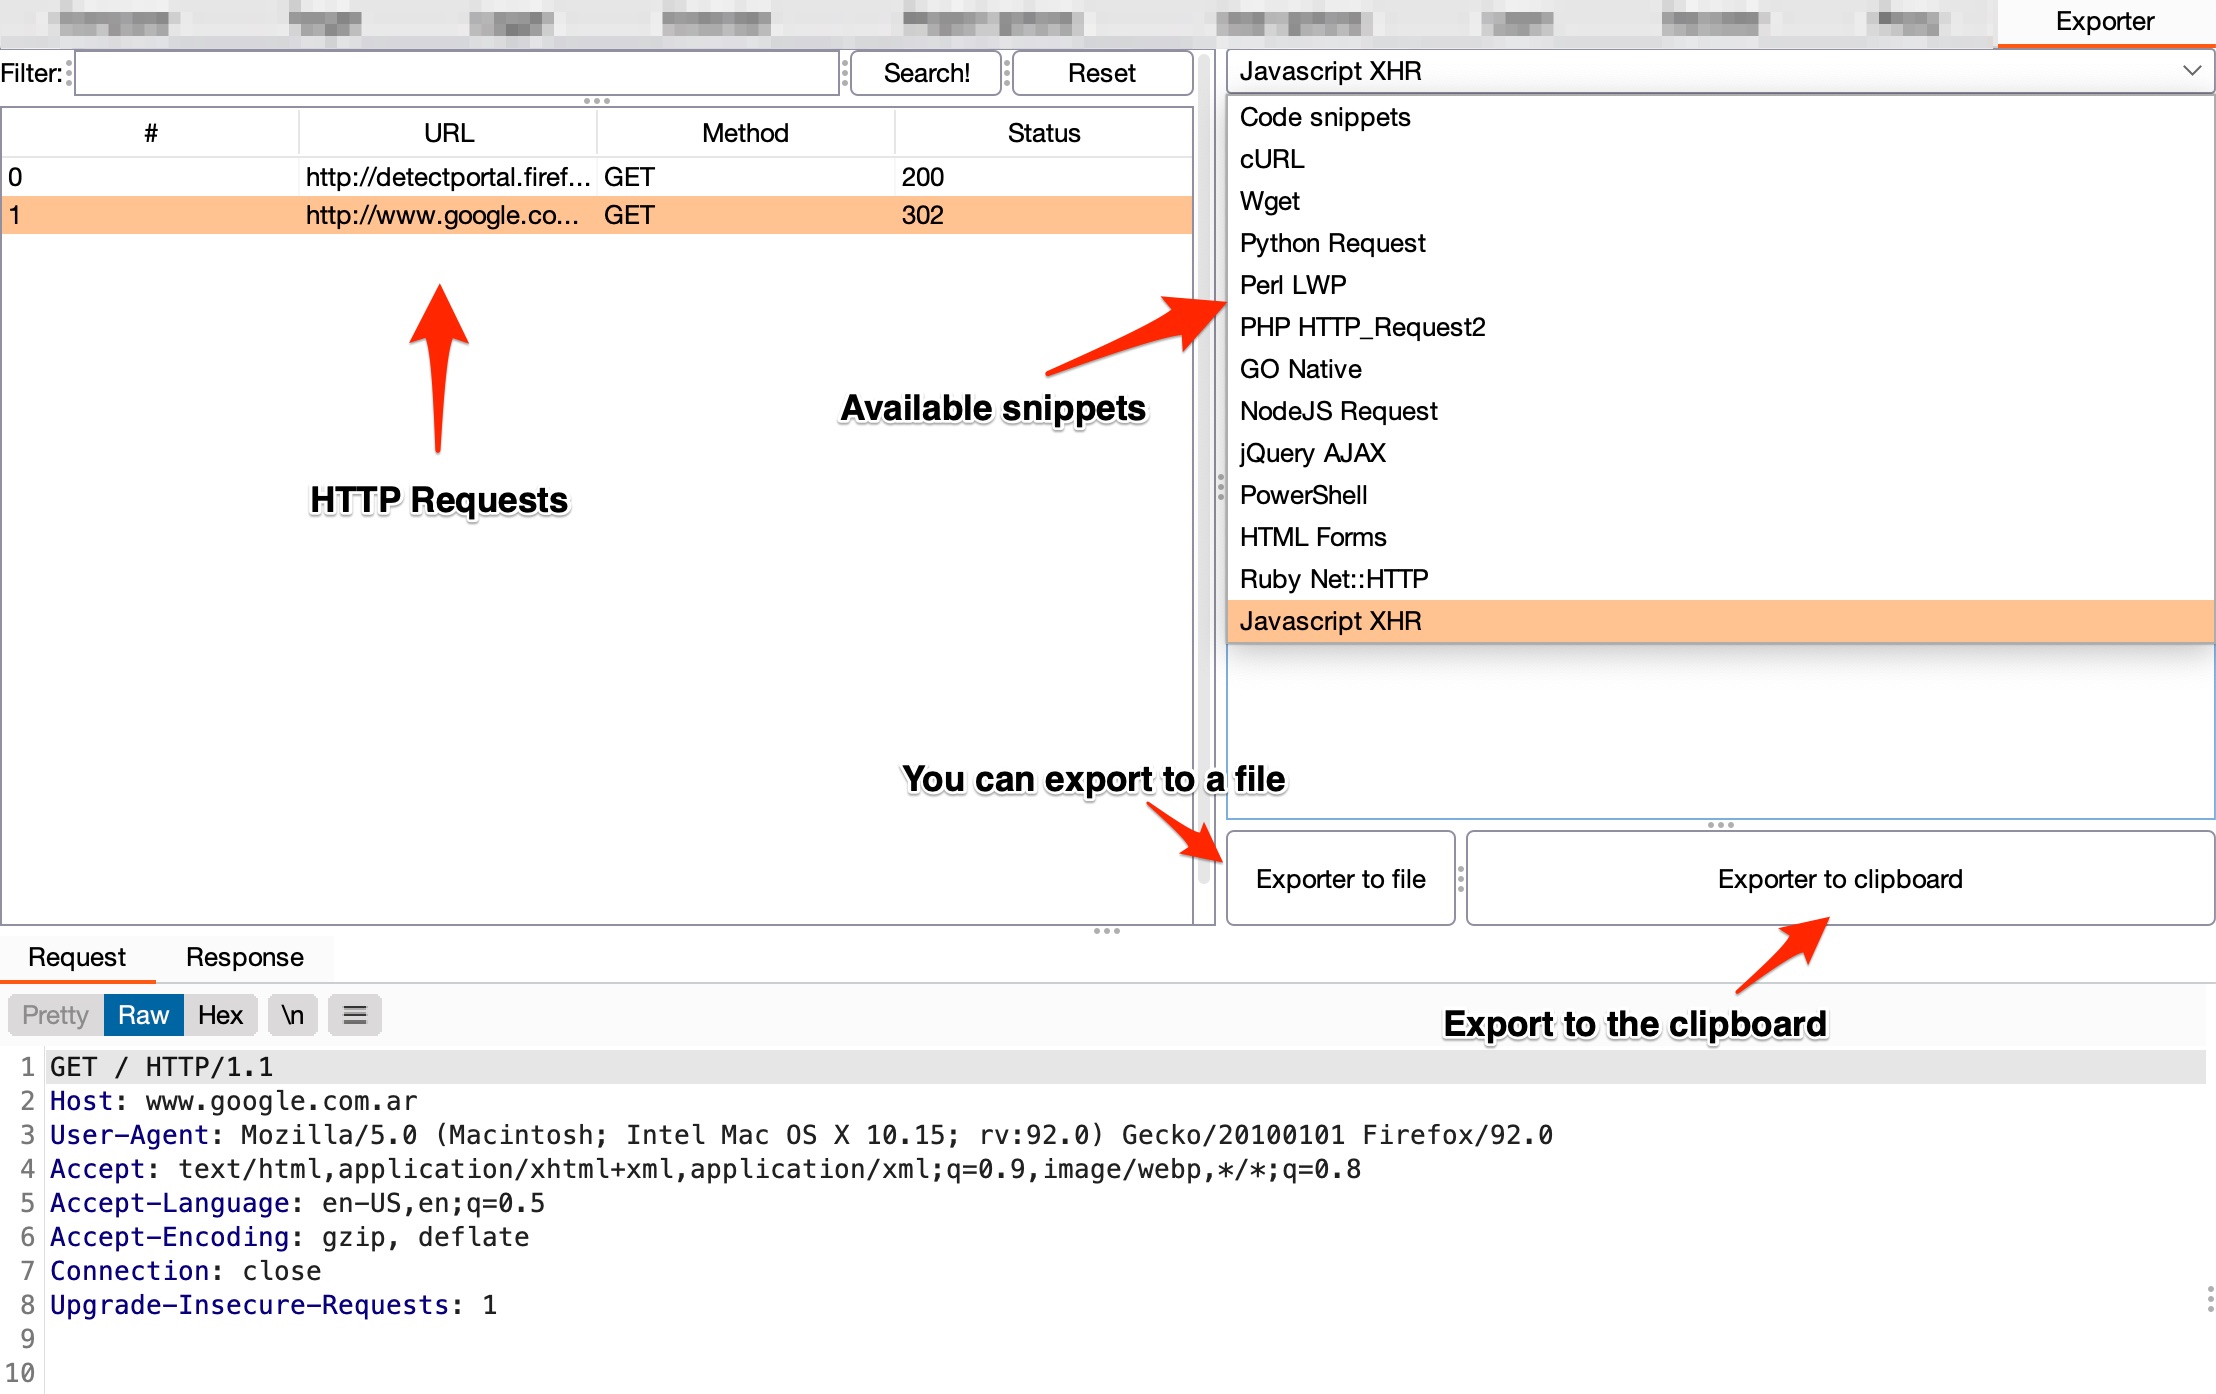

Screenshot_Exporter_02.jpg

Changelog v1.0 (11 de Outubro de 2021)

  • Correções de bugs: Erros de sintaxe.
  • Melhorias:
    • Adicionado suporte para HTML Forms, Ruby Net::HTTP, JavaScript XHR.
    • Adicionada uma aba chamada Exporter, onde você pode pesquisar e filtrar URLs, além de exportar de lá para um arquivo ou copiar para a área de transferência.
    • Suporte a requisições HTTPS.
    • Suporte a novas requisições POST, como multipart/form-data ou requisições XML.

Reportando bugs e colaboração

  • Por favor, utilize o GitHub Bug Report.
  • Se quiser colaborar, utilize o GitHub Feature Request.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →