Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Aegis — EDR de código aberto para agentes de IA. Monitoriza processos, acesso a ficheiros, atividade de rede e anomalias comportamentais em tempo real com 110 assinaturas de agentes e 73 regras de deteção. Apenas local, sem telemetria. | Kitploit
Ferramentas/GitHubGitHub/antropos17/aegis
Ferramentas DefensivasSegurança de RedeInteligência de AmeaçasAprendizado e EducaçãoResposta a IncidentesSegurança de IADetecção de Anomalias
GitHubantropos17/aegis

Aegis

EDR de código aberto para agentes de IA. Monitoriza processos, acesso a ficheiros, atividade de rede e anomalias comportamentais em tempo real com 110 assinaturas de agentes e 73 regras de deteção. Apenas local, sem telemetria.

Ver Repositório
14220205há 2 diasRevisado pelo Kitploit
Compartilhar
Site

AEGIS. Seus agentes têm acesso. Você merece visibilidade. Um painel de segurança local para agentes de codificação com IA.

AEGIS — Veja o que seus agentes de IA estão fazendo

Seus agentes têm acesso. Você merece visibilidade.

O AEGIS reúne a atividade local de agentes de IA em um único painel desktop. Acompanhe processos de agentes detectados como Claude Code, Codex, Cursor e outros, investigue observações de arquivos sensíveis e conexões de rede, e revise um projeto ou skill antes de executá-lo. Código aberto. Windows primeiro. Sem assinatura para monitoramento.

Baixe o beta para Windows →   ·   Explore o AEGIS   ·   Veja a interface

CI status MIT license Windows beta Monitoring data stays local

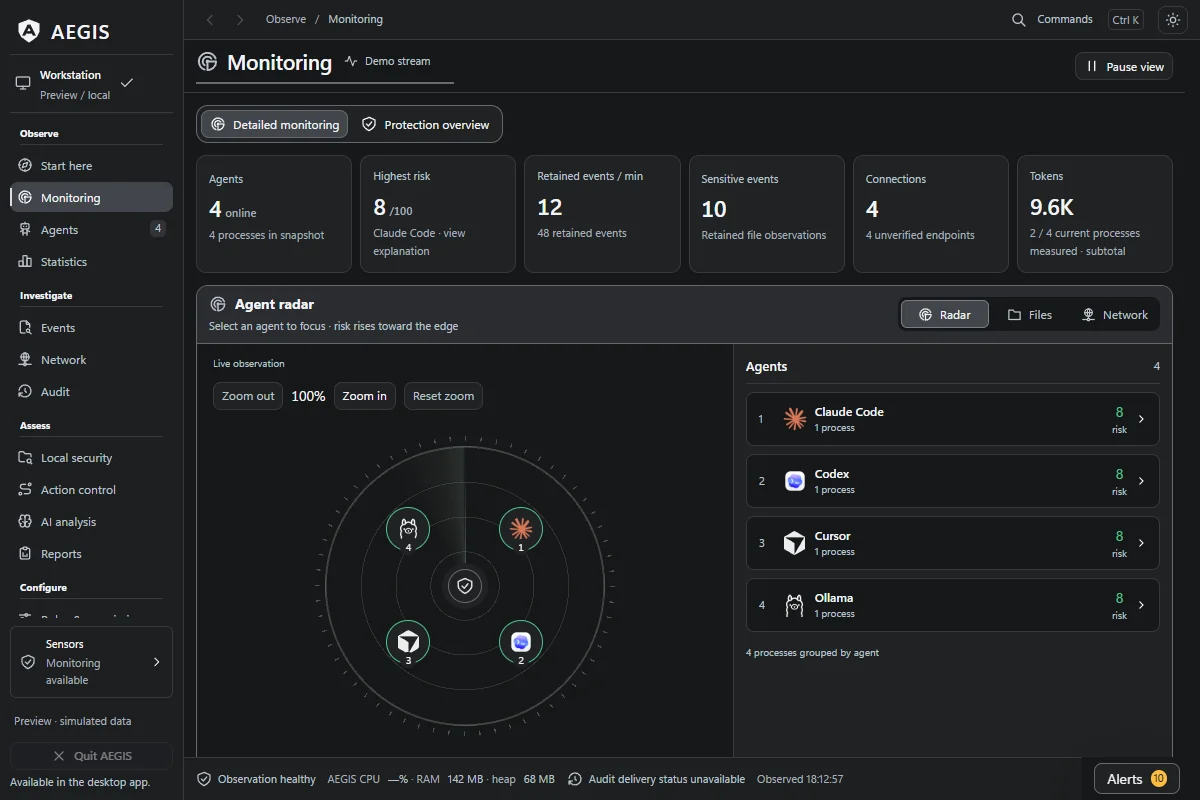
AEGIS Monitoring workspace: agent activity, resource charts and investigation tools

Prévia da interface com dados simulados, capturada em 11 de outubro de 2026. Capturas de tela e proveniência.

De “o que acabou de acontecer?” para algo que você pode inspecionar

  • Siga o agente por trás da atividade. Explore processos detectados, árvores pai/filho, observações de arquivos e endpoints TCP em um só lugar.
  • Investigue atividades sensíveis. Abra um alerta, examine suas evidências e atribuição, e mantenha um relatório para revisão posterior.
  • Verifique um projeto antes da próxima execução. Revise um projeto, skill ou perfil de agente selecionado em busca de achados estáticos, evidências de configuração e alterações desde um snapshot salvo.
  • Entenda o uso do Claude Code. Inspecione subtotais de tokens medidos de sessões locais correspondentes e custos estimados junto com gráficos de recursos.
  • Adicione controles onde você escolher. Configure políticas de ação explícitas e gateways MCP de validação para rotas selecionadas. Escopo e configuração.

O monitoramento funciona sem plugin de agente. Ele observa e registra; o bloqueio automático exige uma rota suportada configurada separadamente. O reconhecimento e a atribuição podem ser incompletos. O Windows é a plataforma principal; macOS e Linux permanecem experimentais. Capacidades e limites.

Instalar · Usar o AEGIS · FAQ · Roadmap · Documentação · Contribuir

Versão atual do código-fonte: 0.25.0-beta Cada instalador contém os recursos da sua tag de release. Verifique seu download · Prontidão do beta

Destaques da 0.25.0-beta

O beta para Windows publicado em 12 de novembro de 2026 (UTC) inclui um manifesto de instalador assinado e estas melhorias:

  • Escolha entre oito idiomas de interface. Inglês, português do Brasil, espanhol, francês, alemão, japonês, chinês simplificado e russo estão disponíveis em Configurações. Os seis novos catálogos usam traduções automáticas com correções direcionadas; mensagens ausentes recorrem ao inglês. Detalhes dos idiomas.
  • Leia notificações de anomalias traduzidas. Os toasts de anomalias agora usam o catálogo de tradução da interface, com fallback para inglês em mensagens ausentes.
  • Leia os resultados capturados no seu idioma selecionado. Os carimbos de data/hora de segurança local, de resultados importados e de captura de contêineres seguem o idioma de interface selecionado.

A versão mantém a substituição mais segura de exportação JSON/CSV, a incerteza explícita de preços, a comparação de resultados de segurança local e a rota de console do proprietário do Windows explicitamente configurada. As notas de versão também listam as atualizações de dependências de runtime e de desenvolvimento.

O registro de prontidão distingue a integridade da versão, as verificações de código-fonte e os cenários de runtime testados em pacotes anteriores específicos.

Comece aqui

Para uma primeira sessão no desktop: instale uma beta verificada, abra Monitoring enquanto seu agente de codificação é executado e, em seguida, selecione um agente para inspecionar sua atividade observada. Para uma revisão antes de executar código desconhecido, abra Local security e selecione a pasta do projeto. Nenhuma chave de API de provedor é necessária para esses fluxos de trabalho.

Seu próximo passoOnde ir
Explorar a interfaceVer capturas de tela sem instalar, ou executar a pré-visualização no navegador a partir do código-fonte. Ambos usam dados simulados.
Usar o aplicativo desktop do WindowsEscolher uma versão publicada e verificar seu instalador, depois seguir os fluxos de trabalho do desktop.
Ajudar a melhorar o AEGISEncontrar uma contribuição por habilidade, verificar PRs ativos para sobreposição, ou fazer uma pergunta.

O que o AEGIS faz

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →