Gateway de API on-premise para agentes de codificação de IA com atribuição de custos por engenheiro, orçamentos rígidos, governança de egresso (varredura de segredos/entidades), observabilidade de rotação de contexto e exportações prontas para auditoria. Executa dentro da sua VPC.
O plano de controle on-prem para agentes de codificação de IA. Atribuição de custo por engenheiro · orçamentos rígidos · governança de egresso · observabilidade de rotação de contexto · exportações prontas para auditoria — tudo dentro da sua VPC.


O Conduit fica entre seus agentes de codificação de IA (Claude Code, Cursor, Codex, Aider) e qualquer provedor que você já usa (Anthropic, OpenAI, Bedrock, Azure — ou sua implantação LiteLLM / Portkey existente). Uma variável de env para adotar, zero mudanças no cliente, prompts e completações nunca armazenados.
[Claude Code / Cursor / Codex]
         │  ANTHROPIC_BASE_URL=https://conduit.yourco.dev
         ▼
[Conduit]  vk_live_… (por engenheiro)
         │  medição · orçamentos · governança · auditoria · rotação de contexto
         ▼
[LiteLLM / Portkey / provedores diretos]
         │
         ▼
[Anthropic / OpenAI / Bedrock / Azure]
Visão geral — gastos, economia de cache, tokens, solicitações bloqueadas e sinalizadores de governança rapidamente.

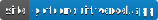
Aplicação de orçamento rígido — ultrapassar o limite retorna um 402 no gateway, antes que a requisição chegue ao provedor.
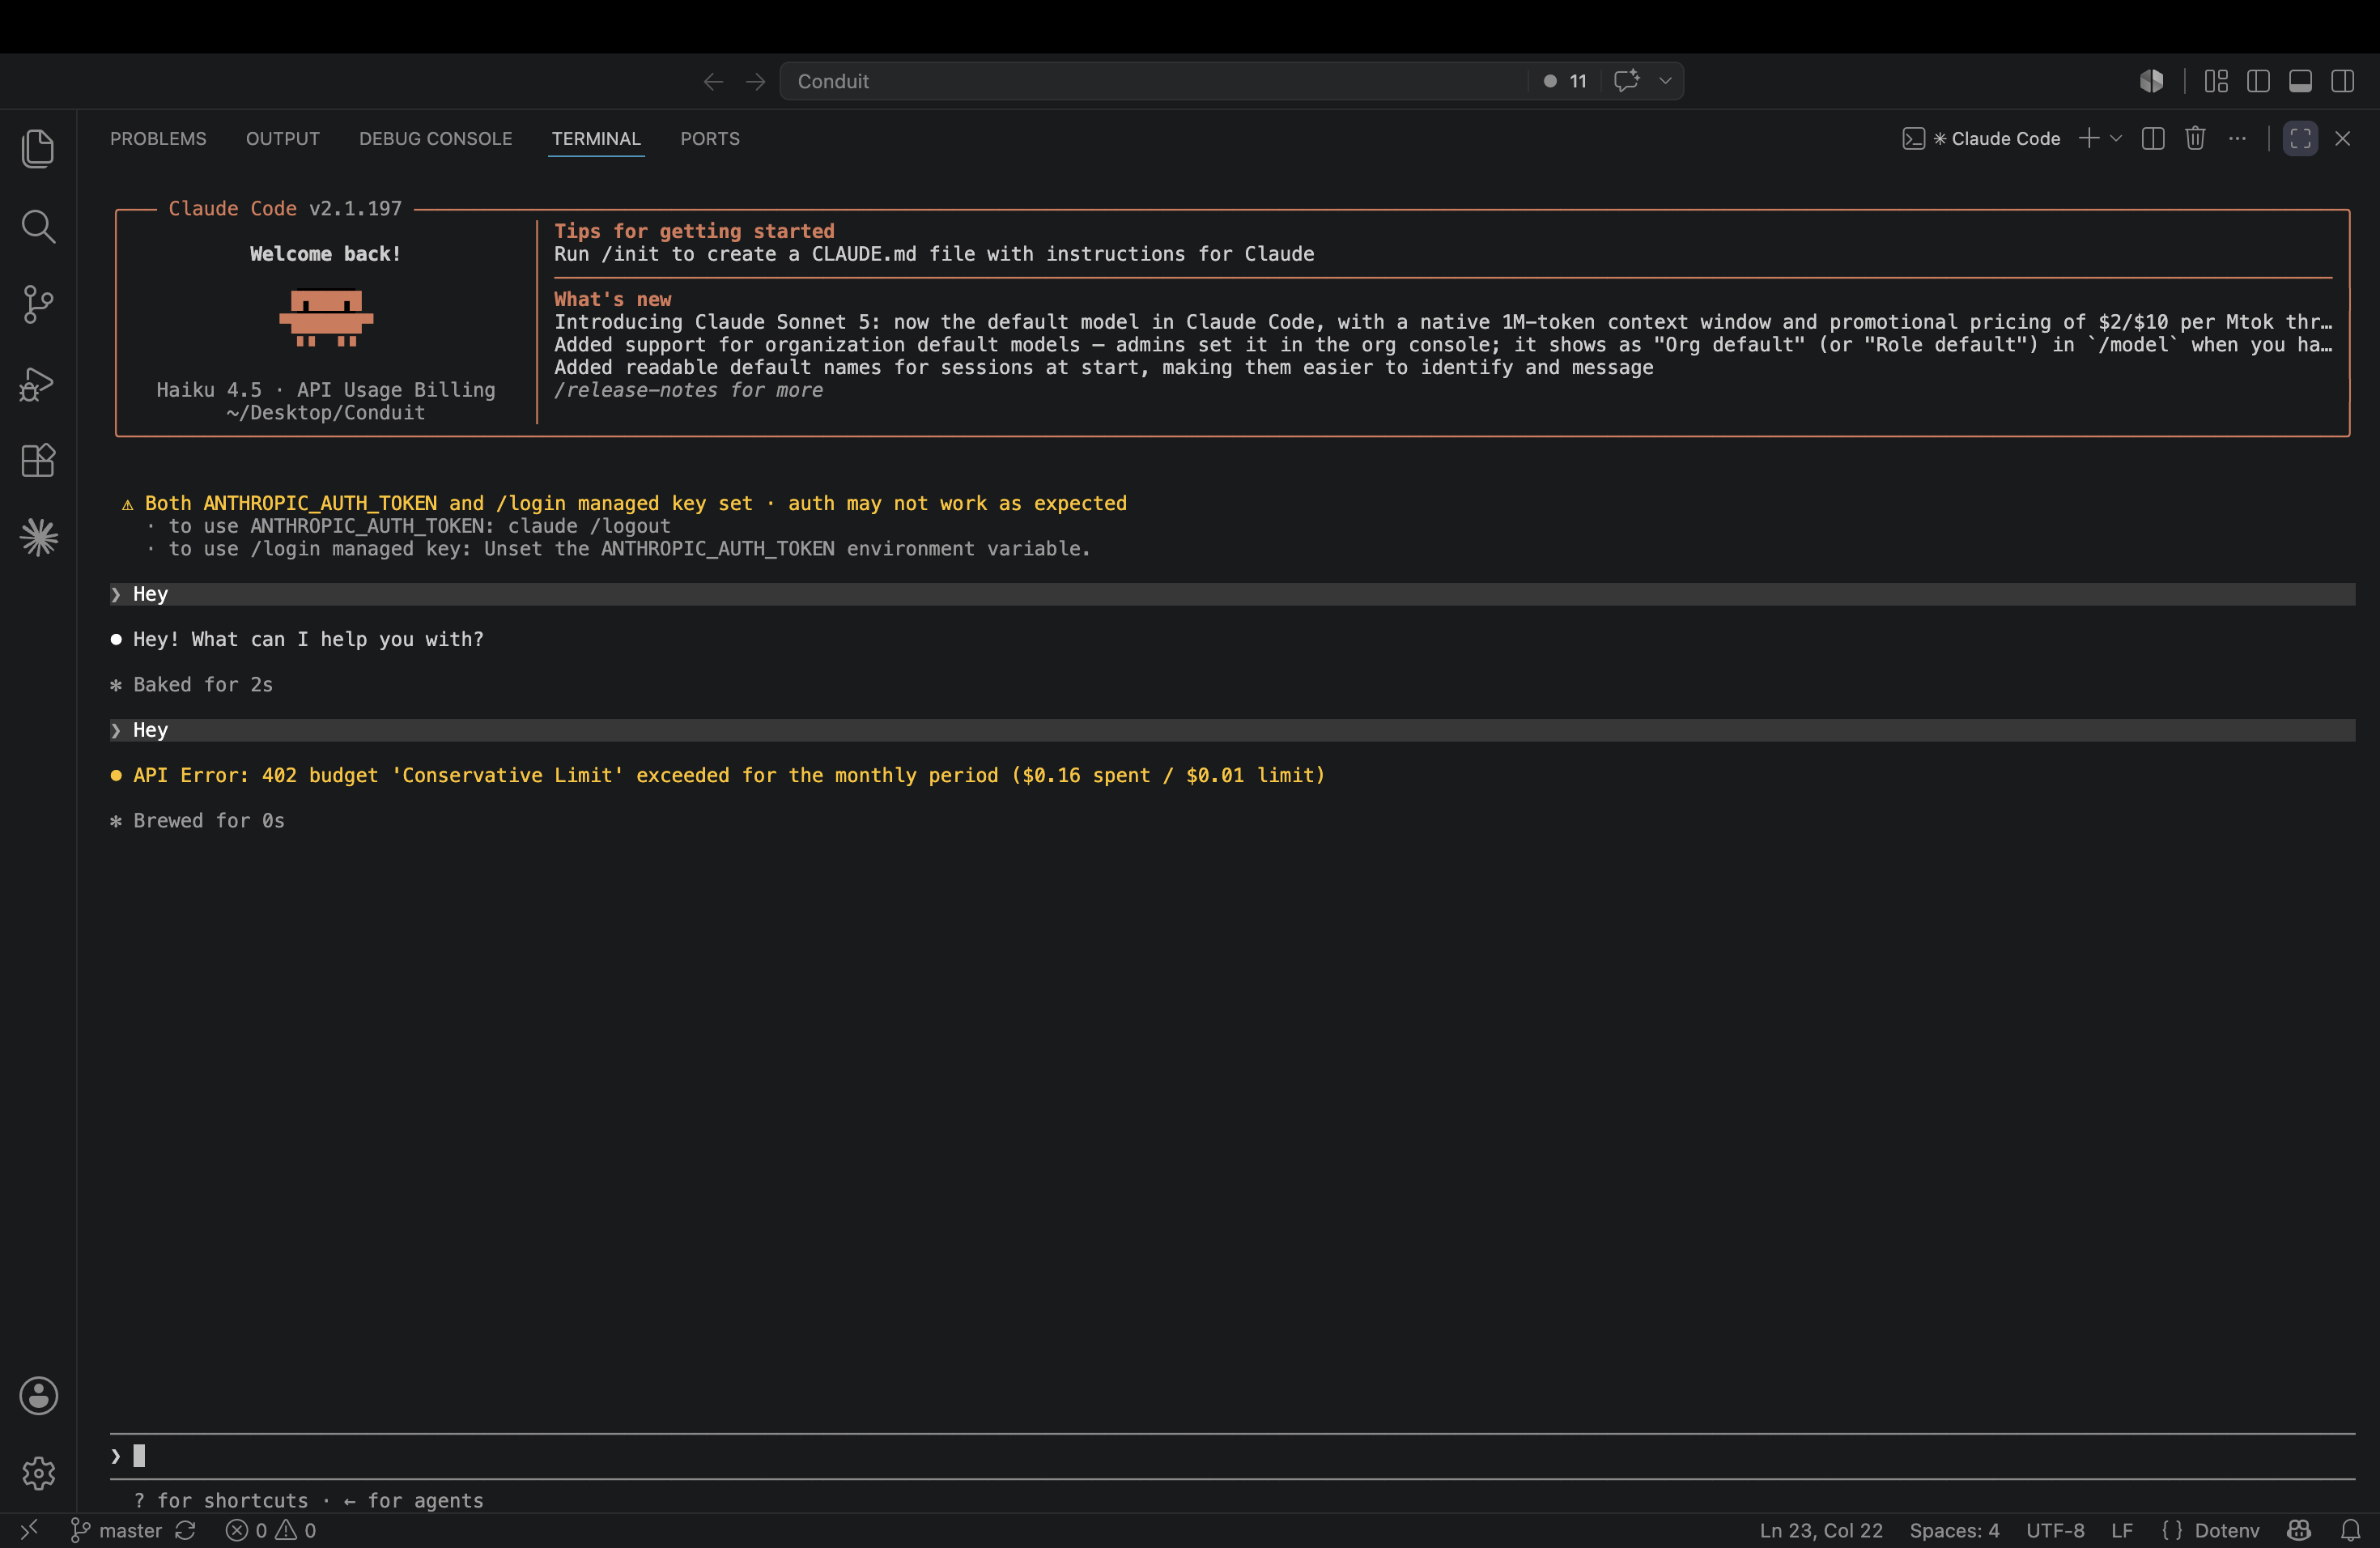
Governança de egresso — uma requisição carregando uma chave AWS é bloqueada com um 451; apenas a categoria é registrada, nunca o valor.
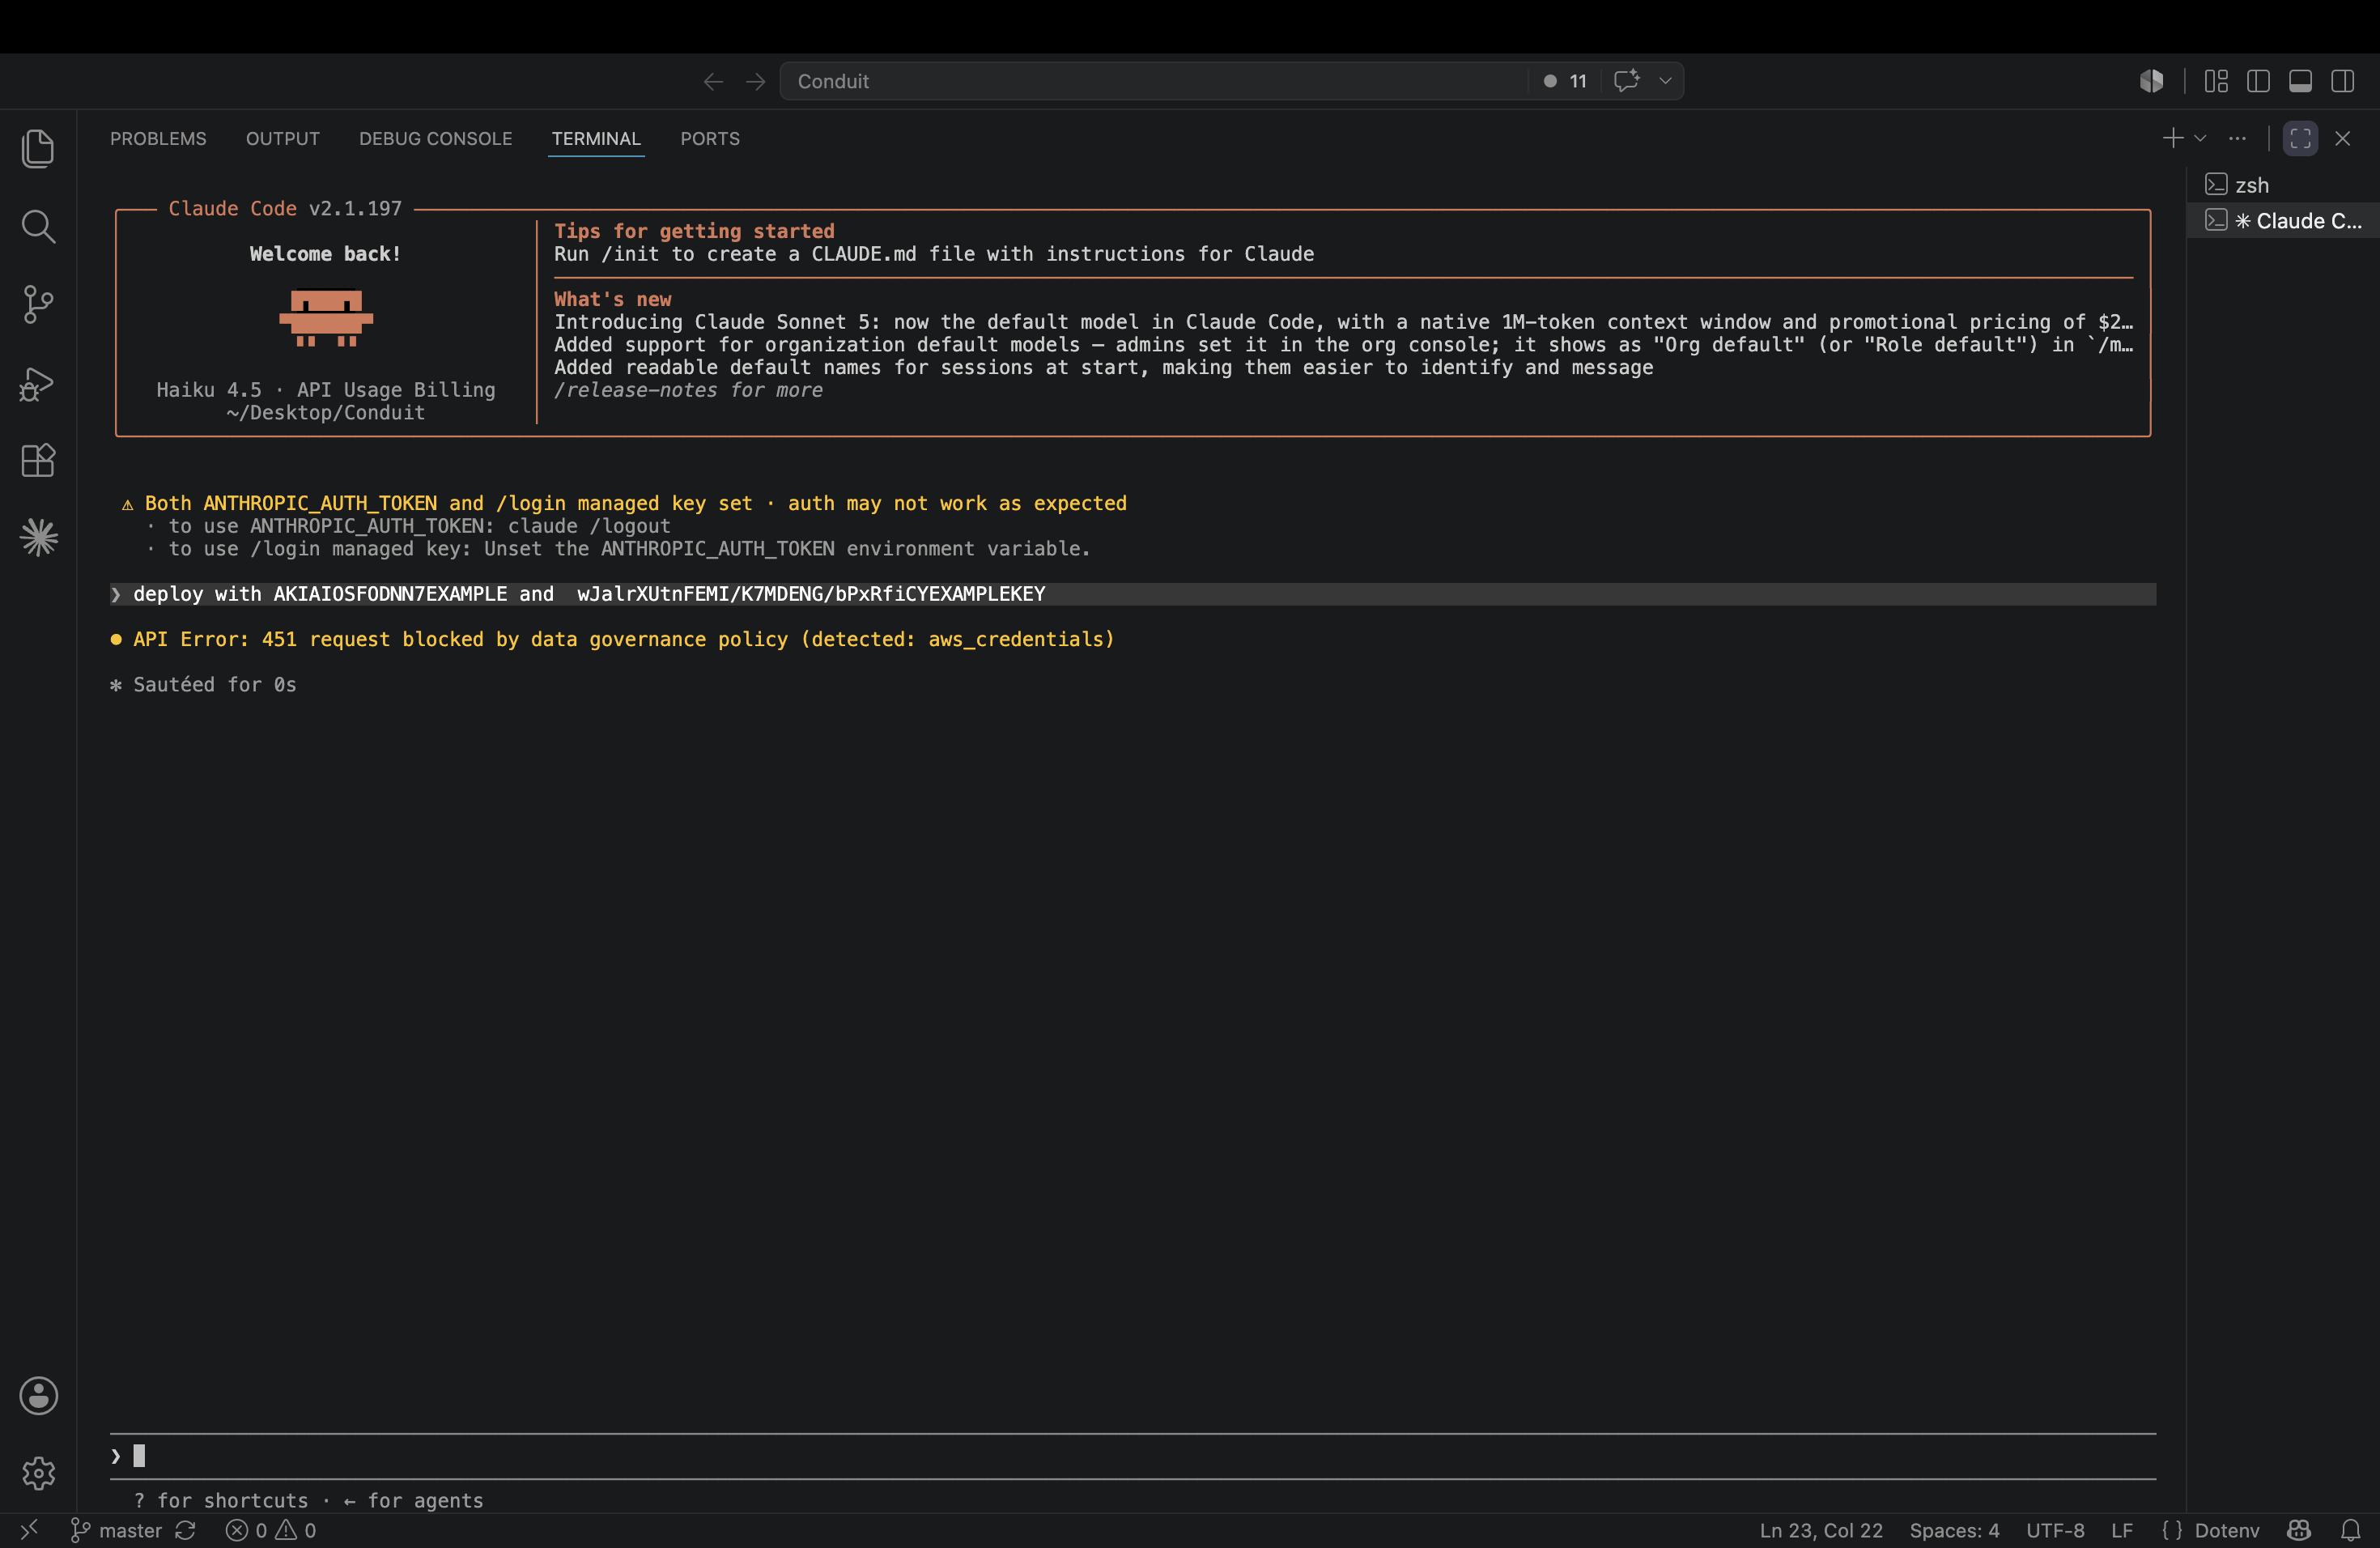
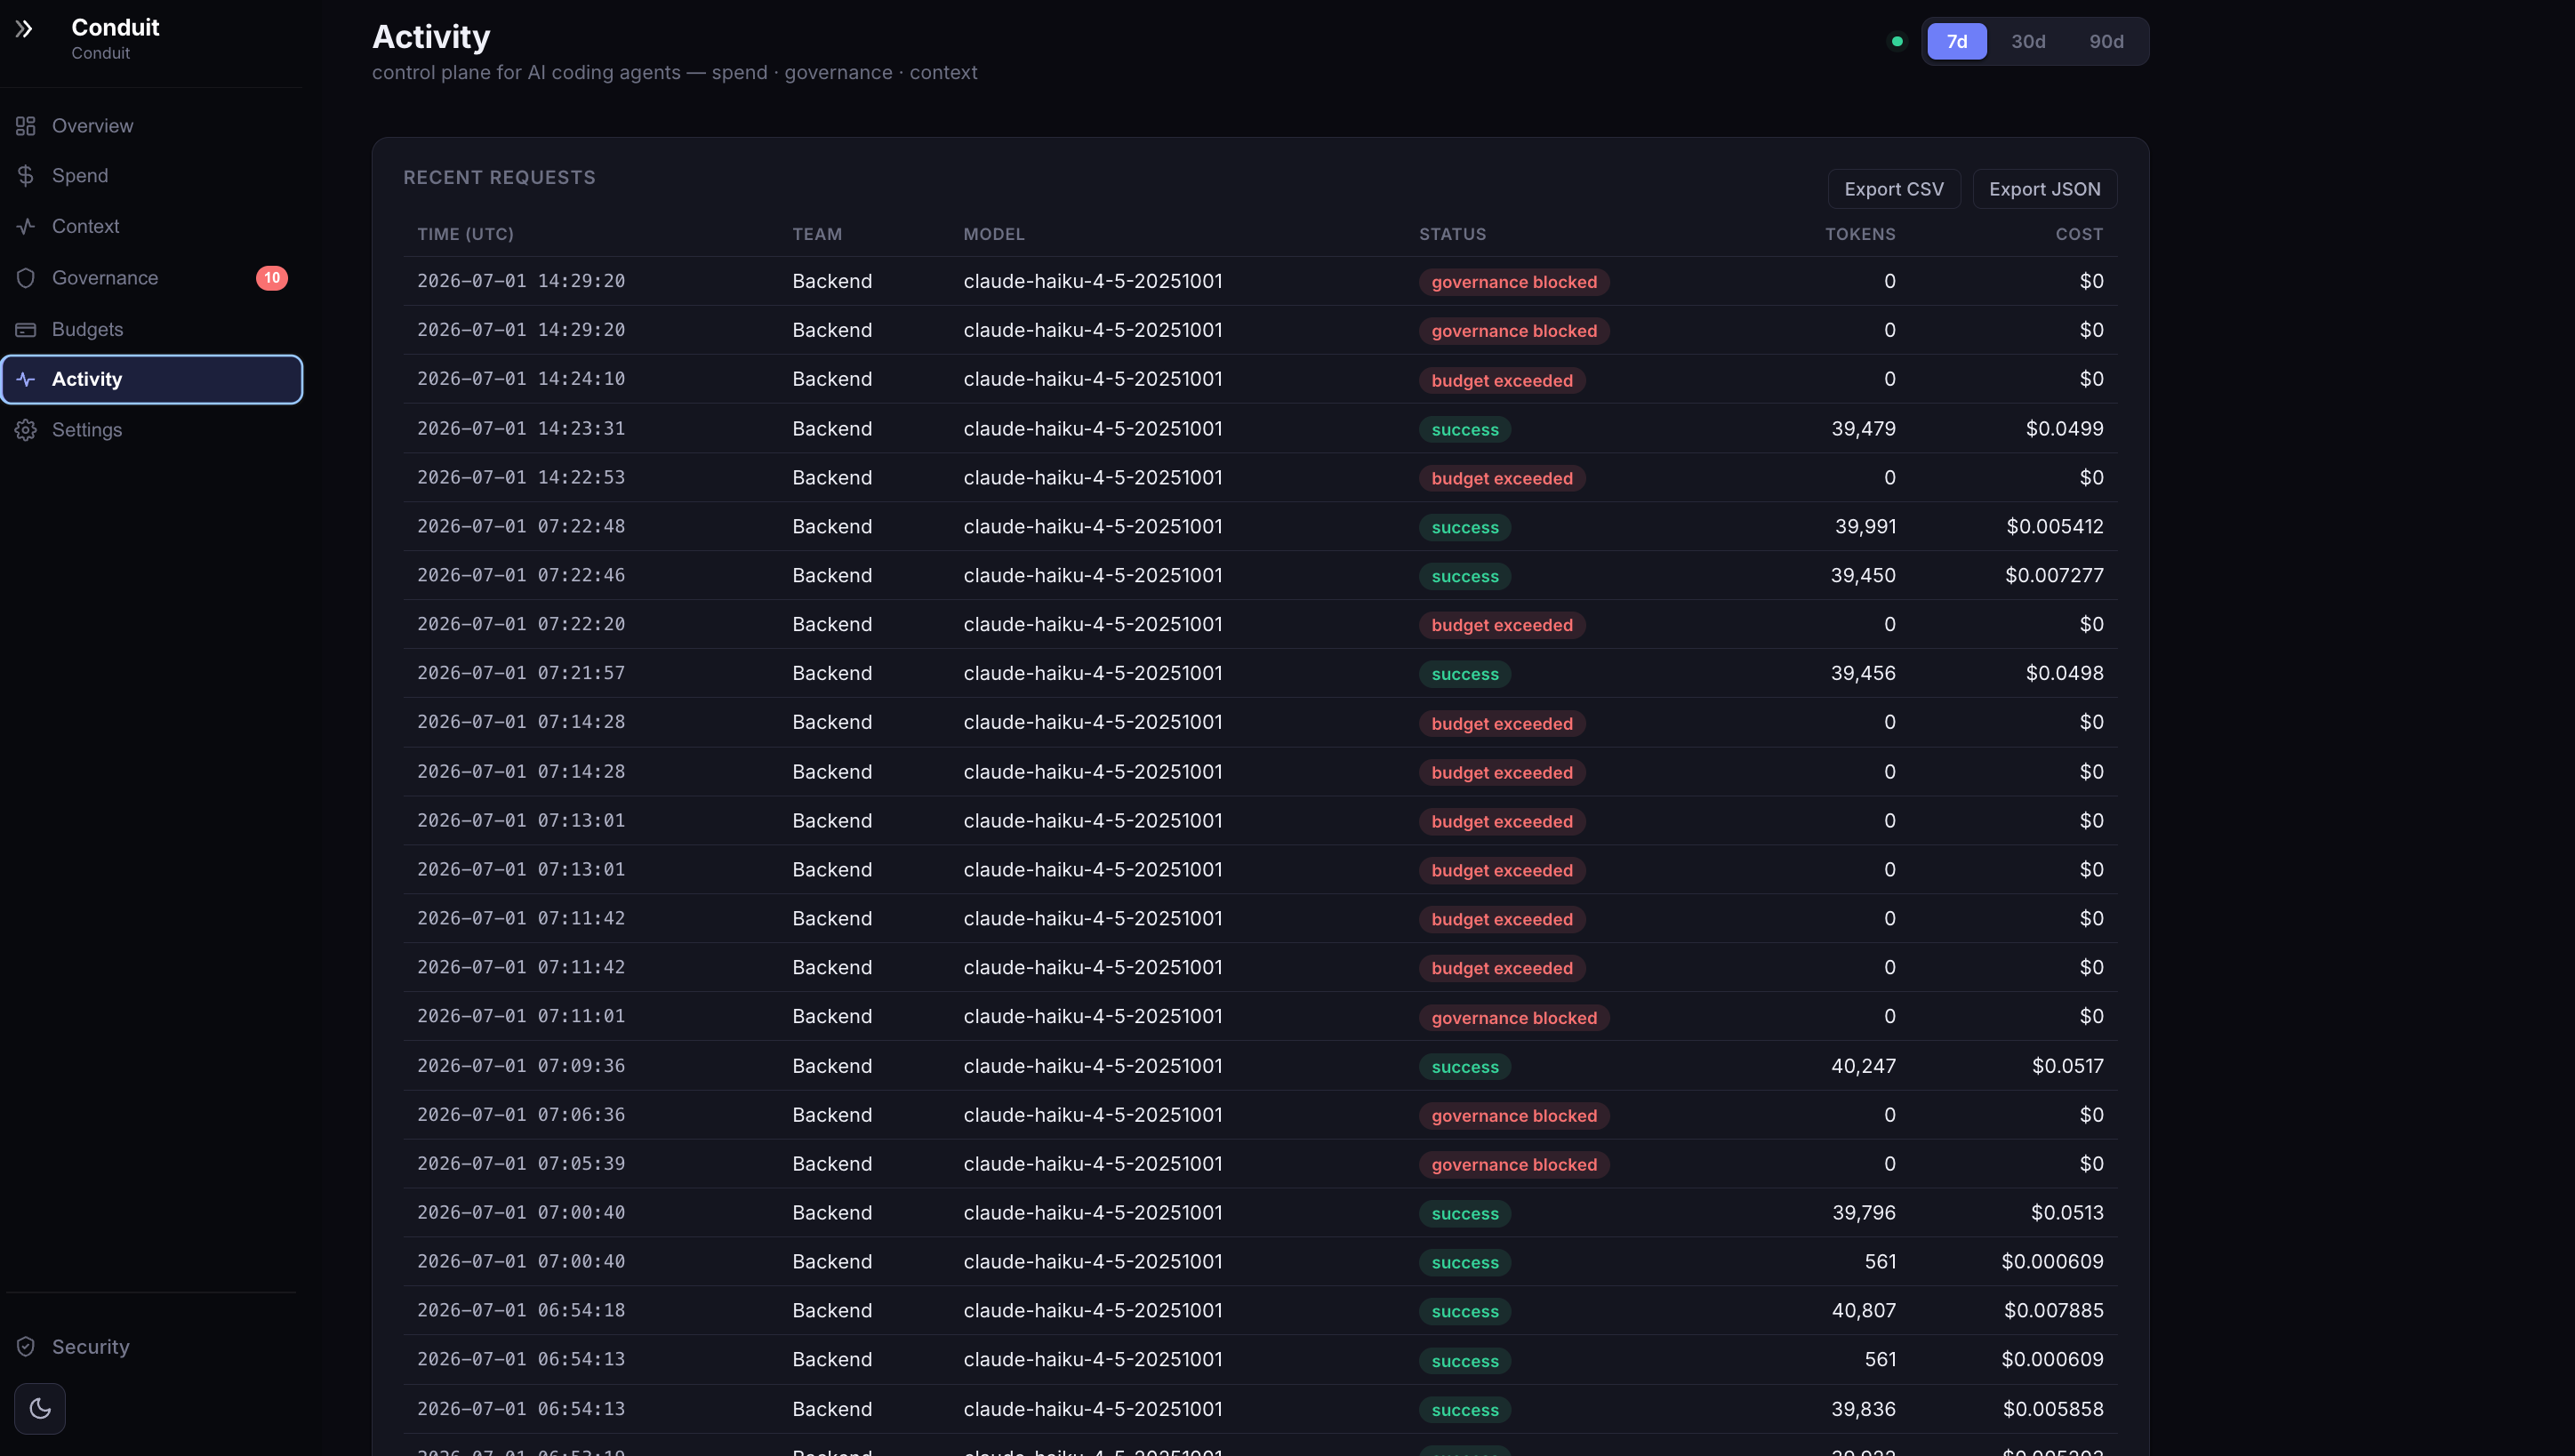
Atividade — cada requisição com um status distinto: sucesso · cache hit · rate limited · modelo bloqueado · orçamento excedido · governança bloqueada.
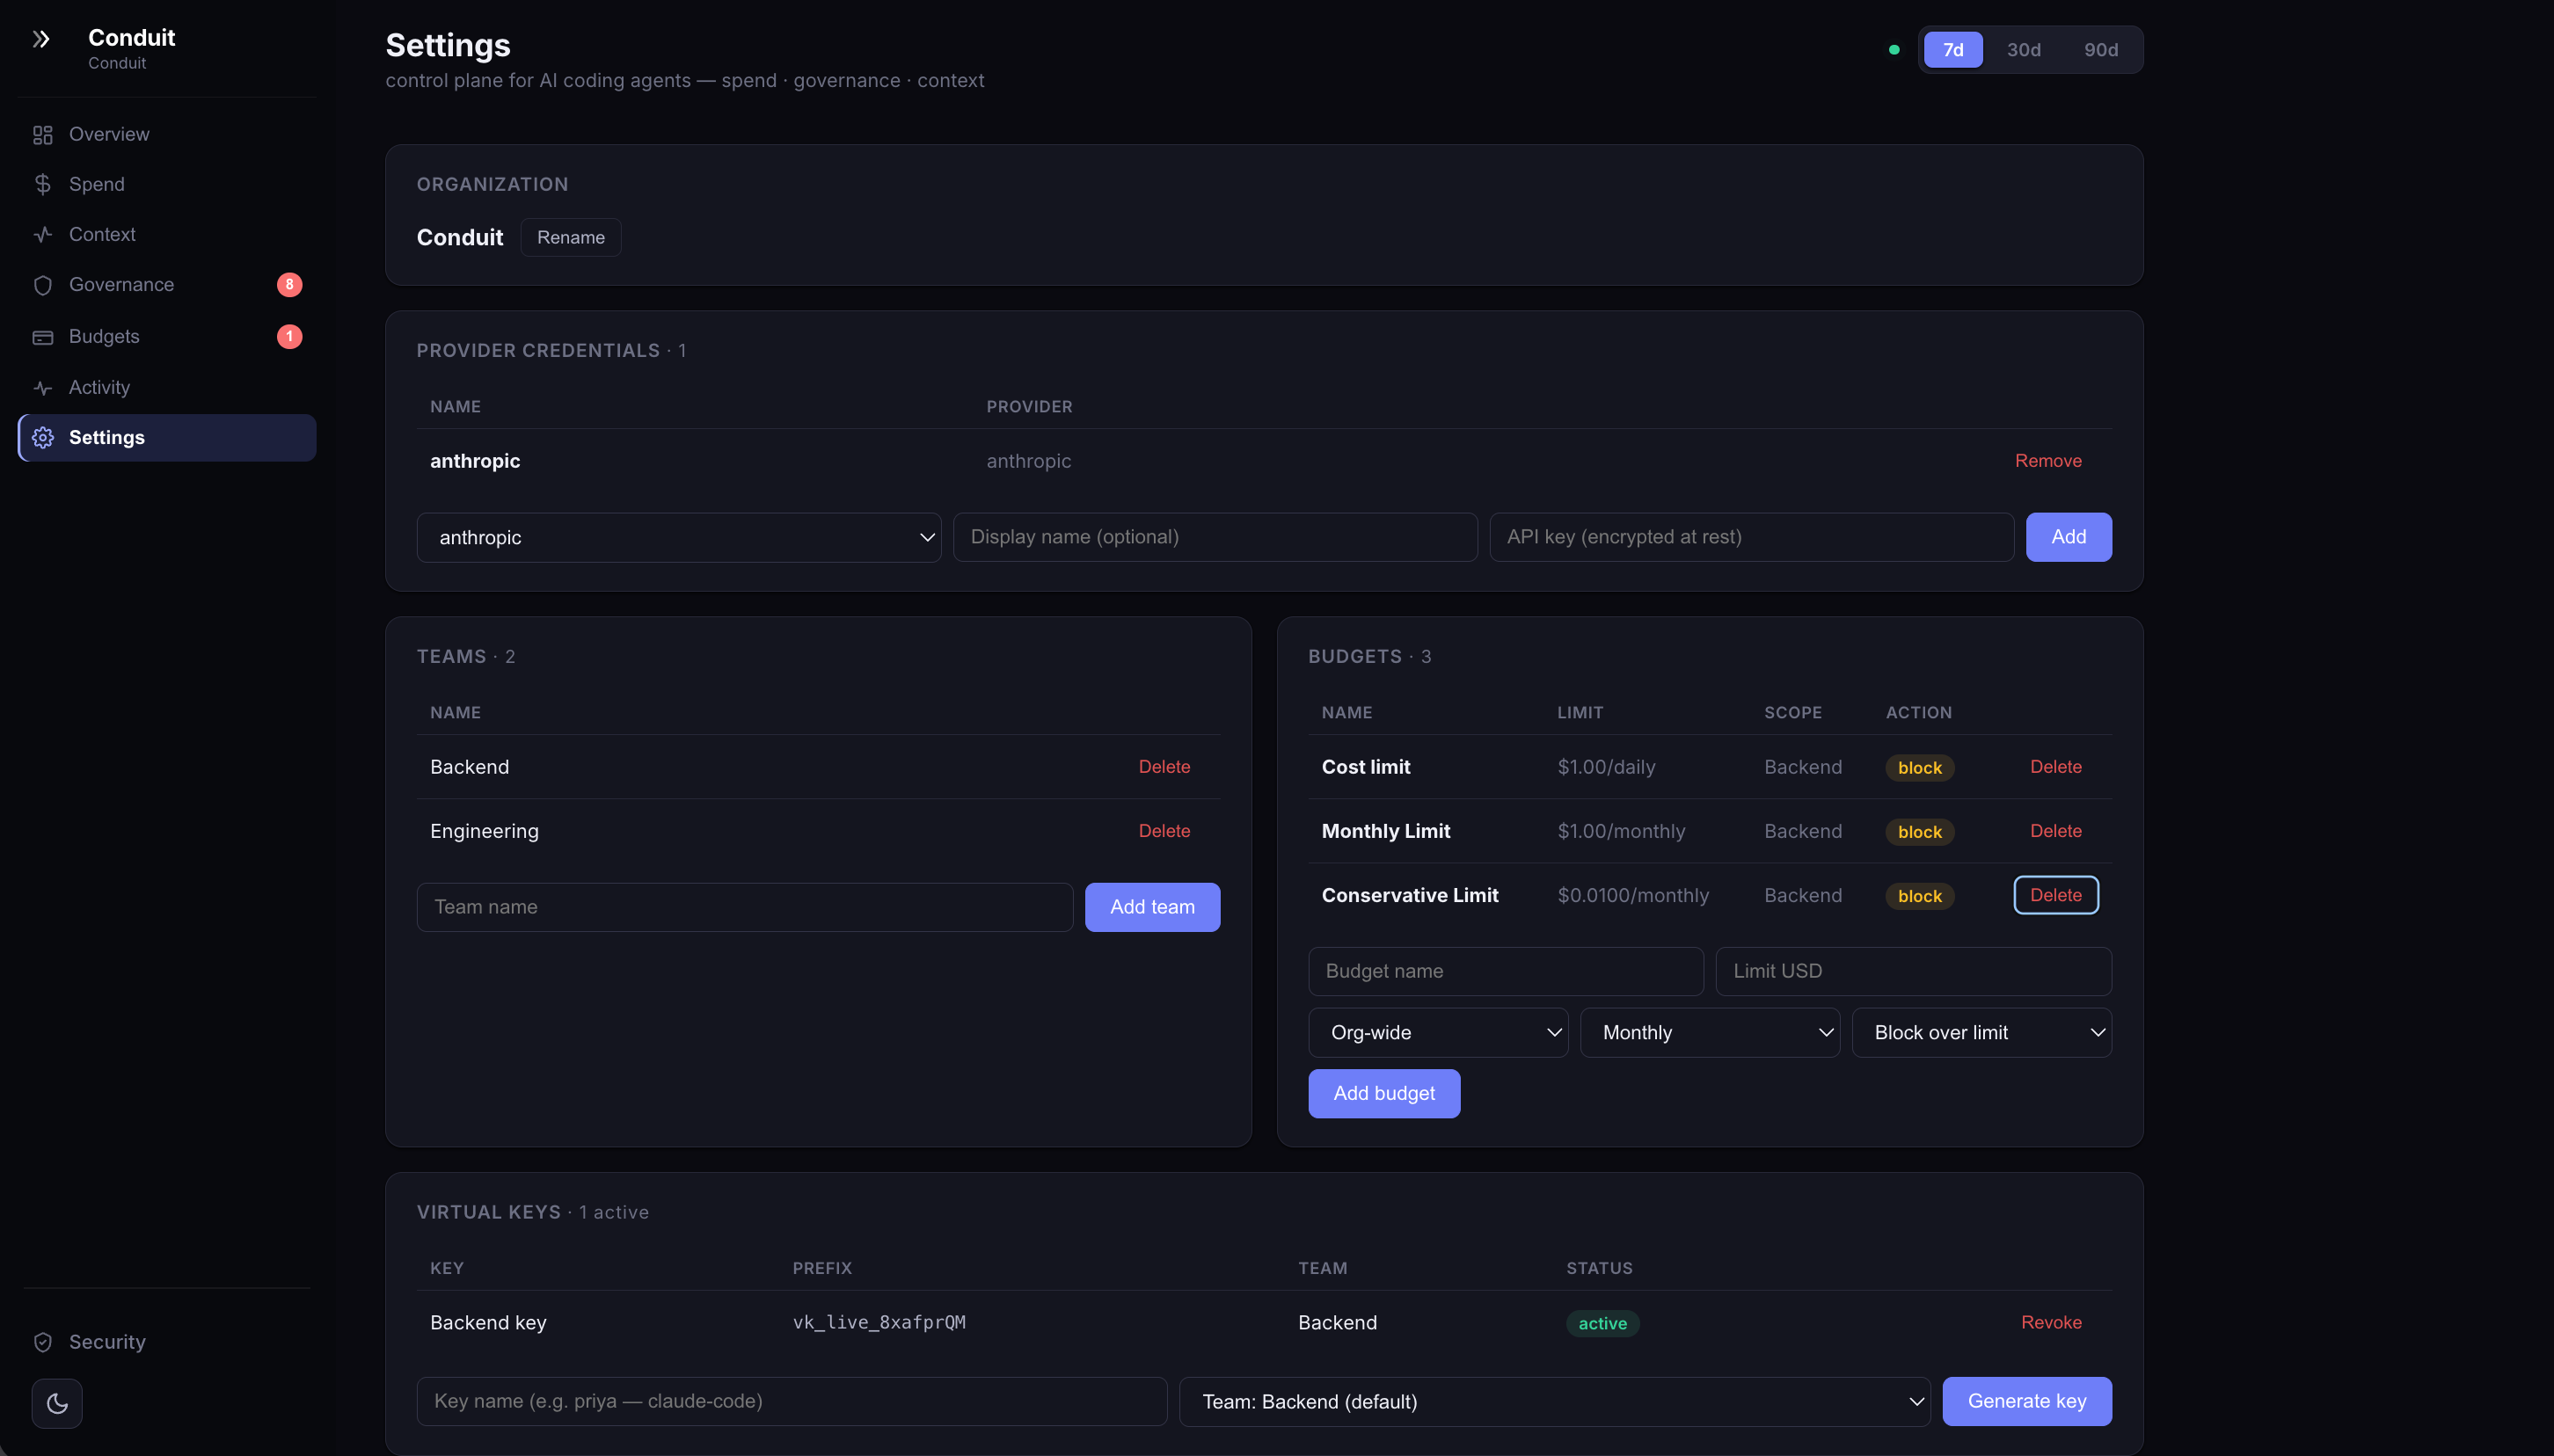
Configurações — CRUD completo para organização, credenciais do provedor, equipes, orçamentos e chaves virtuais.
Os endpoints privados Bedrock / Vertex / Azure + BAAs sem treinamento resolvem o canal para o fornecedor. Eles não informam à equipe financeira quem gastou os $40k, não capturam segredos na saída, não fornecem um registro para auditores e não mostram onde a rotação de contexto está queimando seu orçamento de tokens. Essa é a lacuna que o Conduit preenche — sem nunca ver seus prompts.
Baixa as imagens assinadas mais recentes do GHCR (verificável via cosign verify, veja Postura de segurança).
# 1. Obter o arquivo compose + template env (nenhum clone completo necessário)
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/docker-compose.yml -o docker-compose.yml
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/.env.example -o .env

# 2. Gerar uma chave de criptografia mestre real
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

# 3. Baixar as imagens assinadas + iniciar
docker compose --profile app pull
docker compose --profile app up -d

# 4. Executar migrações + semear o livro de preços (uma vez)
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing

# → abrir http://localhost:3000/setup → criar organização / credencial / equipe / chave virtual
Fixar em uma versão específica exportando GATEWAY_IMAGE e CONTROL_PLANE_IMAGE antes de up:
export GATEWAY_IMAGE=ghcr.io/anee769/conduit-gateway:v0.1.0
export CONTROL_PLANE_IMAGE=ghcr.io/anee769/conduit-control-plane:v0.1.0
git clone https://github.com/anee769/conduit && cd conduit
cp .env.example .env
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

docker compose --profile app up -d --build
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing
export ANTHROPIC_BASE_URL=http://localhost:4000
export ANTHROPIC_AUTH_TOKEN=vk_live_…       # chave virtual do /setup
claude                                       # ou cursor / codex / aider
Passo a passo completo do zero em INSTALL.md.
| Você executa hoje | Configure o upstream do Conduit como |
|---|---|
| LiteLLM (qualquer modelo, qualquer provedor) | UPSTREAM_ANTHROPIC_URL=http://litellm:4000 → passo a passo completo: docs/run-with-litellm.md |
| Portkey | Aponte UPSTREAM_OPENAI_URL / UPSTREAM_ANTHROPIC_URL para a URL base do seu Portkey |
| Anthropic / OpenAI direto | Padrão — nada a configurar |
| AWS Bedrock | Configure uma credencial Bedrock em /setup; o Conduit assina requisições com SigV4 |
| Azure OpenAI | Configure uma credencial Azure (nome da implantação + api-version) em /setup |