

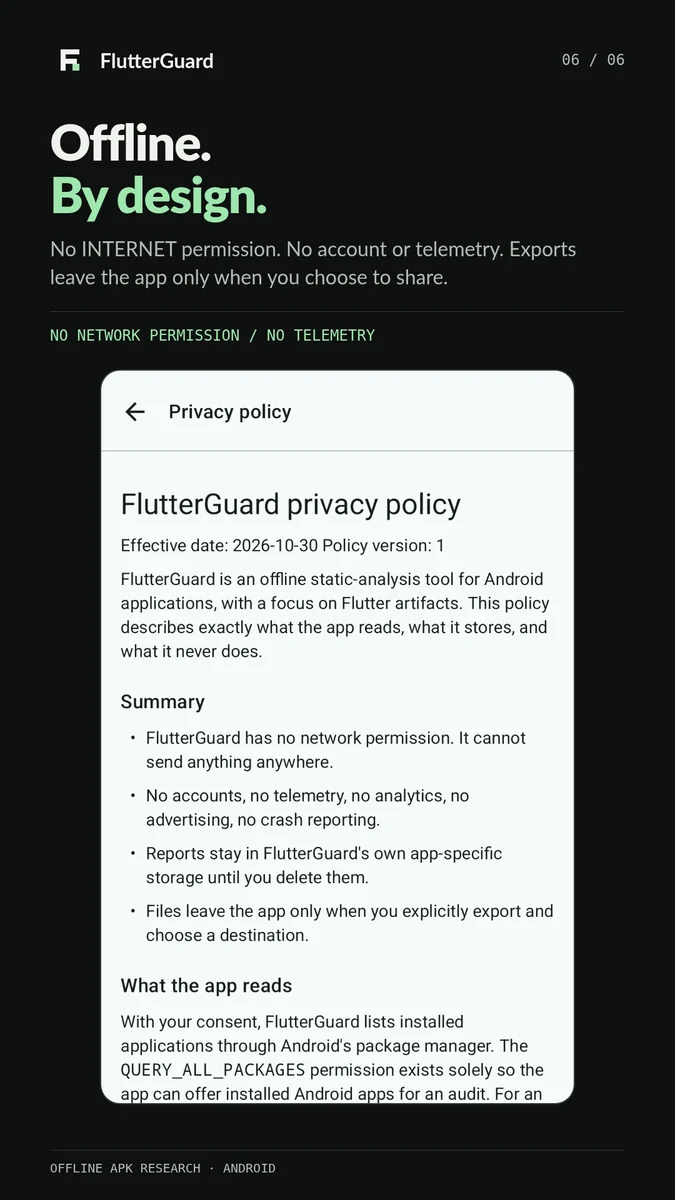
Auditorias de segurança offline para APKs Flutter no Android. Inspeciona permissões, SDKs, endpoints e potenciais segredos. Sem root, conta, anúncios ou analytics.
Auditoria de segurança no dispositivo para aplicativos Flutter — sem root, sem PC, sem rede.
Inspecione um aplicativo Flutter instalado ou escolha um arquivo APK. Obtenha um inventário de artefatos, riscos de manifesto, endpoints incorporados, possíveis segredos e um relatório A–F baseado em evidências. Achados estáticos são pistas a investigar, não prova de uma vulnerabilidade.



Baixar APK · Google Play (quando disponível) · Política de privacidade
Aplicativos Flutter escondem sua lógica em libapp.so, distribuem um kernel Dart de 100 MB em builds de debug e
enterram chaves de API em assets, resources.arsc e bibliotecas de bridge nativas. O conselho habitual —
"descompile no seu desktop com esta toolchain" — é lento, falha em snapshots AOT
ofuscados e exige um Dart SDK compatível.
O FlutterGuard faz a parte que funciona a partir do celular: ele lê o APK que o sistema operacional já expõe,
analisa os formatos que importam (XML binário, resources.arsc, strings DEX, pool de strings do libapp.so,
kernel_blob.bin, NOTICES.Z, arquivos env, blobs X.509) e produz um relatório com
evidências — tudo offline, sem root, sem interceptação.
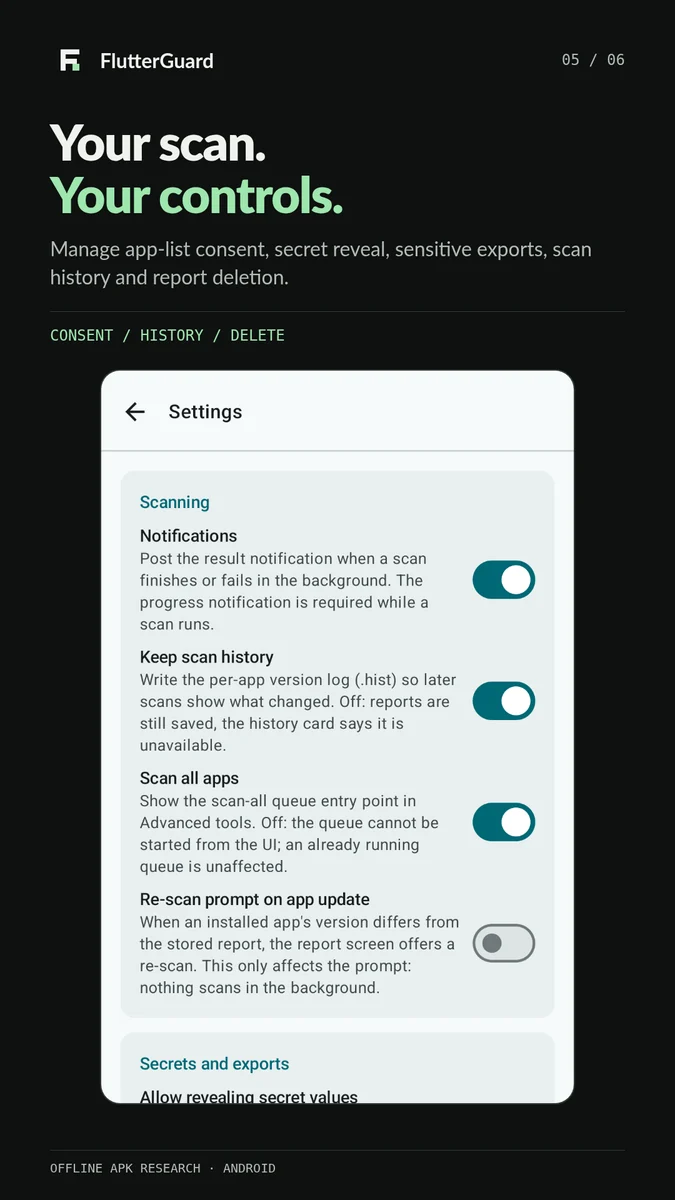
Ele foi feito para ser executado repetidamente: cada varredura é registrada e mantida, então a segunda varredura informa o que mudou entre duas versões do mesmo aplicativo. É nesse diff que estão os achados reais.
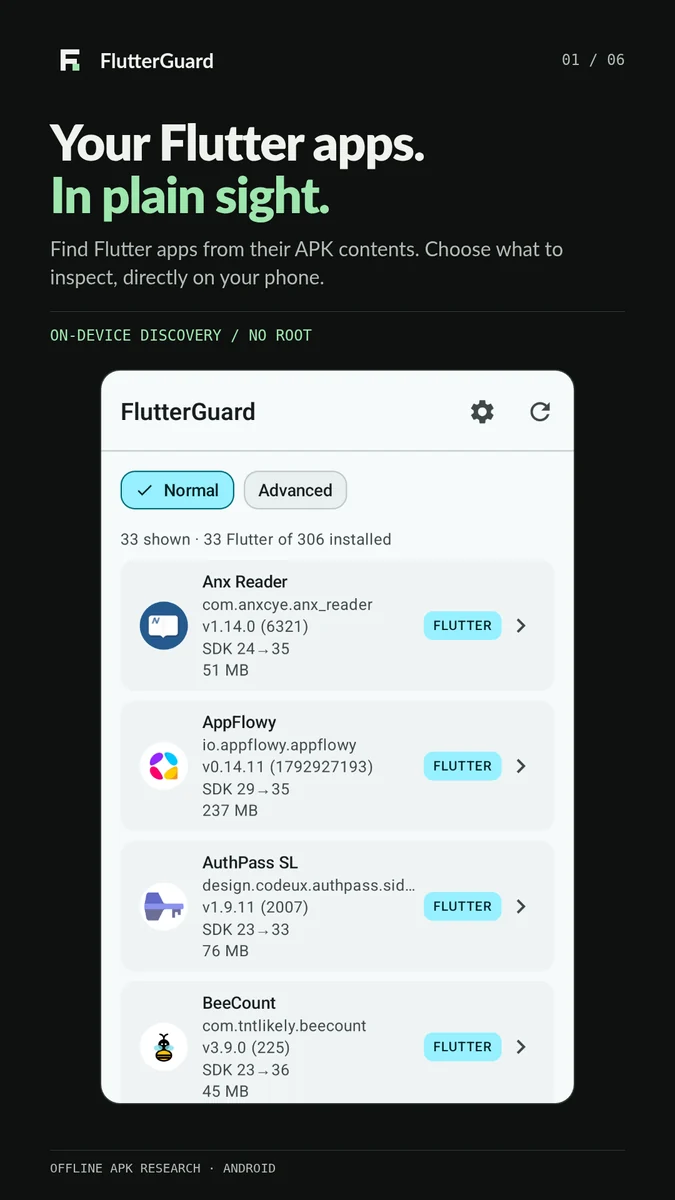
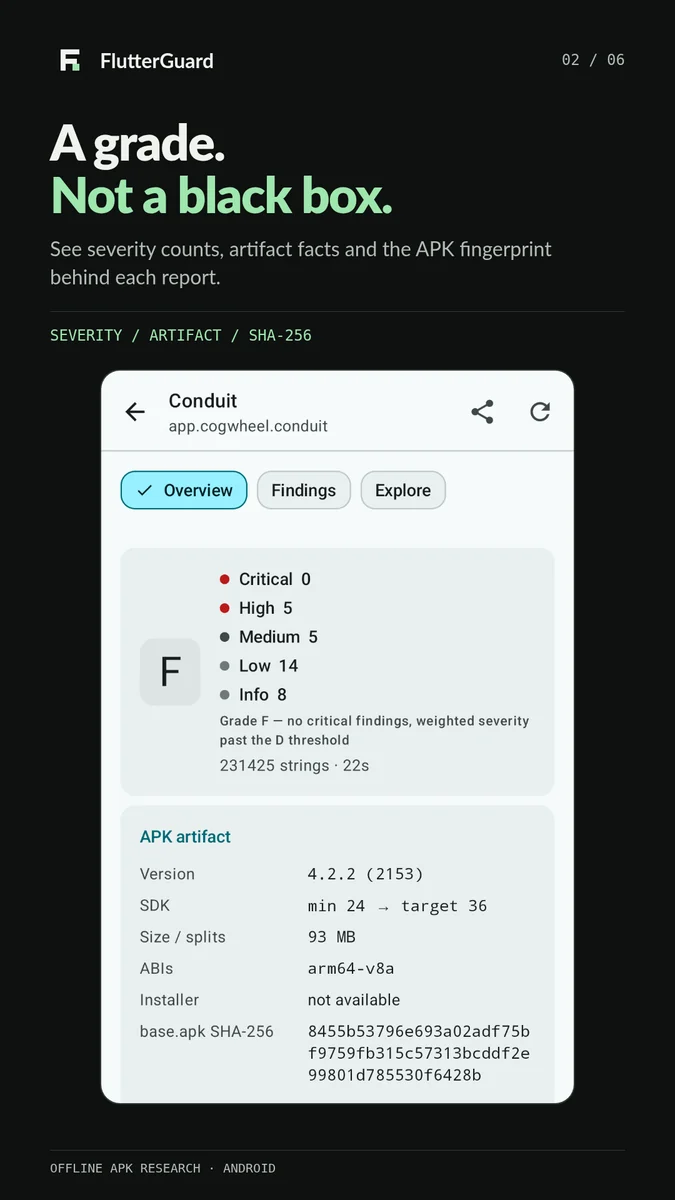
| Inventário do aplicativo | Nota do relatório | Achados |
|---|---|---|
 |  |  |
| Serviços e SDKs | Configurações | Privacidade |
|---|---|---|
 |  |  |
Recursos da loja e texto da listagem · Ícone do aplicativo · Gráfico de destaque
Selecione uma imagem para ver a prévia em tamanho real da loja.
Artefato — pacote, versão, faixa de SDK, ABIs, tamanho, contagem de splits, hash do APK base, cada biblioteca nativa com seu tamanho e prefixo SHA-256, instalador, esquema de assinatura (v1/v2/v3/v4), DN do signatário e impressões digitais do certificado, detecção de certificado de debug.
Especificidades do Flutter — se é realmente Flutter, AOT ou debug (kernel JIT), tamanho do kernel_blob.bin,
presença de snapshot JIT, versão do motor Dart, estado de ofuscação, inventário de pacotes Dart recuperado de
NOTICES.Z e URIs package:, e uma impressão digital que você pode passar para um acompanhamento no desktop
(Blutter/reFlutter precisam da build exata do motor).
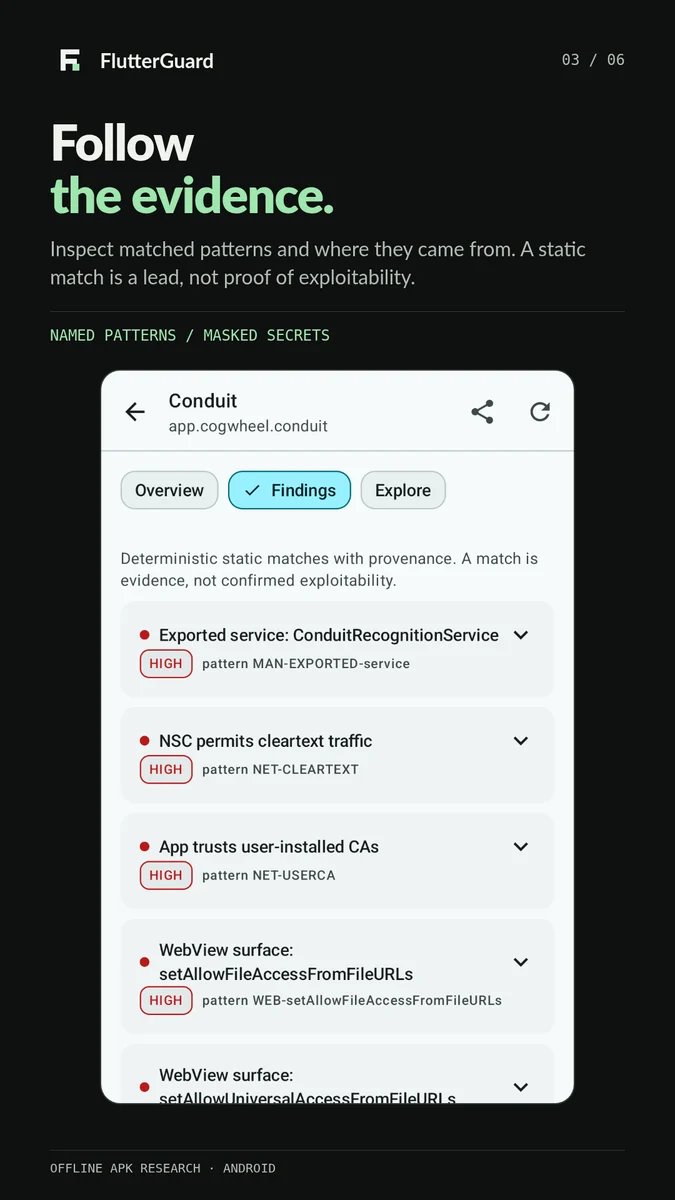
Risco de manifesto — permissões, activities/services/receivers/providers exportados, debuggable, backup, política de texto claro, configuração de segurança de rede (base-config vs domain-config, texto claro somente em loopback, confiança em CA do usuário, conjuntos de pin, debug-overrides), deep links agregados por esquema.
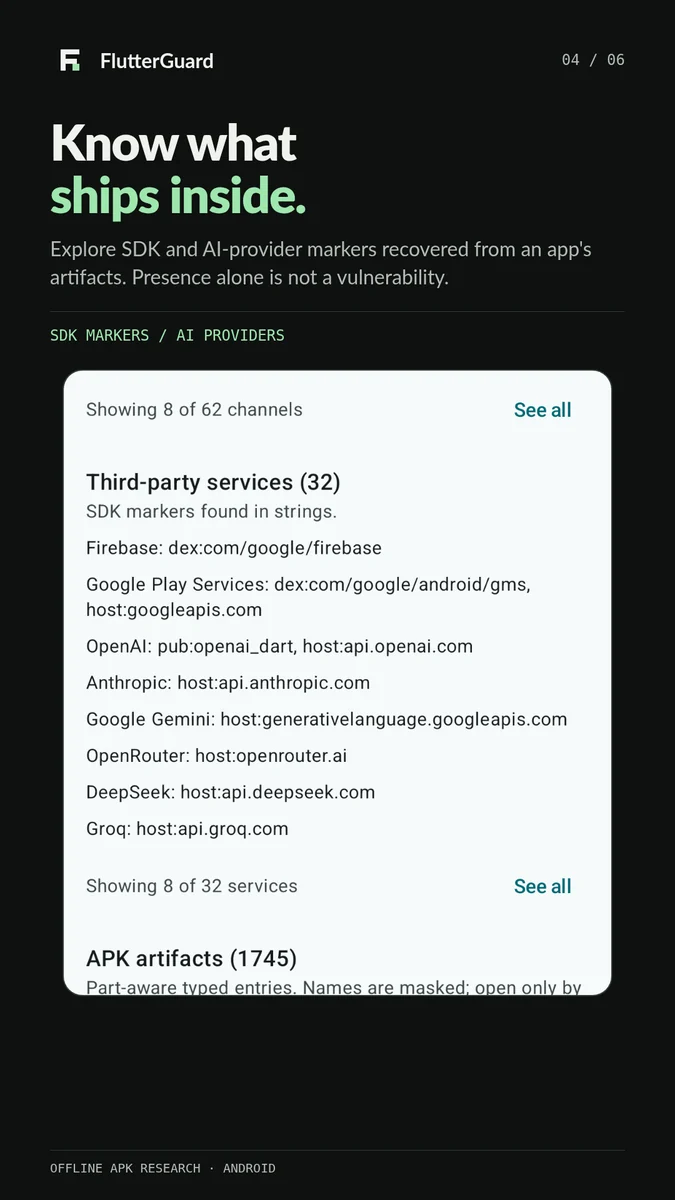
Segredos e endpoints — chaves de API (Google, AWS, Stripe, Supabase, Sentry, Firebase, OpenAI,
GitHub, Slack, Sendgrid, Telegram), IDs de cliente OAuth, blobs do tipo JWT, URIs de BD/broker com
credenciais embutidas, blocos de chave privada com corpo real, certificados X.509 embutidos (montados
a partir das linhas do corpo PEM quando um dump os divide), nomes --dart-define do Dart e ficheiros
.env/.env.prod com contagens de credenciais.
Endpoints — hosts entre fontes, classificados como first-party / staging / internal / saas:X /
ip-literal, listas de endpoints a partir de configurações de serviço YAML/TOML (estilo
uri: btc-electrum.example:50002), rotas de API a partir do snapshot Dart, caminhos de código-fonte
recuperados, sinalizadores de risco de WebView, inventário de MethodChannel dividido em app / plugin / standard.
Superfície nativa — flutter_rust_bridge e outras bridges FFI, contagem de pontos de entrada JNI Java_*.

