
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Log4j-RCE-Scanner — Scanner de vulnerabilidade de execução remota de comandos para Log4j. | Kitploit

Ferramentas/GitHubGitHub/adilsoybali/log4j-rce-scanner
Scanners de VulnerabilidadesExploraçãoSegurança WebAnálise de DNS
GitHubadilsoybali/log4j-rce-scanner

Log4j-RCE-Scanner

Scanner de vulnerabilidade de execução remota de comandos para Log4j.

Ver Repositório
2505332há 3 anosRevisado pelo Kitploit
Compartilhar

Log4j-RCE-Scanner

GitHub last commit

Funcionalidades • Requisitos • Instalação • Uso • Contato


Scanner RCE para Log4j

Usando esta ferramenta, você pode escanear por vulnerabilidade de execução remota de comandos CVE-2021-44228 no Apache Log4j em múltiplos endereços.

Versões afetadas < 2.15.0

Funcionalidades

  • Pode escanear de acordo com a lista de URLs que você fornecer.
  • Pode escanear todos ao encontrar os subdomínios do nome de domínio que você fornecer.
  • Adiciona o domínio de origem como prefixo para determinar de qual fonte as consultas DNS recebidas estão vindo.

Requisitos

  1. httpx
  2. curl

Se você quiser escanear com um nome de domínio, deve instalar adicionalmente subfinder, assetfinder e amass.

Instalação

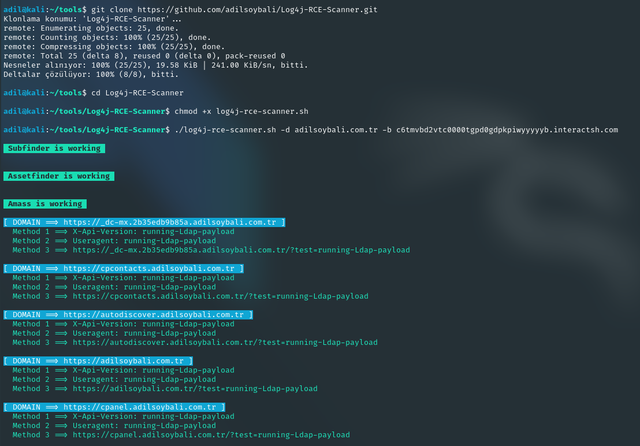
  1. git clone https://github.com/adilsoybali/Log4j-RCE-Scanner.git
  2. cd Log4j-RCE-Scanner
  3. chmod +x log4j-rce-scanner.sh

Uso

./log4j-rce-scanner.sh -h

Isso exibirá a ajuda para a ferramenta. Aqui estão todas as opções suportadas.

-h, --help - Exibe ajuda
-l, --url-list - Lista de domínio/subdomínio/ip a ser usada para escanear.
-d, --domain - O nome de domínio para o qual todos os subdomínios e ele mesmo serão verificados.
-b, --burpcollabid - Endereço do ID do cliente do Burp collabrator ou endereço do domínio Interactsh.

Exemplos de uso:
./log4j-rce-scanner.sh -l httpxsubdomains.txt -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net
./log4j-rce-scanner.sh -d adilsoybali.com -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net

Clique aqui para ir para a página de documentação do Burp collaborator.

Clique aqui para ir para o Interactsh.

Se o domínio for vulnerável, callbacks DNS com o nome do domínio vulnerável são enviados para o endereço do Burp collaborator ou Interactsh que você forneceu.

Contribuindo

Contribuições são o que tornam a comunidade de código aberto um lugar incrível para aprender, inspirar e criar. Qualquer contribuição que você fizer será muito apreciada.

Se você tem uma sugestão que possa melhorar isso, por favor, faça um fork do repositório e crie um pull request. Você também pode simplesmente abrir uma issue com a tag "melhoria". Não se esqueça de dar uma estrela no projeto! Obrigado novamente!

  1. Faça um Fork do Projeto
  2. Crie sua Branch de Funcionalidade (git checkout -b feature/MinhaFuncionalidade)
  3. Faça commit das suas alterações (git commit -m 'Adiciona alguma MinhaFuncionalidade')
  4. Envie para a Branch (git push origin feature/MinhaFuncionalidade)
  5. Abra um Pull Request

Contato

E-mail LinkedIn Discord Twitter Site Pessoal

Agradecimentos

  • LunaSec
  • Zsolt Háló

Estrelas ao longo do tempo

Estrelas ao longo do tempo

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →