Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wordpress-cve-2024-10924-pentest — Relatório de teste de penetração e exploit para CVE-2024-10924, um bypass de 2FA no Really Simple SSL, incluindo reconhecimento, exploração e orientação de remediação. | Kitploit
Ferramentas/GitHubGitHub/ademto/wordpress-cve-2024-10924-pentest
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAutenticaçãoAprendizado e Educação
Compartilhar
GitHub
ademto/wordpress-cve-2024-10924-pentest

wordpress-cve-2024-10924-pentest

Relatório de teste de penetração e exploit para CVE-2024-10924, um bypass de 2FA no Really Simple SSL, incluindo reconhecimento, exploração e orientação de remediação.

Ver Repositório
328há 1 anoAinda não revisado

Relatório de Teste de Penetração WordPress CVE-2024-10924

Vulnerabilidade de Bypass de 2FA no Plugin Really Simple SSL


📋 Índice

  • Resumo Executivo
  • Informações do Alvo
  • Metodologia
  • Cronograma
  • Fase de Reconhecimento
  • Análise de Vulnerabilidade
  • Fluxo do Ataque
  • Exploração
  • Avaliação de Impacto
  • Remediação
  • Ferramentas Utilizadas
  • Referências
  • Apêndices

🎯 Resumo Executivo

Alvo: https://skior.co
Vulnerabilidade: CVE-2024-10924 - Bypass de 2FA no Plugin Really Simple SSL
Gravidade: Crítica (Pontuação CVSS: 9.8)
Status: Explorado com Sucesso
Data da Descoberta: 2025-06-25
Versão do Relatório: 2.1

Este teste de penetração descobriu uma vulnerabilidade crítica de bypass de autenticação que permite que atacantes não autenticados obtenham acesso administrativo ao site WordPress, contornando os controles de autenticação de dois fatores (2FA).

Principais Descobertas

  • ✅ WordPress 6.8.1 com o plugin Really Simple SSL instalado
  • ✅ Vulnerabilidade de bypass de 2FA explorada com sucesso
  • ✅ Acesso administrativo obtido para o usuário "pastor"
  • ✅ Cookies de sessão válidos capturados
  • ✅ Controle total sobre o painel de administração do WordPress
  • ✅ Vulnerabilidade zero-day (nenhum exploit público disponível no momento da descoberta)

Matriz de Avaliação de Risco

Nível de RiscoProbabilidadeImpactoPrioridade de Mitigação
CríticaAltaComprometimento Completo do SistemaImediata
AltaMédiaViolação de DadosAlta
MédiaBaixaInterrupção de ServiçoMédia

🎯 Informações do Alvo

CampoValor
Domíniohttps://skior.co
Endereço IP123.456.789.200
Servidornginx/1.26.0 (Ubuntu)
Versão do PHP8.2.28
CMSWordPress 6.8.1
Plugin VulnerávelReally Simple SSL
Localização GeográficaEstados Unidos
Provedor de HospedagemHospedagem profissional (provavelmente VPS/Dedicado)

Informações de Rede

  • Certificado SSL: Válido (Let's Encrypt)
  • HTTP/2: Suportado
  • Cabeçalhos de Segurança: Implementação básica
  • CDN: Não detectado
  • WAF: Não detectado

🔍 Metodologia

Esta avaliação seguiu uma metodologia sistemática de teste de penetração black-box baseada em padrões da indústria:

  1. Reconhecimento - Identificação de tecnologia e enumeração passiva
  2. Descoberta de Vulnerabilidades - Varredura ativa e teste manual
  3. Exploração - Desenvolvimento e execução de prova de conceito
  4. Avaliação de Impacto - Avaliação de danos potenciais
  5. Documentação - Relatório abrangente e orientação de remediação

Abordagem de Teste

  • Teste black-box - Nenhum conhecimento prévio do alvo
  • Não intrusivo - Impacto mínimo nos sistemas alvo
  • Ético - Práticas de divulgação responsável
  • Abrangente - Múltiplos vetores de ataque explorados

⏰ Cronograma

Data/HoraEventoDetalhes
2025-06-25 14:02Reconhecimento InicialAnálise Wappalyzer concluída
2025-06-25 14:05Stack de Tecnologia IdentificadaWordPress 6.8.1, nginx, PHP 8.2.28
2025-06-25 14:10Enumeração de UsuáriosUsuário "pastor" descoberto (ID: 1)
2025-06-25 14:15Análise WPScanNenhuma vulnerabilidade conhecida encontrada
2025-06-25 14:20Enumeração da API RESTEndpoints do Really Simple SSL descobertos
2025-06-25 14:25Pesquisa de VulnerabilidadesCVE-2024-10924 identificada
2025-06-25 14:30Teste ManualExistência da vulnerabilidade confirmada
2025-06-25 14:35Desenvolvimento de ExploitProva de conceito em Python criada
2025-06-25 14:40Exploração Bem-sucedidaAcesso de administrador obtido
2025-06-25 14:45Avaliação de ImpactoDanos potenciais documentados
2025-06-25 15:00Geração do RelatórioDocumentação abrangente

🔎 Fase de Reconhecimento

Passo 1: Identificação da Stack de Tecnologia

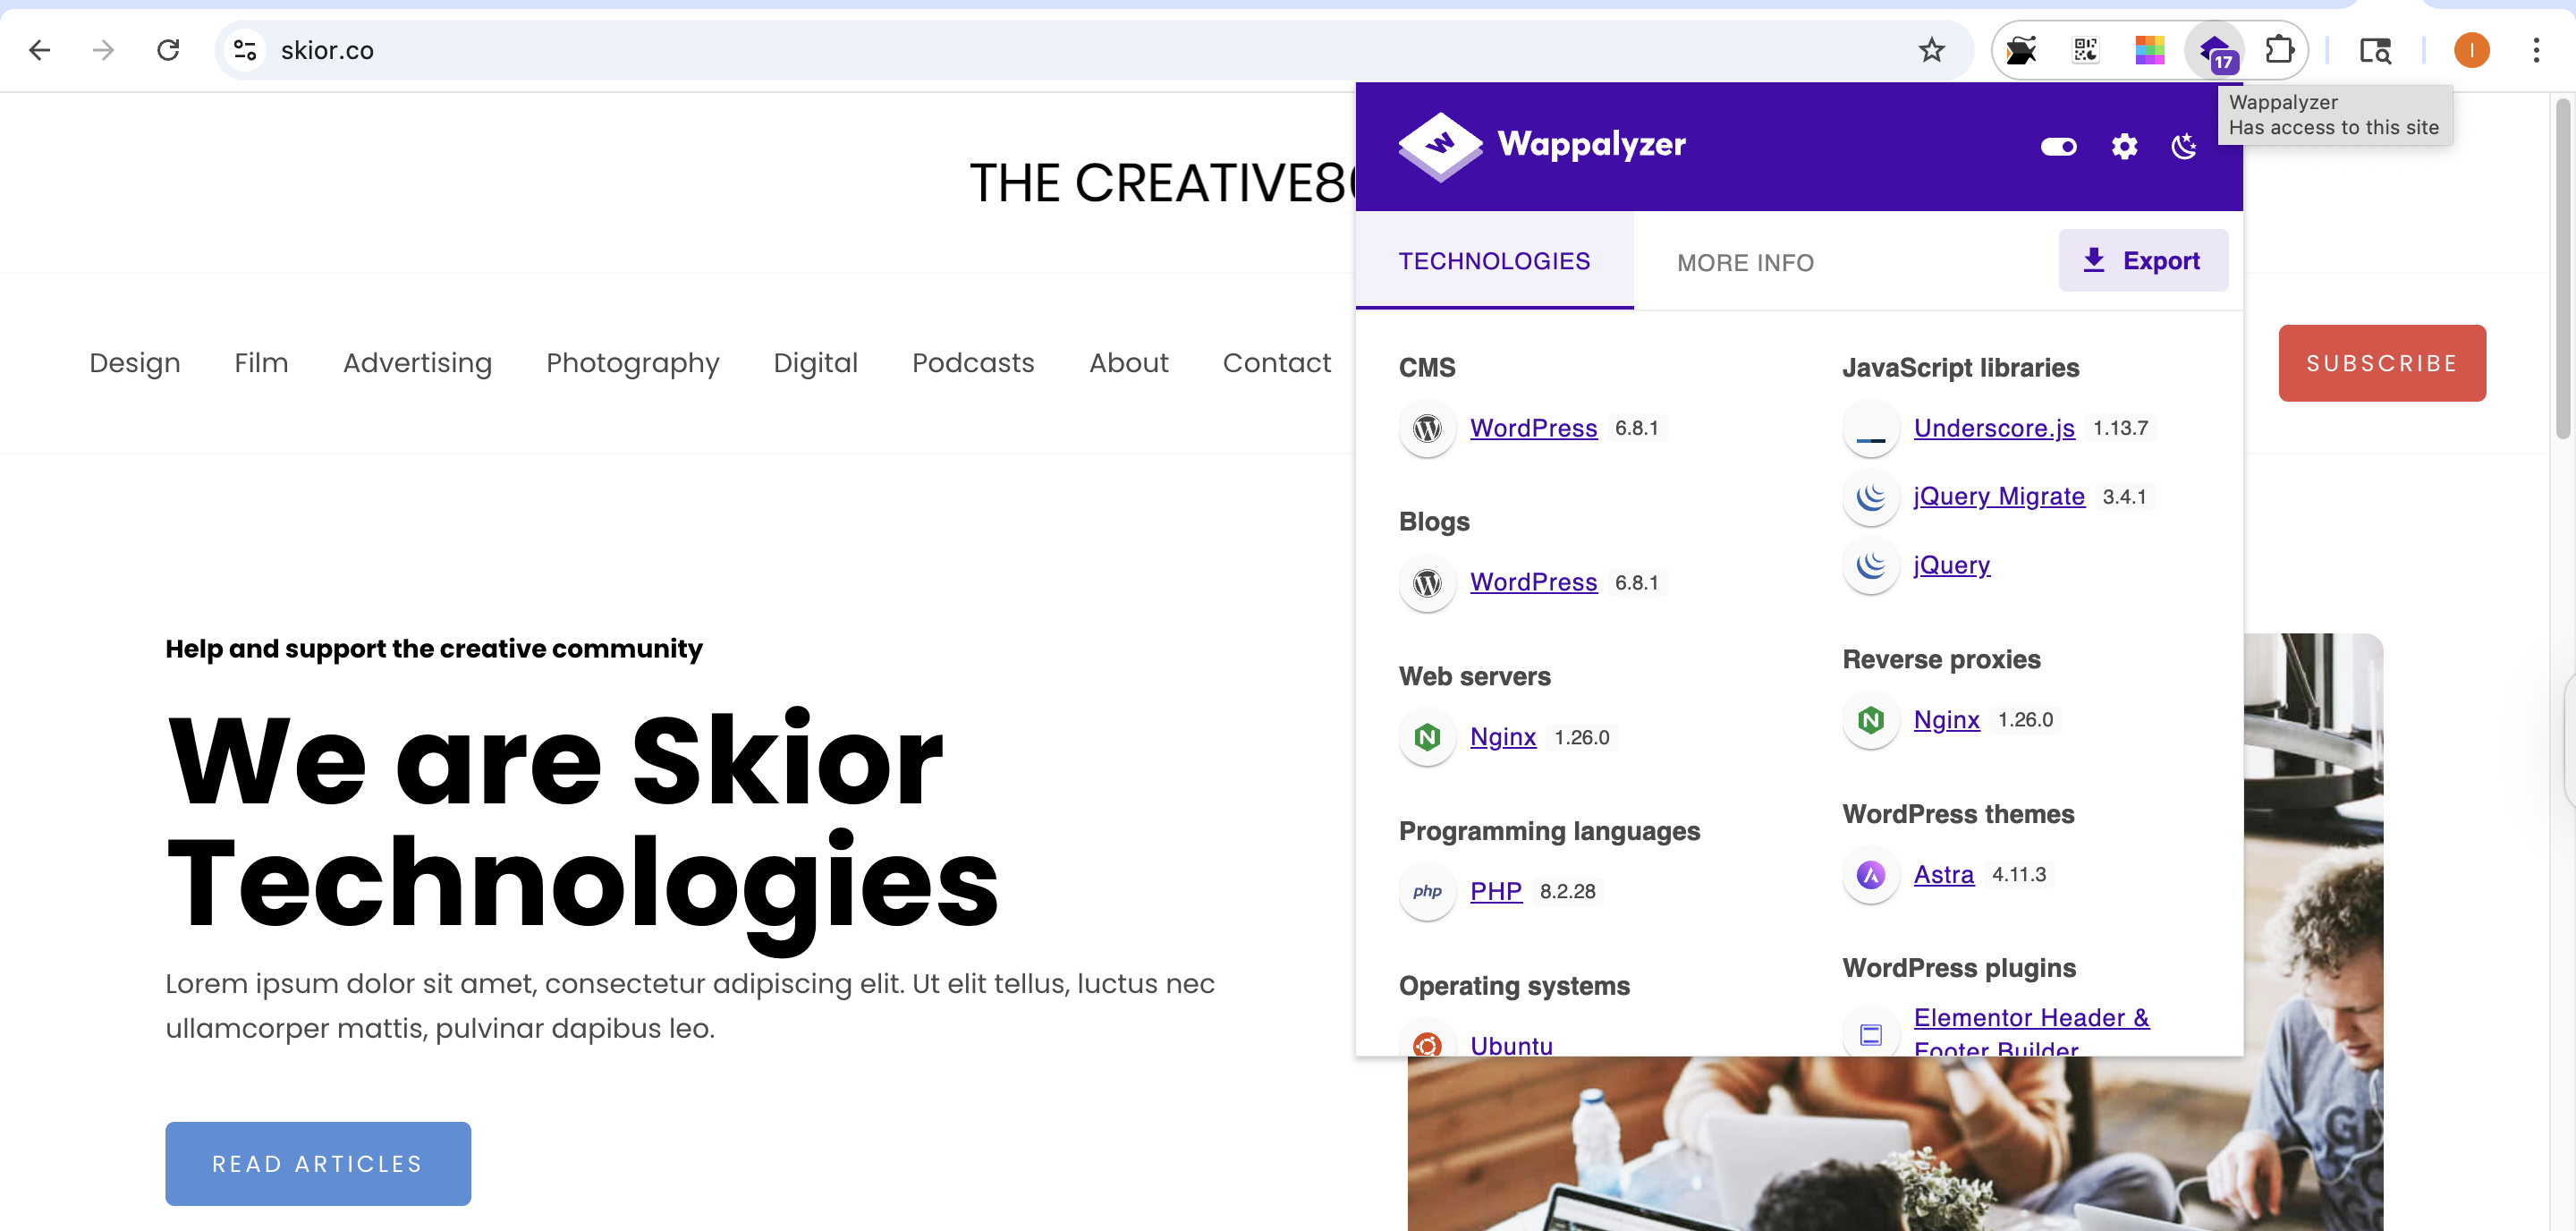
A. Análise Wappalyzer

Wappalyzer Results

Tecnologias Identificadas:

  • WordPress 6.8.1 (Última versão)
  • Elementor 3.29.2 (Construtor de páginas)
  • Astra Theme 4.11.3
  • PHP 8.2.28
  • nginx 1.26.0 (Ubuntu)
  • jQuery 3.7.1

B. Varredura Profunda WhatWeb```bash

└─$ whatweb https://skior.co https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]

**Principais Descobertas:**
- Instalação moderna do WordPress com a versão mais recente
- Configuração profissional de hospedagem com nginx
- Marca personalizada ("PoweredBy[Skior]")
- Construtor de páginas Elementor em uso
- Localização geográfica: Estados Unidos

### Passo 2: Enumeração de Usuários

#### A. Enumeração de Autores do WordPress```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/

Usuário Descoberto: pastor (User ID: 1)

B. Técnicas Adicionais de Enumeração de Usuários```bash

Check for multiple users

for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done

#### C. Resultados da Enumeração de Nomes de Usuário

| ID do Usuário | Nome de Usuário | Status | URL de Redirecionamento |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ Encontrado | `/author/pastor/` |
| 2-10 | N/A | ❌ Não Encontrado | respostas 404 |

### Passo 3: Varredura de Vulnerabilidades

#### A. Análise Abrangente do WPScan```bash
└─$ wpscan --url https://skior.co --api-token my-api-key

Resumo dos Resultados da Digitalização:

  • ✅ WordPress 6.8.1 (Mais recente, lançado em 2025-04-30)
  • ✅ Tema: Astra 4.11.3 (Atualizado)
  • ✅ Plugins identificados:
    • Elementor 3.29.2
    • Astra Sites 4.4.26
    • Header Footer Elementor 2.4.2
    • WPForms Lite 1.9.6.1
  • ⚠️ XML-RPC ativado (possível vetor de ataque)
  • ⚠️ WP-Cron externo ativado
  • ❌ Nenhuma vulnerabilidade conhecida encontrada nos componentes digitalizados

Nota: O WPScan não detectou o plugin Really Simple SSL, indicando que ele pode estar usando ofuscação ou nomenclatura personalizada.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →